
El reglamento europeo de inteligencia artificial — qué exige y cuándo
El Reglamento de IA (AI Act) es un reglamento, no una directiva. Se aplica directamente en todos los Estados miembros, sin una ley nacional de por medio. Partes de él son vinculantes desde febrero de 2025; en julio de 2026 se trasladaron los plazos de alto riesgo.
Última actualización: 5 de agosto de 2026
Las fechas
¿Qué es el reglamento europeo de inteligencia artificial?
El reglamento IA — el Reglamento (UE) 2024/1689, también llamado AI Act y, coloquialmente, ley de inteligencia artificial — es el reglamento de la UE sobre inteligencia artificial y se aplica directamente en todos los Estados miembros. Esa es la diferencia estructural más importante frente a NIS2: no hay ninguna ley nacional de transposición que esperar, no hay veintisiete versiones del texto y no hay un plazo nacional aparte. Las obligaciones son las mismas en Ámsterdam, Bruselas, Viena y Dublín. Lo único que cambia de un país a otro es quién las supervisa y las hace cumplir, y varios Estados miembros no han terminado de designar a esas autoridades.
El reglamento no regula la tecnología como tal. Regula el uso: el mismo modelo puede quedar sin regular en una aplicación y ser de alto riesgo en otra. La pregunta nunca es “¿esto es IA?”, sino “¿para qué se utiliza este sistema de IA y cuál es mi papel en él?”.
Qué se aplica ya hoy
Ya están en vigor tres tramos: las prohibiciones y el deber de alfabetización en materia de IA desde el 2 de febrero de 2025, las normas sobre los modelos de IA de uso general desde el 2 de agosto de 2025, y las obligaciones de transparencia, la gobernanza y las sanciones desde el 2 de agosto de 2026.
- 2 de febrero de 2025 — disposiciones generales y definiciones, la obligación de alfabetización en materia de IA del artículo 4 y las prácticas prohibidas del artículo 5.
- 2 de agosto de 2025 — obligaciones de los proveedores de modelos de IA de uso general (artículos 51 a 55), además de la estructura de gobernanza.
- 2 de agosto de 2026 — la mayor parte del reglamento, incluidas las obligaciones de transparencia del artículo 50, y el inicio de la ejecución.
Qué cambió en julio de 2026
El Reglamento (UE) 2026/1744, de 8 de julio de 2026 — el ómnibus digital sobre IA —, retrasó las obligaciones de alto riesgo: al 2 de diciembre de 2027 para los sistemas de alto riesgo con arreglo al artículo 6, apartado 2, y al anexo III, y al 2 de agosto de 2028 para los clasificados con arreglo al artículo 6, apartado 1, y al anexo I. Entró en vigor el 27 de julio de 2026.
La razón que dan los considerandos es que las normas armonizadas, las especificaciones comunes y las orientaciones no estaban listas, y que las autoridades nacionales competentes no estaban en pie a tiempo. Conviene retener dos puntos. Primero, solo se movió el capítulo III, secciones 1 a 3: las obligaciones de transparencia, las prohibiciones, la alfabetización y las de los modelos de uso general no. Segundo, un plazo aplazado no es un plazo anulado: la documentación que necesita un sistema de alto riesgo tarda más en producirse que el margen que ahora queda.
Existe además una breve ventana transitoria para los sistemas generativos que ya estaban en el mercado antes del 2 de agosto de 2026. Sus obligaciones de transparencia se aplican cuatro meses después, el 2 de diciembre de 2026 (fecha aún no confirmada). Lo señalamos porque nuestras fuentes discrepan en este punto, y una fecha equivocada en un calendario de cumplimiento es peor que una fecha ausente: el AI Manager lo marca de la misma manera.
Las clases de riesgo
El reglamento ordena los sistemas en cuatro niveles, y el nivel decide qué hay que hacer.
- Prohibidos (artículo 5) — una lista breve de prácticas que no pueden introducirse en el mercado ni utilizarse en absoluto, entre ellas la puntuación social, la extracción no selectiva de imágenes faciales y el reconocimiento de emociones en el trabajo y en la educación.
- Alto riesgo (artículo 6, anexos I y III) — el nivel pesado: gestión de riesgos, gobernanza de datos, documentación técnica, registros, supervisión humana, exactitud y solidez, y una evaluación de la conformidad. El anexo III abarca sistemas autónomos en ámbitos como el empleo, el crédito, la educación, las infraestructuras críticas y la aplicación de la ley; el anexo I abarca la IA integrada en productos que ya llevan marcado CE.
- Transparencia (artículo 50) — hay que informar a las personas de que están tratando con un sistema de IA, el contenido sintético debe marcarse de forma legible por máquina, y las ultrafalsificaciones deben divulgarse.
- Modelos de IA de uso general (artículos 51 a 55) — obligaciones para los propios proveedores de modelos, con un conjunto más estricto para los modelos con riesgo sistémico.
Todo lo que queda fuera de estos niveles no está regulado por el Reglamento de IA. Y eso es una buena parte del uso empresarial ordinario, que es la razón por la que merece la pena hacer una clasificación en condiciones antes que nada: suele reducir el problema.
Proveedor o responsable del despliegue: ¿qué es usted?
Un proveedor desarrolla un sistema de IA o encarga su desarrollo y lo introduce en el mercado con su propio nombre; un responsable del despliegue lo utiliza bajo su propia autoridad. La mayoría de las pequeñas y medianas empresas son responsables del despliegue, y sus obligaciones son bastante más ligeras que las del proveedor.
El problema es que los roles pueden intercambiarse. Si toma un sistema de uso general, le pone su propio nombre y lo introduce en el mercado, o si modifica sustancialmente un sistema de alto riesgo o cambia su finalidad prevista, pasa a ser el proveedor, con todo el conjunto de deberes que eso conlleva. Ajustar un modelo y venderlo como producto propio es el caso que más a menudo pilla a la gente por sorpresa.
Alfabetización en materia de IA: el deber que afecta a todos
El artículo 4 obliga a proveedores y responsables del despliegue a adoptar medidas que procuren un nivel suficiente de alfabetización en materia de IA entre su personal y las demás personas que manejen sistemas de IA en su nombre. Tras la nueva redacción del Reglamento (UE) 2026/1744, ya no exige garantizar un determinado nivel de competencia por persona. No hay excepción para las pequeñas empresas ni umbral alguno. Se aplica desde el 2 de febrero de 2025.
Qué significa “suficiente” no se detalla a propósito: depende de los sistemas en uso, de los roles de quienes los utilizan y del contexto. En la práctica, la obligación se cumple sabiendo qué sistemas de IA están en uso, instruyendo a quienes trabajan con ellos y pudiendo demostrar que ambas cosas ocurrieron. Esto último es lo que se olvida.
Obligaciones de transparencia desde agosto de 2026
El artículo 50 tiene cuatro vertientes, y afectan a las empresas corrientes más a menudo que las normas de alto riesgo:
- Hay que informar a quien interactúe directamente con un sistema de IA, salvo que sea evidente.
- El audio, la imagen, el vídeo o el texto sintéticos deben marcarse en un formato legible por máquina.
- Hay que informar a las personas expuestas a reconocimiento de emociones o categorización biométrica.
- Las ultrafalsificaciones y el texto generado por IA que se publique para informar al público sobre asuntos de interés público deben divulgarse como tales.
Una empresa que tenga un chatbot en su web, o que publique imágenes generadas por IA, entra hoy en el ámbito de este artículo.
¿Cuáles son las multas?
Incumplir las prohibiciones del artículo 5 acarrea multas de hasta 35 millones de euros o el 7% del volumen de negocios anual total mundial, la cifra que sea mayor; la mayoría de los demás incumplimientos, hasta 15 millones de euros o el 3%; facilitar información incorrecta o engañosa a las autoridades, hasta 7,5 millones de euros o el 1%.
Hay un alivio que importa a las organizaciones más pequeñas: para las pymes, incluidas las empresas emergentes, cada una de estas multas se limita a la menor de las dos cifras, no a la mayor. Una empresa pequeña se enfrenta por tanto al porcentaje, no al importe fijo, lo cual sigue siendo suficiente para doler y sigue exigiendo poder demostrar qué hizo usted.
Dónde encaja ISO/IEC 42001
El Reglamento de IA dice qué hay que lograr, no cómo organizarlo. ISO/IEC 42001 es la norma de sistema de gestión para la inteligencia artificial y aporta ese marco organizativo: contexto y alcance, política, roles, evaluación y tratamiento de riesgos, una declaración de aplicabilidad, operación, seguimiento, auditoría interna y revisión por la dirección.
No son lo mismo y un certificado no genera una presunción de conformidad con el reglamento. Pero el solapamiento es considerable, y construir el sistema de gestión una sola vez — en lugar de una para la norma y otra para el reglamento — es lo que mantiene el esfuerzo proporcionado. Ambos son instrumentos dentro de la práctica más amplia de la gobernanza de la IA: qué sistema está permitido, quién responde de él y qué evidencias puede usted presentar.
¿Cómo se prepara uno?
- Haga inventario de los sistemas de IA que realmente utiliza, incluidos los que vienen integrados en herramientas que ya tiene licenciadas. La mayoría de los inventarios son más cortos de lo que se teme y más largos de lo que se espera.
- Clasifique cada uso, no cada herramienta: prohibido, alto riesgo, transparencia o ninguna de estas categorías.
- Determine su rol en cada sistema: proveedor o responsable del despliegue, y compruebe si algo de lo que hace le convierte en proveedor.
- Cubra ya el artículo 4: ya se aplica, y es la obligación más barata de cumplir y en la que es más fácil quedar en evidencia.
- Documente sobre la marcha: los plazos que se movieron a 2027 y 2028 parecen lejanos hasta que se cuentan las evidencias que exige un expediente de alto riesgo.
Preguntas frecuentes
¿Está ya en vigor el reglamento europeo de inteligencia artificial?
Sí, por fases. Las prohibiciones y la obligación de alfabetización en materia de IA se aplican desde el 2 de febrero de 2025, las normas sobre los modelos de IA de uso general desde el 2 de agosto de 2025, y las obligaciones de transparencia, la gobernanza y las sanciones desde el 2 de agosto de 2026.
¿Se aplazaron los plazos de alto riesgo?
Sí. El Reglamento (UE) 2026/1744, de 8 de julio de 2026, trasladó las obligaciones del capítulo III, secciones 1 a 3, al 2 de diciembre de 2027 para los sistemas de alto riesgo del artículo 6, apartado 2, y del anexo III, y al 2 de agosto de 2028 para los del artículo 6, apartado 1, y del anexo I. Las obligaciones de transparencia, las prohibiciones y la alfabetización en materia de IA no se aplazaron.
¿Se aplica el Reglamento de IA a las pequeñas empresas?
Sí. No existe un umbral general de tamaño. La obligación de alfabetización en materia de IA del artículo 4 y las obligaciones de transparencia del artículo 50 se aplican con independencia del número de empleados; solo las multas se limitan de otra forma, al menor de los dos importes para las pymes, incluidas las empresas emergentes.
¿Soy proveedor o responsable del despliegue?
Un proveedor desarrolla un sistema de IA o encarga su desarrollo y lo introduce en el mercado con su propio nombre; un responsable del despliegue lo utiliza bajo su propia autoridad. La mayoría de las empresas son responsables del despliegue, pero introducir un sistema en el mercado con su propio nombre, modificar sustancialmente un sistema de alto riesgo o cambiar su finalidad prevista le convierte en proveedor.
¿Cuáles son las multas del reglamento europeo de inteligencia artificial?
Hasta 35 millones de euros o el 7% del volumen de negocios anual total mundial por incumplir las prohibiciones del artículo 5, hasta 15 millones de euros o el 3% para la mayoría de los demás incumplimientos, y hasta 7,5 millones de euros o el 1% por facilitar a las autoridades información incorrecta o engañosa. Para las pymes, incluidas las empresas emergentes, se aplica el menor de los dos importes.
¿Hace falta una ley nacional para estar afectado?
No. El Reglamento de IA es un reglamento y se aplica directamente en todos los Estados miembros sin transposición nacional. El Derecho nacional solo determina qué autoridad lo supervisa y lo hace cumplir, y varios Estados miembros aún están completando ese paso.
¿ISO/IEC 42001 me hace cumplir el Reglamento de IA?
No. ISO/IEC 42001 es una norma de sistema de gestión para la inteligencia artificial y aporta la estructura organizativa: alcance, política, evaluación de riesgos, declaración de aplicabilidad, seguimiento y auditoría interna. No genera una presunción de conformidad con el reglamento, pero ambos se solapan considerablemente y conviene construirlos una sola vez en lugar de dos.
Qué aspecto tiene todo esto una vez documentado
Todo lo anterior es la obligación. Estas cuatro vistas son el TSMONDO AI Manager trabajándola: clasificación, obligaciones, el registro del artículo 4 y el informe que usted entrega. Las capturas muestran datos de ejemplo de un caso ficticio de puntuación crediticia.
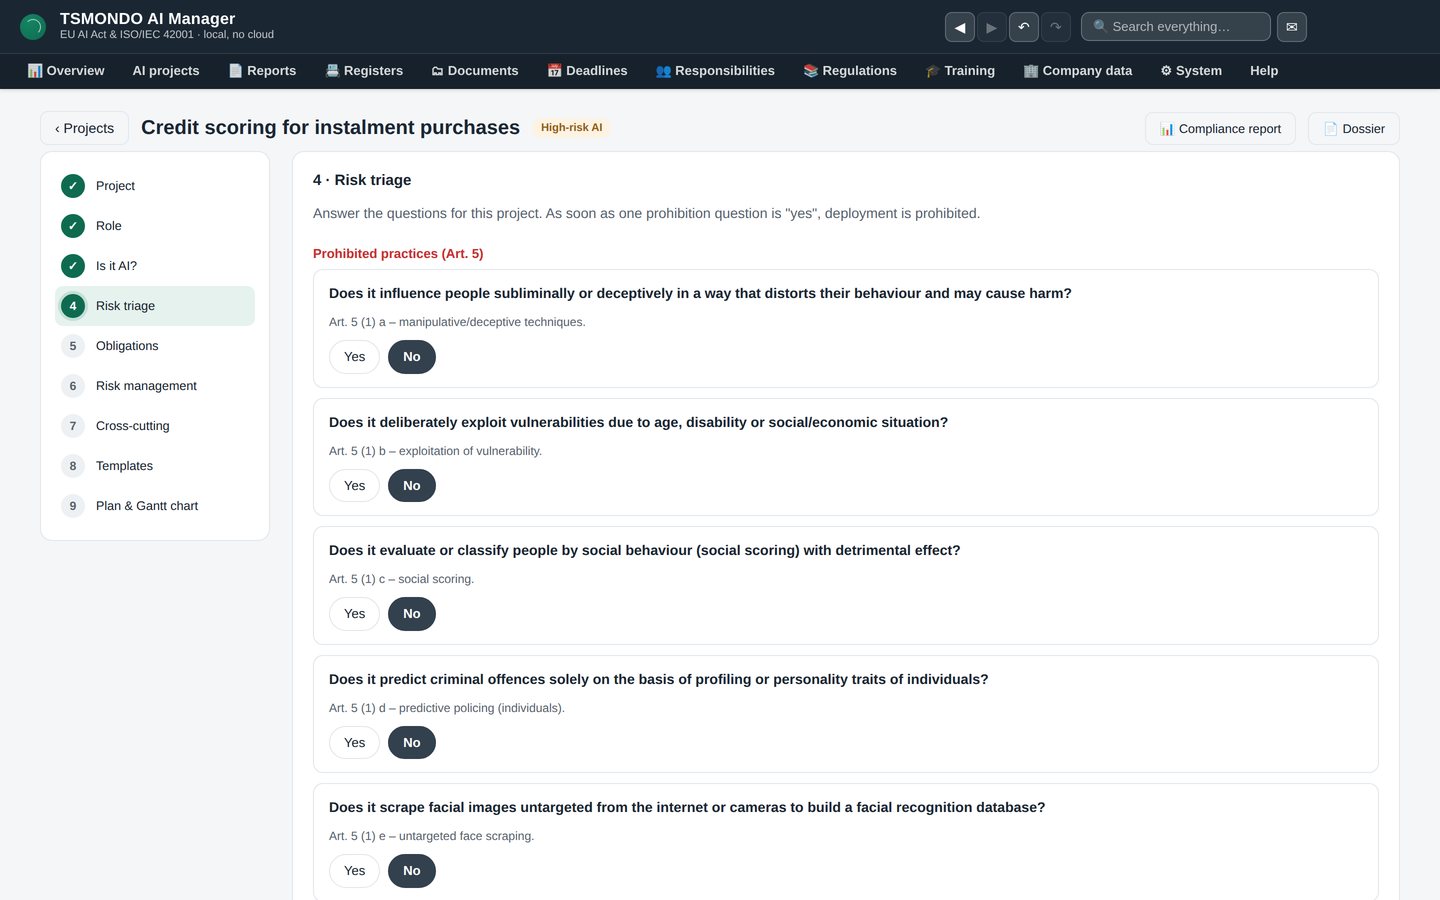
La clasificación, respondida en lugar de adivinada
Las prohibiciones van primero, porque un solo sí ahí termina la discusión. Cada pregunta lleva el artículo del que procede, de modo que la respuesta es trazable meses después, cuando alguien pregunte por qué decidió lo que decidió.
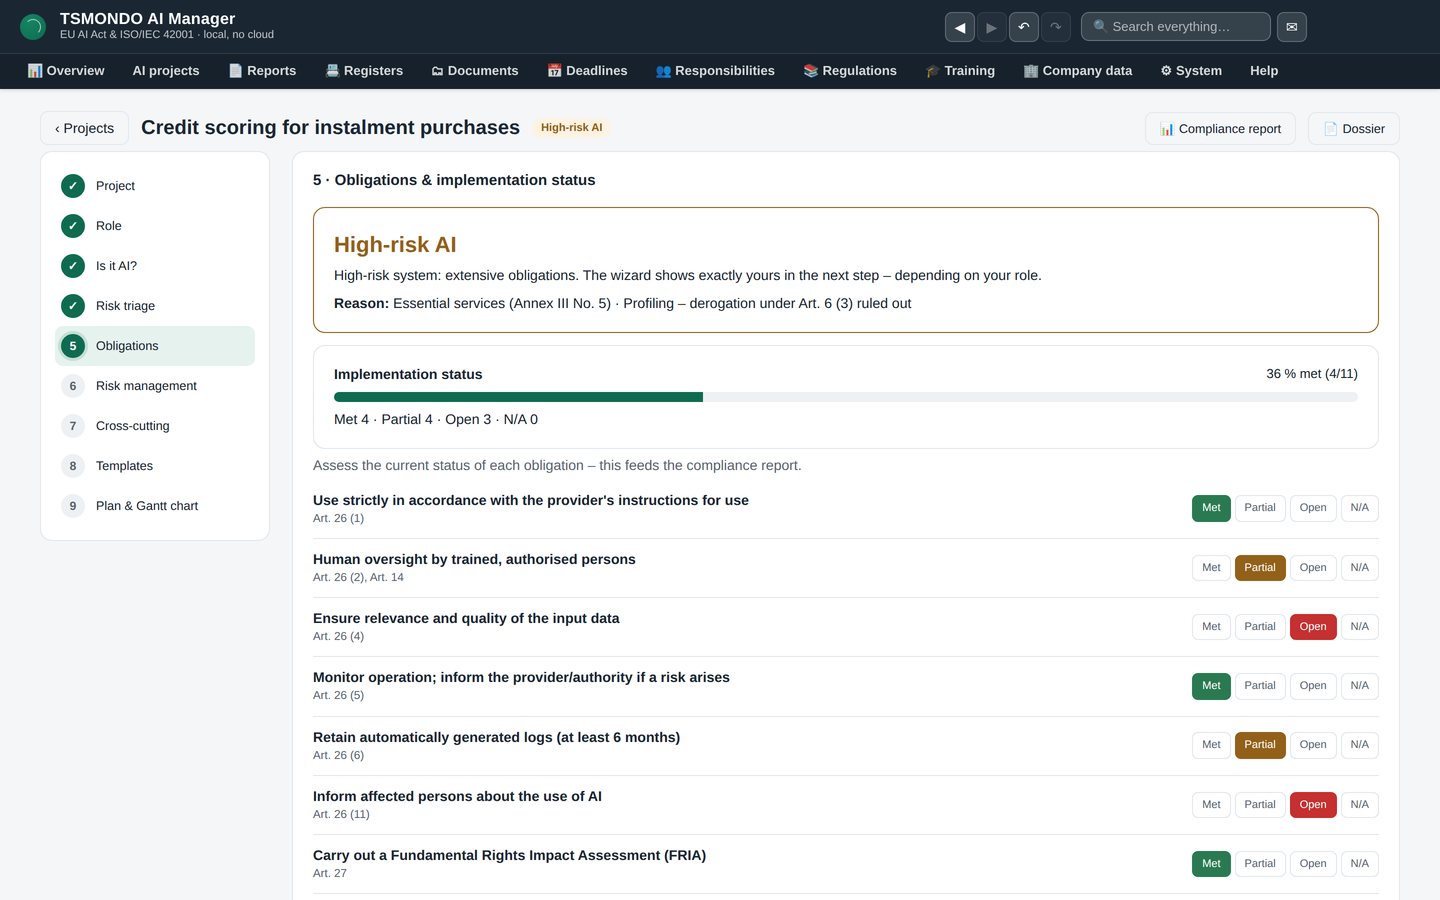
Solo los deberes que de verdad le afectan
La clase y su rol deciden la lista, y el motivo de la clase queda escrito al lado. Cada deber se marca como cumplido, parcial, abierto o no aplicable: ese estado es a partir del cual se construye el informe de cumplimiento.
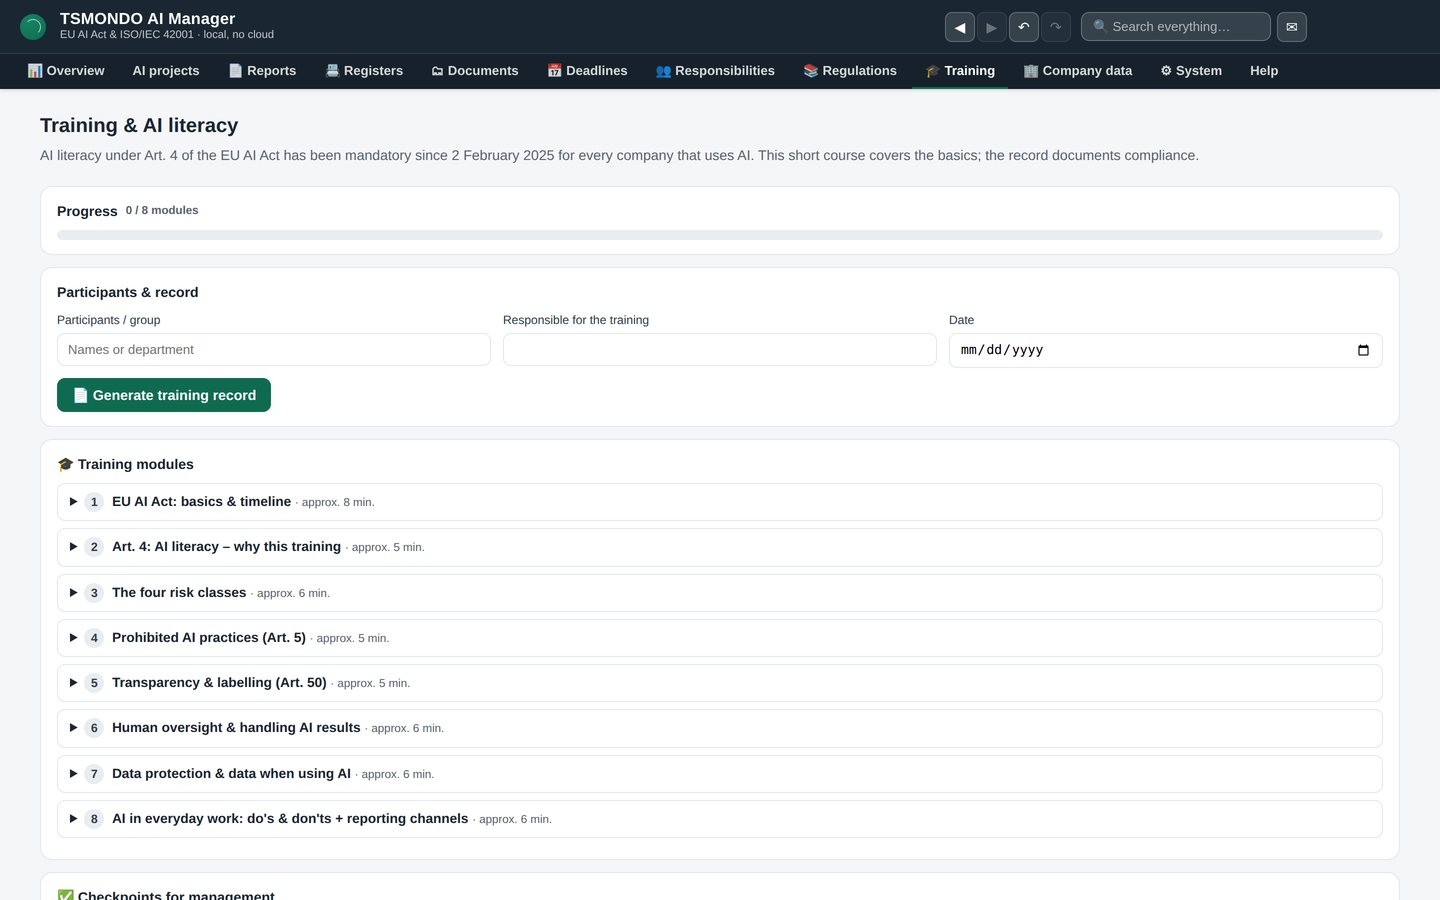
El artículo 4, cubierto y documentado
El deber de alfabetización se aplica desde febrero de 2025 y no tiene umbral de tamaño. Ocho módulos breves cubren la materia; el formulario de debajo convierte la sesión en un registro fechado con los participantes nombrados uno a uno, un responsable y un reciclaje propuesto un año después.
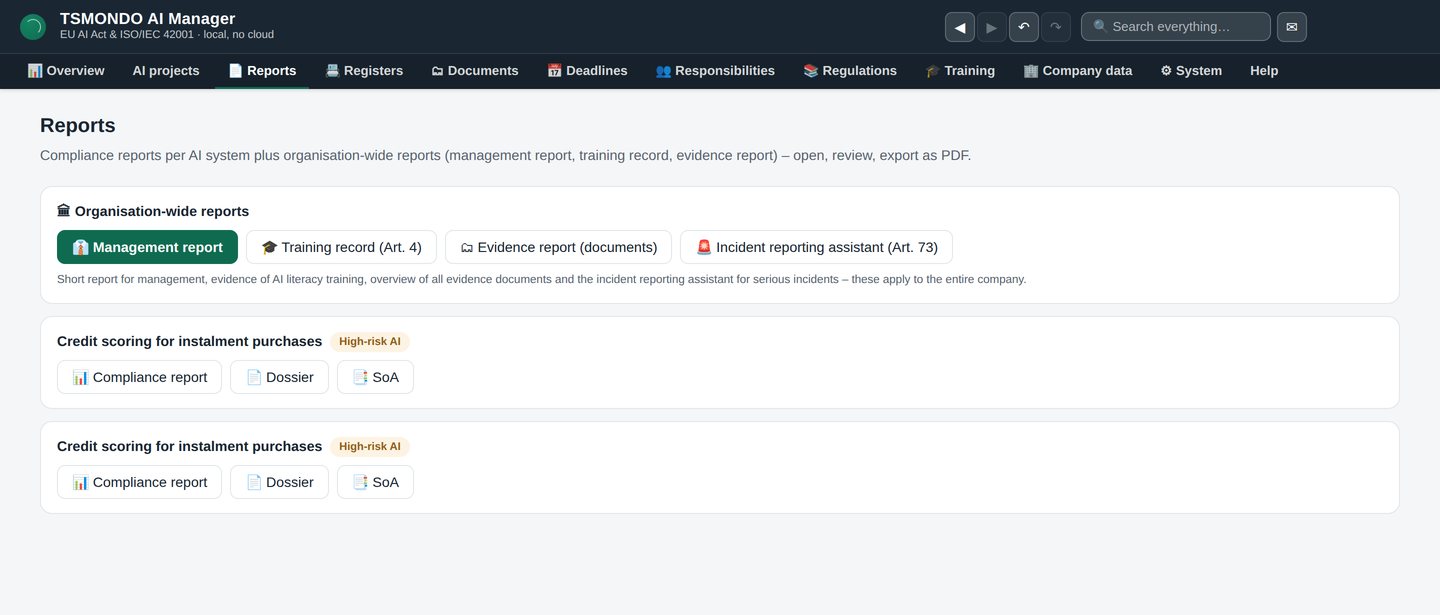
El documento terminado, no los datos en bruto
Por sistema, un informe de cumplimiento, un expediente y una declaración de aplicabilidad; para la organización, un informe de dirección, el registro de formación y el resumen de evidencias. Exportado en PDF, listo para entregar a un auditor.
Hecho por un único especialista, no revendido como plataforma
Un único interlocutor con las titulaciones que lo respaldan
- ISO 27001 Lead Auditor
- ISACA CISM — Certified Information Security Manager
- Delegado de protección de datos y responsable de seguridad informática certificado (TÜV)
- Miembro de la Allianz für Cyber-Sicherheit del BSI
Organizaciones que ya trabajan con ello
- Industria, medios de comunicación, sanidad, sector público y plataformas digitales
- En seguridad, NIS2 y protección de datos
- Solo se nombran con permiso; lista completa en tsmondo.de/referenzen
Pruébelo primero y decida después
- 21 días, sin registro y sin cuenta en la nube
- Funciona en local sobre Windows; no se envía nada a ninguna parte
- Su inventario, sus clasificaciones y sus evidencias se quedan en su propia máquina
- Si no encaja, borre la carpeta: no queda nada detrás
Según el tamaño de la empresa, no por puesto
- Desde EUR 499 al año o EUR 49 al mes, ambos netos
- Una licencia por empresa, con usuarios ilimitados en todos los centros: el nivel de precio depende del número de empleados
- La suscripción mensual es cancelable al final del mes en curso; la anual, con un mes de preaviso
- Se aplica la inversión del sujeto pasivo a las empresas de otros Estados miembros de la UE con un número de identificación a efectos del IVA válido
En local · sin nube · sin cesión de datos a terceros · creado por un ISO 27001 Lead Auditor y ISACA CISM. Esta oferta se dirige exclusivamente a empresas; no existe derecho de desistimiento. Se aplican nuestras condiciones generales.
De leer sobre ello a tenerlo documentado
El TSMONDO AI Manager le lleva por la clasificación, los roles, las obligaciones y los documentos: en local, en su propia máquina y sin cuenta en la nube.