
AI-förordningen — vad den kräver och när
AI-förordningen är en förordning, inte ett direktiv. Den gäller direkt i varje medlemsstat, utan någon nationell lag däremellan. Delar av den har varit bindande sedan februari 2025; i juli 2026 flyttades tidsfristerna för hög risk.
Senast uppdaterad: 5 augusti 2026
Datumen
Vad är AI-förordningen?
AI-förordningen (EU AI Act) är EU:s förordning om artificiell intelligens — förordning (EU) 2024/1689 — och den gäller direkt i alla medlemsstater. Det är den enskilt viktigaste strukturella skillnaden mot NIS2: det finns ingen nationell AI-lagstiftning att invänta, inga tjugosju versioner av texten och ingen egen nationell tidsfrist. Skyldigheterna är desamma i Amsterdam, Bryssel, Wien och Dublin. Det som skiljer sig åt mellan länderna är bara vem som utövar tillsyn och verkställer, och flera medlemsstater har inte hunnit färdigt med att utse dessa myndigheter.
Förordningen reglerar inte tekniken som sådan. Den reglerar användningen: samma modell kan vara oreglerad i en tillämpning och ha hög risk i en annan. Frågan är aldrig ”är det här AI”, utan ”vad används det här AI-systemet till, och vilken roll har jag i det”.
Vad som redan gäller i dag
Tre omgångar har redan trätt i kraft: förbuden och skyldigheten om AI-kunnighet sedan 2 februari 2025, reglerna för AI-modeller för allmänna ändamål sedan 2 augusti 2025 och transparenskraven, styrningen och sanktionerna sedan 2 augusti 2026.
- 2 februari 2025 — allmänna bestämmelser och definitioner, skyldigheten om AI-kunnighet i artikel 4 och de förbjudna användningsområdena i artikel 5.
- 2 augusti 2025 — skyldigheter för leverantörer av AI-modeller för allmänna ändamål (artiklarna 51 till 55) samt styrningsstrukturen.
- 2 augusti 2026 — merparten av förordningen, inklusive transparenskraven i artikel 50, och starten för verkställigheten.
Det som ändrades i juli 2026
Förordning (EU) 2026/1744 av den 8 juli 2026 — den digitala omnibusen om AI — sköt fram skyldigheterna för hög risk: till 2 december 2027 för system som klassificeras som hög risk enligt artikel 6.2 och bilaga III, och till 2 augusti 2028 för system som klassificeras enligt artikel 6.1 och bilaga I. Den trädde i kraft den 27 juli 2026.
Skälet som anges i ingressen är att de harmoniserade standarderna, de gemensamma specifikationerna och vägledningen inte var klara, och att de nationella behöriga myndigheterna inte fanns på plats i tid. Två saker är värda att hålla fast vid. För det första flyttades bara kapitel III avsnitt 1 till 3 — skyldigheterna om transparens, förbud, AI-kunnighet och modeller för allmänna ändamål flyttades inte. För det andra är en uppskjuten tidsfrist inte en inställd: dokumentationen som ett system med hög risk kräver tar längre tid att ta fram än den framförhållning som nu återstår.
Det finns också ett kort övergångsfönster för generativa system som redan fanns på marknaden före 2 augusti 2026. Deras transparenskrav slår till fyra månader senare, den 2 december 2026 (datumet är ännu inte bekräftat). Vi markerar just det här eftersom våra källor är oense om det, och ett felaktigt datum i en compliance-tidplan är sämre än ett som saknas — AI Manager markerar det på samma sätt.
Riskklasserna
Förordningen sorterar system i fyra nivåer, och nivån avgör vad ni måste göra.
- Förbjudna (artikel 5) — en kort lista över användningsområden som varken får släppas ut på marknaden eller användas alls, bland dem social poängsättning, oriktad skrapning av ansiktsbilder och känsloigenkänning på arbetsplatsen och i utbildning.
- Hög risk (artikel 6, bilagorna I och III) — den tunga nivån: riskhantering, datastyrning, teknisk dokumentation, loggning, mänsklig kontroll, noggrannhet och robusthet samt en bedömning av överensstämmelse. Bilaga III omfattar fristående system inom områden som anställning, kredit, utbildning, kritisk infrastruktur och brottsbekämpning; bilaga I omfattar AI som är inbyggd i produkter som redan bär CE-märkning.
- Transparens (artikel 50) — människor måste få veta när de har att göra med ett AI-system, syntetiskt innehåll måste märkas maskinläsbart, och deepfakes måste redovisas.
- AI-modeller för allmänna ändamål (artiklarna 51 till 55) — skyldigheter för modelleverantörerna själva, med en strängare uppsättning för modeller med systemrisk.
Allt utanför dessa nivåer är oreglerat av AI-förordningen. Det är en stor del av vanlig företagsanvändning — och det är skälet till att en ordentlig klassificering är värd att göra före allt annat: den brukar krympa problemet.
Leverantör eller tillhandahållare — vilket är ni?
En leverantör utvecklar ett AI-system eller låter utveckla ett och släpper ut det på marknaden under eget namn; en tillhandahållare använder ett under eget överinseende. De flesta små och medelstora företag är tillhandahållare, och tillhandahållarens skyldigheter är betydligt lättare än leverantörens.
Haken är att rollerna kan byta plats. Om ni tar ett system för allmänna ändamål, sätter ert eget namn på det och släpper ut det på marknaden, eller om ni väsentligt ändrar ett system med hög risk eller ändrar dess avsedda ändamål, blir ni leverantör — med hela leverantörens uppsättning skyldigheter. Att finjustera en modell och leverera den som sin egen produkt är det fall som oftast överraskar.
AI-kunnighet: skyldigheten som gäller alla
Artikel 4 kräver att leverantörer och tillhandahållare vidtar åtgärder som stöder en tillräcklig nivå av AI-kunnighet hos personalen och andra personer som hanterar deras AI-system för deras räkning. I lydelsen enligt förordning (EU) 2026/1744 kräver den inte längre att ni garanterar en viss kompetensnivå per person. Det finns inget undantag för små företag och ingen tröskel. Den har gällt sedan 2 februari 2025.
Vad ”tillräcklig” betyder är medvetet inte utskrivet — det beror på vilka system som används, vilka roller de som använder dem har, och på sammanhanget. I praktiken uppfylls skyldigheten genom att veta vilka AI-system som används, informera dem som arbetar med dem och kunna visa att båda delarna har skett. Den sista delen är den som glöms bort.
Transparenskrav sedan augusti 2026
Artikel 50 har fyra delar, och de träffar vanliga företag oftare än reglerna om hög risk gör:
- Människor som interagerar direkt med ett AI-system måste informeras, om det inte är uppenbart.
- Syntetiskt ljud, syntetisk bild, video eller text måste märkas i ett maskinläsbart format.
- Människor som utsätts för känsloigenkänning eller biometrisk kategorisering måste informeras.
- Deepfakes och AI-genererad text som publiceras för att informera allmänheten i frågor av allmänt intresse måste redovisas som sådana.
Ett företag som har en chattbot på sin webbplats, eller publicerar AI-genererade bilder, omfattas av den här artikeln redan i dag.
Hur stora är sanktionsavgifterna?
Överträdelser av förbuden i artikel 5 kan ge sanktionsavgifter på upp till 35 miljoner euro eller 7% av den sammanlagda globala årsomsättningen, beroende på vilket som är högst; de flesta andra överträdelser upp till 15 miljoner euro eller 3%; att lämna oriktig eller vilseledande information till myndigheter upp till 7,5 miljoner euro eller 1%.
Det finns en lättnad som spelar roll för mindre organisationer: för små och medelstora företag, inbegripet nystartade företag, är var och en av dessa avgifter begränsad till det lägre av de två beloppen, inte det högre. Ett litet företag möter alltså procentsatsen, inte det fasta beloppet — vilket fortfarande räcker för att göra ont, och fortfarande kräver att man kan visa vad man har gjort.
Var ISO/IEC 42001 kommer in
AI-förordningen säger vad som ska uppnås, inte hur det ska organiseras. ISO/IEC 42001 är ledningssystemstandarden för artificiell intelligens och ger den organisatoriska ramen: förutsättningar och omfattning, policy, roller, riskbedömning och riskbehandling, en tillämplighetsförklaring, drift, övervakning, intern revision och ledningens genomgång.
De två är inte samma sak, och ett certifikat skapar ingen presumtion om överensstämmelse med förordningen. Men överlappet är betydande, och att bygga ledningssystemet en gång — i stället för en gång för standarden och en gång för förordningen — är det som håller insatsen proportionerlig. Båda är verktyg inom den bredare praktiken AI-styrning — vilket system som är tillåtet, vem som är ansvarig för det och vilka bevis ni kan visa upp.
Hur förbereder ni er?
- Lista de AI-system ni faktiskt använder — inklusive de som är inbyggda i verktyg ni redan har licens för. De flesta inventeringar är kortare än man fruktar och längre än man tror.
- Klassificera varje användning, inte varje verktyg — förbjuden, hög risk, transparens eller inget av detta.
- Fastställ er roll per system — leverantör eller tillhandahållare, och kontrollera om något ni gör förvandlar er till leverantör.
- Täck artikel 4 nu — den gäller redan, och den är den billigaste skyldigheten att uppfylla och den lättaste att åka fast på.
- Dokumentera efter hand — tidsfristerna som flyttades till 2027 och 2028 verkar avlägsna tills man räknar det underlag som en akt för hög risk kräver.
Vanliga frågor
Gäller AI-förordningen redan?
Ja, i etapper. Förbuden och skyldigheten om AI-kunnighet har gällt sedan 2 februari 2025, reglerna för AI-modeller för allmänna ändamål sedan 2 augusti 2025 och transparenskraven, styrningen och sanktionerna sedan 2 augusti 2026.
Sköts tidsfristerna för hög risk upp?
Ja. Förordning (EU) 2026/1744 av den 8 juli 2026 flyttade skyldigheterna i kapitel III avsnitt 1 till 3 till 2 december 2027 för system med hög risk enligt artikel 6.2 och bilaga III, och till 2 augusti 2028 för dem enligt artikel 6.1 och bilaga I. Skyldigheterna om transparens, förbud och AI-kunnighet sköts inte upp.
Gäller AI-förordningen små företag?
Ja. Det finns ingen allmän storleksgräns. Skyldigheten om AI-kunnighet i artikel 4 och transparenskraven i artikel 50 gäller oavsett antal anställda; bara sanktionsavgifterna har olika tak, det lägre av de två beloppen för små och medelstora företag inbegripet nystartade företag.
Är jag leverantör eller tillhandahållare?
En leverantör utvecklar ett AI-system eller låter utveckla ett och släpper ut det på marknaden under eget namn; en tillhandahållare använder ett under eget överinseende. De flesta företag är tillhandahållare, men att släppa ut ett system på marknaden under eget namn, att väsentligt ändra ett system med hög risk eller att ändra dess avsedda ändamål gör dig till leverantör.
Hur stora är sanktionsavgifterna enligt AI-förordningen?
Upp till 35 miljoner euro eller 7% av den sammanlagda globala årsomsättningen för överträdelser av förbuden i artikel 5, upp till 15 miljoner euro eller 3% för de flesta andra överträdelser och upp till 7,5 miljoner euro eller 1% för att lämna oriktig eller vilseledande information till myndigheter. För små och medelstora företag inbegripet nystartade företag gäller det lägre av de två beloppen.
Behövs en nationell lag för att jag ska beröras?
Nej. AI-förordningen är en förordning och gäller direkt i varje medlemsstat utan nationellt införlivande. Nationell rätt avgör bara vilken myndighet som utövar tillsyn och verkställer, och flera medlemsstater håller fortfarande på med det steget.
Gör ISO/IEC 42001 mig förenlig med AI-förordningen?
Nej. ISO/IEC 42001 är en ledningssystemstandard för artificiell intelligens och ger den organisatoriska strukturen — omfattning, policy, riskbedömning, tillämplighetsförklaring, övervakning, intern revision. Den skapar ingen presumtion om överensstämmelse med förordningen, men de två överlappar betydligt och byggs bäst en gång i stället för två.
Så ser den dokumenterade versionen av det här ut
Allt ovanför är skyldigheten. De här fyra vyerna är TSMONDO AI Manager som arbetar sig igenom den — klassificering, skyldigheter, dokumentationen enligt artikel 4 och rapporten ni lämnar ifrån er. Skärmbilderna visar exempeldata för ett påhittat användningsfall med kreditbedömning.
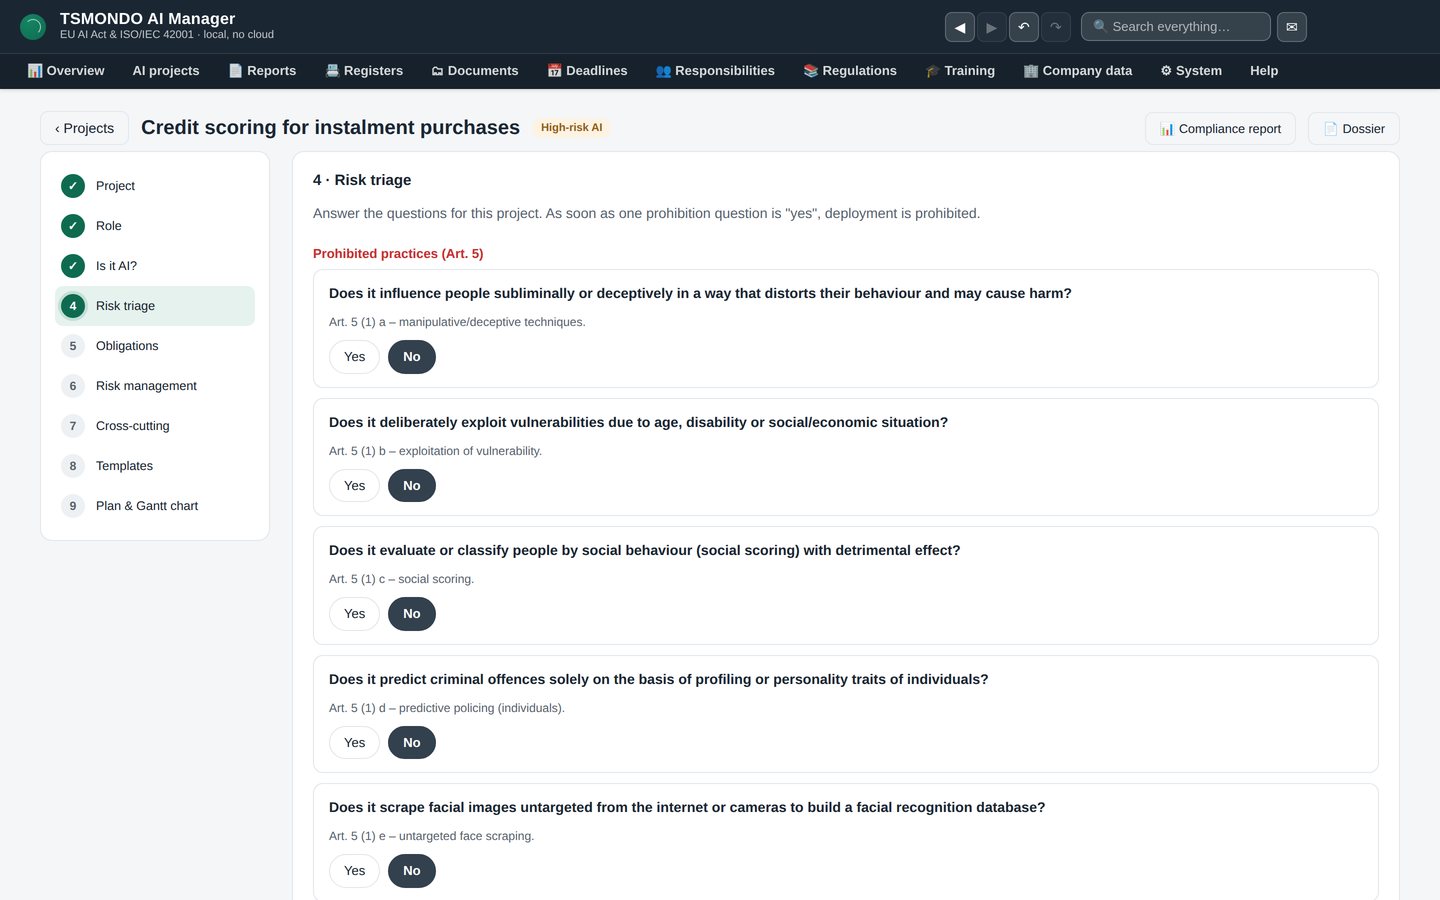
Klassificeringen, besvarad i stället för gissad
Förbuden kommer först, eftersom ett enda ja där avslutar diskussionen. Varje fråga bär med sig artikeln den kommer från, så att svaret går att spåra månader senare när någon frågar varför ni beslutade som ni gjorde.
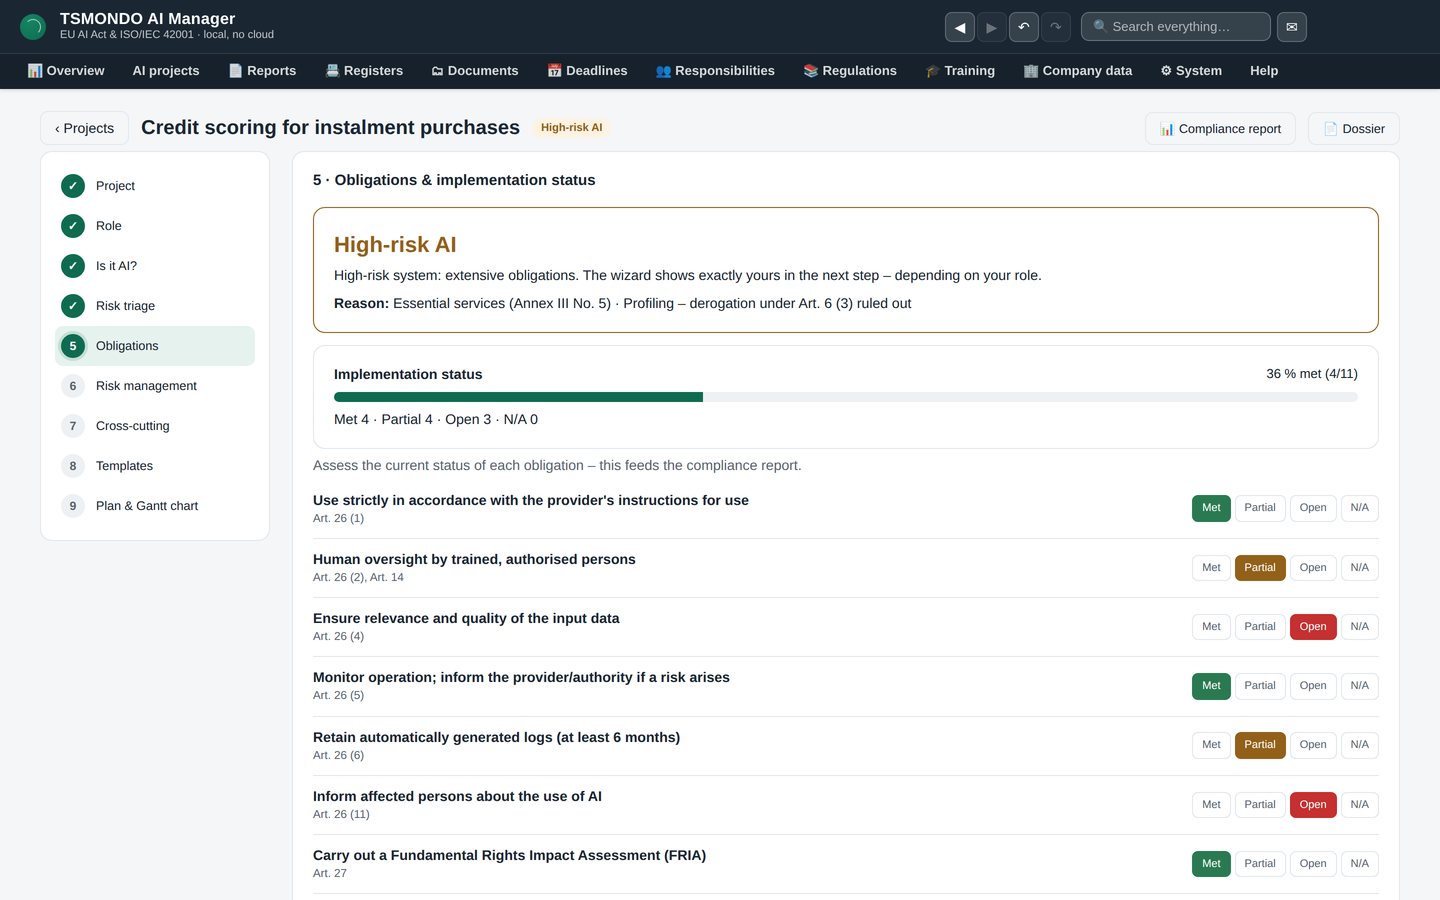
Bara de skyldigheter som faktiskt gäller er
Klassen och er roll avgör listan, och skälet till klassen står bredvid den. Varje skyldighet sätts till uppfylld, delvis, öppen eller ej tillämplig — den statusen är det som efterlevnadsrapporten byggs av.
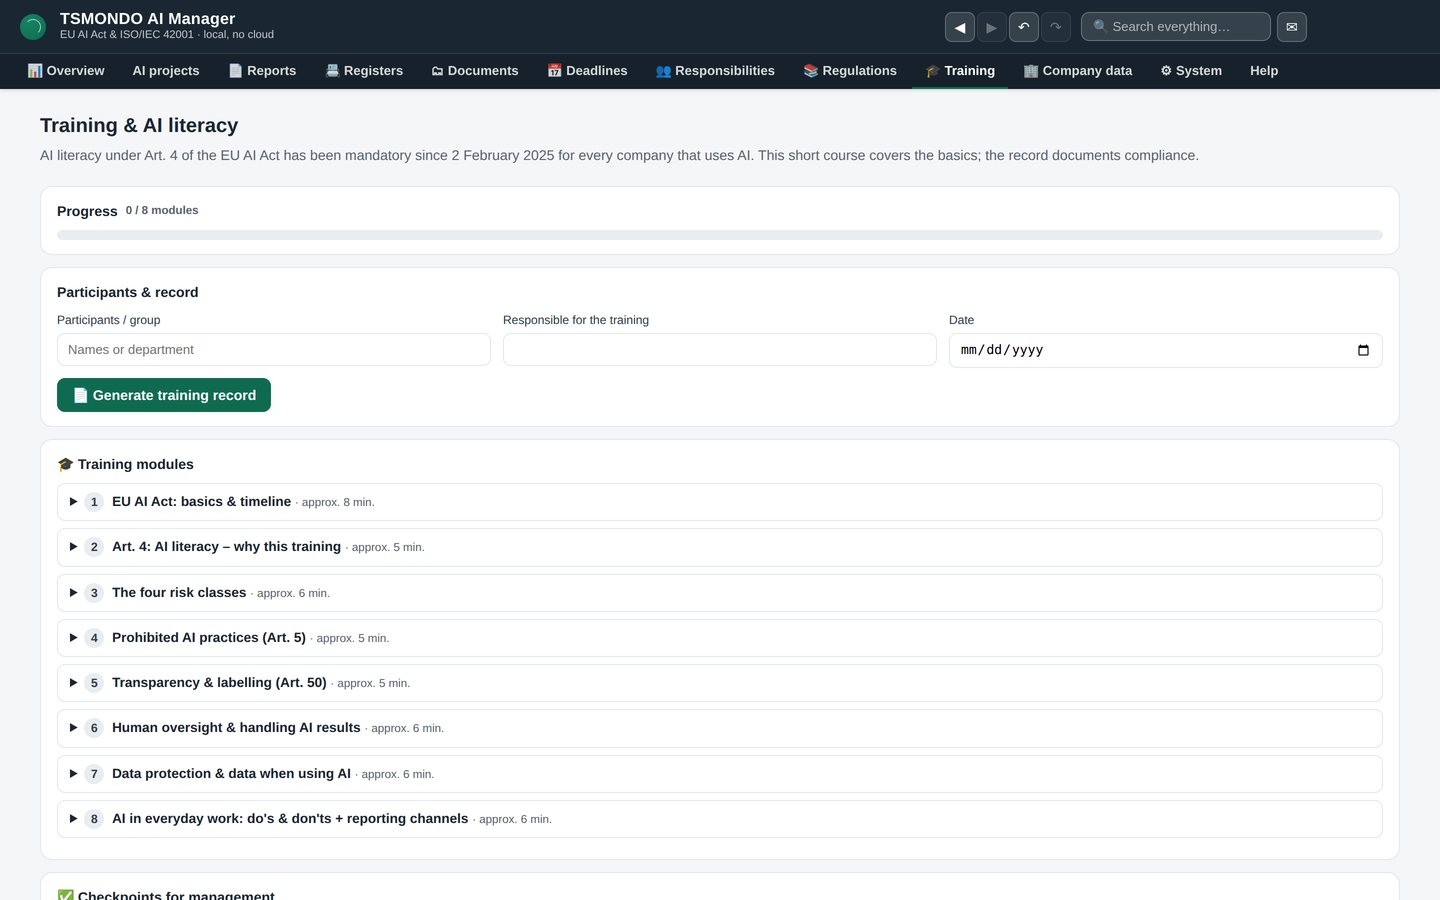
Artikel 4, täckt och dokumenterad
Skyldigheten om AI-kunnighet har gällt sedan februari 2025 och har ingen storleksgräns. Åtta korta moduler täcker området; formuläret under gör tillfället till en daterad dokumentation med deltagarna namngivna var för sig, en ansvarig person och en repetition föreslagen ett år senare.
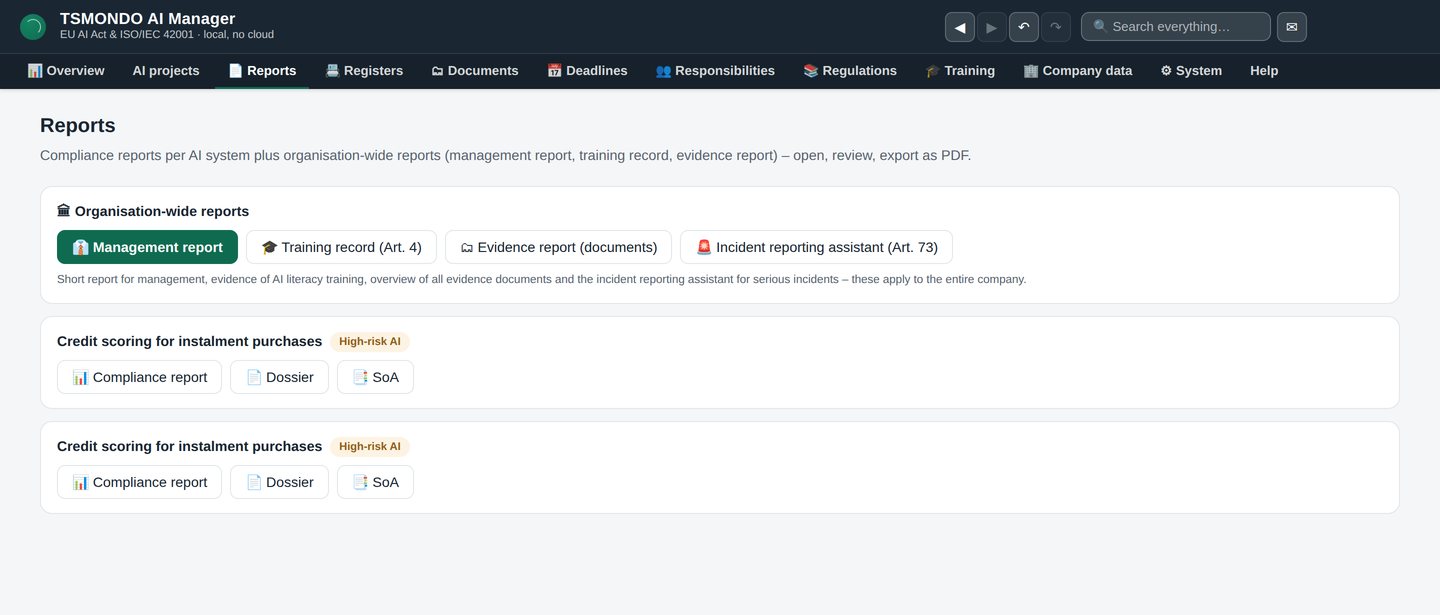
Det färdiga dokumentet, inte rådata
Per system en efterlevnadsrapport, en dossier och en tillämplighetsförklaring; för organisationen en ledningsrapport, utbildningsdokumentationen och bevisöversikten. Exporterat som PDF, redo att lämna till en revisor.
Byggd av en specialist, inte vidaresåld som plattform
En kontaktperson med papperen som hör till
- ISO 27001 Lead Auditor
- ISACA CISM — Certified Information Security Manager
- Certifierat dataskyddsombud och IT-säkerhetsansvarig (TÜV)
- Medlem i BSI:s Allianz für Cyber-Sicherheit
Organisationer som redan arbetar med det
- Industri, medier, hälso- och sjukvård, offentlig sektor och digitala plattformar
- Inom säkerhet, NIS2 och dataskydd
- Nämns endast med tillstånd — fullständig lista på tsmondo.de/referenzen
Prova först, bestäm sedan
- 21 dagar, ingen registrering och inget molnkonto
- Körs lokalt på Windows; ingenting skickas någonstans
- Er inventering, era klassificeringar och era bevis stannar på er egen dator
- Om det inte passar, radera mappen — ingenting blir kvar
Efter företagets storlek, inte per arbetsplats
- Från 499 EUR per år eller 49 EUR per månad, båda netto
- En licens per företag, obegränsat antal användare på alla era driftställen — prisnivån följer antalet anställda
- Månadsabonnemanget kan sägas upp till utgången av innevarande månad, årsabonnemanget med en månads uppsägningstid
- Omvänd betalningsskyldighet gäller för företag i andra EU-medlemsstater med giltigt momsregistreringsnummer
Lokalt · inget moln · inga data vidare till tredje part · byggd av en ISO 27001 Lead Auditor och ISACA CISM. Erbjudandet riktar sig uteslutande till företag; ångerrätt föreligger inte. Våra allmänna villkor gäller.
Från att läsa om det till att ha det dokumenterat
TSMONDO AI Manager tar er genom klassificering, roller, skyldigheter och dokumenten — lokalt, på er egen dator, utan molnkonto.