
L’AI Act, il regolamento UE sull’intelligenza artificiale: cosa richiede e da quando
L’AI Act è un regolamento, non una direttiva: si applica direttamente in ogni Stato membro, senza bisogno di una legge nazionale di recepimento. Alcune sue parti sono applicabili da febbraio 2025; a luglio 2026 sono state spostate le scadenze per l’alto rischio.
Ultimo aggiornamento: 6 ottobre 2026
Le scadenze
Che cos’è l’AI Act?
L’AI Act è il regolamento dell’UE sull’intelligenza artificiale — il regolamento (UE) 2024/1689 — e si applica direttamente in tutti gli Stati membri. È questa la differenza strutturale più importante rispetto alla NIS2: non c’è una legge nazionale di recepimento da attendere, non esistono ventisette versioni del testo e nemmeno una scadenza nazionale distinta. Gli obblighi sono gli stessi a Milano, a Bruxelles, a Vienna e a Dublino. Cambia da un paese all’altro soltanto chi vigila e chi sanziona, e diversi Stati membri non hanno ancora concluso la designazione di queste autorità.
Il regolamento non disciplina la tecnologia in quanto tale, ma l’uso: lo stesso modello può non essere regolamentato in un’applicazione e rientrare nell’alto rischio in un’altra. La domanda giusta non è mai «è IA?», ma «per che cosa viene usato questo sistema di IA e qual è il mio ruolo?».
Che cosa vale già oggi
Tre tappe sono già applicabili: i divieti e l’obbligo di alfabetizzazione in materia di IA dal 2 febbraio 2025, le regole sui modelli di IA per finalità generali dal 2 agosto 2025, e gli obblighi di trasparenza, la governance e le sanzioni dal 2 agosto 2026.
- 2 febbraio 2025 — disposizioni generali e definizioni, obbligo di alfabetizzazione in materia di IA dell’articolo 4 e pratiche vietate dell’articolo 5.
- 2 agosto 2025 — obblighi dei fornitori di modelli di IA per finalità generali (articoli da 51 a 55), più la struttura di governance.
- 2 agosto 2026 — gli obblighi di trasparenza dell’articolo 50, la governance e l’avvio dell’attività di vigilanza e sanzionatoria; gli obblighi per l’alto rischio seguono più tardi (vedi sotto).
Che cosa è cambiato a luglio 2026
Il regolamento (UE) 2026/1744 dell’8 luglio 2026 — l’Omnibus digitale sull’IA — ha spostato in avanti gli obblighi per l’alto rischio: al 2 dicembre 2027 per i sistemi classificati ad alto rischio ai sensi dell’articolo 6, paragrafo 2, e dell’allegato III, e al 2 agosto 2028 per i sistemi classificati ai sensi dell’articolo 6, paragrafo 1, e dell’allegato I. È entrato in vigore il 27 luglio 2026.
Secondo i considerando, la ragione è che le norme armonizzate, le specifiche comuni e gli orientamenti non erano pronti e che le autorità nazionali competenti non erano state istituite in tempo. Due punti meritano attenzione. Primo: si è spostato soltanto il capo III, sezioni da 1 a 3 — gli obblighi di trasparenza, i divieti, l’alfabetizzazione e le regole sui modelli per finalità generali no. Secondo: una scadenza rinviata non è una scadenza cancellata: la documentazione che un sistema ad alto rischio richiede ha bisogno di più tempo di quello che resta.
Per il 2 dicembre 2026 sono previste inoltre due scadenze. In primo luogo, per i sistemi generativi già immessi sul mercato prima del 2 agosto 2026 l’adeguamento agli obblighi di marcatura dell’articolo 50, paragrafo 2, è richiesto entro il 2 dicembre 2026 (articolo 111, paragrafo 4, introdotto dal regolamento (UE) 2026/1744). In secondo luogo, da quel giorno si applicano due nuovi divieti, aggiunti dallo stesso regolamento all’articolo 5, paragrafo 1, lettere b bis) e b ter): i deep fake intimi generati senza consenso e la pornografia minorile.
Le classi di rischio
Il regolamento ordina i sistemi in quattro livelli, e il livello decide che cosa si deve fare.
- Vietati (articolo 5) — un breve elenco di pratiche che non possono essere immesse sul mercato né usate in alcun modo, tra cui il punteggio sociale (social scoring), lo scraping non mirato di immagini facciali e il riconoscimento delle emozioni sul luogo di lavoro e negli istituti di istruzione.
- Alto rischio (articolo 6, allegati I e III) — il livello più impegnativo: gestione dei rischi, governance dei dati, documentazione tecnica, conservazione delle registrazioni (log), sorveglianza umana, accuratezza e robustezza, e una valutazione della conformità. L’allegato III riguarda sistemi autonomi in ambiti come occupazione, credito, istruzione, infrastrutture critiche e attività di contrasto; l’allegato I riguarda l’IA integrata in prodotti che già recano la marcatura CE.
- Trasparenza (articolo 50) — le persone devono essere informate quando interagiscono con un sistema di IA, i contenuti sintetici devono essere marcati in formato leggibile da dispositivo automatico e i deep fake devono essere dichiarati.
- Modelli di IA per finalità generali (articoli da 51 a 55) — obblighi per i fornitori dei modelli stessi, con una serie più severa per i modelli con rischio sistemico.
Tutto ciò che resta fuori da questi livelli non è disciplinato dall’AI Act. È una quota ampia dell’uso aziendale quotidiano — ed è il motivo per cui una classificazione ben fatta vale la pena prima di ogni altra cosa: di solito ridimensiona il problema.
Fornitore o deployer: quale dei due è lei?
Il fornitore sviluppa un sistema di IA, o lo fa sviluppare, e lo immette sul mercato con il proprio nome; il deployer lo utilizza sotto la propria autorità. La maggior parte delle piccole e medie imprese è deployer, e gli obblighi dei deployer sono molto più leggeri di quelli dei fornitori.
Il punto delicato è che i ruoli possono scambiarsi. Se prende un sistema per finalità generali, vi appone il proprio nome e lo immette sul mercato, oppure se modifica in modo sostanziale un sistema ad alto rischio o ne cambia la finalità prevista, diventa lei il fornitore — con l’intero pacchetto di obblighi del fornitore. Il caso che coglie più spesso di sorpresa è il perfezionamento (fine-tuning) di un modello venduto poi come prodotto proprio.
Alfabetizzazione in materia di IA: l’obbligo che vale per tutti
L’articolo 4 impone ai fornitori e ai deployer di adottare misure volte a sostenere lo sviluppo dell’alfabetizzazione in materia di IA del proprio personale e delle altre persone che gestiscono e utilizzano i sistemi di IA per loro conto. Nella formulazione del regolamento (UE) 2026/1744 non chiede più di garantire un livello specifico di competenza per ciascuna persona. Non c’è alcuna esenzione per le piccole imprese né una soglia dimensionale. Si applica dal 2 febbraio 2025.
Quanto debba essere approfondita l’alfabetizzazione non è precisato di proposito: dipende dai sistemi in uso, dal ruolo di chi li utilizza e dal contesto. In pratica l’obbligo si assolve sapendo quali sistemi di IA sono in uso, formando le persone che ci lavorano e potendo dimostrare che entrambe le cose sono avvenute. L’ultima parte è quella che si dimentica più spesso.
Obblighi di trasparenza da agosto 2026
L’articolo 50 ha quattro filoni, e coinvolge le imprese comuni più spesso delle regole sull’alto rischio:
- Le persone che interagiscono direttamente con un sistema di IA devono esserne informate, a meno che non sia evidente.
- I contenuti audio, immagine, video o testo sintetici devono essere marcati in un formato leggibile da dispositivo automatico.
- Le persone esposte a un sistema di riconoscimento delle emozioni o di categorizzazione biometrica devono esserne informate.
- I deep fake e i testi generati dall’IA pubblicati per informare il pubblico su questioni di interesse pubblico devono essere dichiarati come tali.
Un’azienda che gestisce un chatbot sul proprio sito o pubblica immagini generate dall’IA rientra oggi nell’ambito di questo articolo.
Quali sono le sanzioni?
La violazione dei divieti dell’articolo 5 comporta sanzioni amministrative pecuniarie fino a 35 milioni di euro o al 7 % del fatturato mondiale totale annuo, se superiore; la maggior parte delle altre violazioni fino a 15 milioni di euro o al 3 %; la fornitura di informazioni inesatte o fuorvianti alle autorità fino a 7,5 milioni di euro o all’1 %.
Per le organizzazioni più piccole c’è un’attenuazione che conta: per le PMI, comprese le start-up, ciascuna di queste sanzioni è limitata al più basso dei due importi, non al più alto. Una piccola impresa si confronta quindi con la percentuale, non con l’importo fisso — il che basta comunque a far male e richiede comunque di saper dimostrare che cosa si è fatto.
Dove si colloca la ISO/IEC 42001
L’AI Act dice che cosa va raggiunto, non come organizzarlo. La ISO/IEC 42001 è la norma sui sistemi di gestione per l’intelligenza artificiale e offre quella cornice organizzativa: contesto e campo di applicazione, politica, ruoli, valutazione e trattamento dei rischi, dichiarazione di applicabilità, attività operative, monitoraggio, audit interno e riesame della direzione.
Le due cose non coincidono, e un certificato non crea una presunzione di conformità al regolamento. La sovrapposizione però è ampia, e costruire il sistema di gestione una volta sola — anziché una volta per la norma e una per il regolamento — è ciò che mantiene lo sforzo proporzionato. Entrambi sono strumenti all’interno della pratica più ampia di governance dell’IA: quale sistema è ammesso, chi ne risponde e quali evidenze si è in grado di produrre.
Come ci si prepara?
- Elencare i sistemi di IA effettivamente in uso — compresi quelli incorporati negli strumenti di cui si ha già la licenza. La maggior parte degli inventari è più corta di quanto si temesse e più lunga di quanto ci si aspettasse.
- Classificare ogni utilizzo, non ogni strumento — vietato, alto rischio, trasparenza, oppure nessuno di questi.
- Stabilire il proprio ruolo per ogni sistema — fornitore o deployer, e verificare se qualcosa di ciò che si fa non faccia diventare fornitori.
- Coprire subito l’articolo 4 — si applica già, ed è l’obbligo più economico da soddisfare e il più facile su cui farsi trovare impreparati.
- Documentare man mano — le scadenze slittate al 2027 e al 2028 sembrano lontane finché non si contano le evidenze che un fascicolo ad alto rischio richiede.
Non sa a che punto è? Provi la verifica gratuita sull’AI Act.
Domande frequenti
Il regolamento IA (AI Act) è già in vigore?
Sì, per fasi. I divieti e l’obbligo di alfabetizzazione in materia di IA si applicano dal 2 febbraio 2025, le regole sui modelli di IA per finalità generali dal 2 agosto 2025, e gli obblighi di trasparenza, la governance e le sanzioni dal 2 agosto 2026.
Le scadenze per l’alto rischio sono state rinviate?
Sì. Il regolamento (UE) 2026/1744 dell’8 luglio 2026 ha spostato gli obblighi del capo III, sezioni da 1 a 3, al 2 dicembre 2027 per i sistemi ad alto rischio ai sensi dell’articolo 6, paragrafo 2, e dell’allegato III e al 2 agosto 2028 per quelli ai sensi dell’articolo 6, paragrafo 1, e dell’allegato I. Gli obblighi di trasparenza, i divieti e l’alfabetizzazione in materia di IA non sono stati rinviati.
L’AI Act si applica alle piccole imprese?
Sì. Non esiste una soglia dimensionale generale. L’obbligo di alfabetizzazione in materia di IA dell’articolo 4 e gli obblighi di trasparenza dell’articolo 50 valgono a prescindere dal numero di dipendenti; cambia soltanto il tetto delle sanzioni, limitato al più basso dei due importi per le PMI, comprese le start-up.
Sono fornitore o deployer?
Il fornitore sviluppa un sistema di IA, o lo fa sviluppare, e lo immette sul mercato con il proprio nome; il deployer lo utilizza sotto la propria autorità. La maggior parte delle aziende è deployer, ma immettere un sistema sul mercato con il proprio nome, modificare in modo sostanziale un sistema ad alto rischio o cambiarne la finalità prevista fa diventare fornitori.
Quali sono le sanzioni previste dall’AI Act?
Fino a 35 milioni di euro o al 7 % del fatturato mondiale totale annuo per la violazione dei divieti dell’articolo 5, fino a 15 milioni di euro o al 3 % per la maggior parte delle altre violazioni e fino a 7,5 milioni di euro o all’1 % per la fornitura di informazioni inesatte o fuorvianti alle autorità. Per le PMI, comprese le start-up, si applica il più basso dei due importi.
Serve una legge nazionale perché l’AI Act mi riguardi?
No. L’AI Act è un regolamento e si applica direttamente in ogni Stato membro, senza recepimento nazionale. Il diritto nazionale stabilisce soltanto quale autorità vigila e fa rispettare le regole, e diversi Stati membri stanno ancora completando questo passaggio.
La ISO/IEC 42001 mi rende conforme all’AI Act?
No. La ISO/IEC 42001 è una norma sui sistemi di gestione per l’intelligenza artificiale e fornisce la struttura organizzativa — campo di applicazione, politica, valutazione dei rischi, dichiarazione di applicabilità, monitoraggio, audit interno. Non crea una presunzione di conformità al regolamento, ma le due cose si sovrappongono ampiamente ed è meglio costruirle una volta sola anziché due.
Come si presenta la versione documentata
Tutto quanto sopra è l’obbligo. Queste quattro schermate mostrano il TSMONDO AI Manager mentre lo affronta — classificazione, obblighi, registro dell’articolo 4 e rapporto da consegnare. Le schermate mostrano dati di esempio per un caso d’uso fittizio di credit scoring.
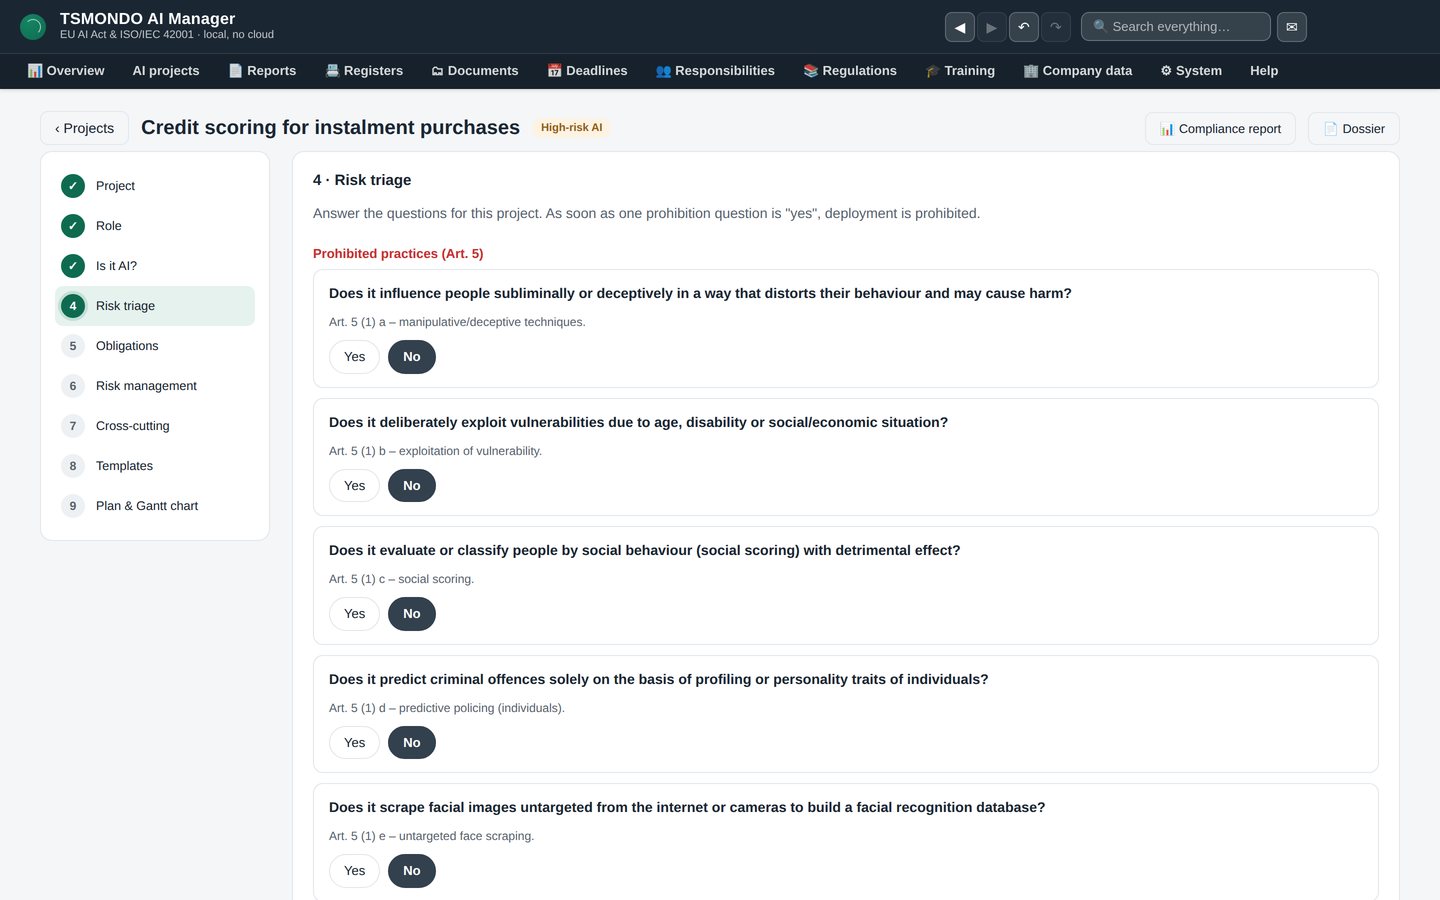
Classificazione con risposte, non a intuito
I divieti vengono per primi, perché un solo sì in quel punto chiude la discussione. Ogni domanda riporta l’articolo da cui deriva, così la risposta resta riconducibile a distanza di mesi, quando qualcuno chiede perché si è deciso in quel modo.
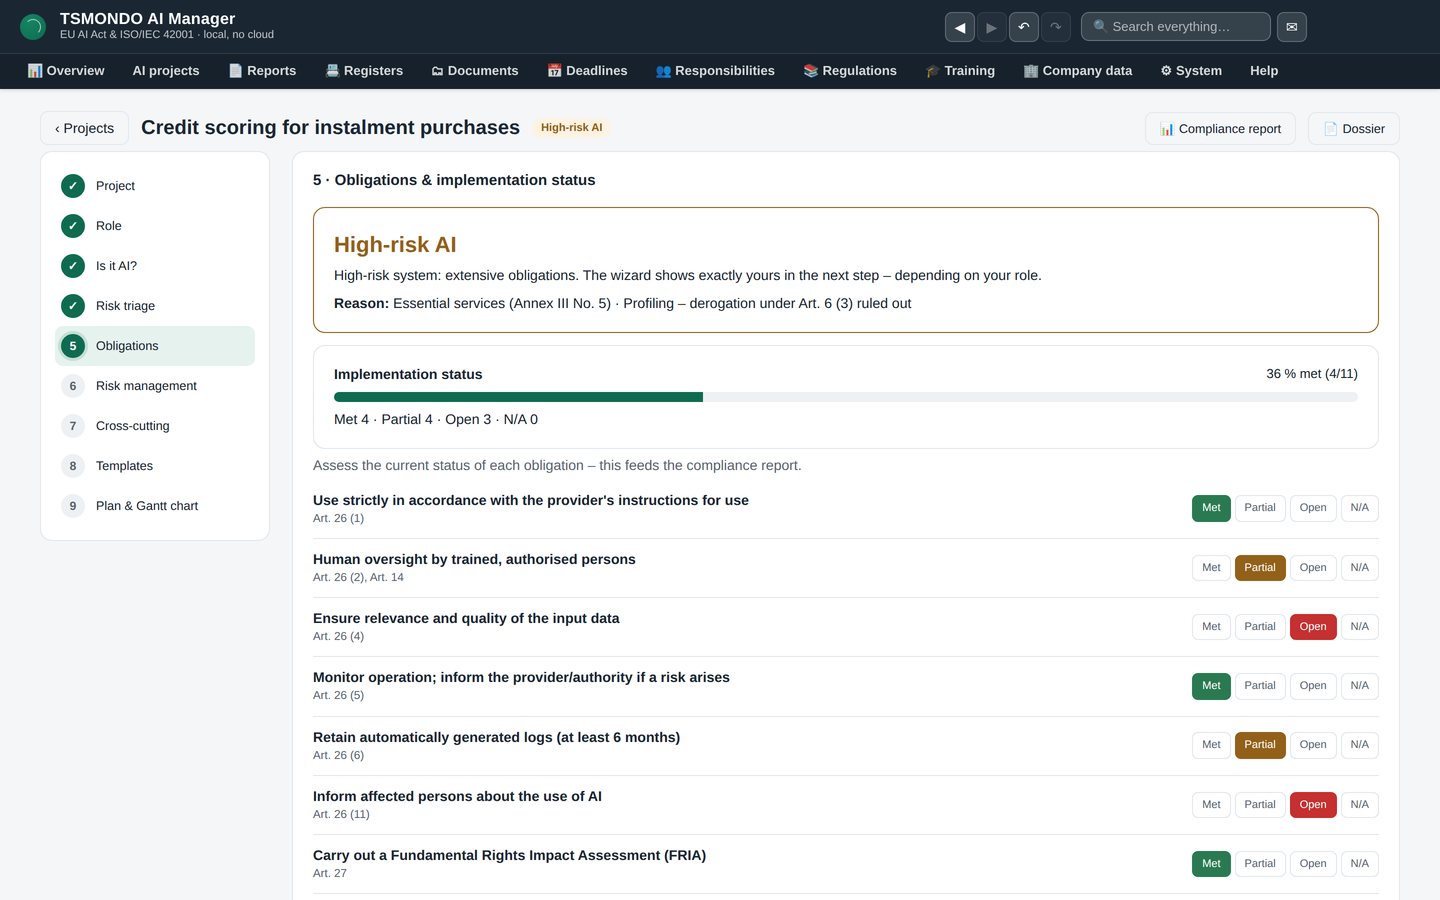
Solo gli obblighi che la riguardano davvero
La classe e il ruolo determinano l’elenco, e il motivo della classe è indicato accanto. Ogni obbligo è impostato su soddisfatto, parziale, aperto o non applicabile: quello stato è la base su cui si costruisce il rapporto di conformità.
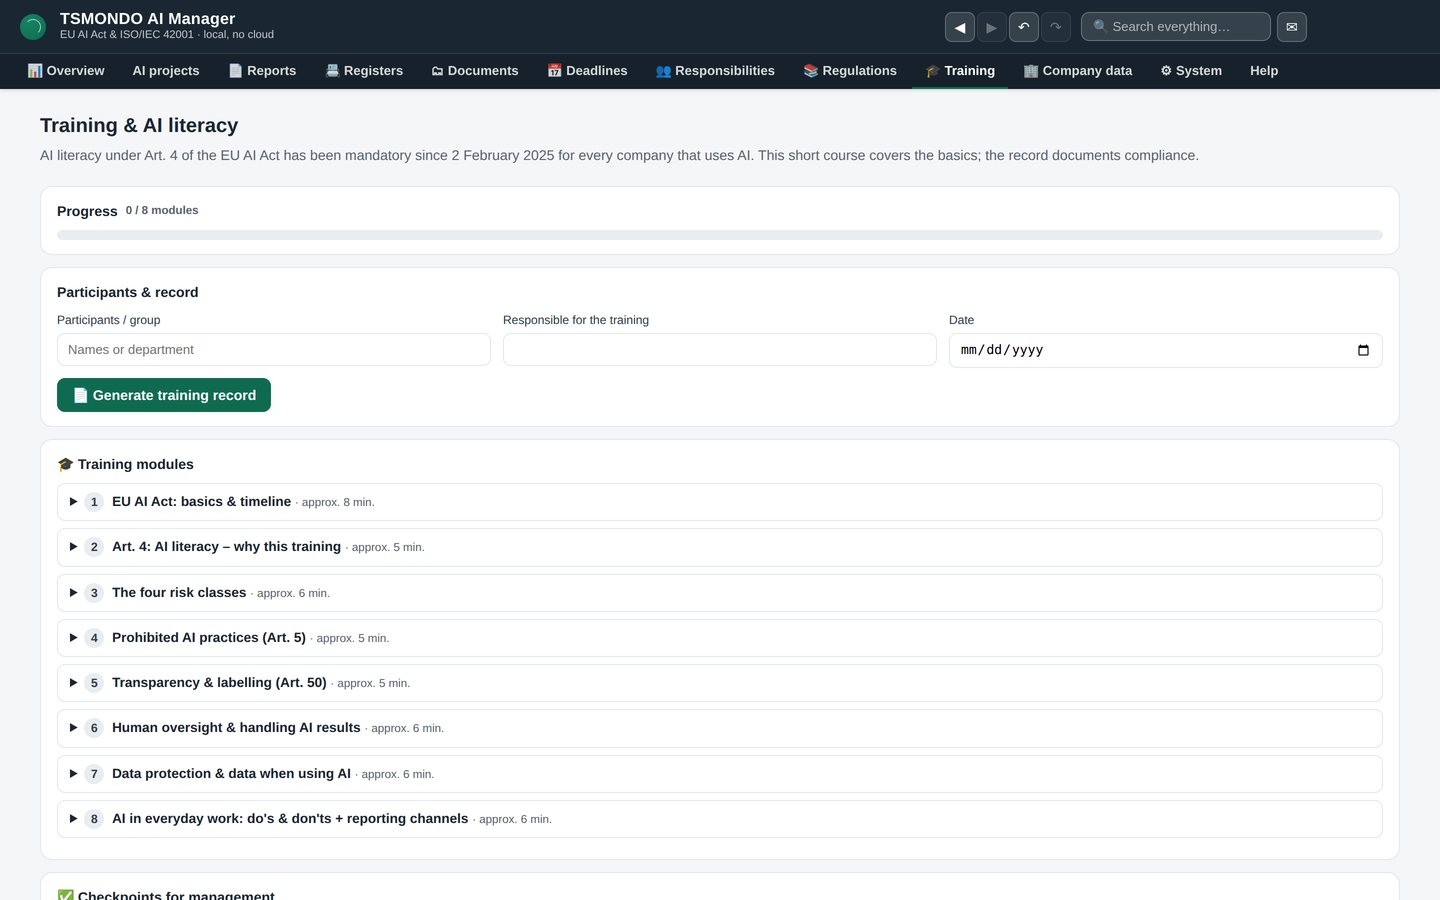
Articolo 4, coperto e agli atti
L’obbligo di alfabetizzazione si applica da febbraio 2025 e non ha soglie dimensionali. Otto brevi moduli coprono la materia; il modulo sottostante trasforma la sessione in un registro datato, con i partecipanti indicati uno per uno, un responsabile e un richiamo proposto dopo un anno.
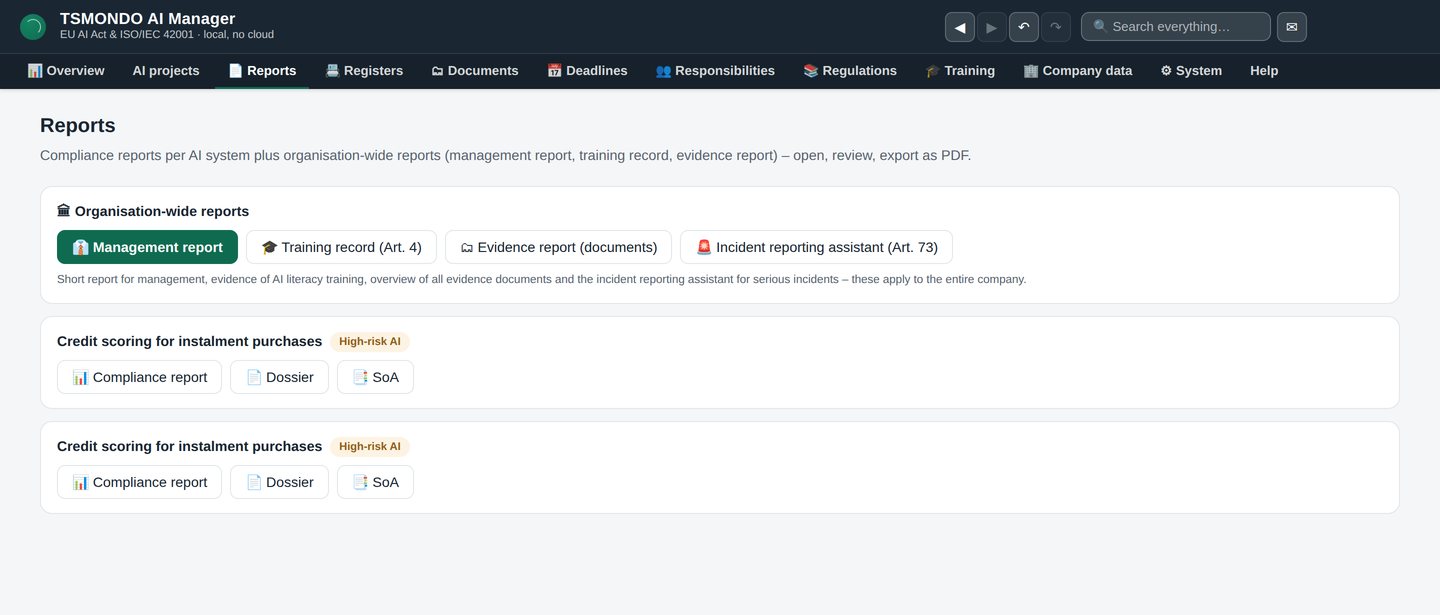
Il documento finito, non i dati grezzi
Per ogni sistema un rapporto di conformità, un fascicolo e una dichiarazione di applicabilità; per l’organizzazione un rapporto per la direzione, il registro della formazione e il quadro delle evidenze. Esportati in PDF, pronti da consegnare a un auditor.
Costruito da uno specialista, non rivenduto come piattaforma
Un unico referente, con i titoli adeguati
- ISO 27001 Lead Auditor e Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Responsabile della protezione dei dati e responsabile della sicurezza informatica certificato (TÜV)
- Membro dell’iniziativa «Allianz für Cyber-Sicherheit» del BSI (Ufficio federale tedesco per la sicurezza informatica)
Organizzazioni che già lavorano con questo strumento
- Industria, media, sanità, pubblica amministrazione e piattaforme digitali
- Su sicurezza, NIS2 e protezione dei dati
- Citate solo con il consenso degli interessati — elenco completo su tsmondo.de/referenzen (in tedesco)
Prima provare, poi decidere
- Prova gratuita di 7 giorni, senza bisogno di un account e senza account cloud
- Funziona in locale su Windows; nulla viene inviato altrove
- Inventario, classificazioni ed evidenze restano sul suo computer
- Se non fa al caso suo, basta eliminare la cartella — nessun abbonamento, nulla da disdire
Prezzo in base alla dimensione dell’azienda, non per utente
- Da 499 € all’anno oppure 49 € al mese, entrambi IVA esclusa
- Una licenza per azienda, utenti illimitati in ogni sede — la fascia di prezzo dipende dal numero di dipendenti
- Abbonamento mensile disdicibile con effetto dalla fine del mese in corso, annuale con preavviso di un mese
- Per le imprese con sede in Italia o in un altro Stato membro dell’UE diverso dalla Germania e con un numero di identificazione IVA valido (in Italia: partita IVA) si applica l’inversione contabile (reverse charge)
In locale · senza cloud · nessun dato ceduto a terzi · realizzato da un ISO 27001 Lead Auditor e ISACA CISM. Questa offerta è rivolta esclusivamente a imprese e professionisti; non esiste il diritto di recesso; la finestra di acquisto e la pagina di pagamento sono in inglese. Si applicano le nostre condizioni generali (in inglese).
Dal capire l’obbligo al poterlo documentare
Il TSMONDO AI Manager la guida attraverso classificazione, ruoli, obblighi e documenti — in locale, sul suo computer, senza account cloud.