
Software di conformità per l’IA che gira sul suo computer — senza account cloud.
Il TSMONDO AI Manager, un software GRC (governance, rischio e conformità) per l’IA, porta un caso d’uso alla volta attraverso la classificazione, i ruoli e gli obblighi dell’AI Act. Costruisce intorno a esso il sistema di gestione ISO/IEC 42001 e prepara il passaggio di consegne al suo responsabile della protezione dei dati. In locale, su Windows, con i suoi dati che restano dove sono.
Ultimo aggiornamento: 6 ottobre 2026
In locale · nessun obbligo di cloud · interfaccia in inglese · una licenza per azienda, utenti illimitati · fascia di prezzo in base alla dimensione aziendale · da 49 € al mese o 499 € all’anno IVA esclusa · imprese e professionisti (B2B)
Che cosa vale
Da «rientriamo davvero nell’ambito?» a un fascicolo documentato
Una licenza per l’intera azienda — ogni componente incluso, nessun canone per modulo.
Triage del rischio in linguaggio semplice
46 casi d’uso preclassificati
Gestione dei rischi dell’IA
30 modelli già compilati
Il passaggio di consegne al suo responsabile della protezione dei dati
Rinnovo senza burocrazia
Il sistema di gestione, non solo la checklist
Il regolamento dice che cosa va raggiunto. La ISO/IEC 42001 gli dà una struttura — e l’AI Manager costruisce entrambi in un colpo solo, invece che due volte.
- Campo di applicazione e contesto del sistema di gestione dell’IA (clausole 4 e 5)
- Valutazione e trattamento dei rischi, con la dichiarazione di applicabilità (SoA) ai sensi del punto 6.1.3
- I 38 controlli dell’allegato A con applicabilità, motivazione e stato di attuazione
- Monitoraggio, audit interno e riesame della direzione (clausole 9 e 10) con scadenze
- Un registro dei punti aperti per l’intera organizzazione: tutto ciò che emerge in esercizio, in un riesame o dopo un incidente, con l’azione correttiva, il responsabile e la data di scadenza — e il documento di evidenza che ne deriva
- Un rapporto di conformità per ogni sistema di IA, derivato attraverso la tabella di corrispondenza tra regolamento e norma
L’AI Manager è uno strumento di lavoro, non un certificato. Non riproduce il testo della norma e non sostituisce un audit di certificazione. Costruisce la struttura e la documentazione; non è uno strumento operativo completo per il sistema di gestione. Per quindici dei settanta punti della norma la nota all’interno dell’applicazione lo dice chiaramente — tra cui le metriche con andamento (9.1), il programma di audit (9.2), il riesame della direzione (9.3) e lo sviluppo di modelli propri (allegato A.6).
In locale invece che nel cloud — i suoi dati restano suoi
Un inventario dell’IA è una mappa di dove l’azienda usa decisioni automatizzate, sui dati di chi e con quali punti deboli. Non è un registro da affidare al database cloud di un terzo.
- Funziona in locale su Windows — nessun account cloud, nessuna registrazione, nessun dato che esce dal suo controllo
- Assistenza facoltativa alla stesura con IA locale tramite Ollama sul suo computer; nulla viene inviato altrove
- Backup ed esportazione sempre nelle sue mani
- Un unico prezzo per l’intera azienda, stabilito in base alla dimensione aziendale, invece di un abbonamento cloud per utente
L’assistente IA locale — se lo desidera
L’assistente IA facoltativo gira interamente sul suo computer: nessun account cloud, nessuna registrazione, nulla inviato a terzi. Un unico programma di installazione configura il runtime IA locale Ollama insieme al modello TSMONDO inglese per l’AI Manager. L’AI Manager lo riconosce automaticamente. Un’avvertenza se sullo stesso computer usa anche le app TSMONDO tedesche: i due modelli hanno lo stesso prefisso nel nome, quindi conviene controllare una volta il selettore del modello nelle impostazioni.
Gratuito · Windows 10/11, 64 bit · facoltativo · firmato digitalmente. L’AI Manager funziona pienamente anche senza. Durante l’installazione serve una volta una connessione a internet; dopo l’assistente funziona offline.
Non un telaio vuoto, ma una base già popolata
L’AI Manager include la struttura del regolamento e della norma, e contenuti da cui partire.
La politica sull’IA è più di un elenco di titoli. Stabilisce quali usi sono consentiti e quali no, come trattare le informazioni riservate, come trattare i dati personali, un percorso di approvazione in cinque fasi, che cosa va documentato e come si verificano qualità e plausibilità dell’output. Otto moduli di formazione coprono l’obbligo di alfabetizzazione in materia di IA ai sensi dell’articolo 4, con i partecipanti registrati per nome.
Da uno specialista, costruito sui testi ufficiali
Non una piattaforma rivenduta, ma la pratica di un unico esperto — con le qualifiche che ne derivano e una base nel testo normativo stesso.
Un unico referente con le qualifiche giuste
- ISO 27001 Lead Auditor e Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Responsabile della protezione dei dati e responsabile della sicurezza informatica certificato (TÜV)
- Membro dell’iniziativa «Allianz für Cyber-Sicherheit» del BSI (Ufficio federale tedesco per la sicurezza informatica)
Sulla fonte, non su una sintesi
- Costruito sul regolamento (UE) 2024/1689, compresa la modifica di luglio 2026
- Strutturato secondo la ISO/IEC 42001, dal campo di applicazione al riesame della direzione
- Formulazioni parafrasate ovunque — non viene riprodotto alcun testo di norma o di legge
Organizzazioni dei settori industria, media, sanità, pubblica amministrazione e piattaforme digitali lavorano con TSMONDO — su sicurezza, NIS2 e protezione dei dati.


Protezione dei dati · datenschutzeinfach.com


Citate solo con il consenso degli interessati. Elenco completo su tsmondo.de/referenzen e datenschutzeinfach.com/referenzen (in tedesco).
Nove passaggi, dalla classificazione ai documenti
La procedura guidata chiede nell’ordine in cui è costruito il regolamento: lei risponde, la procedura classifica e alla fine i documenti escono già compilati.
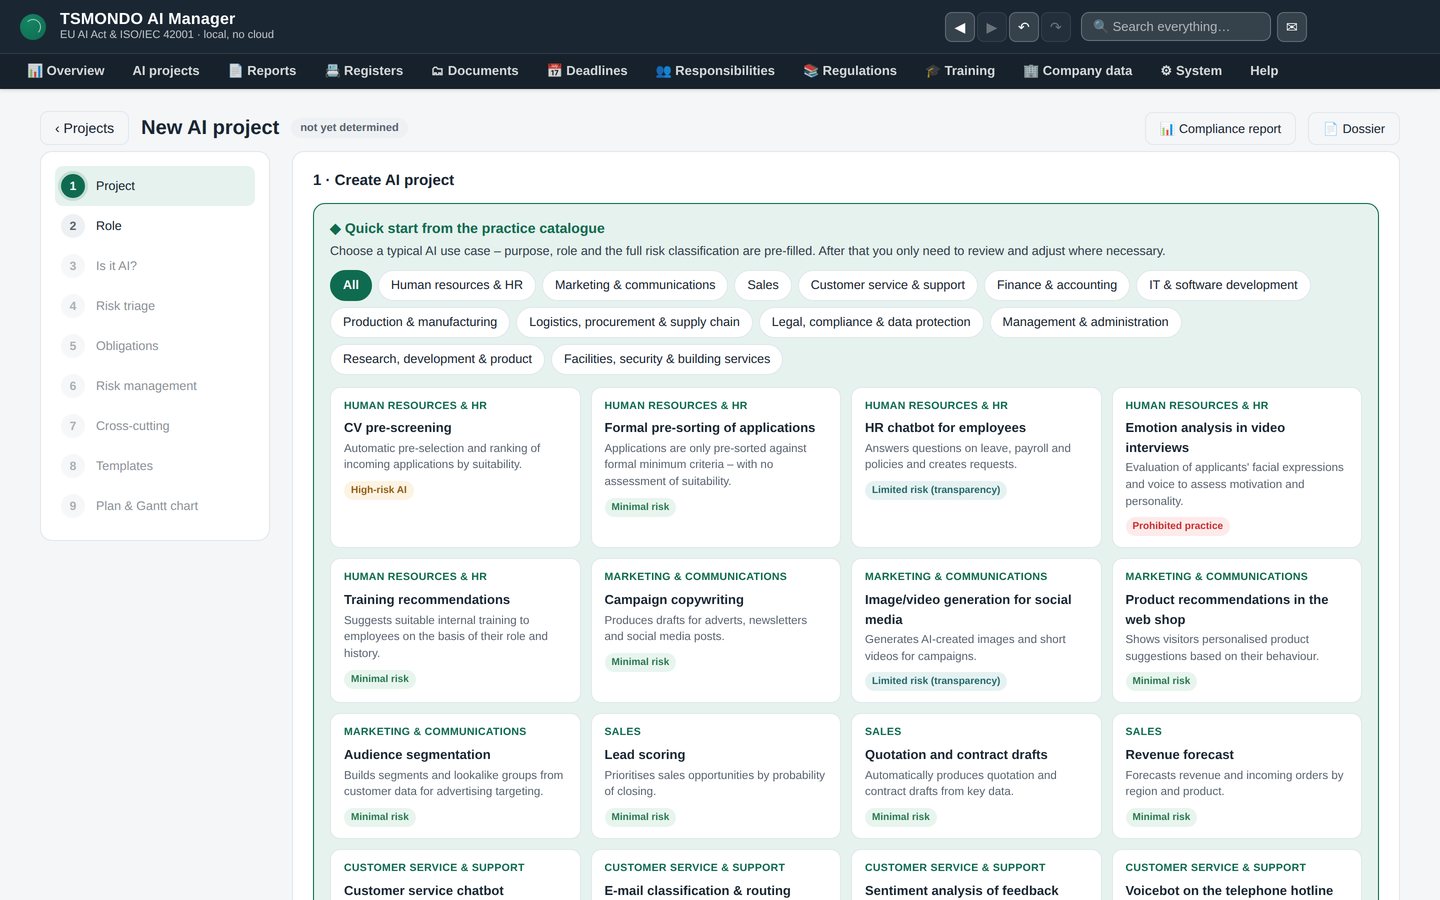
Partire da un catalogo, non da una pagina bianca
Scelga il caso d’uso più simile al suo. Ogni voce arriva con il suo ruolo, le sue risposte e la sua classe di rischio già impostati, così una prima classificazione è a schermo prima ancora di aver digitato qualcosa. Da lì si corregge, invece di partire da zero.
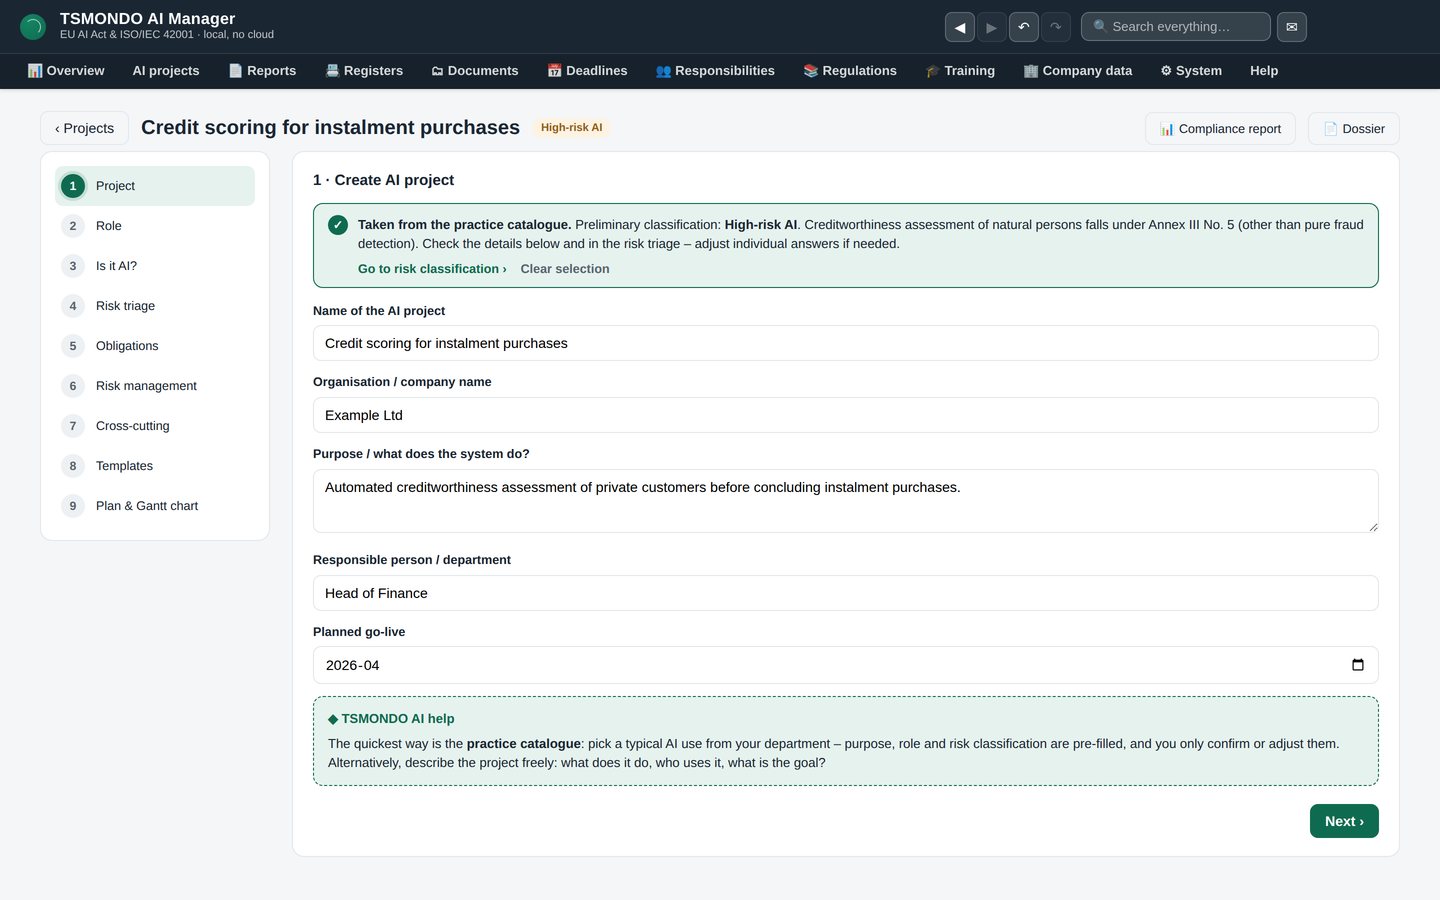
Passaggio 1 · Progetto
Nome, finalità, responsabile, data di entrata in produzione. Quattro campi, perché tutto ciò che segue vi fa riferimento — e perché il responsabile è la persona che un auditor chiederà.
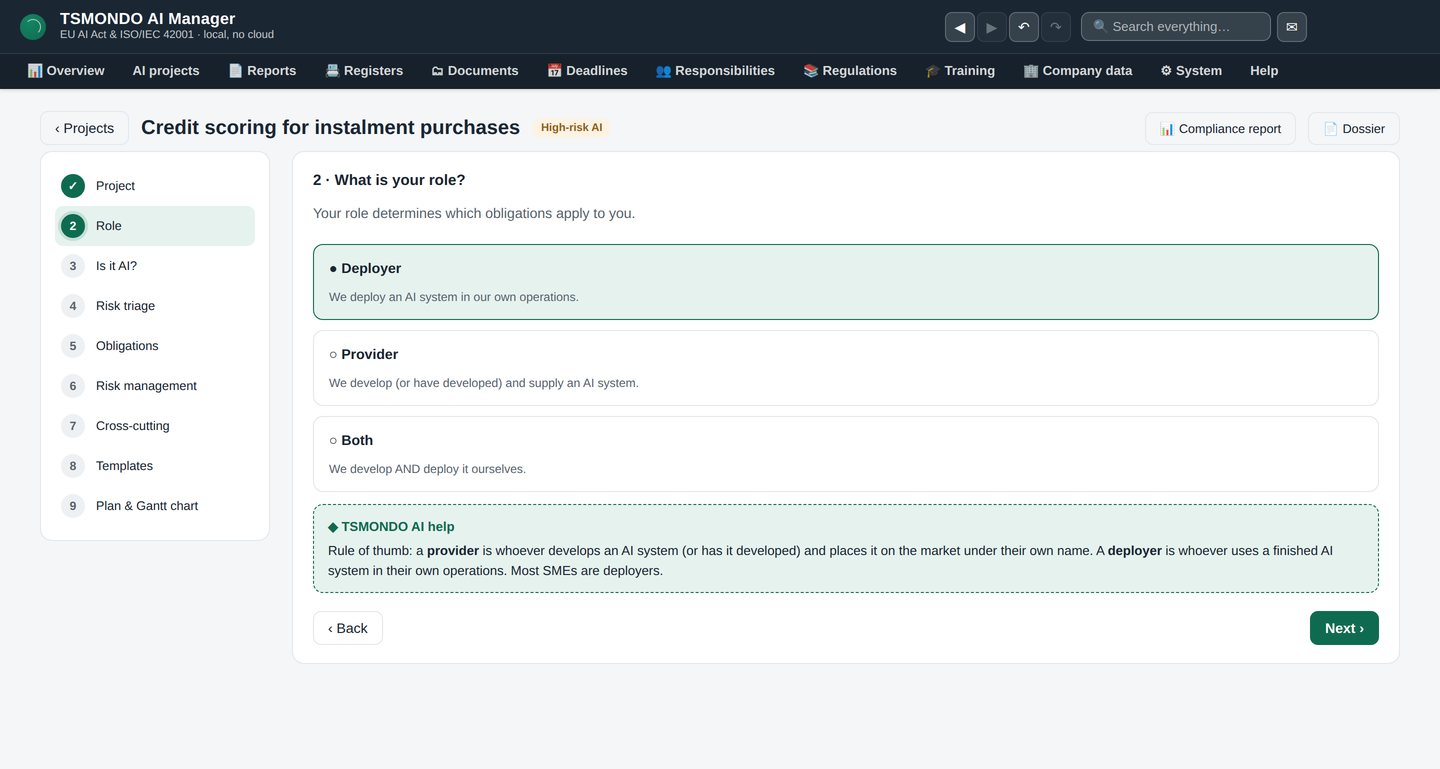
Passaggio 2 · Il suo ruolo
Fornitore o deployer. Questa singola risposta stabilisce quali obblighi la riguardano. Intercetta anche il caso che sorprende la maggior parte delle aziende: immettere un sistema sul mercato con il proprio nome trasforma un deployer in fornitore.
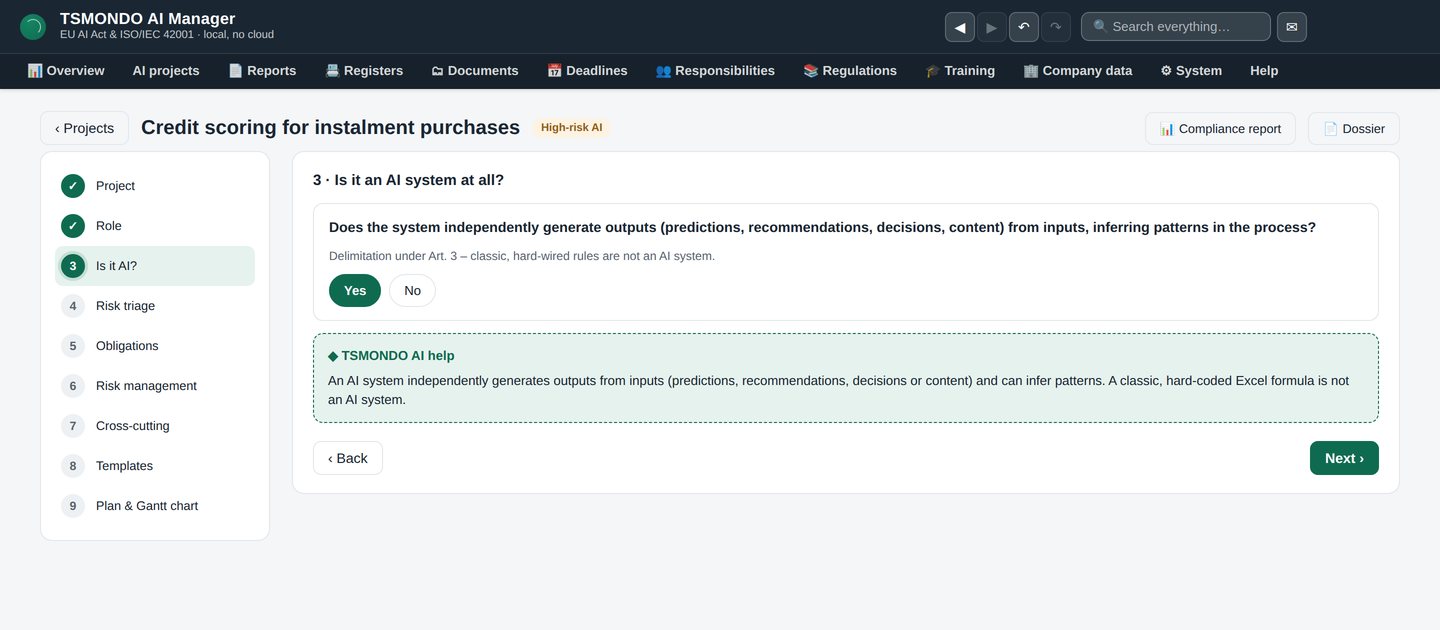
Passaggio 3 · È davvero un sistema di IA?
Non ogni automazione rientra nel regolamento. Questo passaggio distingue il software basato su regole dall’IA ai sensi dell’articolo 3 — e se la risposta è no, qui ha finito.
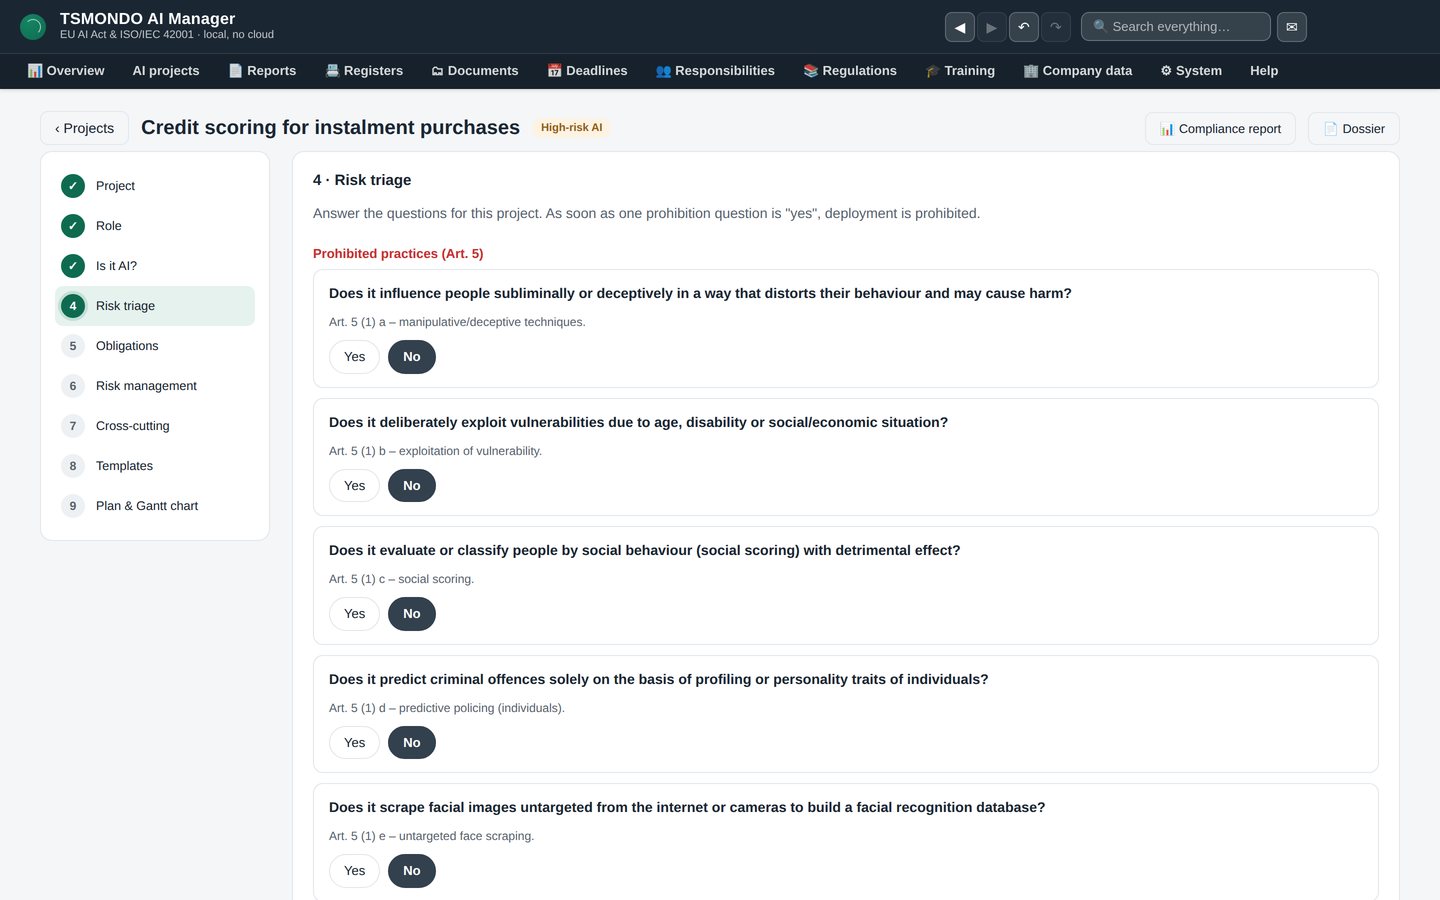
Passaggio 4 · Triage del rischio
Pratica vietata, alto rischio, obbligo di trasparenza o rischio minimo. Il risultato non compare mai da solo: arriva con il ragionamento che lo ha prodotto, così in seguito si può mostrare perché lo si è classificato in quel modo.
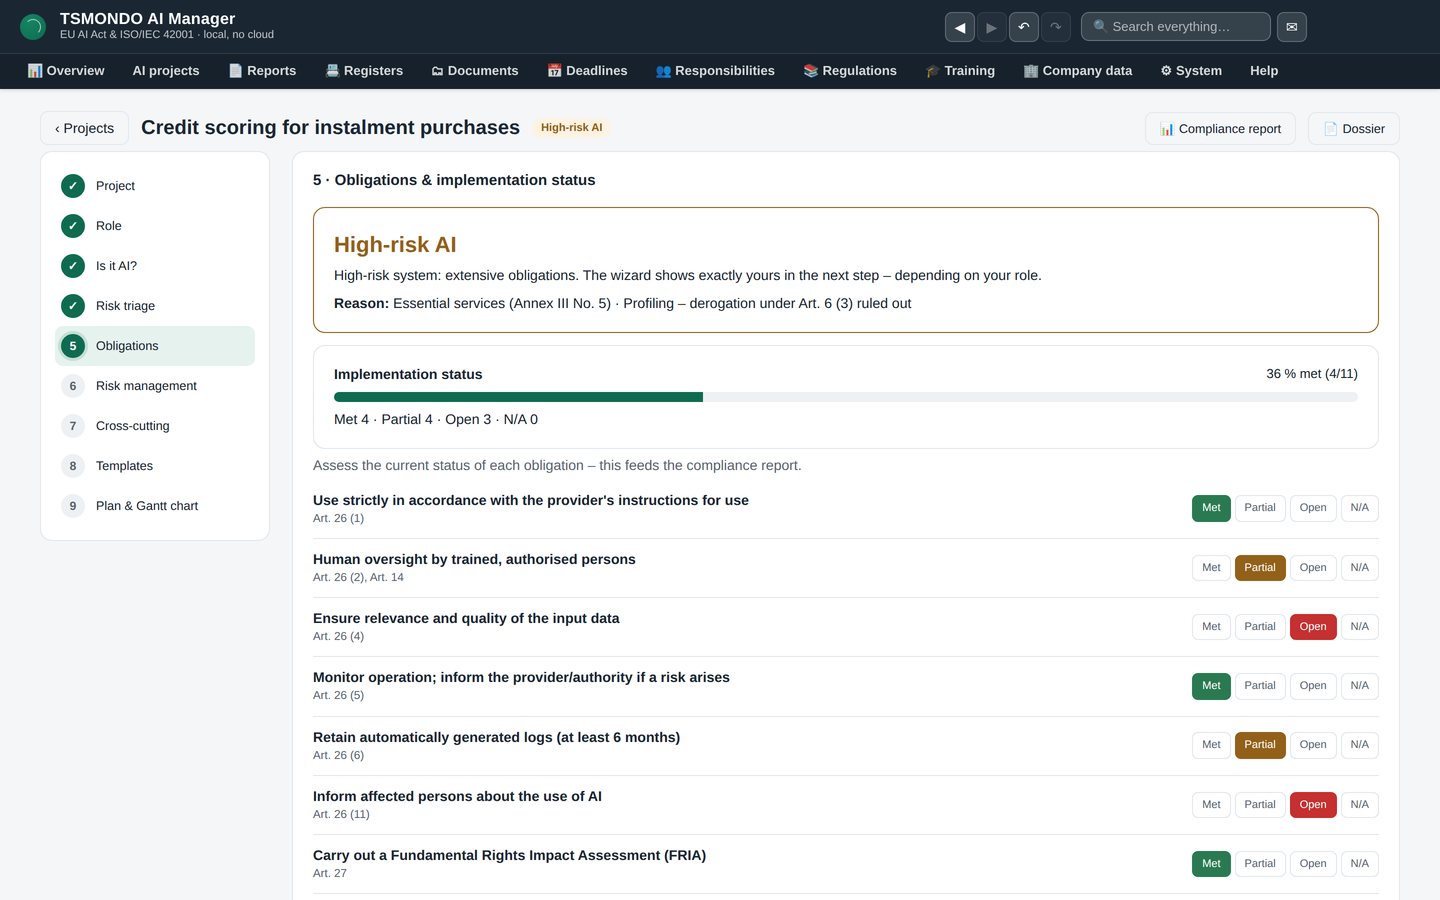
Passaggio 5 · Obblighi e stato di avanzamento
Gli obblighi che derivano dalla classificazione, ciascuno con il proprio stato di attuazione. È l’elenco che trasforma un testo giuridico in un piano di lavoro.
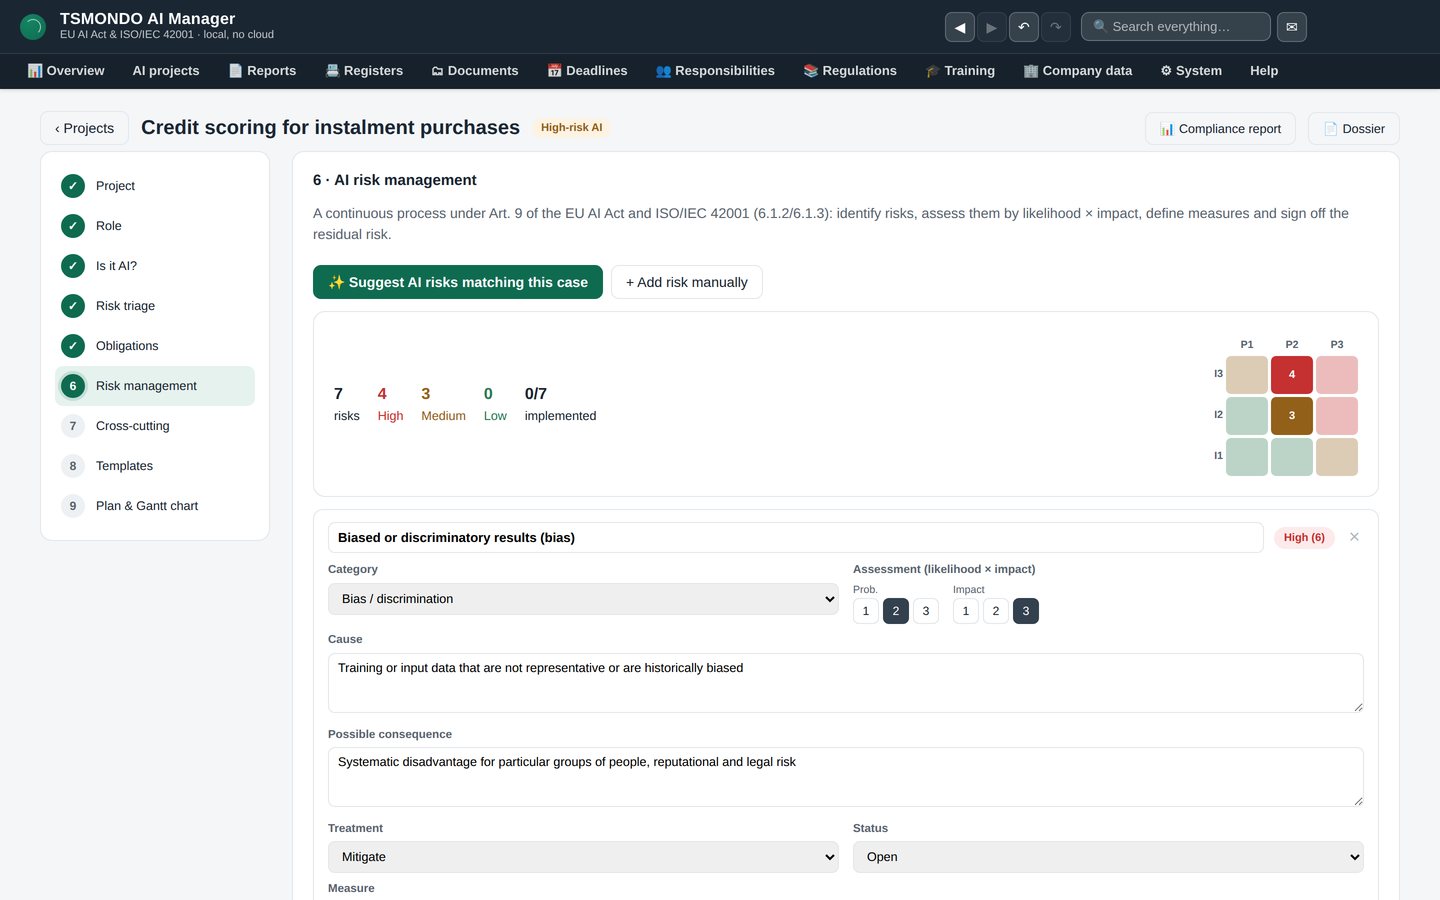
Passaggio 6 · Gestione dei rischi dell’IA
Rischi per sistema, con trattamento e valutazione residua. L’articolo 9 richiede un processo continuo, non una valutazione una tantum — perciò il registro resta con il sistema invece di finire in archivio.
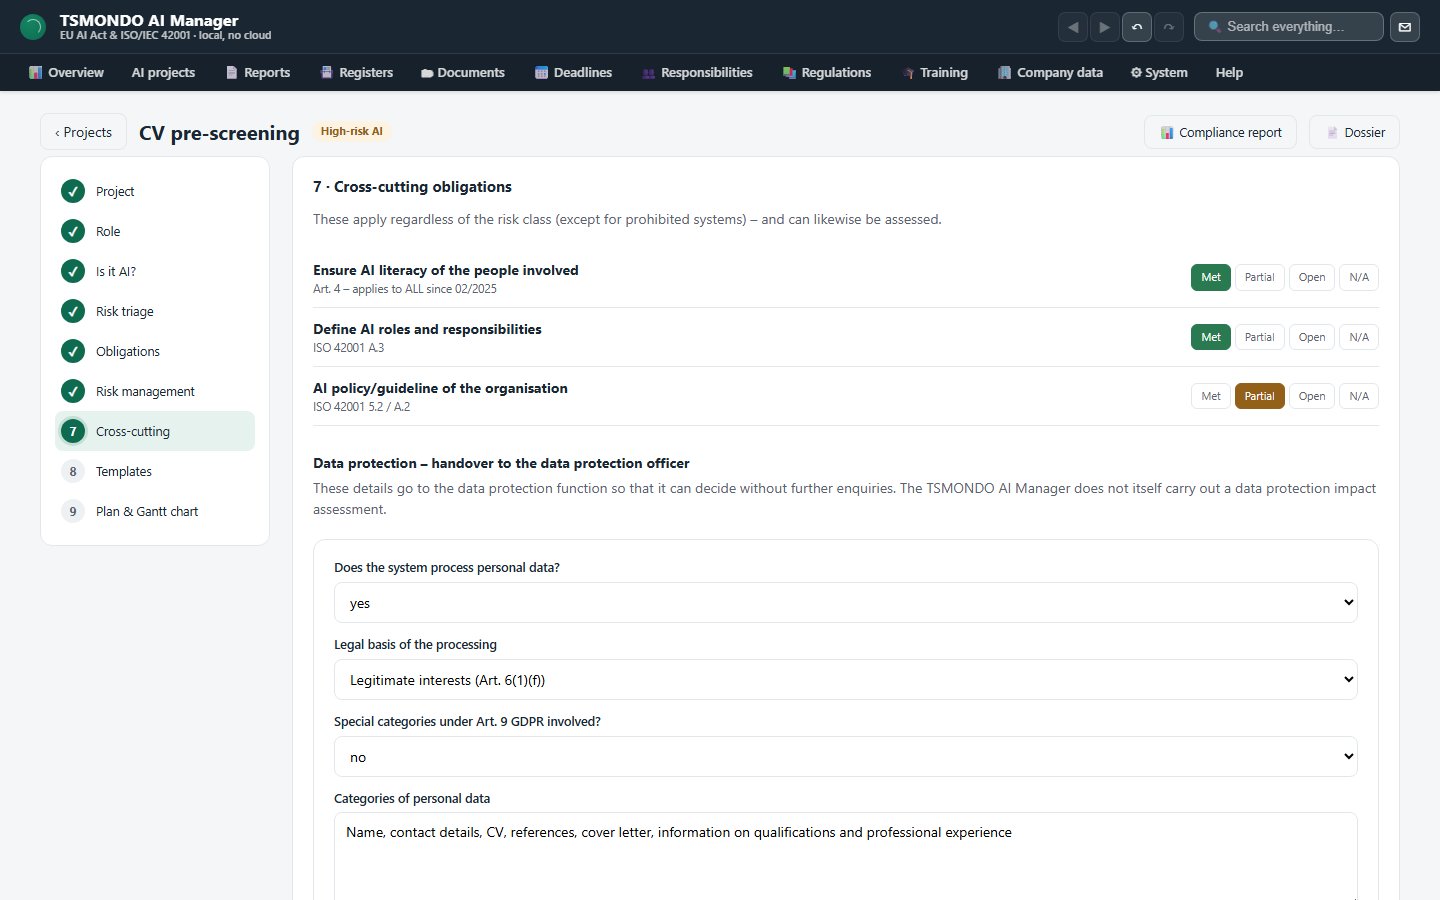
Passaggio 7 · Obblighi trasversali
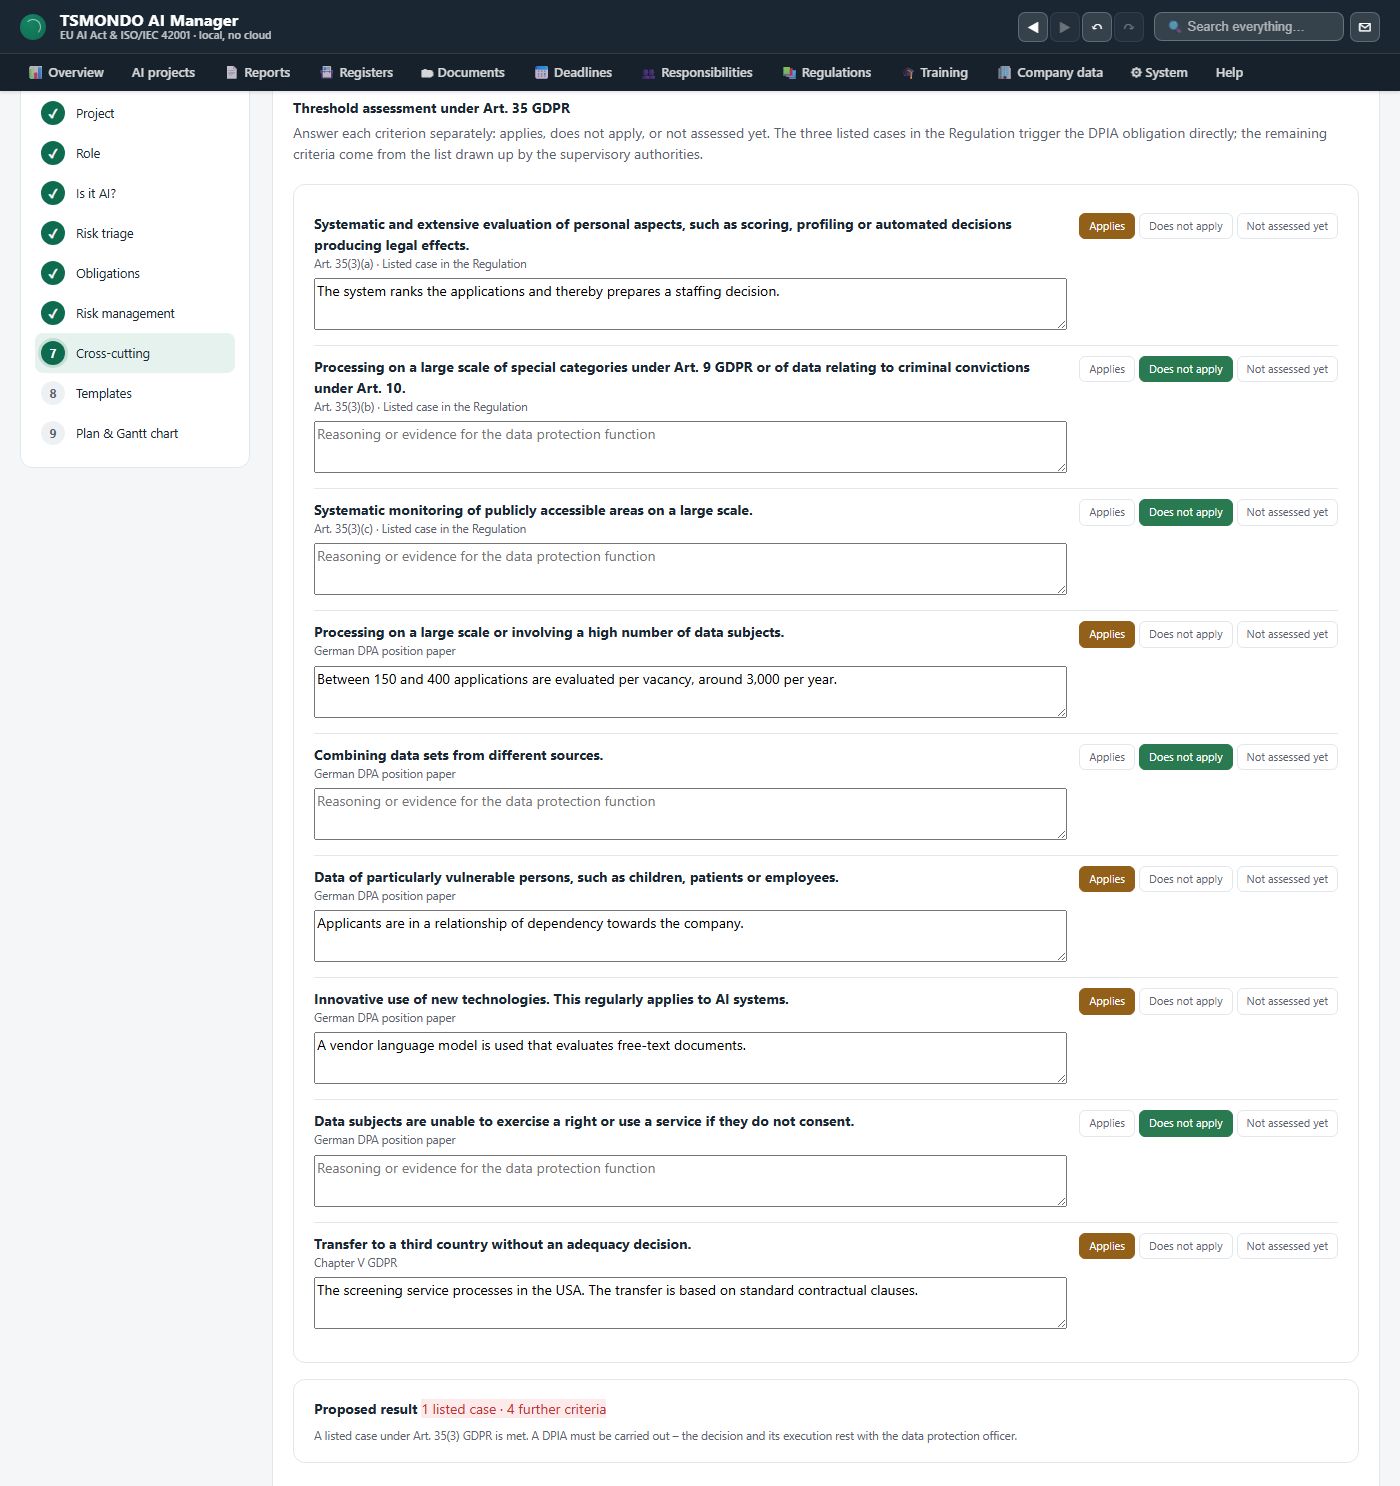
Alfabetizzazione in materia di IA ai sensi dell’articolo 4, sorveglianza umana, conservazione delle registrazioni: gli obblighi che valgono per l’intera organizzazione e non per un singolo sistema. L’articolo 4 si applica da febbraio 2025 e non ha soglie dimensionali. Questo passaggio contiene anche il blocco sulla protezione dei dati: dieci domande sul trattamento e la verifica della soglia ai sensi dell’art. 35 su nove criteri, che insieme producono il documento di passaggio di consegne per il suo responsabile della protezione dei dati — lasciando a lui la decisione.
Passaggio 7 · I nove criteri
Tre casi che lo stesso GDPR elenca, poi i criteri aggiunti dalle autorità di controllo, poi il trasferimento verso un paese terzo — ogni riga indica la fonte su cui poggia. Spuntarne uno richiede subito una motivazione, e sono le motivazioni, non le spunte, che il documento di passaggio di consegne riporterà poi.
Passaggio 7 · Il documento di passaggio di consegne
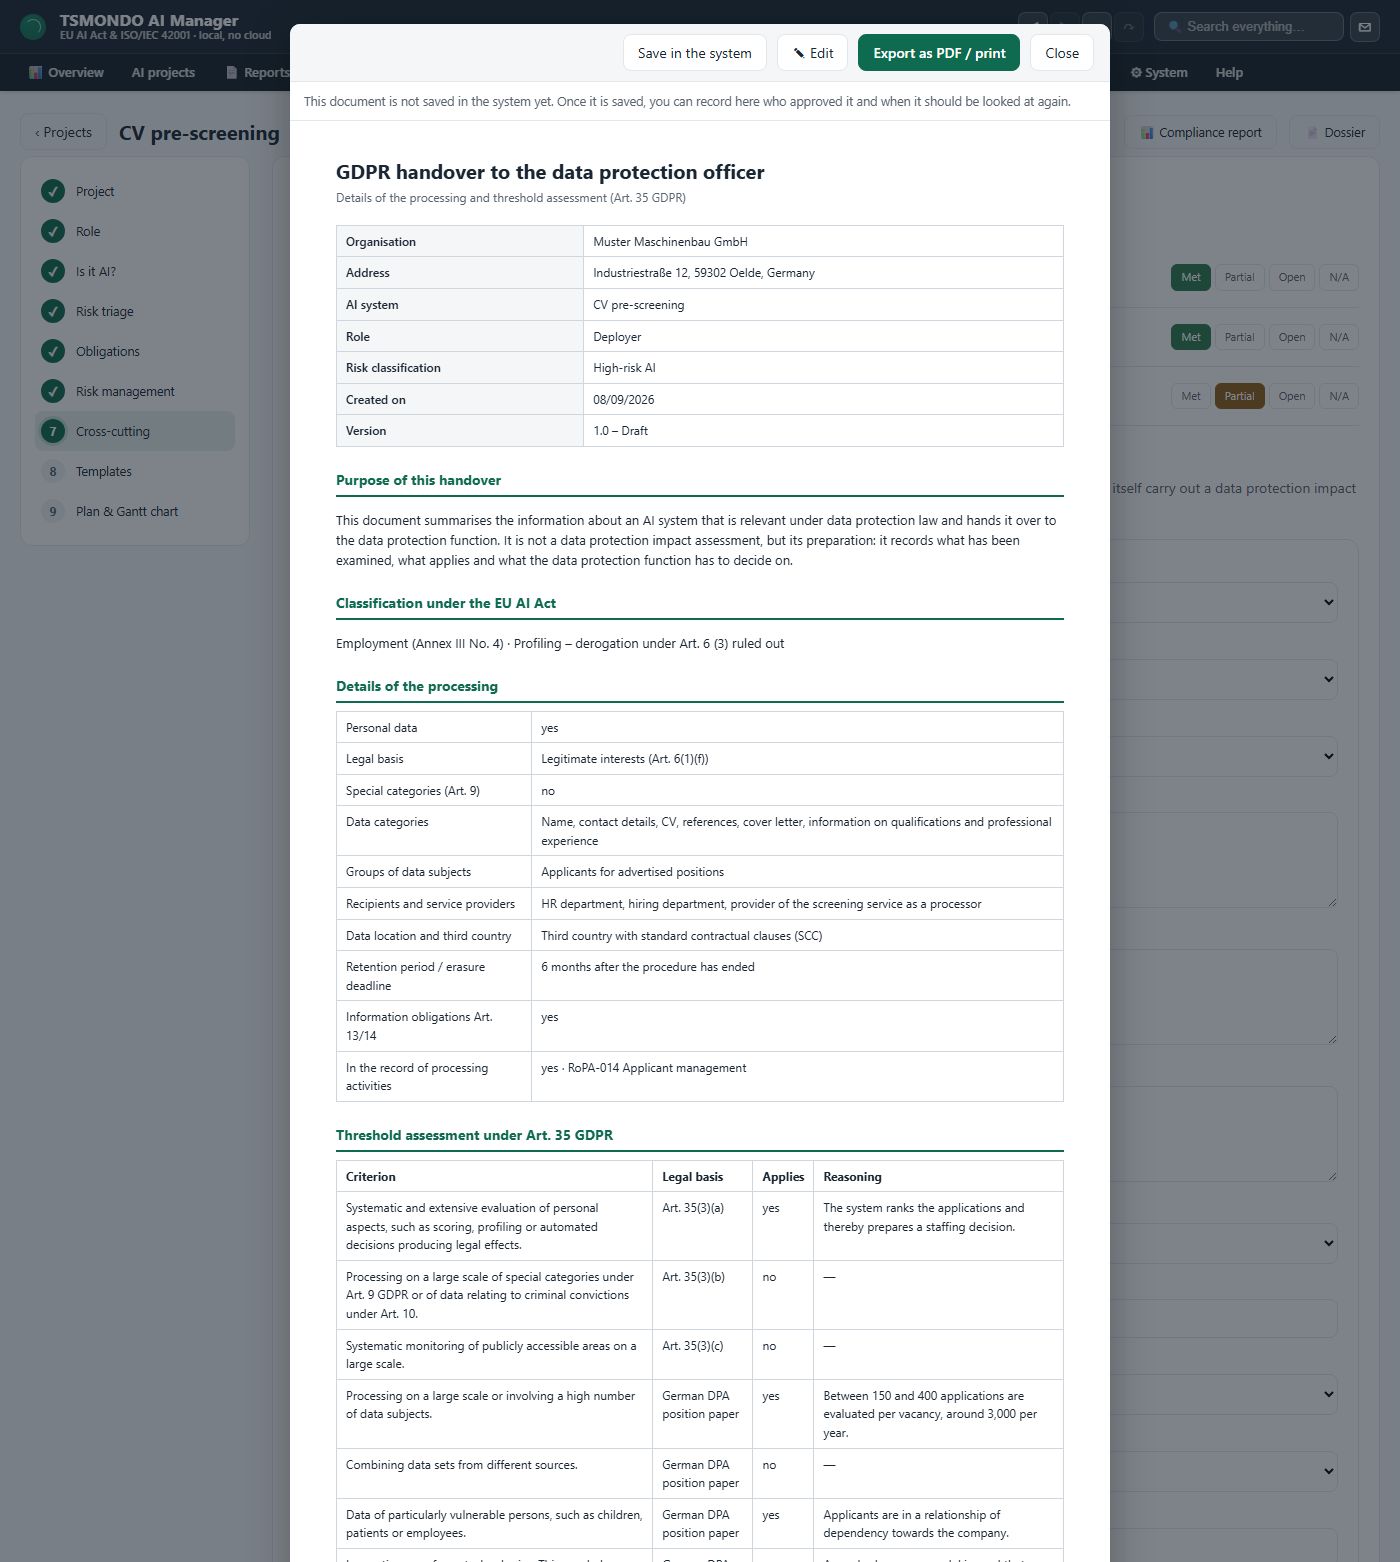
Il documento così come si apre: dati di intestazione, finalità, classificazione, i dettagli del trattamento e la verifica della soglia come tabella con una motivazione su ogni riga. Il paragrafo sulla finalità lo dice apertamente — non è una valutazione d’impatto, ma la sua preparazione. Il blocco decisionale sottostante resta vuoto, perché compilarlo è compito del responsabile della protezione dei dati e non del software.
Passaggio 8 · Modelli e documenti
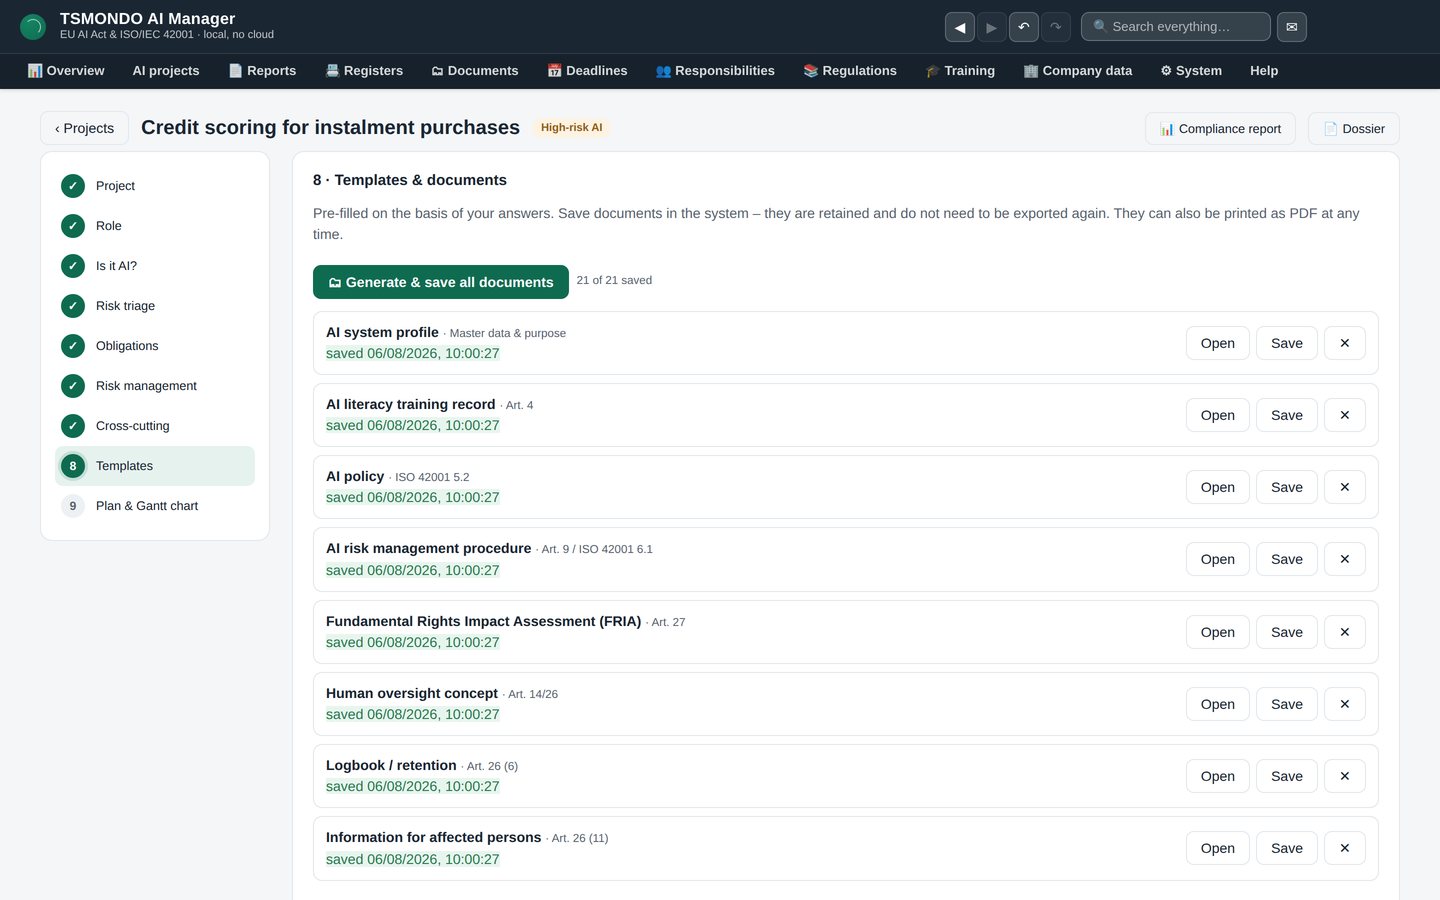
Quattordici generatori in questo passaggio, precompilati con le sue risposte: valutazione d’impatto sui diritti fondamentali, profilo del sistema, documentazione tecnica, dichiarazione di conformità, istruzioni per l’uso, informativa di trasparenza. Modificabili prima di stampare.
Passaggio 9 · Piano d’azione, Gantt e scadenze
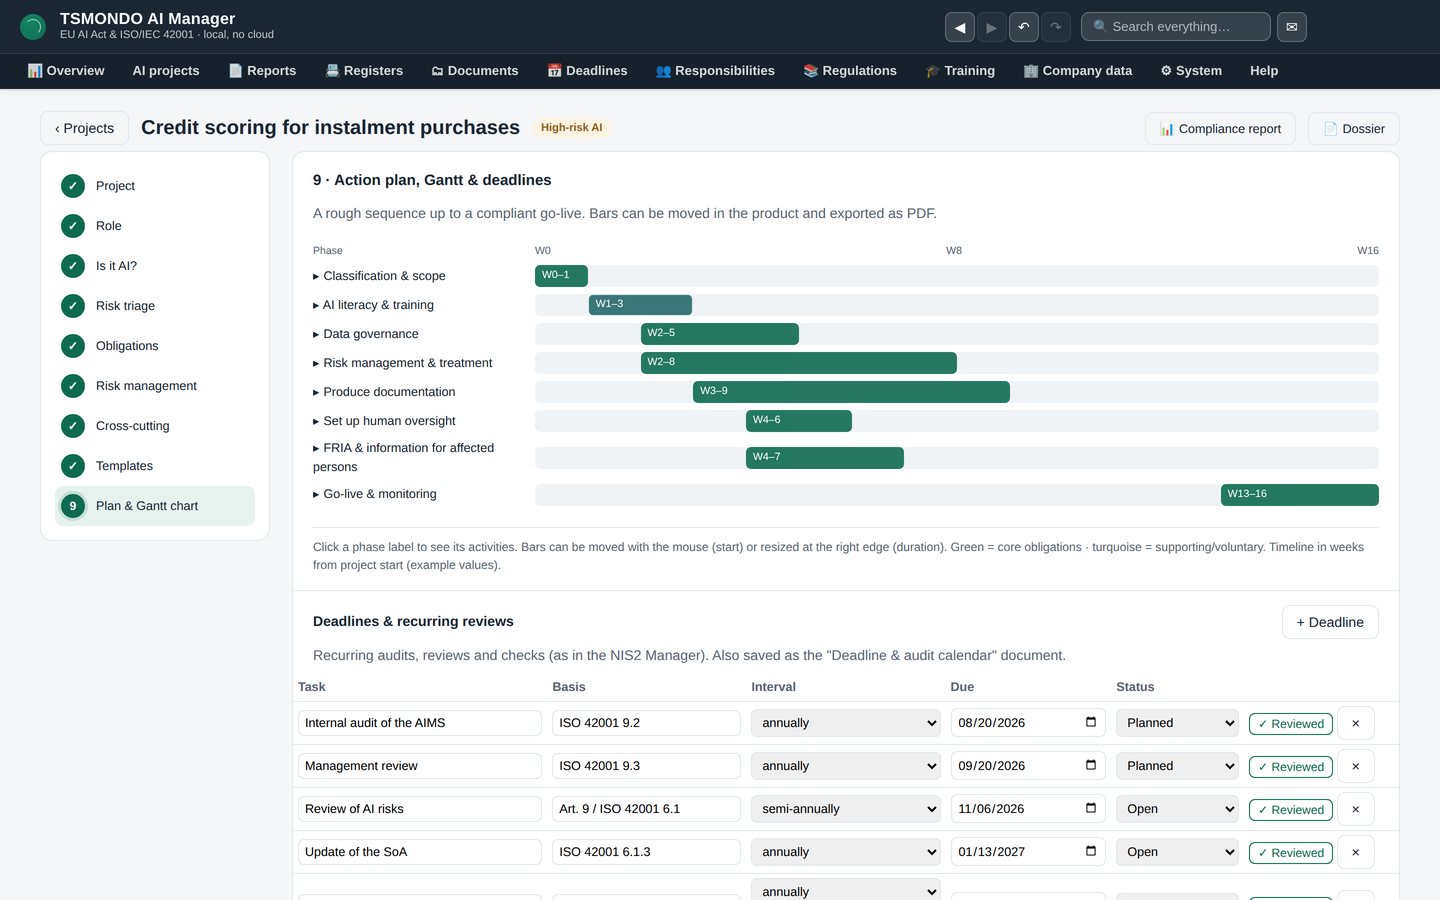
Che cosa deve accadere entro quando, su un grafico che si può trascinare. Gli obblighi ricorrenti — audit interno, riesame della direzione, aggiornamento della SoA — diventano voci datate invece di buone intenzioni.
Che cosa fa il resto dell’applicazione
Oltre alla procedura guidata, l’AI Manager è il luogo in cui vivono le evidenze.
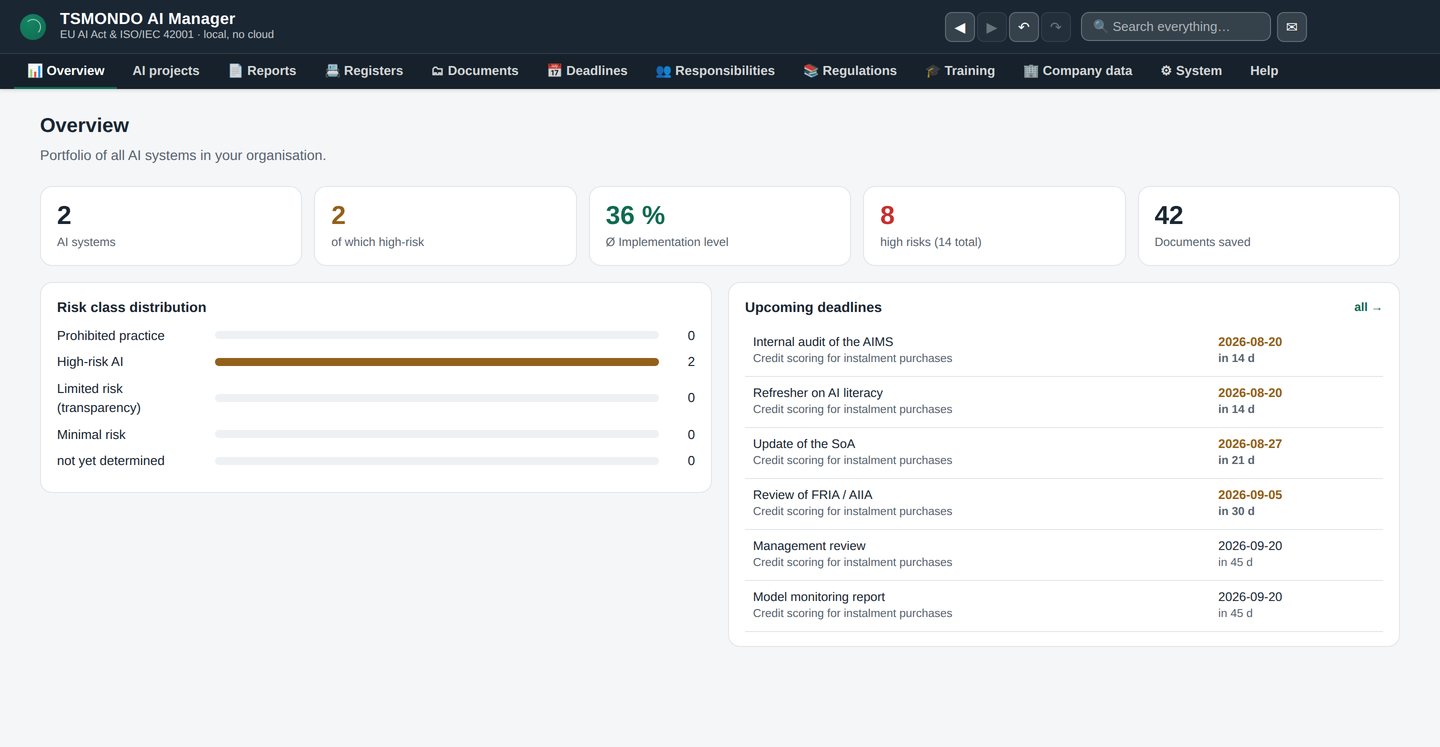
Panoramica
Tutti i sistemi di IA dell’organizzazione su una sola schermata: quanti sono, quanti ad alto rischio, il livello medio di attuazione, i rischi alti aperti, i documenti agli atti — e che cosa scade prossimamente.
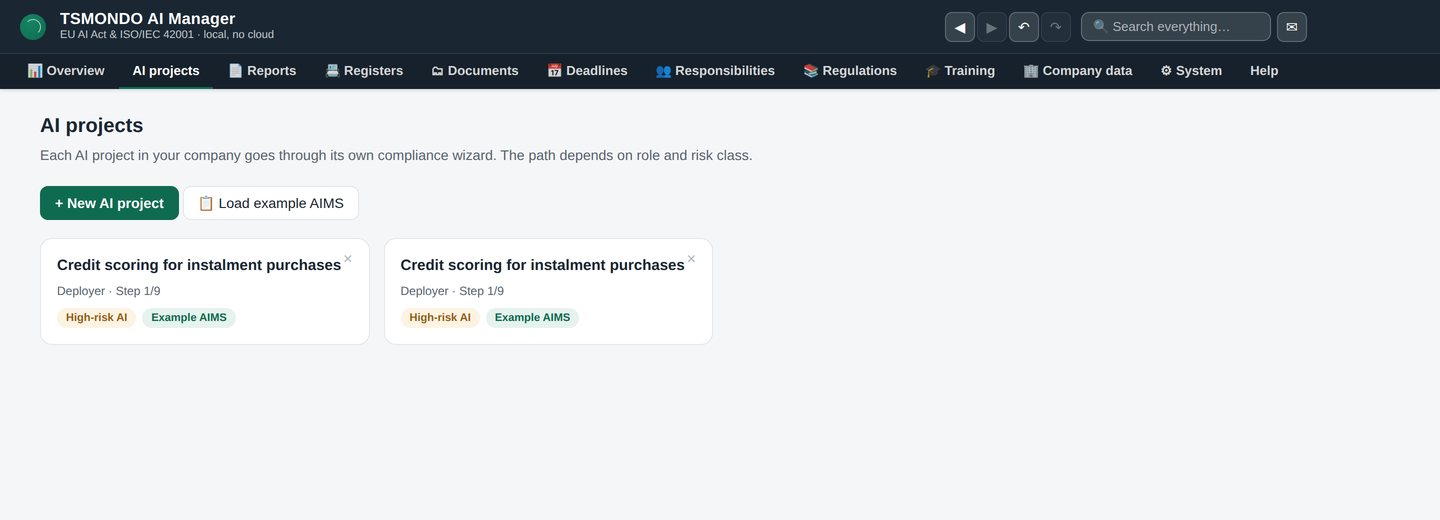
Progetti di IA
Il portafoglio. Ogni sistema con la sua classe di rischio e con il punto a cui è arrivato il lavoro, così si vede a colpo d’occhio dove sono le lacune.
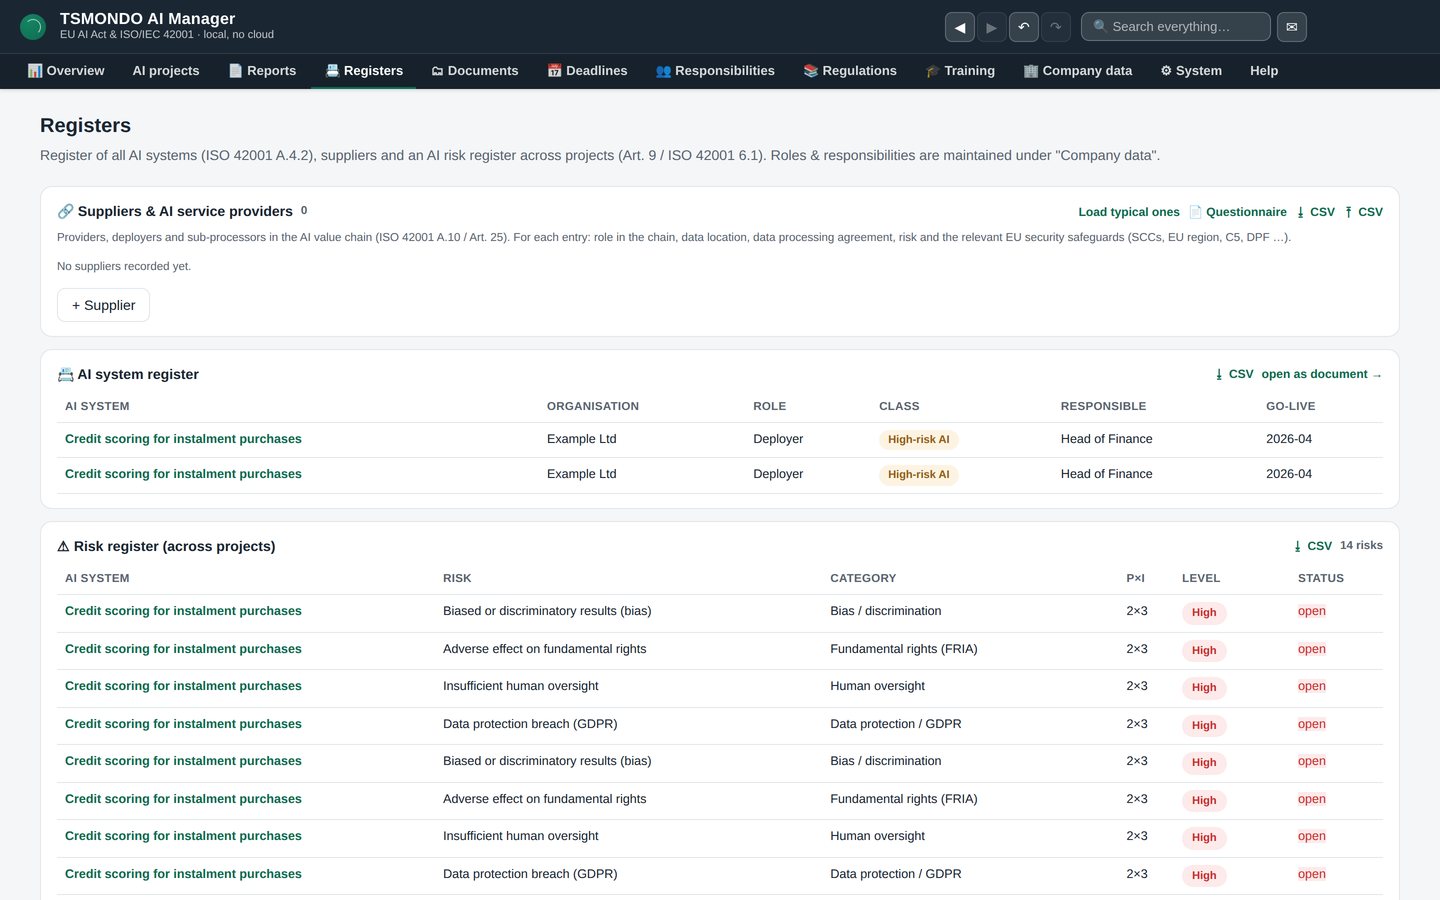
Registri
Il registro dei sistemi di IA e il registro dei rischi trasversale ai progetti, più ruoli e fornitori. Accanto c’è il registro dei punti aperti, dove ciò che si nota in esercizio, in un riesame o dopo un incidente viene registrato con la sua azione correttiva e la sua scadenza e trasformato nel documento di evidenza. È ciò che un cliente o un auditor chiede di vedere per prima cosa.
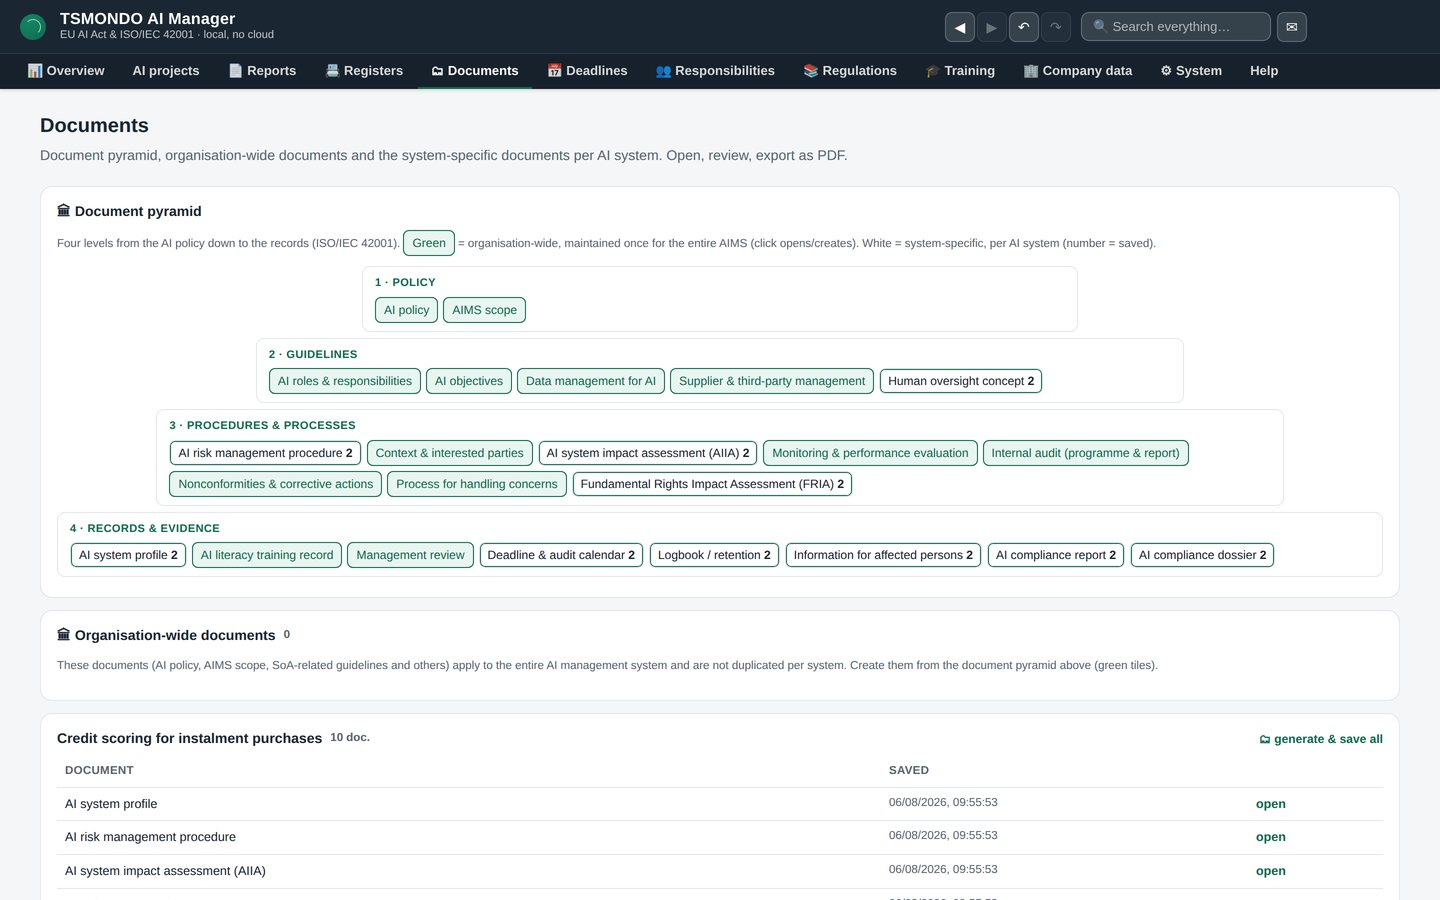
Documenti
Ogni documento generato per sistema, modificabile direttamente e salvato insieme al sistema a cui appartiene. Ciascuno riporta ora una versione, uno stato — bozza, approvato, da rivedere —, il nome di chi lo ha approvato, la data dell’approvazione e la data in cui torna in revisione, al posto dell’etichetta fissa «bozza 1.0». Non occorre cercare tra le cartelle la versione dell’anno scorso.
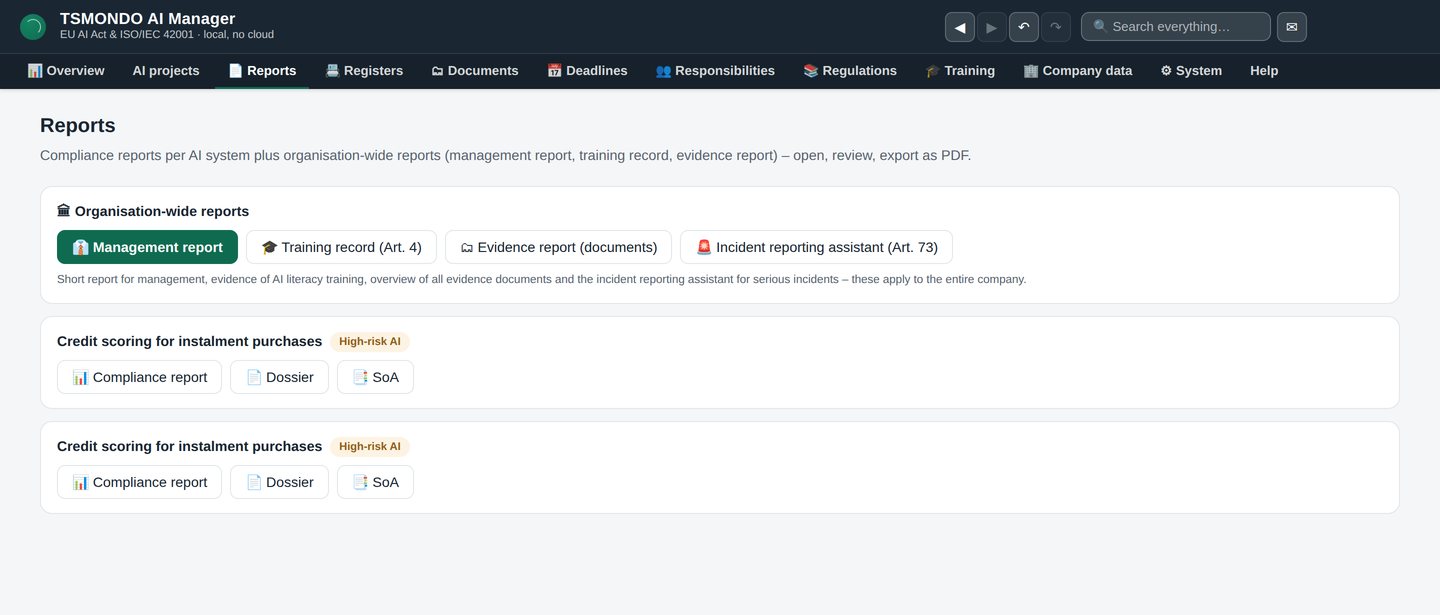
Rapporti
Rapporto di conformità, fascicolo e dichiarazione di applicabilità per sistema — generati senza dover ripercorrere la procedura guidata.
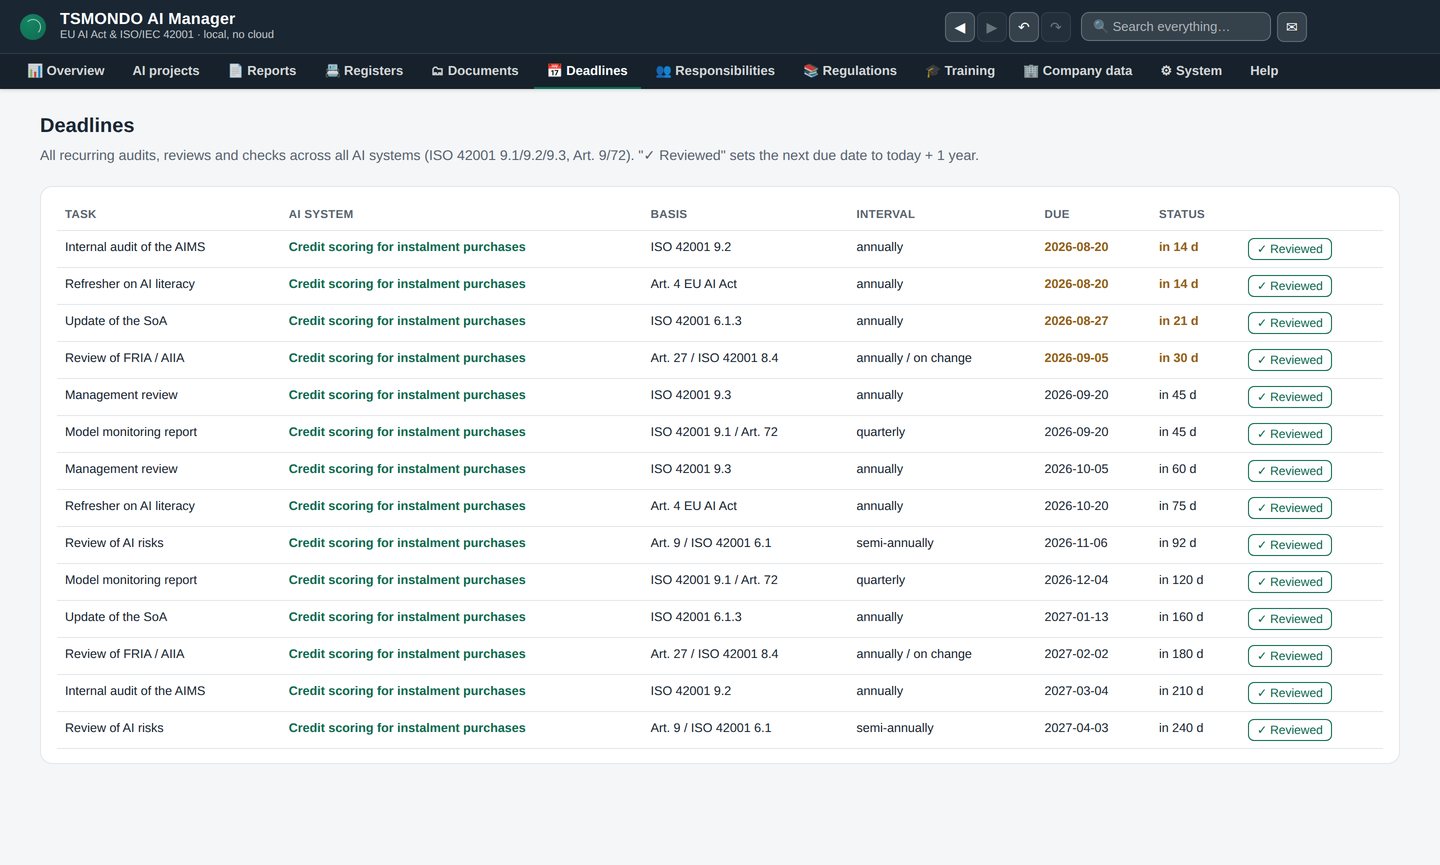
Scadenze
Ogni obbligo ricorrente di ogni progetto, ordinato per data, con evidenziato ciò che è vicino e ciò che è scaduto. Accanto alle sue scadenze c’è il calendario normativo: undici date dell’AI Act, ciascuna riga con la disposizione su cui poggia, comprese le due scadenze per l’alto rischio spostate dal regolamento (UE) 2026/1744, l’Omnibus digitale sull’IA — allegato III al 2 dicembre 2027 e allegato I al 2 agosto 2028. Un sistema di gestione senza calendario è solo un insieme di documenti.
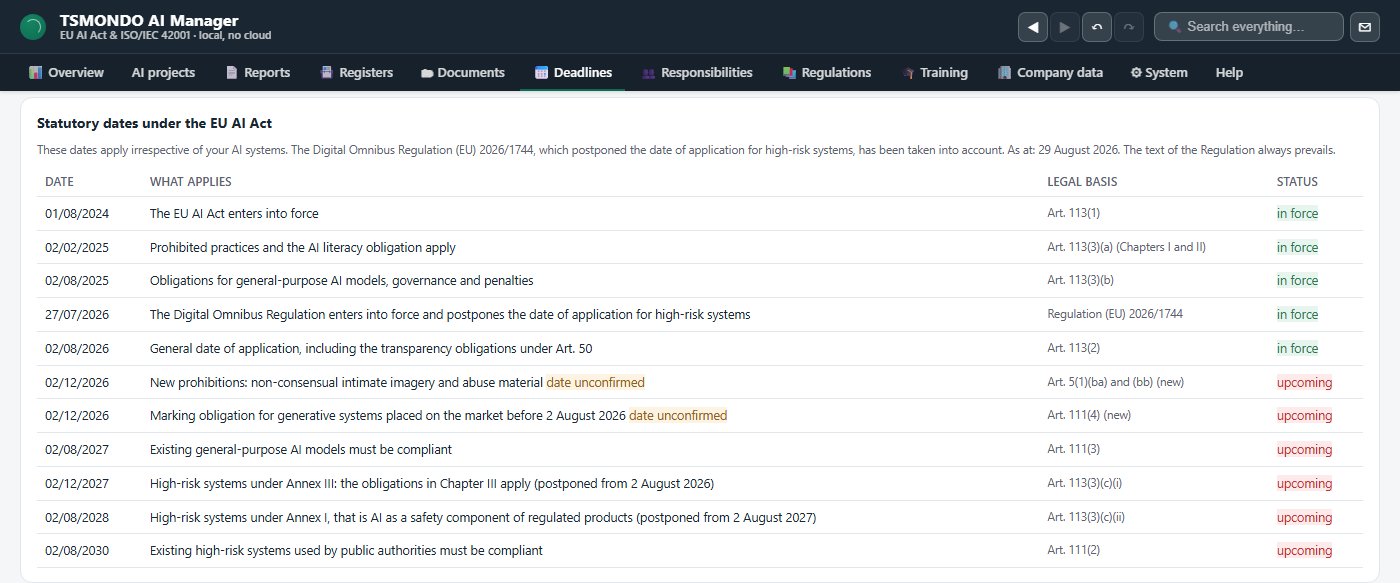
Il calendario normativo al completo
Dall’entrata in vigore dell’AI Act nell’agosto 2024 alla scadenza del 2030 per i sistemi ad alto rischio già in uso presso le autorità pubbliche. Sono obblighi datati, non un riepilogo di notizie — e dove una data non è ancora definita, la riga lo dice invece di presentarla come fissa.
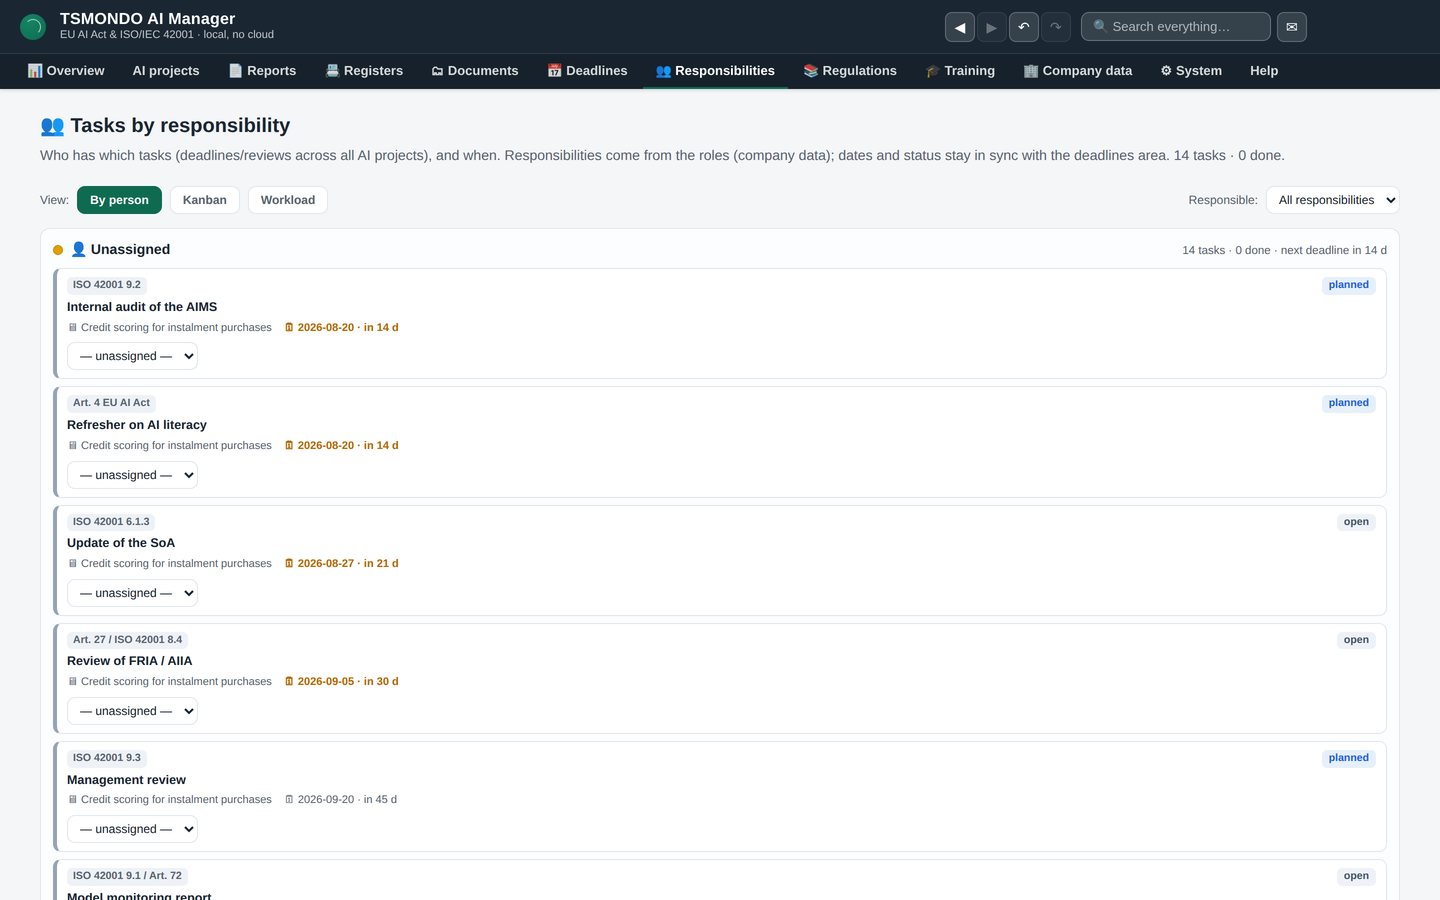
Responsabilità, per persona
Chi deve che cosa, e entro quando. Il lavoro di conformità fallisce più raramente per non sapere che cosa fare che perché nessuno se ne assume la responsabilità.
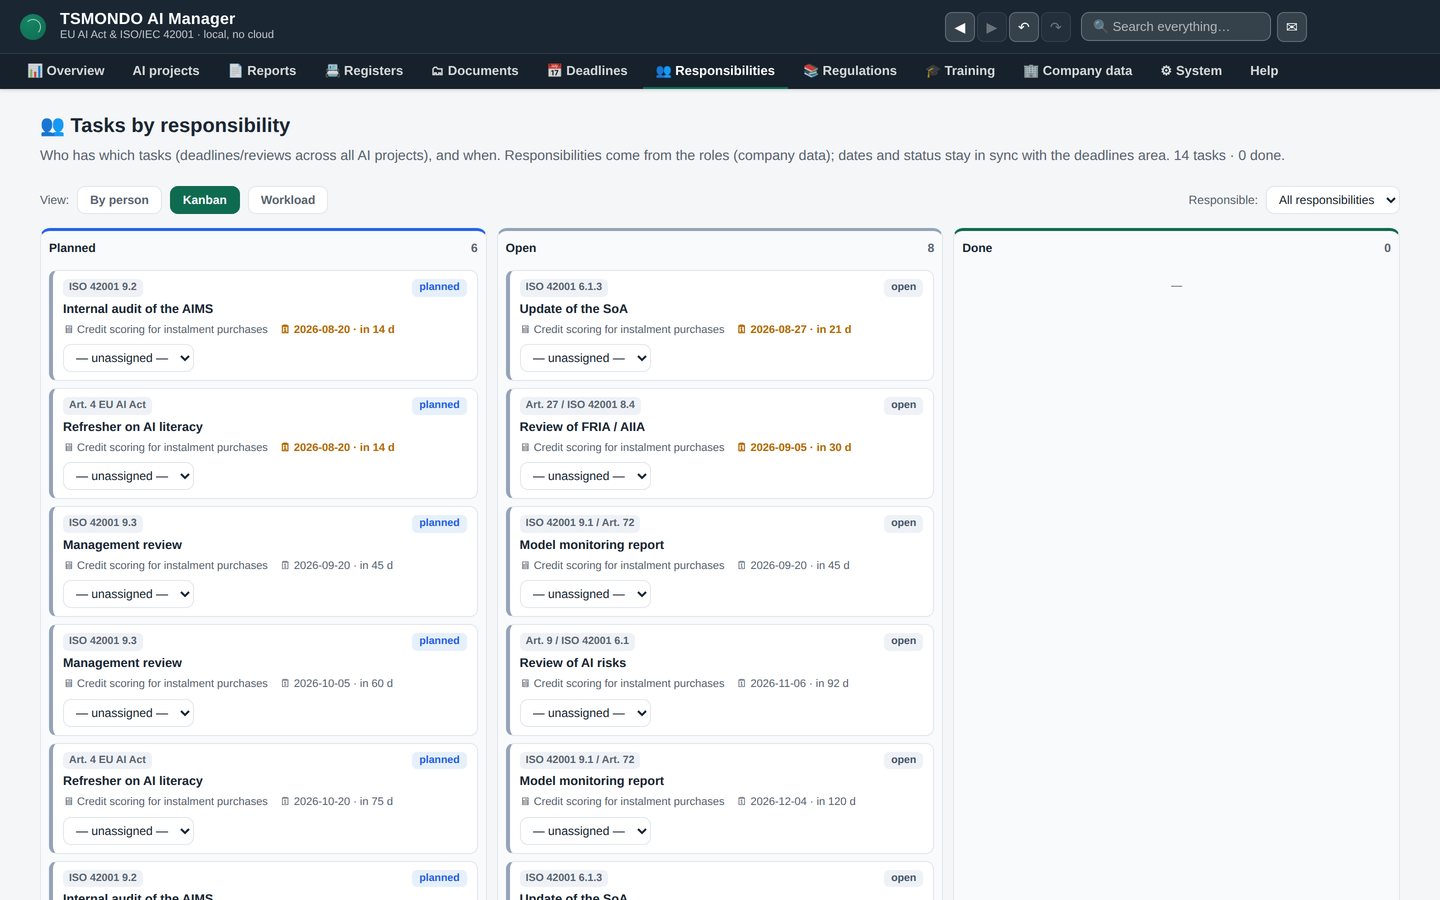
Lo stesso lavoro come board
Pianificato, in corso, completato. Per i team che preferiscono vedere lo stato piuttosto che un elenco.
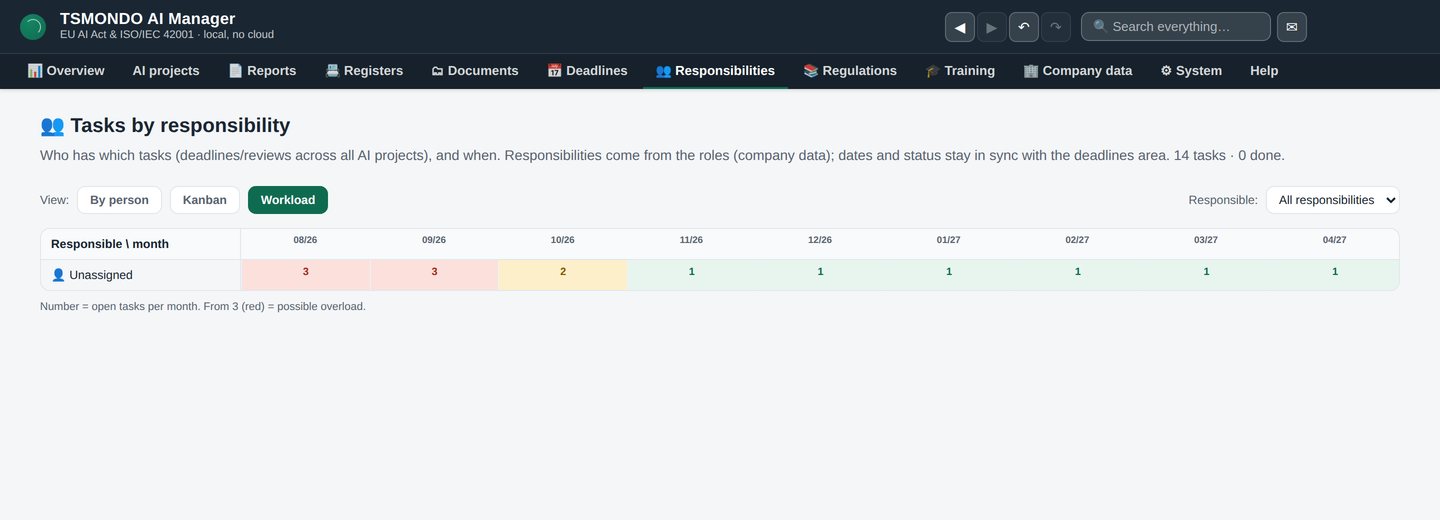
Carico di lavoro
Dove una persona ha tre scadenze nello stesso mese. Visibile prima che diventi una scadenza mancata, non dopo.
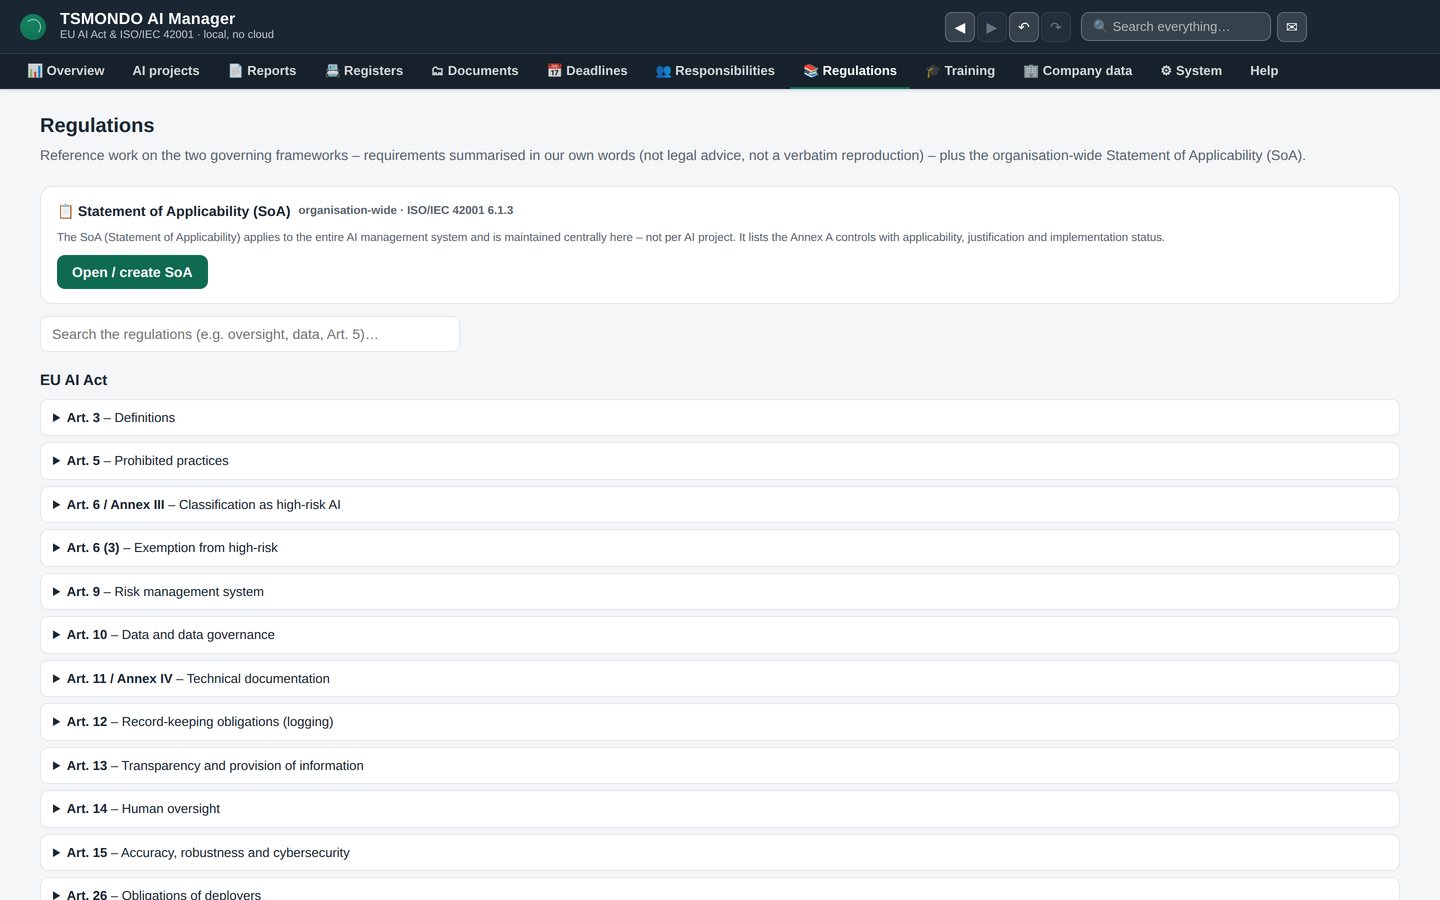
Normative
Diciannove articoli dell’AI Act e, per la ISO/IEC 42001, tutte e sette le clausole principali con 32 sezioni e i 38 controlli dell’allegato A — consultabili all’interno dell’applicazione. Ciascuno dei 70 punti delle clausole riporta una nota su come l’AI Manager lo attua: quale scheda, quale passaggio, che cosa ne esce alla fine. Quindici di queste note dicono che per quel punto il software non offre nulla di proprio. Si può anche registrare chi esamina un punto della norma e con quale frequenza; queste date confluiscono nel calendario delle scadenze. La norma stessa è protetta da copyright e non viene riprodotta — qui si lavora con identificatori e con formulazioni nostre.
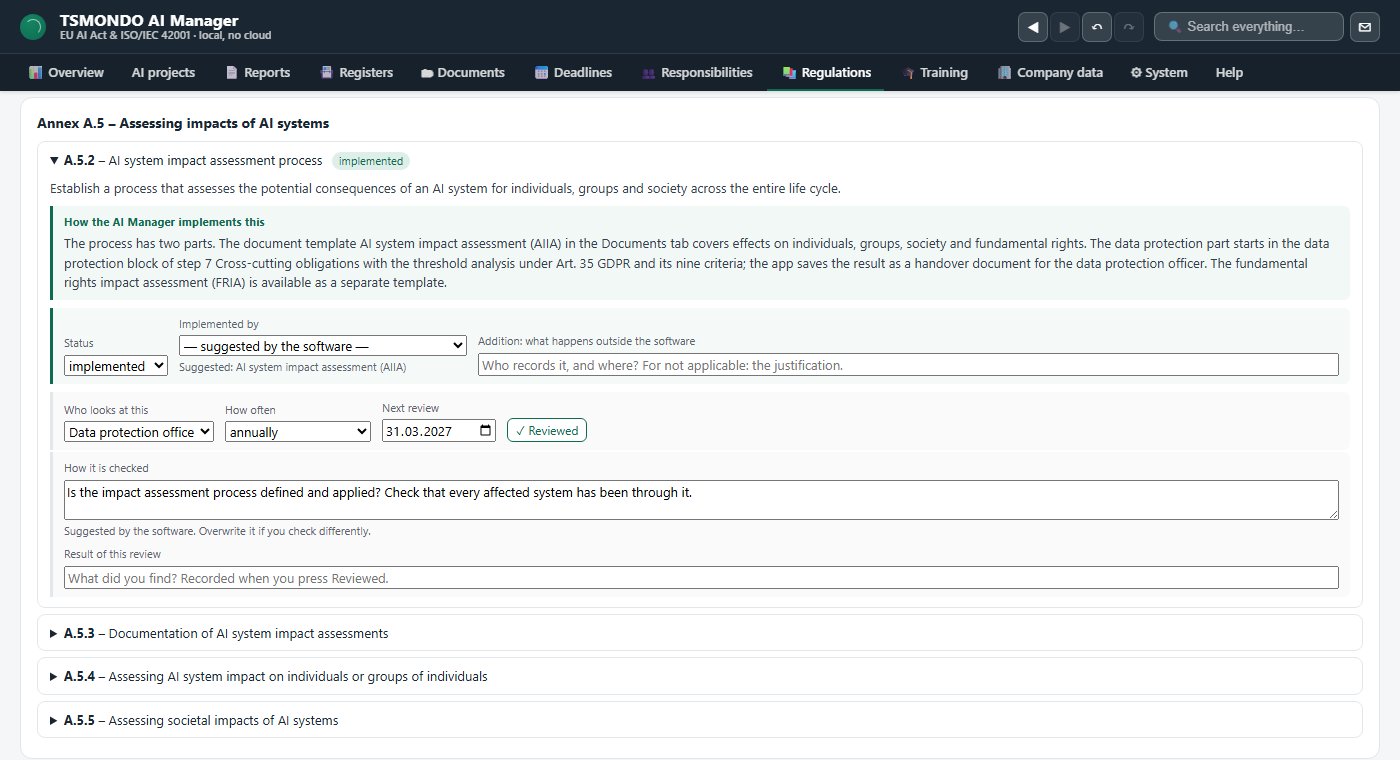
Un punto della norma, aperto
L’allegato A.5.2 come esempio: il requisito, poi ciò che l’AI Manager fa concretamente per esso — qui il blocco sulla protezione dei dati nel passaggio 7 e il documento che ne esce. Sotto, la revisione è messa nero su bianco: chi esamina il punto, con quale frequenza e la prossima data, che confluisce nel calendario delle scadenze.
Formazione
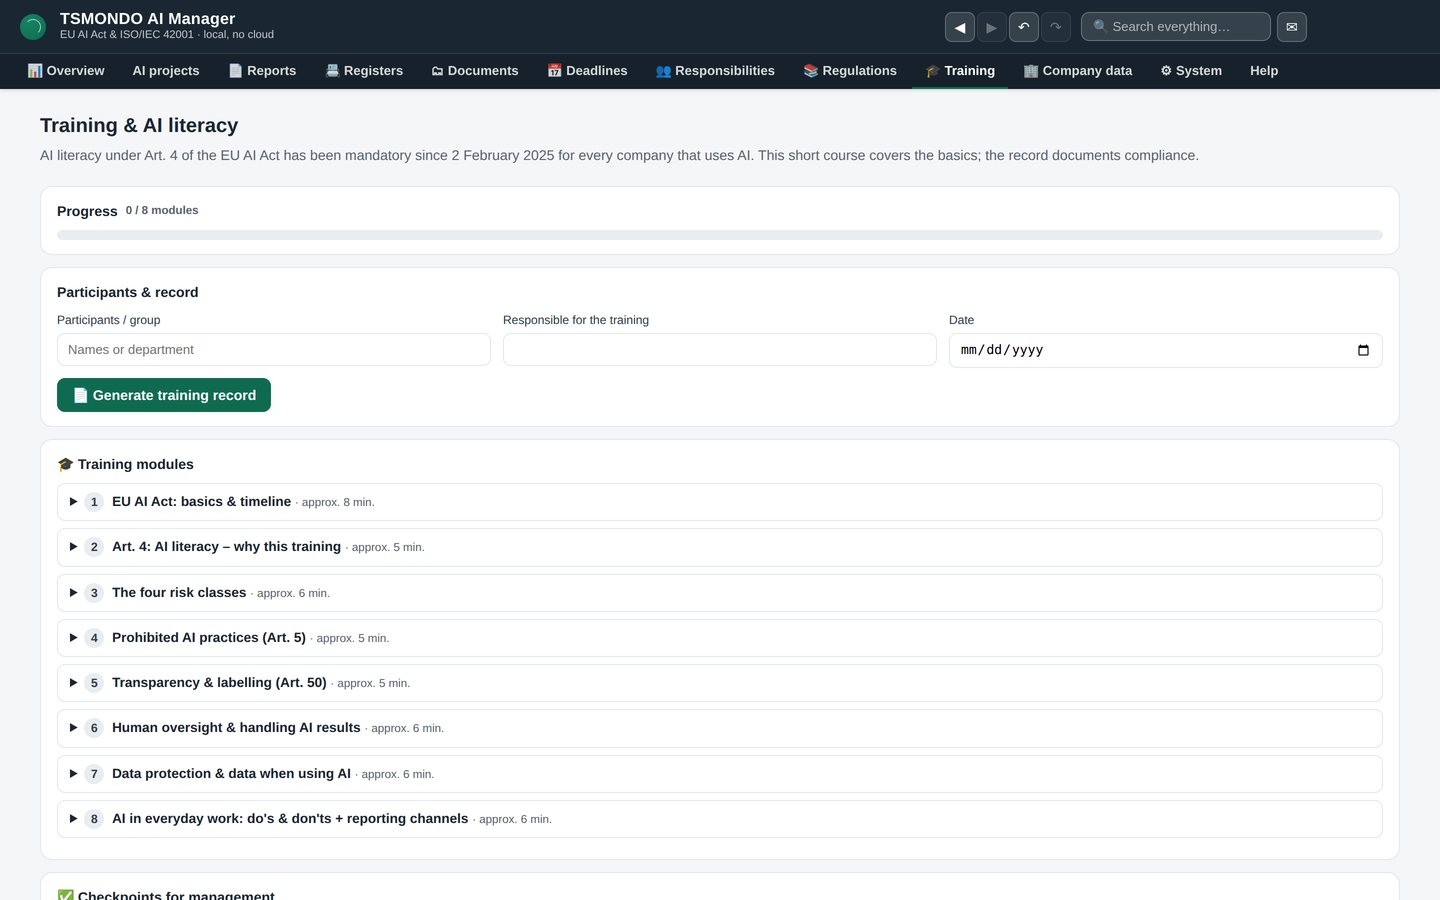
Otto moduli che coprono l’obbligo di alfabetizzazione in materia di IA dell’articolo 4, spuntabili per persona, con un registro da archiviare. I partecipanti sono elencati per nome invece che in un unico campo collettivo, con i nomi ripresi dai ruoli già definiti, e a ogni voce viene suggerito un richiamo dopo un anno. È l’obbligo più economico da soddisfare e quello dimenticato più spesso.
Una licenza per l’intera azienda
Il prezzo dipende dalla dimensione della sua azienda, non dal numero di utenti: tutte le persone che desidera possono usare il software in tutta l’azienda, in ogni sede, senza costi aggiuntivi per utente. I prezzi qui sotto sono quelli della fascia di ingresso, per aziende fino a 49 dipendenti; da 50 dipendenti si applica la fascia successiva. Una licenza copre una sola azienda; le società controllate e le società sorelle di un gruppo hanno ciascuna bisogno di una licenza propria. Tutti i prezzi sono netti, più IVA ove applicabile; per le imprese con sede in Italia o in un altro Stato membro dell’UE diverso dalla Germania e con un numero di identificazione IVA valido (in Italia: partita IVA) si applica l’inversione contabile (reverse charge).
Offerta di lancio fino al : 20 % di sconto sul primo anno (piano annuale) o sui primi tre mesi (piano mensile). Inserisca il codice START20 al pagamento — oppure applichi l’offerta per uno sconto automatico.
da 499 € all’anno
- Una licenza per l’intera azienda, fascia di prezzo in base al numero di dipendenti
- Tutte le versioni del programma rilasciate durante la durata incluse
- Si rinnova per ulteriori dodici mesi
- Disdetta per iscritto, anche via e-mail, con preavviso di un mese alla fine del periodo contrattuale
da 49 € al mese
- Una licenza per l’intera azienda, fascia di prezzo in base al numero di dipendenti
- Fatturazione mensile anticipata
- Si rinnova ogni mese
- Disdicibile con effetto dalla fine del mese in corso
Questa offerta è rivolta esclusivamente a imprese e professionisti; non esiste il diritto di recesso; la finestra di acquisto e la pagina di pagamento sono in inglese. Si applicano le nostre condizioni generali (in inglese).
Richiedere la prova via e-mail
Non sa a che punto è? Provi la verifica gratuita sull’AI Act.
Inserisca il suo indirizzo e-mail: il link per il download arriva subito, insieme alla prenotazione di un appuntamento e ai prossimi passi.
In breve e in concreto
L’AI Manager gira in locale o nel cloud?
Interamente in locale su Windows. Nessun account cloud, nessuna registrazione e nessun dato che esce dal suo controllo. L’assistenza facoltativa alla stesura con IA gira tramite Ollama sullo stesso computer.
Copre l’AI Act o la ISO/IEC 42001?
Entrambi, e di proposito in un unico sistema. La classificazione, i ruoli e gli obblighi seguono il regolamento (UE) 2024/1689; il sistema di gestione segue la ISO/IEC 42001 con campo di applicazione, politica, valutazione dei rischi, una dichiarazione di applicabilità ai sensi del punto 6.1.3 che comprende 38 controlli dell’allegato A, monitoraggio, audit interno e riesame della direzione.
Prepara anche il lato della protezione dei dati?
Prepara il passaggio di consegne al suo responsabile della protezione dei dati. Il passaggio 7 della procedura guidata pone dieci domande sul trattamento — base giuridica ai sensi dell’art. 6 del GDPR, categorie particolari ai sensi dell’art. 9, categorie di dati, persone interessate, destinatari, dove si trovano i dati e su quale base possono lasciare l’UE, conservazione, le informazioni ex artt. 13 e 14 e l’iscrizione nel registro delle attività di trattamento — ed esegue la verifica della soglia ai sensi dell’art. 35 su nove criteri. Ne esce un documento di passaggio di consegne con un blocco decisionale vuoto. L’AI Manager non svolge la valutazione d’impatto sulla protezione dei dati e non segnala mai che non ne serve una: indica che cosa la funzione di protezione dei dati deve decidere.
Copre tutto ciò che richiede la ISO/IEC 42001?
No, e dice dove si ferma. La sezione di riferimento contiene tutte e sette le clausole principali con 32 sezioni e i 38 controlli dell’allegato A, e ciascuno dei 70 punti delle clausole riporta una nota su come l’AI Manager lo attua. Quindici di queste note dichiarano che per quel punto il software non offre nulla di proprio — tra cui le metriche con andamento (9.1), il programma di audit (9.2), il riesame della direzione (9.3) e lo sviluppo di modelli propri (allegato A.6). Costruisce la struttura e la documentazione; quei quattro punti restano lavoro dell’azienda.
Rende certificata la mia azienda?
No. L’AI Manager è uno strumento di lavoro. Non riproduce il testo della norma, non rilascia certificati e non sostituisce un audit di certificazione né una consulenza legale.
C’è una prova gratuita?
Sì, 7 giorni dal primo avvio, gratuiti, senza account, senza installazione e senza impegno: può inserire e salvare i propri dati; l’esportazione in Word e la stampa senza filigrana sono incluse con una licenza. Dopo, i suoi dati restano leggibili. È un file ZIP portatile: lo si decomprime e lo si avvia.
Quanto costa?
Due abbonamenti, entrambi per l’intera azienda, con la fascia di prezzo stabilita in base al numero di dipendenti. Per le aziende fino a 49 dipendenti: 49 € al mese IVA esclusa, fatturati mensilmente e disdicibili entro la fine del mese; oppure 499 € all’anno IVA esclusa, fatturati annualmente in anticipo e disdicibili con preavviso di un mese alla fine del periodo contrattuale. Entrambi si rinnovano automaticamente. Tutti i prezzi sono IVA esclusa (B2B).
Come posso acquistare una licenza dall’Italia?
Direttamente su questa pagina. Usi i pulsanti nella sezione dei prezzi: inserisce il suo indirizzo e-mail e il nome dell’azienda, conferma di acquistare come impresa e paga con addebito diretto SEPA o con carta tramite Stripe. La fattura e la chiave di licenza arrivano via e-mail. Per le imprese con sede in Italia o in un altro Stato membro dell’UE diverso dalla Germania e con un numero di identificazione IVA valido (in Italia: partita IVA) si applica l’inversione contabile (reverse charge). Se preferisce ricevere fattura senza Stripe, scriva a info@tsmondo.eu indicando ragione sociale, indirizzo di fatturazione e numero di identificazione IVA.
In quale lingua è il software?
Inglese: l’interfaccia è in inglese e non è disponibile in italiano. Il download di prova è la versione inglese ed è lo stesso file che si riceve acquistando una licenza.
Provi prima di decidere
Nessuna installazione, nessun account cloud. Se non fa al caso suo, basta eliminare la cartella — nessun abbonamento, nulla da disdire.