
Verifica NIS2: la sua organizzazione rientra nell’ambito di applicazione?
Risponda a 13 domande — una per ciascuna area di misure NIS2 — e veda in pochi minuti a che punto è. La verifica funziona interamente nel suo browser: nessun tracciamento, nessun dato trasmesso.
Un quadro onesto, subito utilizzabile
Tutte le aree di misure
Sì / in parte / no
Riferimento nazionale
Inizi ora la verifica gratuita
Tredici domande, circa cinque-dieci minuti. Le risposte restano nel suo browser: nessun account, nessun tracciamento.
Che cosa viene dopo la verifica
Schermate dell’edizione inglese con il pacchetto paese UE (interfaccia in inglese), riempite con dati di esempio.
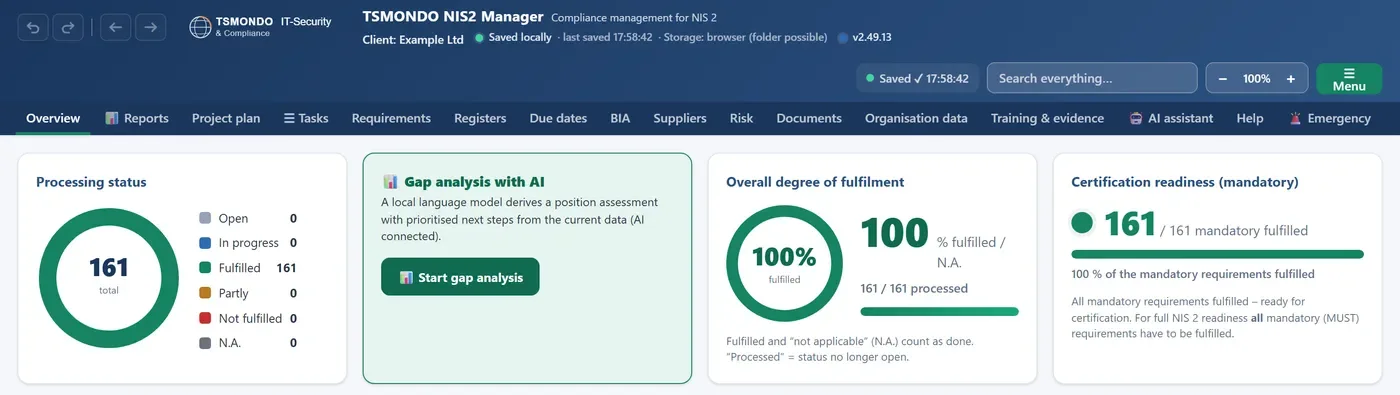
Una schermata, tutta la situazione
Stato dell’elaborazione, grado di adempimento e idoneità alla certificazione stanno su una sola schermata: per un aggiornamento basta un’occhiata, non una riunione.
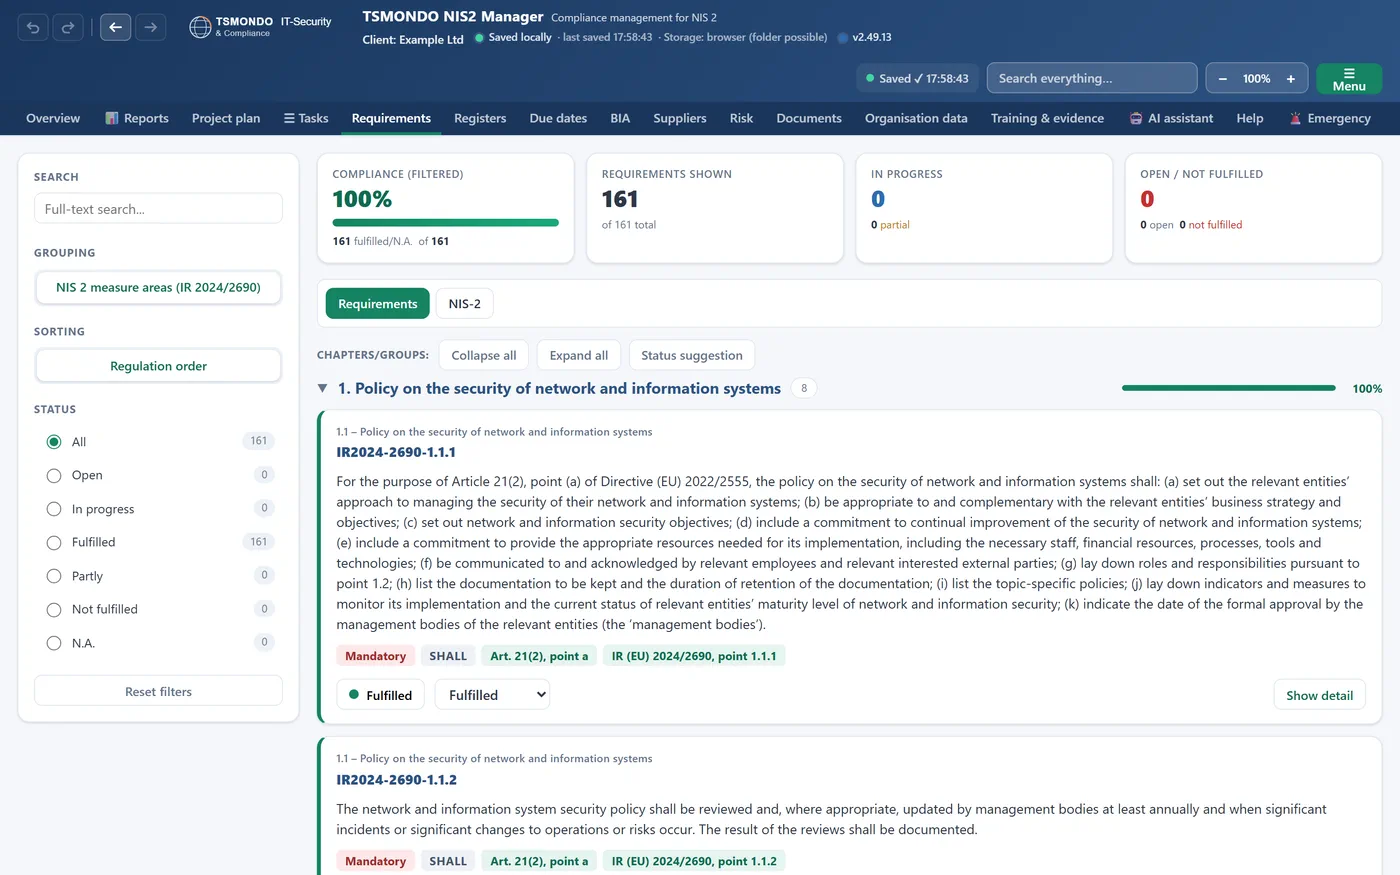
Cercare, non scorrere
I filtri per stato, livello di obbligatorietà e ambito restringono il catalogo, invece di costringerla a scorrere un elenco dalla A alla Z.
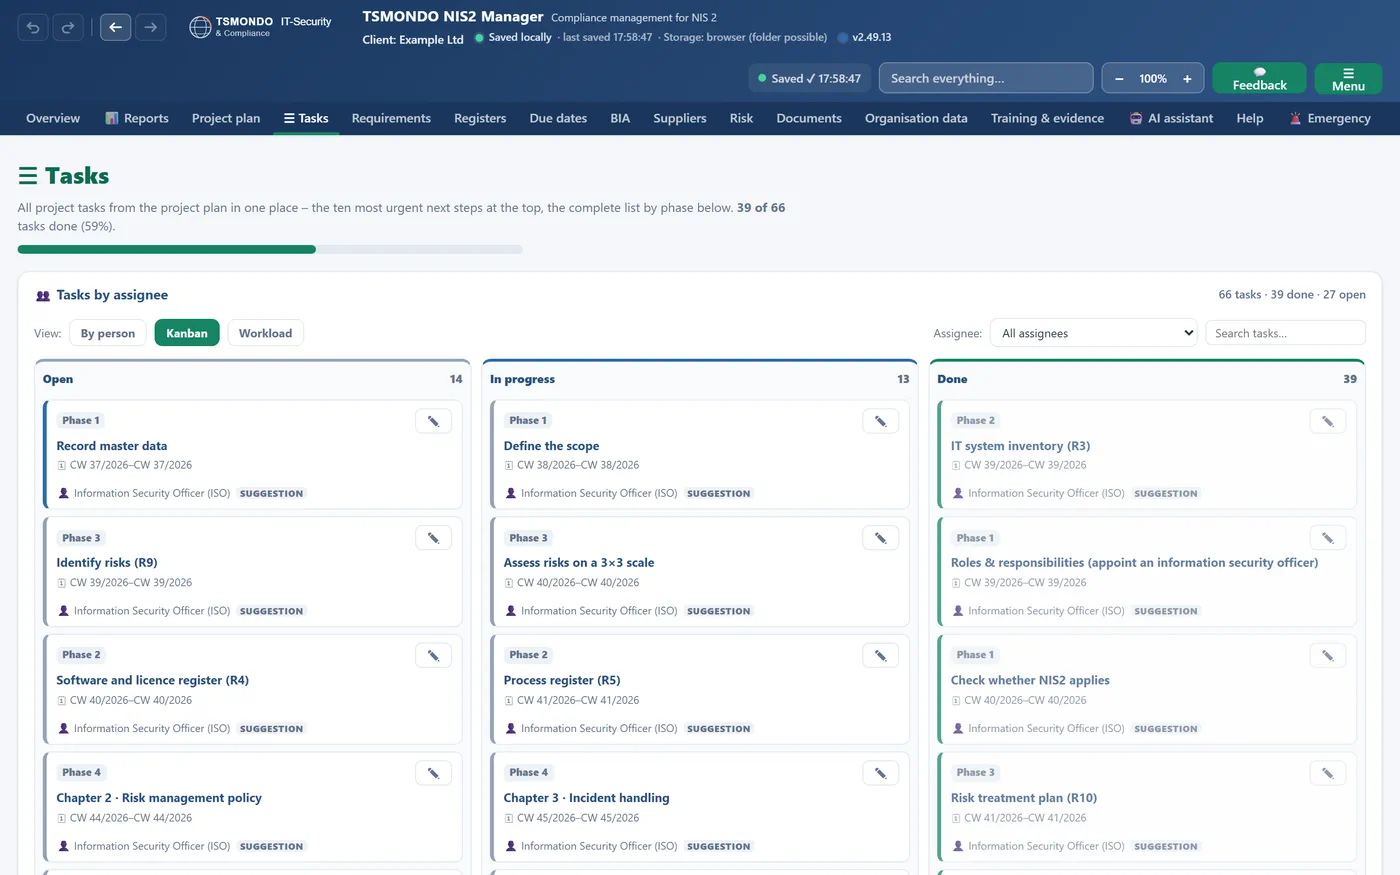
Attività, su una bacheca
Le stesse attività del piano di progetto ordinate in aperte, in corso e completate: per i team che leggono una bacheca più in fretta di un elenco.
Le dieci misure dell’articolo 21
L’articolo 21 della direttiva NIS2 richiede misure di gestione dei rischi di cibersicurezza che comprendono almeno dieci elementi. La verifica le chiede a che punto è in ciascuna delle tredici aree di misure del regolamento di esecuzione (UE) 2024/2690, obbligatorie per i soggetti da esso contemplati e un riferimento utile per tutti gli altri.
- Politiche di analisi dei rischi e di sicurezza dei sistemi informatici — il punto di partenza su cui poggiano le altre nove misure
- Gestione degli incidenti: come li rileva, li registra, li fa scalare e li chiude
- Continuità operativa: gestione del backup, ripristino in caso di disastro e gestione delle crisi, con la prova di aver testato il ripristino
- Sicurezza della catena di approvvigionamento: che cosa ha concordato con i fornitori e i prestatori di servizi che possono raggiungere i suoi sistemi
- Sicurezza dell’acquisizione, dello sviluppo e della manutenzione dei sistemi informatici e di rete, compresa la gestione e la divulgazione delle vulnerabilità
- Valutazione dell’efficacia: come misura se le misure funzionano e quando l’ha fatto l’ultima volta
- Igiene informatica di base e formazione, per il personale e per i vertici
- Crittografia e cifratura: una politica scritta su dove cifra e perché
- Sicurezza delle risorse umane, controllo dell’accesso e gestione degli attivi: chi può raggiungere che cosa e che cosa succede quando qualcuno se ne va
- Autenticazione a più fattori e comunicazioni protette, anche per le emergenze
L’ordine non è casuale. Senza una valutazione dei rischi documentata le altre nove misure non si possono giustificare: la legge non prescrive un elenco di prodotti, richiede che le sue misure siano dimostrabilmente adeguate e proporzionate ai rischi che lei stesso ha individuato. Che cosa significhi nel suo settore lo stabilisce il diritto nazionale: il quadro generale è nella pagina sulla direttiva NIS2.
Che cosa fa e che cosa non fa la verifica
La verifica le dà in pochi minuti un’indicazione: la sua organizzazione rientra probabilmente nell’ambito di applicazione e a che punto è nelle tredici aree di misure? Non è un parere legale né una valutazione dei rischi: è il punto di partenza per entrambi.
Se la legge si applica a lei dipende da due elementi insieme: il suo settore e le sue dimensioni. La NIS2 lavora con allegati settoriali e con soglie per le medie e le grandi organizzazioni, di regola a partire da 50 dipendenti o da 10 milioni di euro di fatturato. Ma la dimensione è solo la regola: l’articolo 2, paragrafo 2, include alcuni soggetti indipendentemente dalle dimensioni, tra cui i prestatori di servizi fiduciari, i registri dei nomi di dominio di primo livello, i fornitori di servizi DNS e ogni soggetto che sia l’unico fornitore in uno Stato membro di un servizio essenziale per il mantenimento di attività sociali o economiche fondamentali. Questa combinazione rende la domanda più difficile di «abbiamo più di cinquanta persone?». Quali settori e quali soglie valgono è spiegato in chi è interessato.
La verifica funziona interamente nel suo browser. Nessuna risposta viene trasmessa e non serve alcun account: ciò che inserisce resta sul suo dispositivo. È una scelta voluta: le domande toccano ciò che nella sua organizzazione non è ancora in ordine, e queste informazioni non appartengono al server di qualcun altro.
Un’altra cosa che la verifica non può fare per lei: la NIS2 è una direttiva, quindi il testo vincolante è il suo diritto nazionale. Per l’Italia è il decreto legislativo 4 settembre 2024, n. 138, in vigore dal 16 ottobre 2024; l’autorità competente NIS e punto di contatto unico è l’Agenzia per la cybersicurezza nazionale (ACN). Se opera in più Stati membri, gli obblighi di gestione dei rischi sono in gran parte gli stessi ovunque, ma registrazione, vigilanza e scadenze no.
Sulla verifica
Quanto dura la verifica?
Da cinque a dieci minuti. Tredici domande, una per area di misure, ciascuna con risposta sì, in parte o no.
Le mie risposte vengono salvate?
No. La verifica funziona interamente nel suo browser. Nessuna risposta va a un server e non serve alcuna registrazione.
La verifica sostituisce una valutazione dei rischi?
No. La verifica mostra dove si trovano le lacune maggiori. La valutazione dei rischi richiesta dall’articolo 21 è un’attività documentata a sé stante, con un proprio risultato.
E se risulta che rientro nell’ambito di applicazione?
Allora si applicano gli obblighi di gestione dei rischi, i termini di notifica di 24 ore, 72 ore e un mese e l’obbligo di registrazione, alla data stabilita dal diritto nazionale. Il software NIS2 riunisce questi tre elementi in un unico archivio locale. La verifica si basa sul diritto dell’UE; le norme nazionali, anche italiane, non sono state considerate.
Che cosa succede se non faccio nulla?
Per i soggetti essenziali il massimo delle sanzioni è di almeno 10 milioni di euro o almeno il 2 % del fatturato mondiale annuo, per i soggetti importanti di almeno 7 milioni di euro o almeno l’1,4 %, se tale importo è superiore. Anche gli organi di gestione possono essere ritenuti responsabili — maggiori informazioni sulle sanzioni.
Rientra nell’ambito? Ecco il passo successivo
Il software NIS2 locale copre le misure di gestione dei rischi dell’articolo 21, la notifica degli incidenti (24 h/72 h) e la registrazione, senza cloud.