
Direttiva NIS2 in Italia: obblighi, scadenze e sanzioni
In Italia la direttiva NIS2 (direttiva (UE) 2022/2555) si applica con il decreto legislativo 4 settembre 2024, n. 138, in vigore dal 16 ottobre 2024. L’autorità competente è l’Agenzia per la cybersicurezza nazionale (ACN). Questa pagina riassume, con le fonti ufficiali, chi è coinvolto, quali obblighi e scadenze valgono e quali sanzioni sono previste. Stato al 6 ottobre 2026.
Aggiornato il 6 ottobre 2026
I fatti essenziali
Che cos’è la NIS2 e che cos’è il decreto NIS2?
La NIS2 è la direttiva europea sulla cibersicurezza (direttiva (UE) 2022/2555). L’Italia l’ha recepita con il decreto legislativo 4 settembre 2024, n. 138, pubblicato nella Gazzetta Ufficiale n. 230 del 1° ottobre 2024. Il decreto NIS2, che l’ACN chiama «decreto NIS», è in vigore dal 16 ottobre 2024; le sue disposizioni si applicano dal 18 ottobre 2024 (articolo 41). Su Normattiva gli articoli risultano ancora nella versione in vigore dal 16 ottobre 2024.
Chi è coinvolto: soggetti essenziali e soggetti importanti
Il decreto si applica ai soggetti pubblici e privati dei settori degli allegati I e II che superano i massimali delle piccole imprese, e li divide in soggetti essenziali e soggetti importanti (articoli 3 e 6).
L’allegato I riguarda i settori ad alta criticità (energia, trasporti, settore bancario, settore sanitario, acqua potabile, infrastrutture digitali, servizi TIC e altri), l’allegato II altri settori critici (servizi postali, rifiuti, sostanze chimiche, alimenti, fabbricazione, ricerca e altri).
La dimensione segue la raccomandazione 2003/361/CE: piccola è l’impresa con meno di 50 persone e fino a 10 milioni di euro di fatturato o di totale di bilancio annuo; media quella con meno di 250 persone e fino a 50 milioni di fatturato o 43 milioni di totale di bilancio (articolo 2 dell’allegato). Sono essenziali, in generale, le grandi imprese dell’allegato I e alcune categorie previste dal decreto; gli altri soggetti in ambito sono importanti (articolo 6).
A prescindere dalle dimensioni il decreto si applica, tra gli altri, a:
- fornitori di reti e servizi di comunicazione elettronica accessibili al pubblico, prestatori di servizi fiduciari, registri dei nomi di dominio di primo livello e fornitori di servizi DNS (articolo 3, comma 5)
- amministrazioni pubbliche dell’allegato III (comma 6) e soggetti individuati dall’ACN (commi 8 e 9)
- imprese collegate a un soggetto essenziale o importante, se decidono sulle sue misure di gestione dei rischi, ne gestiscono i sistemi informativi e di rete, ne svolgono la sicurezza informatica o gli forniscono servizi TIC o di sicurezza, anche gestiti (comma 10): può quindi essere coinvolta anche una piccola impresa del gruppo
Per banche e infrastrutture dei mercati finanziari vale invece il regolamento (UE) 2022/2554 (DORA): l’articolo 17 e i capi IV e V del decreto non si applicano (comma 14).
L’autorità: ACN e CSIRT Italia
L’Agenzia per la cybersicurezza nazionale (ACN) è l’autorità nazionale competente NIS e il punto di contatto unico (articolo 10): definisce gli obblighi, individua i soggetti, redige l’elenco dei soggetti NIS ed esercita vigilanza ed esecuzione. Svolge anche le funzioni di CSIRT Italia, che riceve le notifiche di incidente (articolo 25, comma 11). La comunicazione con i soggetti passa in via prioritaria dal Portale dei servizi dell’ACN (articolo 31, comma 7).
Il Perimetro di sicurezza nazionale cibernetica (decreto-legge 21 settembre 2019, n. 105) è un regime distinto: ai suoi elenchi il decreto NIS non si applica (articolo 33, comma 1).
Gli obblighi: governance, misure di sicurezza e notifica
Il decreto fissa tre blocchi di obblighi: la responsabilità degli organi di amministrazione e direttivi (articolo 23), le misure di gestione dei rischi (articolo 24) e la notifica degli incidenti (articolo 25). Gli organi di amministrazione e direttivi approvano le misure, sovrintendono agli obblighi, seguono una formazione in materia di sicurezza informatica e rispondono delle violazioni. Le misure devono essere proporzionate e fondate su un approccio multi-rischio; l’articolo 24, comma 2, elenca almeno dieci ambiti:
- analisi dei rischi e politiche di sicurezza dei sistemi
- gestione degli incidenti e procedure di notifica
- continuità operativa, backup e gestione delle crisi
- sicurezza della catena di approvvigionamento
- sicurezza di acquisizione, sviluppo e manutenzione, con gestione delle vulnerabilità
- verifica dell’efficacia delle misure
- igiene informatica di base e formazione
- crittografia e cifratura
- sicurezza del personale, controllo dell’accesso e gestione dei beni
- autenticazione a più fattori e comunicazioni protette, ove opportuno
Il dettaglio lo stabilisce l’ACN, in modo graduale (articolo 31). La prima fase si basa sulla Determinazione ACN 379907 del 19 dicembre 2025: misure di sicurezza di base e incidenti significativi di base, distinti per soggetti importanti ed essenziali e sviluppati secondo il Framework nazionale per la Cybersecurity e la Data Protection (edizione 2025).
Per i soggetti inseriti nell’elenco nel 2025 le misure di base vanno adottate entro diciotto mesi dalla comunicazione di inserimento, cioè in ottobre 2026 secondo l’ACN; per quelli inseriti per la prima volta nel 2026 entro il 31 luglio 2027 (Determinazione 127434/2026). Con la notizia del 18 settembre 2026 l’ACN ha comunicato l’avvio della consultazione sulle «misure di sicurezza rafforzate», destinate a integrare e sostituire quelle di base.
Per undici categorie di fornitori di servizi digitali e fiduciari (tra cui cloud, data center, servizi gestiti, mercati online e motori di ricerca) il regolamento di esecuzione (UE) 2024/2690 precisa requisiti tecnici e casi di incidente significativo (articolo 1). Dal 2026 i soggetti devono anche elencare e categorizzare attività e servizi, ogni anno dal 1° maggio al 30 giugno (articoli 30 e 42, comma 2).
Notifica degli incidenti: 24 ore, 72 ore, un mese
Per un incidente significativo si trasmettono al CSIRT Italia una pre-notifica entro 24 ore, una notifica entro 72 ore e una relazione finale entro un mese dalla notifica (articolo 25, comma 5).
Le 24 e le 72 ore decorrono da quando il soggetto viene a conoscenza dell’incidente; il mese decorre dalla notifica. Su richiesta del CSIRT Italia si invia una relazione intermedia; se l’incidente è in corso, seguono una relazione mensile e una finale entro un mese dalla conclusione della gestione. I prestatori di servizi fiduciari trasmettono la notifica entro 24 ore invece di 72 (comma 6). Quella che il decreto chiama pre-notifica è il «preallarme» dell’articolo 23, paragrafo 4, della direttiva.
È significativo l’incidente che causa o può causare una grave perturbazione operativa o perdite finanziarie, oppure ripercussioni considerevoli su altre persone (comma 4); le soglie operative sono gli «incidenti significativi di base» della Determinazione ACN 379907/2025. Per i soggetti inseriti nell’elenco nel 2025 la notifica di base vale da gennaio 2026; per quelli inseriti per la prima volta nel 2026 dal 1° gennaio 2027, con referente CSIRT da designare entro fine 2026 (ACN, 13 aprile 2026).
Registrazione e aggiornamento annuale
Ogni anno, dal 1° gennaio al 28 febbraio, i soggetti in ambito si registrano o aggiornano la registrazione sulla piattaforma digitale dell’ACN (articolo 7, comma 1); la prossima finestra va dal 1° gennaio al 28 febbraio 2027.
Il punto di contatto, di norma un dipendente delegato dal rappresentante legale, accede al Portale dei servizi dell’ACN con SPID o CIE, associa il soggetto e compila la dichiarazione NIS. L’ACN redige l’elenco entro il 31 marzo (comma 2). Dal 15 aprile al 31 maggio i soggetti inseriti aggiornano le informazioni, tra cui indirizzi IP pubblici, nomi di dominio e un sostituto del punto di contatto (comma 4); le modifiche si notificano entro quattordici giorni (comma 7).
La mancata registrazione è sanzionata fino allo 0,1 % del fatturato annuo mondiale per i soggetti essenziali e allo 0,07 % per quelli importanti; in caso di mancata o tardiva registrazione si contestano tutte le violazioni e la sanzione più grave è aumentata fino al triplo (articolo 38, commi 10, 11 e 13).
Sanzioni e responsabilità personale
Per i soggetti essenziali le sanzioni amministrative pecuniarie arrivano fino a 10 milioni di euro o al 2 % del fatturato annuo mondiale, se superiore; per i soggetti importanti fino a 7 milioni di euro o all’1,4 %, se superiore (articolo 38, comma 9; le pubbliche amministrazioni hanno importi propri). Sono gli importi massimi minimi che l’articolo 34 della direttiva impone agli Stati membri.
Le sanzioni puniscono la violazione degli articoli 23, 24 e 25 e l’inottemperanza ai provvedimenti dell’ACN (comma 8), che può chiedere prove, ordinare audit e impartire istruzioni vincolanti e diffide (articolo 37). Risponde anche chi guida il soggetto: il responsabile di un soggetto essenziale assicura il rispetto del decreto e può essere ritenuto responsabile dell’inadempimento (comma 5); se la diffida resta inascoltata, l’ACN può applicare agli amministratori l’incapacità a svolgere funzioni dirigenziali nel soggetto (comma 6).
Che cosa può fare subito un’azienda
- Verificare l’ambito di applicazione — settore, dimensione e categorie previste a prescindere dalle dimensioni.
- Preparare la registrazione — designare punto di contatto e sostituto; finestra dal 1° gennaio al 28 febbraio 2027.
- Mappare servizi, sistemi e fornitori — base per la categorizzazione e per la catena di fornitura.
- Confrontare le misure esistenti con quelle di base dell’ACN — documentare lacune e responsabili.
- Definire il processo di notifica — ruoli, referente CSIRT, tempi di 24 ore, 72 ore e un mese.
Dove si colloca NIS2 Manager
NIS2 Manager di TSMONDO è un software locale per Windows per documentare misure, registri, evidenze e notifiche. Tre limiti dichiarati: interfaccia e rapporti sono in inglese; l’edizione segue la direttiva e il regolamento di esecuzione (UE) 2024/2690 con un pacchetto paesi UE, senza un pacchetto Italia; il portale dell’ACN e le scadenze del decreto non sono precaricati. Il software non sostituisce la registrazione presso l’ACN né la consulenza legale.
Come si presenta il lavoro
Schermate dell’edizione inglese con il pacchetto paesi UE, con dati di esempio.
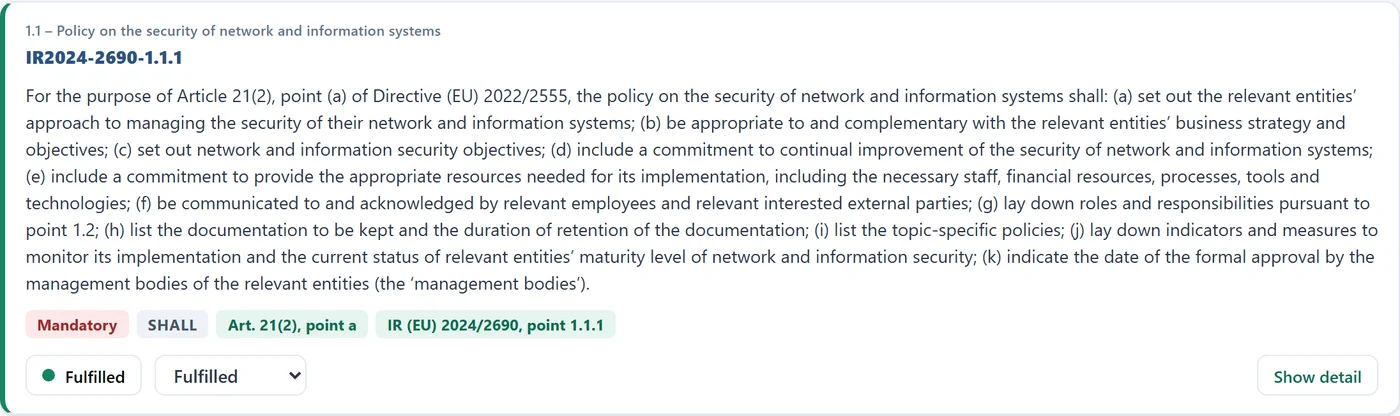
Ogni misura, riconducibile a una norma
Ogni requisito rinvia all’articolo e al paragrafo di origine.
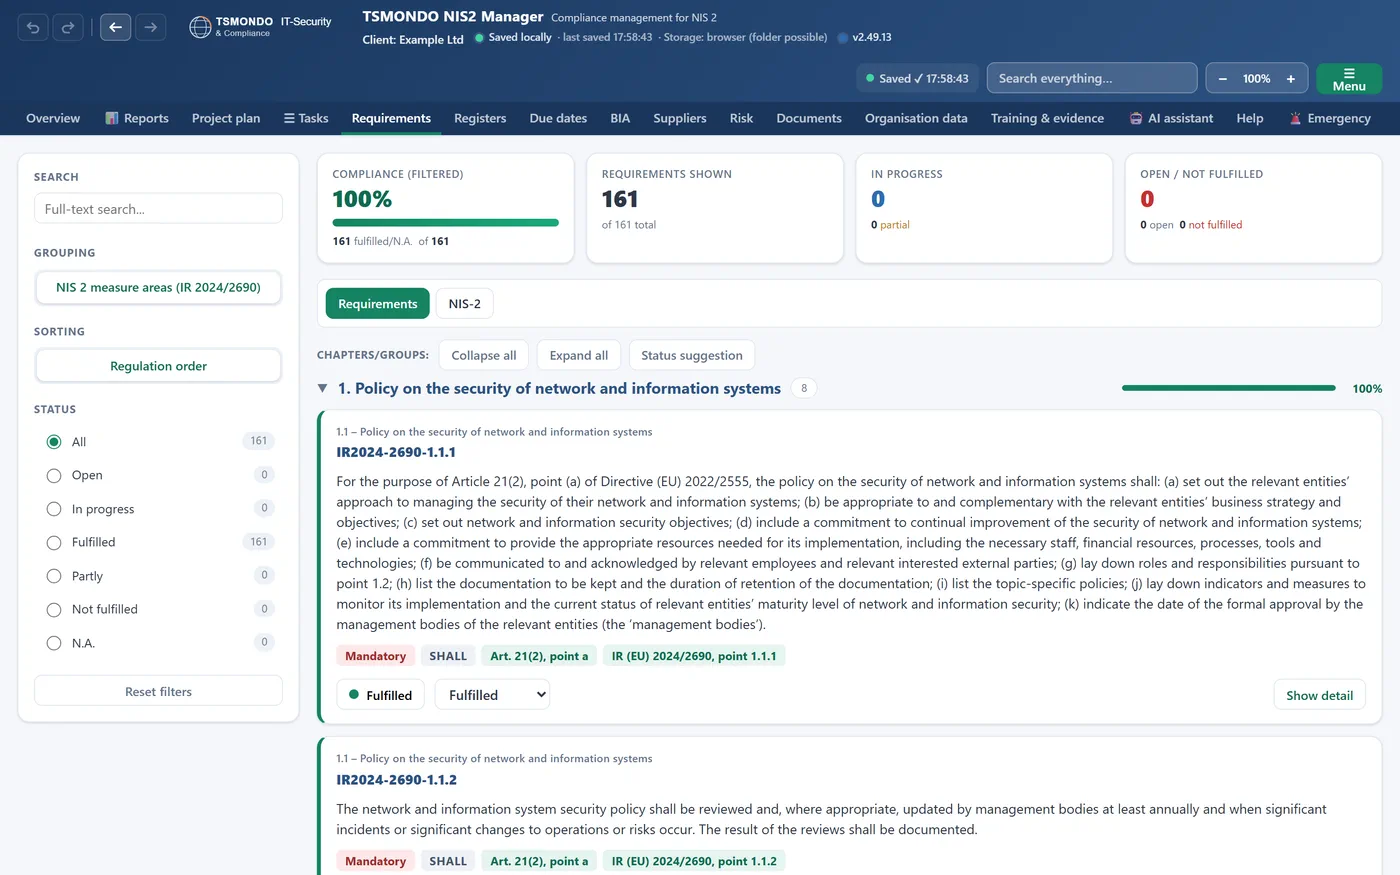
Filtrati, non solo elencati
Le misure stanno dietro un filtro per stato e livello di obbligatorietà.
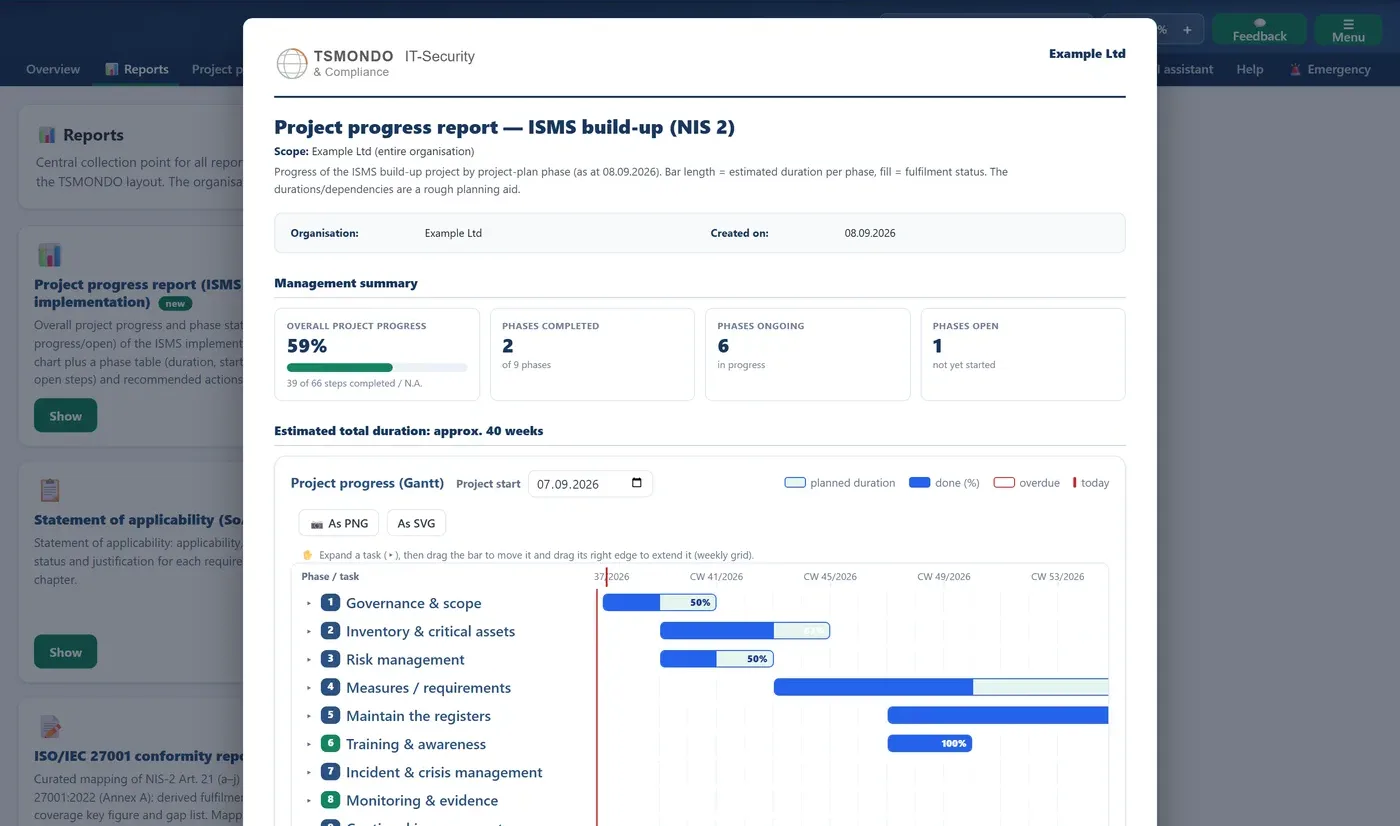
Avanzamento, esportabile
Sintesi per la direzione e diagramma di Gantt, esportabili come rapporto.
Fonti ufficiali citate in questa pagina
Tutte le fonti sono state consultate il 6 ottobre 2026.
- Gazzetta Ufficiale — D.Lgs. 138/2024
- Gazzetta Ufficiale — Serie Generale n. 230 (PDF)
- Normattiva — D.Lgs. 138/2024, testo vigente
- ACN — NIS
- ACN — La normativa
- ACN — Ambito
- ACN — Registrazione
- ACN — Obblighi
- ACN — Modalità e specifiche di base
- ACN — Categorizzazione
- ACN — Aggiornamento delle informazioni
- ACN — notizia del 13 aprile 2026
- ACN — notizia del 18 settembre 2026
- ACN — Determinazione 379907/2025 (PDF)
- ACN — Determinazione 127434/2026 (PDF)
- EUR-Lex — direttiva (UE) 2022/2555
- EUR-Lex — regolamento di esecuzione (UE) 2024/2690
- EUR-Lex — raccomandazione 2003/361/CE
Domande frequenti
La direttiva NIS2 è già in vigore in Italia?
Sì. L’Italia l’ha recepita con il decreto legislativo 4 settembre 2024, n. 138, in vigore dal 16 ottobre 2024; l’ACN scagliona i termini delle singole misure. Stato al 6 ottobre 2026.
Chi deve rispettare il decreto NIS2?
I soggetti pubblici e privati dei settori degli allegati I e II oltre i massimali delle piccole imprese, essenziali o importanti; alcune categorie rientrano a prescindere dalle dimensioni.
Quali sono i termini per notificare un incidente?
Pre-notifica entro 24 ore e notifica entro 72 ore da quando si viene a conoscenza dell’incidente significativo, relazione finale entro un mese dalla notifica, al CSIRT Italia (articolo 25).
Quando ci si registra presso l’ACN?
Ogni anno dal 1° gennaio al 28 febbraio sul Portale dei servizi dell’ACN; la prossima finestra va dal 1° gennaio al 28 febbraio 2027.
Quali sanzioni prevede il decreto NIS2?
Fino a 10 milioni di euro o al 2 % del fatturato annuo mondiale per i soggetti essenziali e fino a 7 milioni di euro o all’1,4 % per quelli importanti, se superiore (articolo 38); per la sola mancata registrazione fino allo 0,1 % o allo 0,07 %.
NIS2 Manager è disponibile in italiano?
No: interfaccia e rapporti sono in inglese. L’edizione segue la direttiva e il regolamento di esecuzione (UE) 2024/2690 con un pacchetto paesi UE; non c’è un pacchetto Italia e il portale dell’ACN non è precaricato.
Dalla norma alla pratica
Verifichi gratuitamente se rientra nella NIS2, controlli a che punto è oppure scopra il software locale, dalle misure di gestione dei rischi alla notifica degli incidenti.