
Cyberbeveiligingswet (NIS2) — wat geldt er sinds 15 augustus 2026?
De Cyberbeveiligingswet (Cbw) is de Nederlandse wet die de Europese NIS2-richtlijn omzet en sinds 15 augustus 2026 van kracht is. Zij verplicht essentiële en belangrijke entiteiten in achttien sectoren tot een zorgplicht, een meldplicht bij significante incidenten en registratie in het nationale entiteitenregister bij het NCSC.
Bijgewerkt op: 08.09.2026
De feiten
Wat is de Cyberbeveiligingswet?
De Cyberbeveiligingswet (Cbw) is de Nederlandse wet die de Europese NIS2-richtlijn (Richtlijn (EU) 2022/2555) omzet. Ze vervangt de oude Wet beveiliging netwerk- en informatiesystemen (Wbni) en breidt de kring van verplichte organisaties fors uit. De inhoudelijke maatregelen komen uit artikel 21 van de NIS2-richtlijn. Voor een afgebakende groep digitale dienstverleners — onder meer aanbieders van cloud-, datacentrum- en beheerde diensten, DNS-dienstverleners en registers voor topleveldomeinnamen — zijn zij nader uitgewerkt in uitvoeringsverordening (EU) 2024/2690.
De twee namen leiden geregeld tot verwarring. NIS2 is de Europese richtlijn; die werkt niet rechtstreeks, maar moet door elke lidstaat in nationaal recht worden omgezet. De Cyberbeveiligingswet is die Nederlandse omzetting. Wie in Nederland gevestigd is, toetst zijn verplichtingen dus aan de Cbw en aan het Cyberbeveiligingsbesluit, en niet rechtstreeks aan de tekst van de richtlijn. Werkt u ook over de grens, dan geldt per lidstaat de daar vastgestelde omzetting — die in tempo en detail kan afwijken.
Sinds wanneer geldt de wet?
De Cyberbeveiligingswet is op 15 augustus 2026 in werking getreden. Sindsdien gelden de zorgplicht, de meldplicht en de registratieplicht onverkort. De wet is vastgesteld op 8 juli 2026 en op 10 juli 2026 bekendgemaakt in het Staatsblad (Stb. 2026, 187). Wie het register, de maatregelen en het meldproces nog niet heeft ingericht, werkt vanaf nu binnen een wet die al loopt. De weg daarnaartoe liep via de Tweede Kamer, die het wetsvoorstel op 15 april 2026 aannam, en de Eerste Kamer, die op 7 juli 2026 instemde. Nederland was daarmee ruim later dan de Europese omzettingstermijn van 17 oktober 2024. Die vertraging verzacht de verplichtingen niet, maar verklaart wel waarom veel organisaties pas in de loop van dit jaar zijn begonnen.
Tijdlijn van het wetgevingsproces
De stappen hieronder zijn na te lezen in het dossier van de Eerste Kamer, in het Staatsblad en in de berichtgeving van de rijksoverheid. Stand van deze tijdlijn: 19 augustus 2026.
| Datum | Stap | Vindplaats |
|---|---|---|
| 17.10.2024 | Entiteiten die onder NIS2 gaan vallen, kunnen zich vrijwillig bij het NCSC registreren. | Digitale Overheid |
| 15.04.2026 | De Tweede Kamer neemt het wetsvoorstel Cyberbeveiligingswet (36 764) aan. | Eerste Kamer, dossier 36 764 |
| 07.07.2026 | De Eerste Kamer neemt het wetsvoorstel aan. | Eerste Kamer, dossier 36 764 |
| 08.07.2026 | De wet wordt vastgesteld: Wet van 8 juli 2026. | Staatsblad 2026, 187 |
| 10.07.2026 | Bekendmaking in het Staatsblad. | Staatsblad 2026, 187 |
| 15.08.2026 | Inwerkingtreding. Zorgplicht, meldplicht en registratieplicht gaan gelden; registratie is vanaf deze datum verplicht. | Rijksoverheid, 15.08.2026 |
Van wetstekst naar systeem
Schermafbeeldingen uit de Nederlandse editie (Engelstalige interface), gevuld met voorbeeldgegevens.
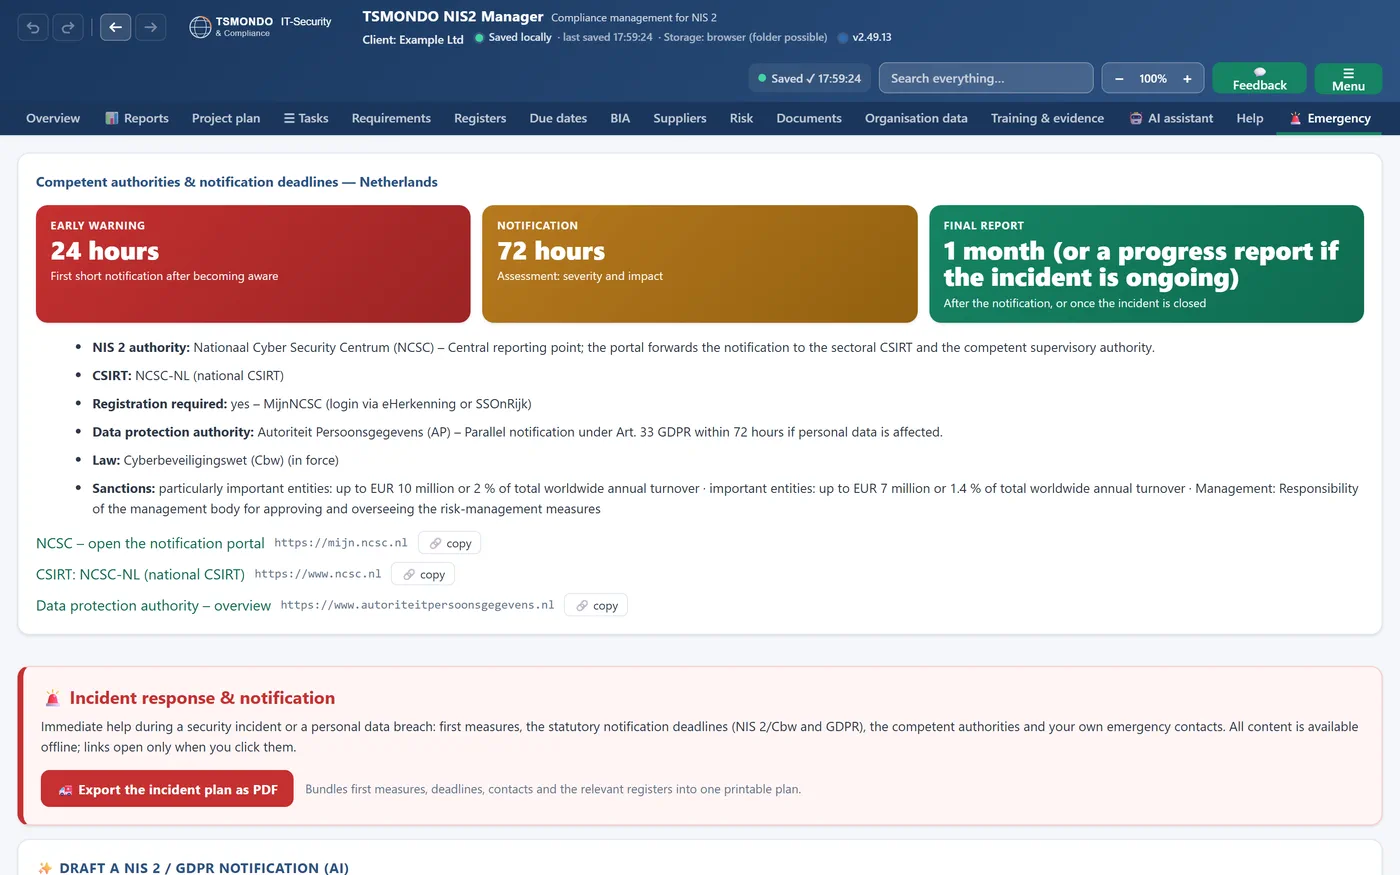
Meldplicht uitgewerkt
De termijn van 24 uur en van 72 uur staat naast de bevoegde instantie en het meldportaal, precies zoals de Cyberbeveiligingswet ze voorschrijft.
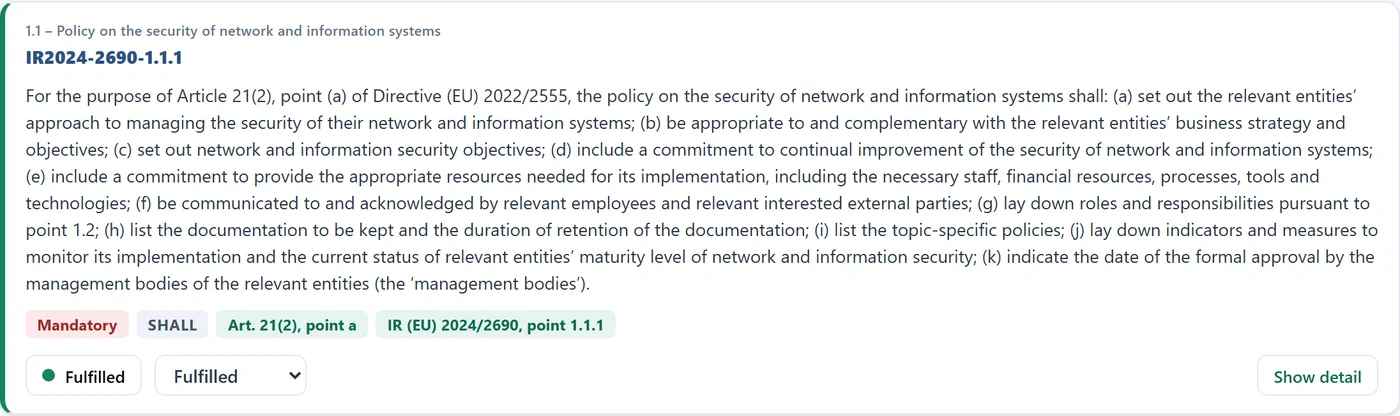
Eén eis, één kaart
Artikelverwijzing, verplichting en status staan bij elkaar op één kaart, zodat in één oogopslag duidelijk is waarop u zich beroept.
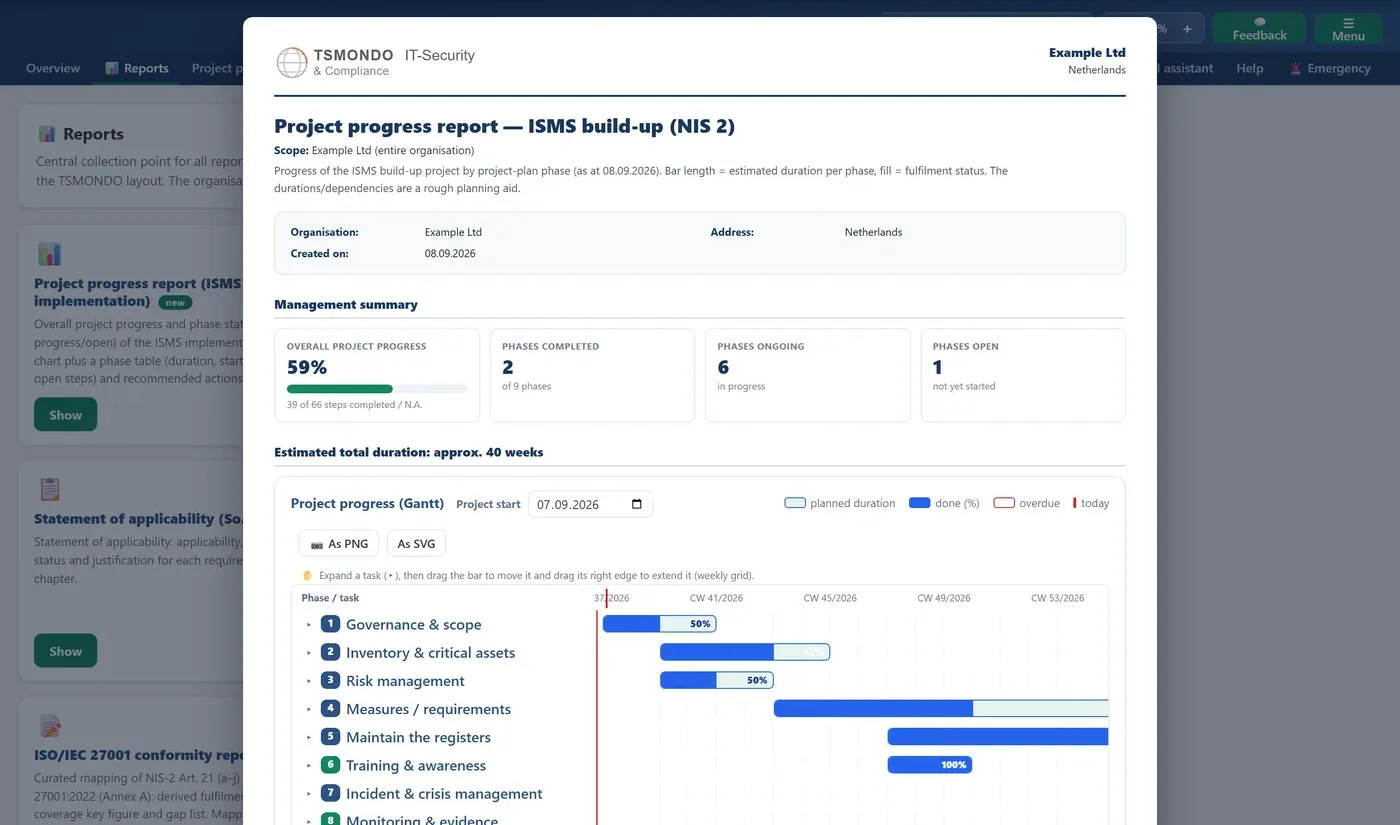
Rapport voor de directie
Een kant-en-klaar voortgangsrapport met samenvatting en een tijdlijn per fase, gereed om als pdf te exporteren en te bespreken met de directie.
Voor wie geldt de Cyberbeveiligingswet?
De Cyberbeveiligingswet geldt voor essentiële en belangrijke entiteiten in achttien aangewezen sectoren, waaronder energie, drinkwater, digitale infrastructuur, gezondheidszorg, overheid en vervoer. De Nationaal Coördinator Terrorismebestrijding en Veiligheid gaat uit van ruim 8.000 organisaties. Of u eronder valt, hangt af van twee vragen: valt uw activiteit in een sector uit bijlage 1 of bijlage 2 van de wet, en haalt uw organisatie de omvangscriteria? Het uitgangspunt is 50 medewerkers of meer, dan wel een jaaromzet of balanstotaal van meer dan 10 miljoen euro. Kleine organisaties blijven in beginsel buiten de wet, met uitzondering van de categorieën die er ongeacht hun omvang onder vallen: overheidsorganisaties, aanbieders van openbare elektronische communicatienetwerken en -diensten, vertrouwensdienstverleners, DNS-dienstverleners en registers voor topleveldomeinnamen.
Omvangscriteria en de twee categorieën
| Omvang | Medewerkers | Jaaromzet of balanstotaal | Indeling |
|---|---|---|---|
| Klein | minder dan 50 | minder dan 10 mln euro | In beginsel niet onder de wet, tenzij een van de uitzonderingen geldt |
| Middelgroot | 50 tot 249 | minder dan 50 mln euro | Belangrijke entiteit |
| Groot | 250 of meer | 50 mln euro of meer | Bijlage 1: essentiële entiteit. Bijlage 2: belangrijke entiteit |
Het onderscheid bepaalt vooral hoe het toezicht is ingericht, niet hoe zwaar de zorgplicht weegt: essentiële en belangrijke entiteiten hebben dezelfde inhoudelijke verplichtingen. Twijfelt u over de indeling, ga dan uit van de bijlage waarin uw hoofdactiviteit valt en leg de uitkomst schriftelijk vast. Een toezichthouder vraagt bij een controle naar de onderbouwing van die keuze, niet naar de conclusie alleen.
Welke verplichtingen brengt de zorgplicht mee?
De zorgplicht vraagt passende en evenredige technische, operationele en organisatorische maatregelen. Artikel 21 van de NIS2-richtlijn noemt tien onderwerpen die u ten minste moet afdekken; het NCSC somt ze in zijn informatiebrochure bij de Cyberbeveiligingswet zo op:
- Beleid over risicoanalyse en beveiliging van informatiesystemen
- Incidentenbehandeling
- Bedrijfscontinuïteit, zoals back-upbeheer en herstelplannen
- Beveiliging van de toeleveringsketen
- Beveiliging bij het verwerven, ontwikkelen en onderhouden van systemen
- Beleid en procedures om de effectiviteit van maatregelen te beoordelen
- Cyberhygiëne en training
- Beleid inzake cryptografie en encryptie
- Beveiligingsaspecten van personeel, toegangsbeleid en beheer van activa
- Multifactorauthenticatie en beveiligde communicatie
De wet schrijft geen vaste lijst met producten of instellingen voor. Het vertrekpunt is een risicobeoordeling: u bepaalt zelf wat er mis kan gaan, en daaruit volgen maatregelen die “passend en evenredig” zijn. Wat dat in uw sector concreet betekent, wordt verder ingevuld in het Cyberbeveiligingsbesluit en in ministeriële regelingen per sector. Wat elk van de tien punten in de praktijk vraagt en welk bewijs een toezichthouder erbij verwacht, staat in de NIS2-checklist met de tien controlepunten van artikel 21.
Één verplichting wordt stelselmatig onderschat: het bestuur is eindverantwoordelijk. Bestuurders moeten de maatregelen goedkeuren, toezien op de uitvoering én zelf voldoende kennis onderhouden om cyberrisico’s te kunnen herkennen. Daar hoort scholing bij, en bij nalatigheid kan het bestuur persoonlijk aansprakelijk worden gesteld. De zorgplicht is dus geen ICT-onderwerp dat in de serverruimte blijft.
Praktisch komt het neer op aantoonbaarheid. Niet: hebben we een back-up? Maar: kunnen we volgende week aan een toezichthouder laten zien dat we een risicobeoordeling hebben gedaan, welke maatregelen daaruit volgden, wie ze heeft goedgekeurd en wanneer ze voor het laatst zijn getoetst? Dat is precies het verschil tussen veilig zijn en het kunnen laten zien.
Meldplicht: 24 uur, 72 uur, 1 maand
Bij een significant incident meldt u binnen 24 uur een vroegtijdige waarschuwing, binnen 72 uur de eigenlijke incidentmelding en binnen 1 maand een eindrapport. Deze termijnen zijn EU-breed gelijk; de melding loopt in Nederland via het centrale meldpunt op MijnNCSC en gaat van daaruit automatisch naar uw sectorale CSIRT en naar uw toezichthouder.
De drie stappen hebben elk een eigen doel. De vroegtijdige waarschuwing binnen 24 uur is bewust kort en mag onvolledig zijn — ze meldt dát er iets aan de hand is en of het vermoedelijk om een kwaadwillende handeling gaat. Binnen 72 uur volgt de eigenlijke melding met een eerste beoordeling van ernst en gevolgen. Uiterlijk één maand na die 72-uursmelding levert u het eindverslag: wat is er gebeurd, wat was de oorzaak, welke maatregelen zijn genomen.
Melden moet bij een significant incident. Dat is het geval als de dienstverlening ernstig wordt verstoord of als er aanzienlijke schade ontstaat — ook wanneer die schade bij anderen valt. De klok begint te lopen op het moment dat u het incident vaststelt, niet wanneer u de oorzaak begrijpt. Vierentwintig uur is kort; in de praktijk redt u dat alleen als vooraf vastligt wie beslist, wie meldt en waar de inloggegevens van het portaal liggen.
Meldtermijnen in één overzicht
| Termijn | Wat u indient | Inhoud |
|---|---|---|
| 24 uur | Vroegtijdige waarschuwing | Zo snel mogelijk, maar in ieder geval binnen 24 uur. U geeft aan dat er een significant incident is en of het vermoedelijk om een kwaadwillende handeling gaat. De melding mag onvolledig zijn. |
| 72 uur | Incidentmelding | U werkt de vroegtijdige waarschuwing bij met een eerste beoordeling van de ernst en de gevolgen van het incident. |
| 1 maand | Eindverslag | Beschrijving van het incident, de oorzaak en de maatregelen die zijn genomen, uiterlijk één maand na de 72-uursmelding. |
| lopend | Voortgangsverslag | Duurt het incident langer dan een maand, dan levert u tussentijds een voortgangsverslag; het eindverslag volgt na afloop. |
De drempelwaarden voor wat als significant geldt, verschillen per sector en staan in ministeriële regelingen. Eén melding via het centrale meldpunt op MijnNCSC bereikt tegelijk uw sectorale CSIRT en uw toezichthouder; u meldt dus niet op twee plaatsen afzonderlijk.
Registratieplicht: waar meldt u zich aan?
U registreert zich niet bij de RDI, maar in het landelijke entiteitenregister via MijnNCSC. Dat is een hardnekkig misverstand: de RDI is toezichthouder voor onder meer de digitale infrastructuur en biedt de NIS2-Zelfevaluatie aan, maar het register zelf wordt gevoerd door het Nationaal Cyber Security Centrum. Inloggen gaat met eHerkenning op betrouwbaarheidsniveau EH2+, gekoppeld aan het KvK-nummer; aangesloten rijksoverheidsorganisaties gebruiken SSOnRijk.
De registratie is verplicht sinds 15 augustus 2026. Wie zich al eerder vrijwillig had aangemeld — dat kon sinds 17 oktober 2024 — hoeft dat niet opnieuw te doen, maar moet de gegevens wel actueel houden. Naast organisatie- en contactgegevens legt u netwerkgegevens vast: publieke IP-adressen of IP-reeksen, domeinnamen en AS-nummers. Wijzigingen geeft u binnen veertien dagen door via MijnNCSC.
Registreren is geen formaliteit met een vinkje aan het eind. Het is het moment waarop de overheid weet dat u onder de wet valt — en daarmee het moment waarop het toezicht op u van toepassing wordt. Wie zich registreert zonder de zorgplicht op orde te hebben, meldt zich zichtbaar aan bij een toezichthouder met lege handen. De RDI wijst er bovendien op dat niet of onjuist registreren kan leiden tot maatregelen zoals een boete of een last onder dwangsom.
Wie houdt er toezicht?
Het toezicht is verdeeld over sectorale toezichthouders, en het verschilt per categorie: bij essentiële entiteiten kijkt de toezichthouder vooraf mee, bij belangrijke entiteiten pas achteraf.
Voor essentiële entiteiten is het toezicht proactief. De toezichthouder mag uit eigen beweging informatie opvragen en inspectiebezoeken afleggen, ook zonder dat er iets is misgegaan. Bij belangrijke entiteiten gebeurt dat in beginsel reactief: er wordt gekeken naar aanleiding van een incident of een signaal. Het verschil klinkt bestuurlijk, maar is praktisch: de eerste groep moet op elk moment kunnen laten zien hoe het ervoor staat, de tweede groep vooral op het slechtste moment — als er net iets is gebeurd.
Welke instantie dat is, hangt af van uw sector. Bij banken is het De Nederlandsche Bank, op de financiële markten de AFM, in de zorg de Inspectie Gezondheidszorg en Jeugd, bij levensmiddelen de NVWA, in de digitale infrastructuur de RDI en in transport de ILT. Zoek dat één keer op en leg vast wie uw aanspreekpunt is — niet pas op de dag dat u moet melden.
Is er een overgangstermijn?
Nee. De Cyberbeveiligingswet kent geen algemene overgangstermijn: de zorgplicht, de meldplicht en de registratieplicht gelden sinds 15 augustus 2026 onverkort.
Dat is het punt waarop veel organisaties zich verkijken. Er is geen gewenningsperiode waarin de zorgplicht nog niet telt en de meldtermijnen nog niet lopen. Een incident van vandaag valt onder dezelfde termijnen als een incident over een jaar. Voor een aantal sectoren wordt de zorgplicht nog nader ingevuld in ministeriële regelingen; dat schort de wet zelf niet op.
Wat wel meebeweegt, is de detaillering. De zorgplicht staat in de wet op hoofdlijnen en wordt per sector verder ingevuld in het Cyberbeveiligingsbesluit en in ministeriële regelingen. Zolang die invulling voor uw sector nog niet definitief is, geldt de wettelijke norm zelf onverkort: passende en evenredige maatregelen, onderbouwd met een risicobeoordeling. Wachten op de laatste regeling is dus geen houdbare positie — de risicobeoordeling die eraan ten grondslag ligt, kunt u nu al maken.
Wat zijn de boetes?
Voor essentiële entiteiten bedraagt de maximale boete 10 miljoen euro of 2% van de totale wereldwijde jaaromzet, voor belangrijke entiteiten 7 miljoen euro of 1,4% — steeds het hoogste van beide bedragen. Deze maxima staan in artikel 34 van de NIS2-richtlijn, die de Cyberbeveiligingswet in Nederlands recht omzet. Bovendien kan het bestuur persoonlijk verantwoordelijk worden gehouden. Dat maakt aantoonbaarheid — kunnen laten zien dát u de maatregelen hebt getroffen — het kernpunt.
De boete is niet het enige instrument. Voor het niet of onjuist naleven van de registratieplicht noemt de RDI uitdrukkelijk ook de last onder dwangsom. En bij essentiële entiteiten hoeft er geen incident te zijn voordat er wordt gekeken: daar is het toezicht proactief, de toezichthouder kan uit eigen beweging informatie opvragen en een inspectiebezoek afleggen. De hoogte van het maximum zegt daarmee minder over uw positie dan de vraag of uw dossier op het moment van vragen op orde is.
Hoe bereidt u zich voor?
De volgorde weegt zwaarder dan het tempo: eerst vaststellen óf en in welke categorie u onder de wet valt, daarna pas maatregelen kiezen. Wie met techniek begint en de reikwijdte later bepaalt, documenteert vaak het verkeerde en moet het werk overdoen.
- Bepaal of u onder de wet valt — doe de gratis NIS2-check en loop daarna de tien controlepunten van de NIS2-checklist na.
- Leg uw maatregelen en register vast — gestructureerd en aantoonbaar, bijvoorbeeld met lokale NIS2-software.
- Richt uw meldproces in — 24u/72u/1 maand via het centrale meldpunt op MijnNCSC, met vooraf vastgelegde rollen.
- Registreer u in het entiteitenregister — via MijnNCSC, met eHerkenning of SSOnRijk.
Werkt u ook in België? Daar geldt een eigen regime met een eigen raamwerk — zie CyFun en de Belgische NIS2-wetgeving.
Veelgestelde vragen
Wanneer is de Cyberbeveiligingswet in werking getreden?
Op 15 augustus 2026. Sindsdien gelden de zorgplicht, de meldplicht en de registratieplicht.
Is de Cyberbeveiligingswet hetzelfde als NIS2?
De Cbw is de Nederlandse wet die de NIS2-richtlijn omzet en de oude Wbni vervangt; de inhoudelijke maatregelen komen uit artikel 21 van NIS2.
Voor wie is NIS2 verplicht in Nederland?
Voor essentiële en belangrijke entiteiten in achttien aangewezen sectoren, vanaf 50 medewerkers of een jaaromzet of balanstotaal van meer dan 10 miljoen euro. Overheden, vertrouwensdienstverleners, DNS-dienstverleners en registers voor topleveldomeinnamen vallen er ongeacht hun omvang onder.
Moet ik me registreren?
Ja. U registreert zich in het nationale entiteitenregister via MijnNCSC — niet bij de RDI. Dat is verplicht sinds 15 augustus 2026. Incidenten meldt u eveneens via MijnNCSC.
Wat zijn de boetes onder de Cbw?
Voor essentiële entiteiten maximaal 10 miljoen euro of 2% van de wereldwijde jaaromzet, voor belangrijke entiteiten 7 miljoen euro of 1,4% — steeds het hoogste bedrag. De maxima staan in artikel 34 van de NIS2-richtlijn.
Moet ik me bij de RDI registreren?
Nee. De registratie loopt via het entiteitenregister op MijnNCSC, met eHerkenning EH2+ of SSOnRijk. De RDI is toezichthouder voor onder meer de digitale infrastructuur; niet of onjuist registreren kan leiden tot een boete of een last onder dwangsom.
Wanneer is een incident significant?
Als de dienstverlening ernstig wordt verstoord of er aanzienlijke schade ontstaat, ook bij derden. De termijn van 24 uur begint zodra u het incident vaststelt — niet zodra u de oorzaak kent. De drempelwaarden per sector staan in ministeriële regelingen.
Geldt er een overgangstermijn?
Nee. De verplichtingen gelden sinds 15 augustus 2026 onverkort; er is geen algemene gewenningsperiode.
Wat houdt de zorgplicht precies in?
Een risicobeoordeling en daaruit volgende passende en evenredige maatregelen, verder ingevuld in het Cyberbeveiligingsbesluit en in regelingen per sector. Het bestuur keurt ze goed, ziet toe op de uitvoering en kan persoonlijk aansprakelijk zijn.
Door één vakman gebouwd, niet als platform doorverkocht
U beslist hier over een verplichting waarvoor het bestuur persoonlijk aansprakelijk is. Daarom staat hieronder wie de software maakt, wat zij kost en wat u terugkrijgt als zij niet past.
Eén aanspreekpunt met de bijbehorende papieren
- ISO 27001 Lead Auditor en Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Gecertificeerd functionaris gegevensbescherming en IT-security (TÜV)
- Lid van de Allianz für Cyber-Sicherheit (BSI)
Organisaties die er al mee werken
- Industrie, media, zorg, publieke sector en digitale platforms
- Onderwerpen: security, NIS2 en gegevensbescherming
- Naamsvermelding alleen met toestemming — volledige lijst op tsmondo.de/referenzen
Eerst uitproberen, dan beslissen
- Portable demo als ZIP — geen registratie, geen account
- Draait lokaal op Windows, zonder cloud en zonder gegevens aan derden
- Uw registers, maatregelen en risicobeoordelingen blijven in huis
- Past het niet: map verwijderen, er blijft niets achter
Naar bedrijfsgrootte, niet per werkplek
- Jaarabonnement vanaf 499 euro per jaar, maandabonnement vanaf 49 euro per maand, beide netto
- Eén licentie per onderneming, onbeperkt aantal gebruikers op alle vestigingen — de prijsstaffel volgt het aantal medewerkers
- Maandabonnement opzegbaar tegen het einde van de lopende maand, jaarabonnement met één maand opzegtermijn
- Voor zakelijke klanten uit andere EU-lidstaten met een geldig btw-nummer geldt de verleggingsregeling
Lokaal · geen cloud · geen gegevens naar derden · ontwikkeld door een ISO 27001 Lead Auditor en ISACA CISM. De bediening is op dit moment Duitstalig, een Engelse versie is in voorbereiding. Het aanbod richt zich uitsluitend tot ondernemers; er is geen herroepingsrecht. Onze algemene voorwaarden zijn van toepassing.
Van weten naar doen
Bepaal gratis of u onder de wet valt, of bekijk hoe de lokale NIS2-software u van zorgplicht tot meldplicht helpt.
Andere landen: België (CyFun) · Oostenrijk (NISG 2026) · EU-breed (Engels) · België (Frans) · France