
NIS2-zelfcheck: valt u onder de Cyberbeveiligingswet?
Doorloop 13 vragen, één per maatregelgebied uit artikel 21 van de NIS2-richtlijn, en zie in enkele minuten of uw organisatie onder de Cyberbeveiligingswet valt. De test loopt volledig in uw browser, zonder tracking. De vragenlijst zelf is op dit moment alleen in het Engels beschikbaar.
Een eerlijk beeld, meteen bruikbaar
Alle maatregelgebieden
Ja / deels / nee
Nationale referentie
Ontvang de NIS2-checklist als PDF
De checklist met alle verplichte maatregelen volgens artikel 21 — als praktisch startpunt voor uw eigen documentatie.
Alleen voor het toesturen van de checklist. Geen nieuwsbrief zonder aparte toestemming.
Wat staat er in de pdf?
De pdf volgt de tien maatregelen die artikel 21 van de NIS2-richtlijn voorschrijft. Per maatregel staat erbij wat u moet kunnen aantonen en welk document dat bewijs levert. Alle tien punten staan online uitgewerkt op de NIS2-checklist; deze pagina blijft het startpunt voor de vraag of de wet op u van toepassing is.
De eerste maatregel is niet toevallig de eerste. Zonder een vastgelegde risicobeoordeling zijn de overige negen maatregelen niet te onderbouwen: de wet schrijft geen productenlijst voor, maar verlangt maatregelen die aantoonbaar passend en evenredig zijn, afgemeten aan de risico’s die u zelf hebt vastgesteld. Wat dat per sector betekent, wordt ingevuld in het Cyberbeveiligingsbesluit en in ministeriële regelingen — de hoofdlijn staat bij de Cyberbeveiligingswet.
Wat de zelfcheck wel en niet doet
De zelfcheck geeft binnen enkele minuten een indicatie: valt uw organisatie waarschijnlijk onder de Cyberbeveiligingswet, en hoe ver bent u met de dertien maatregelgebieden? Het is geen juridisch oordeel en geen risicobeoordeling — het is het vertrekpunt daarvoor.
Of de wet op u van toepassing is, hangt van twee dingen af: uw sector en uw omvang. De wet werkt met sectorbijlagen én met drempels voor middelgrote en grote organisaties. Daarnaast kan een kleinere organisatie er toch onder vallen, bijvoorbeeld omdat zij als enige in Nederland een bepaalde dienst levert. Die combinatie maakt de vraag lastiger dan “hebben wij meer dan vijftig medewerkers?”. Welke sectoren en drempels precies gelden, staat uitgewerkt bij voor wie de Cyberbeveiligingswet geldt.
De check draait volledig in uw browser. Er worden geen antwoorden verzonden en er is geen account nodig; wat u invult, blijft op uw eigen apparaat. Dat is bewust zo gebouwd: de vragen raken aan wat er in uw organisatie nog niet op orde is, en die informatie hoort niet op een vreemde server.
Werkt u ook in België? Daar loopt NIS2 via een eigen wet en het referentiekader CyFun, met eigen niveaus en een eigen toezichthouder. De maatregelgebieden overlappen grotendeels, de bewijsvoering verschilt.
Na de check: uw werkomgeving
Schermafbeeldingen uit de Nederlandse editie (Engelstalige interface), gevuld met voorbeeldgegevens.
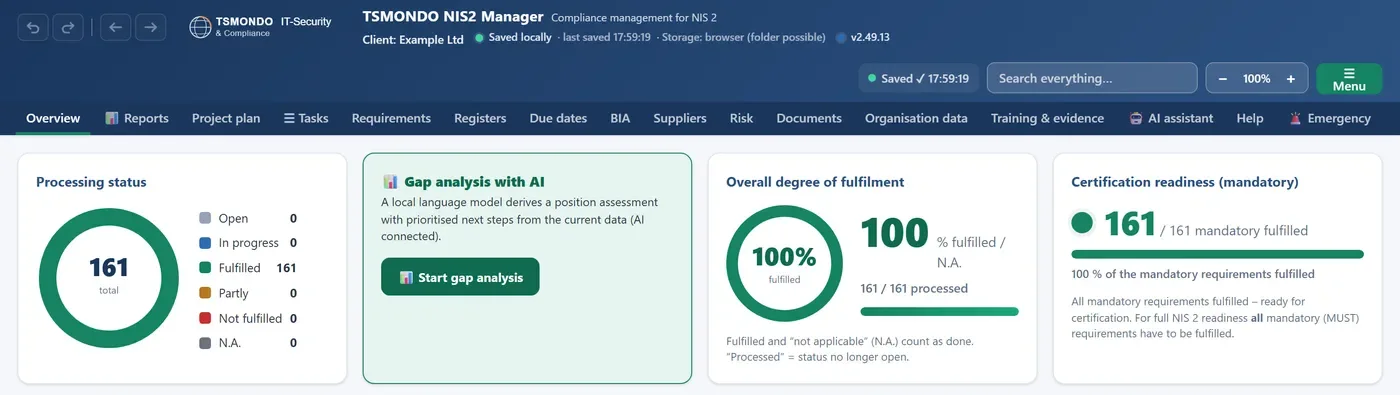
Status in één oogopslag
Verwerkingsstatus, vervullingsgraad en certificeringsgereedheid staan boven aan elk scherm, zodat u nooit hoeft te zoeken naar de actuele stand.
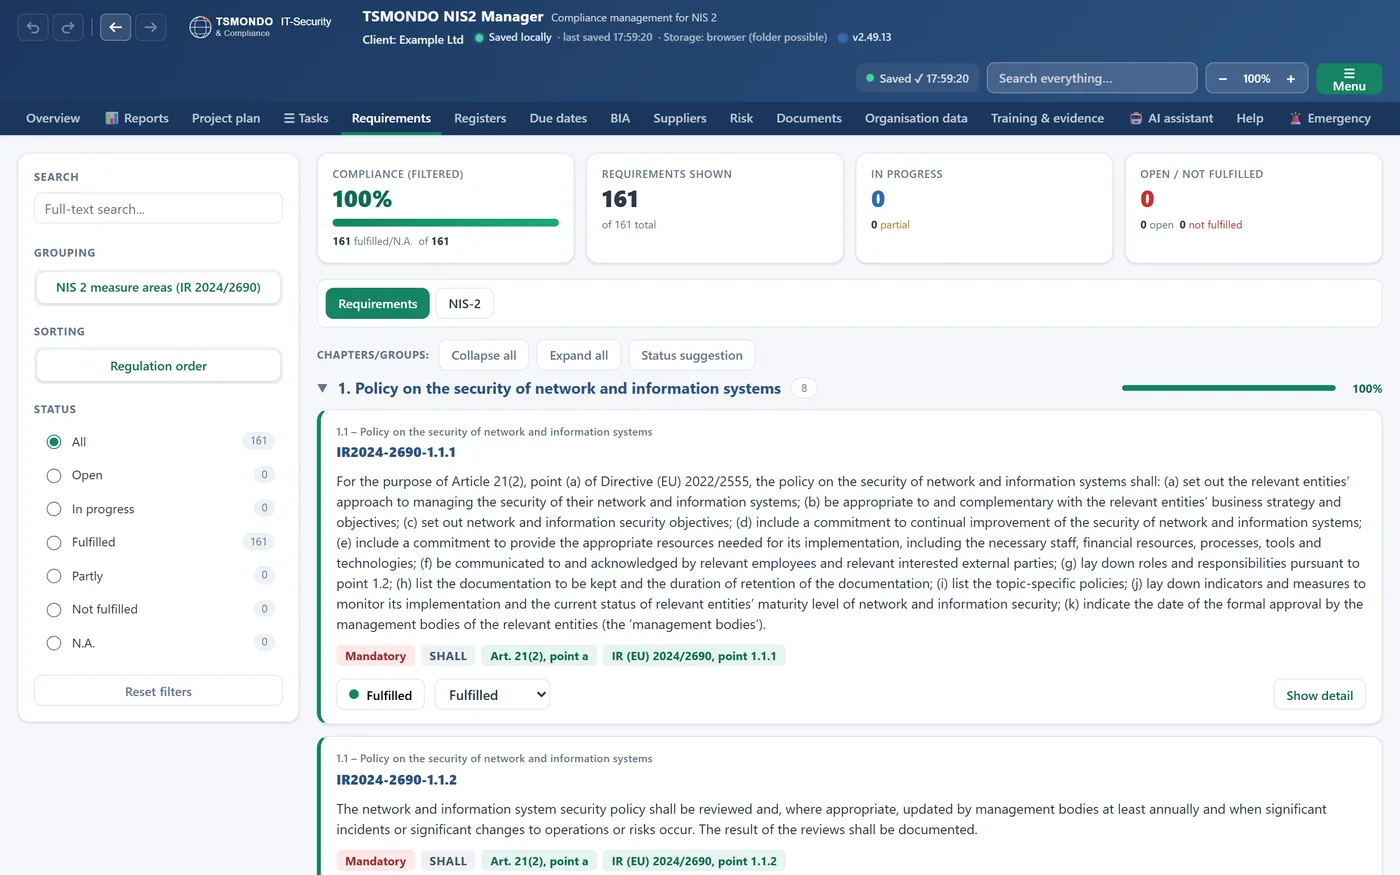
Van check naar catalogus
Wat de gratis check aanstipt, krijgt hier een eigen eis met status, verplichting en wetsverwijzing — de volgende stap na het eerste beeld.
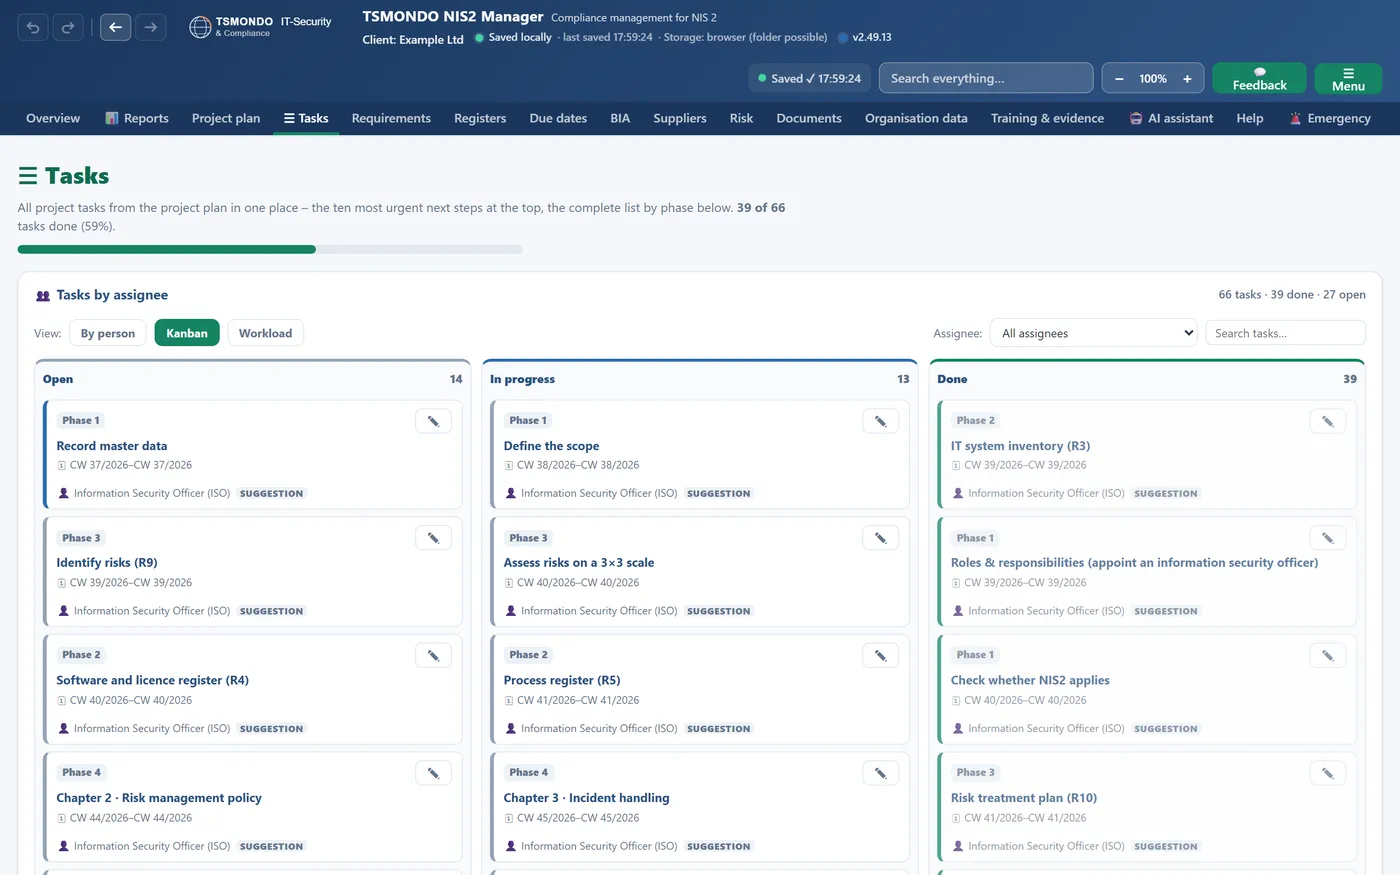
Taken als bord
Elke openstaande stap krijgt een kaart met fase en verantwoordelijke, verdeeld over de kolommen open, in uitvoering en klaar.
Over de check en de checklist
Is de pdf gratis?
Ja. U vraagt de pdf aan met uw zakelijke e-mailadres en bevestigt die aanvraag één keer per e-mail (dubbele opt-in). Daarna krijgt u de checklist toegestuurd. Zonder aparte toestemming volgt er geen nieuwsbrief.
Hoe lang duurt de zelfcheck?
Vijf tot tien minuten. Het zijn dertien vragen, één per maatregelgebied, met telkens de keuze ja, deels of nee.
Worden mijn antwoorden opgeslagen?
Nee. De check draait volledig in uw browser. Er gaan geen antwoorden naar een server en registratie is niet nodig.
Vervangt de check een risicobeoordeling?
Nee. De check laat zien waar de grootste gaten zitten. De risicobeoordeling die artikel 21 verlangt, is een eigen, gedocumenteerd traject met eigen uitkomsten.
Wat als blijkt dat ik onder de wet val?
Dan gelden vanaf 15 augustus 2026 de zorgplicht, de meldplicht van 24 uur, 72 uur en 1 maand en de registratieplicht. De NIS2-software brengt die drie in één lokaal dossier samen.
Wat gebeurt er als ik niets doe?
Voor essentiële entiteiten kan de boete oplopen tot 10 miljoen euro of 2 procent van de wereldwijde jaaromzet, voor belangrijke entiteiten tot 7 miljoen euro of 1,4 procent; het hoogste bedrag geldt. Daarnaast kan het bestuur persoonlijk verantwoordelijk worden gehouden — meer over de boetes.
Valt u eronder? Zo zet u de volgende stap
De lokale NIS2-software dekt de zorgplicht van art. 21, de meldplicht (24u/72u) en de registratie — zonder cloud.