
NIS2-checklist: bent u er klaar voor?
Een NIS2-checklist telt tien controlepunten: de maatregelen die artikel 21 van de NIS2-richtlijn verplicht stelt en die de Cyberbeveiligingswet in Nederland van kracht maakt. Deze pagina loopt ze één voor één langs, met per punt het bewijs dat u bij een controle moet kunnen tonen.
Bijgewerkt op: 08.09.2026
De 10 controlepunten
De tien controlepunten hieronder zijn de maatregelen a tot en met j uit artikel 21 lid 2 van de NIS2-richtlijn. Per punt staat wat de wet verlangt, waarom het punt in de praktijk struikelt en welk document het bewijs levert. Loop ze langs en noteer per punt: aanwezig, deels aanwezig of afwezig — en waar het bewijs ligt.
a. Risicoanalyse en beveiligingsbeleid
Het eerste controlepunt vraagt om een vastgelegde risicobeoordeling en om een beveiligingsbeleid dat de leiding aantoonbaar heeft vastgesteld. Zonder dit punt zijn de negen andere niet te onderbouwen: de wet schrijft geen productenlijst voor, maar maatregelen die passend en evenredig zijn ten opzichte van de risico’s die u zelf hebt vastgesteld.
Bewijs: een risicoregister met datum, eigenaar en gekozen behandeling, en een beleidsdocument met de datum waarop het bestuur het heeft vastgesteld.
b. Incidentenbehandeling
Het tweede controlepunt vraagt om een vastgelegd proces waarmee u een incident vaststelt, registreert, opschaalt en afsluit. Het proces moet aansluiten op de meldplicht: een vroegtijdige waarschuwing binnen 24 uur, een incidentmelding binnen 72 uur en een eindverslag uiterlijk één maand na die 72-uursmelding. Wie die termijnen pas tijdens een incident opzoekt, haalt ze niet.
Bewijs: een incidentenregister met tijdstempels en een meldketen waarin staat wie meldt, aan wie en binnen welke termijn.
c. Bedrijfscontinuïteit en crisisbeheer
Het derde controlepunt vraagt om back-upbeheer, uitwijk en crisisbeheer — inclusief het bewijs dat u het herstel daadwerkelijk hebt getest. Een back-up die nooit is teruggezet, is geen back-up maar een aanname. De toets zit niet in het maken van kopieën, maar in het herstellen ervan binnen de tijd die uw organisatie zich kan veroorloven.
Bewijs: een hersteltest met datum, duur en uitkomst, en een continuïteitsplan waarin de hersteltijd per proces staat.
d. Beveiliging van de toeleveringsketen
Het vierde controlepunt vraagt om afspraken met elke leverancier die bij uw systemen of uw gegevens kan. Het gaat niet alleen om uw IT-leveranciers. Ook een onderhoudspartij met toegang op afstand of een dienstverlener die persoonsgegevens verwerkt, hoort in beeld — met een risicoklasse die bepaalt hoe streng de afspraken zijn.
Bewijs: een leveranciersregister met risicoklasse per partij en beveiligingsafspraken die in het contract of in een bijlage staan.
e. Veilige verwerving, ontwikkeling en onderhoud
Het vijfde controlepunt vraagt om beveiliging over de hele levensduur van uw netwerk- en informatiesystemen, inclusief de omgang met kwetsbaarheden. Dat begint bij inkoop — welke eisen stelt u voordat u tekent — en loopt door tot het moment waarop een systeem uit dienst gaat. De omgang met kwetsbaarheden is het deel dat het vaakst ontbreekt: er is wel een scanner, maar geen termijn.
Bewijs: een patchbeleid met termijnen per urgentie en een overzicht van openstaande kwetsbaarheden met de datum waarop ze zijn gevonden.
f. Toetsing van de doeltreffendheid
Het zesde controlepunt vraagt om een meetbaar antwoord op de vraag of uw maatregelen werkelijk werken. Dit is het punt dat een audit als eerste blootlegt, omdat het niet met een document te beantwoorden is maar met een meting. Genoteerd hoort te zijn wat u hebt getoetst, wanneer, wat eruit kwam en wat u daarmee hebt gedaan.
Bewijs: een toetsplan, de datum van de laatste toetsing en de bevindingen met hun opvolging.
g. Cyberhygiëne en opleiding
Het zevende controlepunt vraagt om basismaatregelen voor cyberhygiëne en om opleiding — voor medewerkers én voor het bestuur. Het bestuur staat er met opzet bij. De Cyberbeveiligingswet legt de verantwoordelijkheid voor de zorgplicht bij de leiding van de organisatie; een opleidingsoverzicht waarop het bestuur ontbreekt, is daarmee onvolledig.
Bewijs: een deelnemerslijst met datum en onderwerp, waarop ook de bestuurders staan.
h. Cryptografie en encryptie
Het achtste controlepunt vraagt om vastgelegd beleid over waar u versleutelt en waarom. Gevraagd wordt geen maximale versleuteling, maar een onderbouwde keuze: welke gegevens, in rust of onderweg, met welke reden. Een beleid dat alleen zegt dat er versleuteld wordt, beantwoordt de vraag niet.
Bewijs: een encryptiebeleid en een overzicht welke systemen, dragers en verbindingen eronder vallen.
i. Personeelsbeveiliging, toegangsbeleid en assetbeheer
Het negende controlepunt vraagt om een sluitend antwoord op de vraag wie waarbij mag — en wat er gebeurt zodra iemand uit dienst gaat. De drie delen hangen samen: zonder overzicht van uw bedrijfsmiddelen is een autorisatiematrix niet compleet, en zonder uitdienstprocedure blijven accounts open die niemand meer mist.
Bewijs: een assetregister, een autorisatiematrix en een uitdienstprocedure met afvinkbare stappen.
j. Multifactorauthenticatie en beveiligde communicatie
Het tiende controlepunt vraagt om multifactorauthenticatie en om beveiligde spraak-, video- en tekstcommunicatie, ook voor noodgevallen. Het noodgeval is hier het onderschatte deel. Als uw gewone communicatiemiddelen tijdens een incident onbruikbaar of onbetrouwbaar zijn, moet er een afgesproken uitwijk zijn die de crisisorganisatie kent en heeft geprobeerd.
Bewijs: een overzicht van de dekking van multifactorauthenticatie per systeem en een benoemd, beproefd noodcommunicatiemiddel.
Tien punten in de richtlijn, dertien gebieden in de uitvoering: Uitvoeringsverordening (EU) 2024/2690 splitst dezelfde tien maatregelen op in dertien maatregelgebieden, met per gebied uitgewerkte eisen. Wilt u eerst weten waar u staat in plaats van de lijst na te lezen, doe dan de gratis NIS2-zelfcheck: dertien vragen, één per gebied, volledig in uw eigen browser.
Wat de Cyberbeveiligingswet eist
De Cyberbeveiligingswet legt drie verplichtingen op: een zorgplicht, een meldplicht en een registratieplicht. De checklist hierboven dekt de eerste — de zorgplicht van artikel 21. De andere twee staan erbuiten en worden vaak over het hoofd gezien.
De meldplicht werkt met drie termijnen: een vroegtijdige waarschuwing binnen 24 uur, een incidentmelding binnen 72 uur en een eindverslag uiterlijk één maand na de 72-uursmelding. De registratieplicht vraagt dat u zich als entiteit aanmeldt, met contactgegevens die actueel blijven. Beide gelden vanaf 15 augustus 2026.
Of de wet op u van toepassing is, hangt af van uw sector en uw omvang, met een uitzondering voor organisaties die als enige in Nederland een bepaalde dienst leveren. Welke sectoren en drempels precies gelden, wat de meldtermijnen in de praktijk betekenen en hoe hoog de boetes kunnen oplopen, staat uitgewerkt bij de Cyberbeveiligingswet. Werkt u ook in België, dan loopt NIS2 daar via een eigen wet en het referentiekader CyFun: de maatregelgebieden overlappen grotendeels, de bewijsvoering verschilt.
Checklist als PDF
Dezelfde tien controlepunten als afvinklijst, met ruimte om per punt te noteren waar het bewijs staat. U ontvangt de pdf na een eenmalige bevestiging per e-mail.
Alleen voor het toesturen van de checklist. Geen nieuwsbrief zonder aparte toestemming.
Van checklist naar systeem
Een checklist laat zien wat ontbreekt; ze houdt het niet bij. Het verschil merkt u pas een jaar later: de risicobeoordeling is van vorig jaar, niemand weet wanneer de hersteltest voor het laatst liep, en het bewijs ligt verspreid over mappen en postvakken. Aantoonbaar blijven is werk dat terugkeert, niet werk dat afkomt.
Daarvoor is de NIS2-software gebouwd. Die brengt de drie verplichtingen in één dossier samen: de maatregelen van artikel 21 met hun bewijs en herzieningsdatum, een meld-assistent voor de termijnen van 24 uur en 72 uur, en de gegevens voor de registratie. De software draait lokaal op Windows, zonder cloud — uw compliance-gegevens blijven in eigen huis.
Van pdf naar bijgehouden bewijs
Schermafbeeldingen uit de Nederlandse editie (Engelstalige interface), gevuld met voorbeeldgegevens.
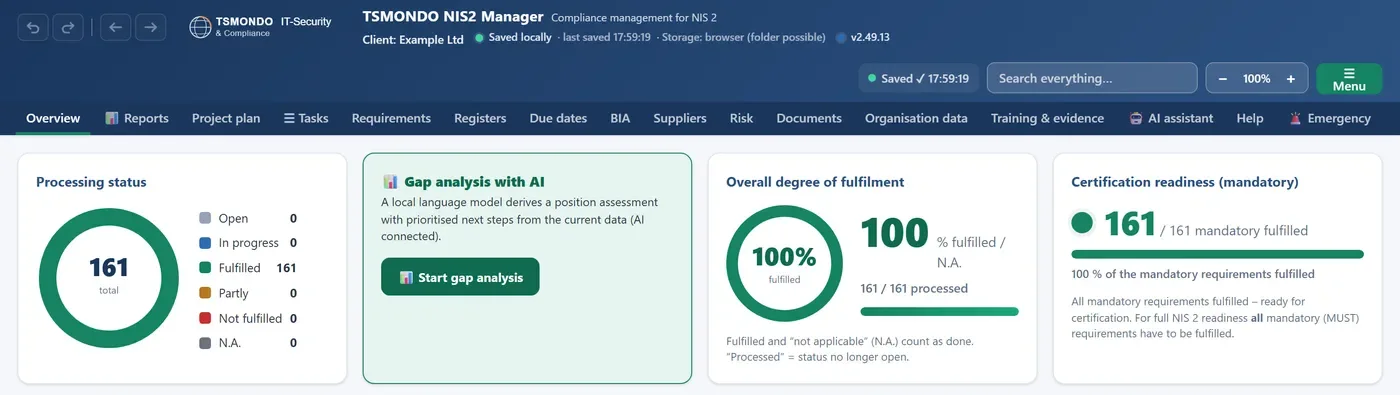
Verder dan de pdf
Wat op de checklist een vinkje is, wordt hier een tegel met een echte status, inclusief de voortgang die een pdf niet kan bijhouden.
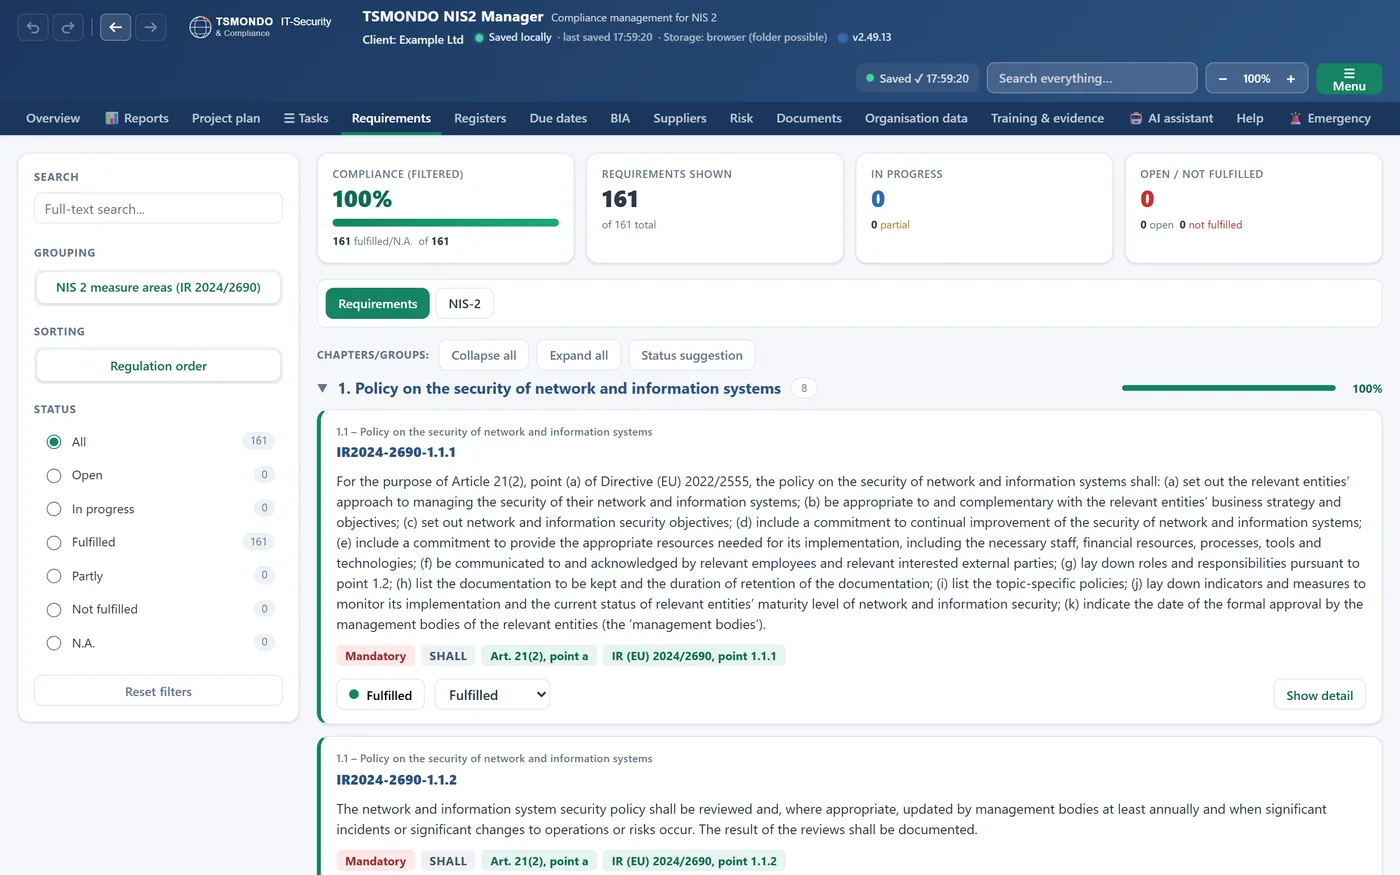
Elk punt met bewijs
Achter elk controlepunt van de checklist zit hier een eis met status, verplichting en het wetsartikel waarop deze teruggaat.
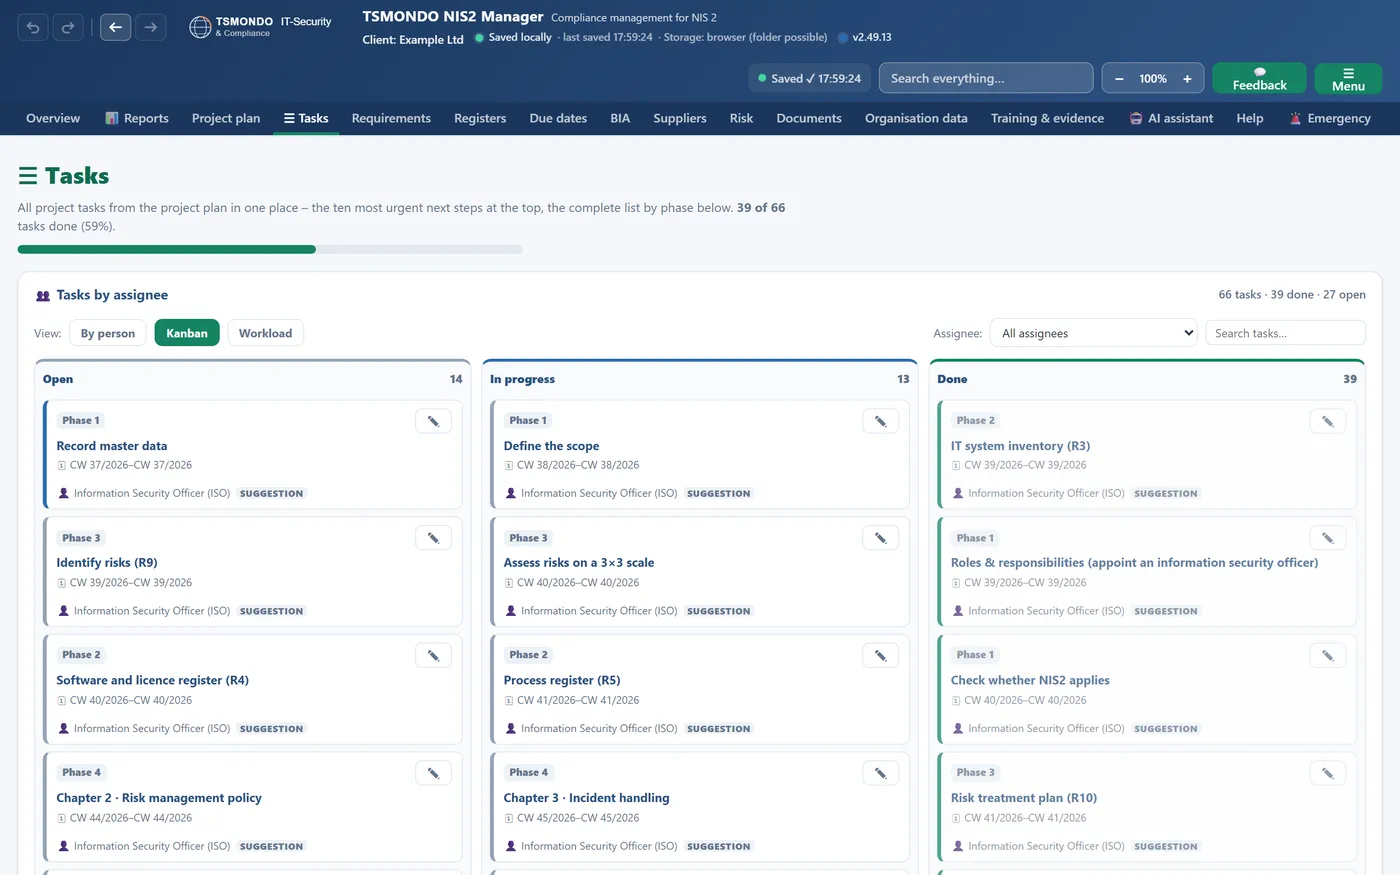
Wie doet wat
De controlepunten van de checklist verschijnen hier als taken op een bord, met een fase en een verantwoordelijke persoon per kaart.
Over de NIS2-checklist
Hoeveel punten telt de NIS2-checklist?
Tien. Artikel 21 lid 2 van de NIS2-richtlijn noemt tien maatregelen, van risicoanalyse tot multifactorauthenticatie. Uitvoeringsverordening (EU) 2024/2690 werkt diezelfde tien verder uit in dertien maatregelgebieden; de zelfcheck volgt die dertien, deze checklist de tien uit de richtlijn zelf.
Is de NIS2-checklist verplicht?
Nee. Verplicht zijn de maatregelen, niet de vorm waarin u ze bijhoudt. Een checklist is een hulpmiddel om te zien wat er ontbreekt; de wet vraagt om maatregelen die passend en evenredig zijn en die u kunt aantonen.
Wat telt bij een controle als bewijs?
Alles wat vastgelegd, gedateerd en herleidbaar is: een beleidsstuk met vaststellingsdatum, een testverslag, een register met wijzigingshistorie. Wat alleen in de hoofden van medewerkers zit, telt bij een audit als afwezig.
Vanaf wanneer geldt dit in Nederland?
Vanaf 15 augustus 2026. Vanaf die datum gelden voor organisaties die onder de Cyberbeveiligingswet vallen de zorgplicht van artikel 21, de meldplicht met een vroegtijdige waarschuwing binnen 24 uur, een incidentmelding binnen 72 uur en een eindverslag uiterlijk één maand na die 72-uursmelding, en de registratieplicht.