
CyFun — het CCB-raamwerk voor de Belgische NIS2-wet
CyFun — de CyberFundamentals van het Centrum voor Cybersecurity België (CCB) — is het Belgische referentiekader voor de maatregelen voor risicobeheer uit de NIS2-wet. Het kent vier niveaus: Small, Basic, Important en Essential. Essentiële entiteiten moesten op 18 april 2026 een verificatie op niveau Basic of Important kunnen aantonen; op 18 april 2027 volgt de certificering.
Bijgewerkt op: 08.09.2026
De feiten
Wat de Belgische NIS2-wetgeving verplicht
De Belgische NIS2-wet zet richtlijn (EU) 2022/2555 om en is in werking sinds 18 oktober 2024. Vanaf die datum lopen drie verplichtingen naast elkaar: een onderneming die onder de wet valt registreert zich, treft maatregelen voor risicobeheer en meldt significante incidenten. Het Centrum voor Cybersecurity België (CCB) is daarbij zowel nationale cyberbeveiligingsautoriteit als nationale CSIRT: het ontvangt de meldingen én houdt toezicht. Het is daarin niet alleen — het koninklijk besluit wijst daarnaast sectorale autoriteiten aan voor energie, vervoer, gezondheidszorg, vertrouwensdiensten, digitale aanbieders, ruimtevaart en onderzoek. Zij nemen deel aan de controles, kunnen maatregelen en boetes opleggen, en krijgen incidentmeldingen onmiddellijk doorgezet. De inhoudelijke eisen komen uit de richtlijn zelf en, voor bepaalde categorieën digitale aanbieders, uit uitvoeringsverordening (EU) 2024/2690, die de maatregelen voor risicobeheer en het begrip significant incident verder uitwerkt. Voor de praktische invulling van die maatregelen verwijst het CCB naar zijn eigen raamwerk CyFun.
Wie eronder valt: essentiële en belangrijke entiteiten
De wet onderscheidt essentiële en belangrijke entiteiten; die indeling bepaalt het toezicht en de hoogte van de boete. Beide categorieën hebben dezelfde kernverplichtingen — registreren, maatregelen treffen, incidenten melden — maar het regime eromheen verschilt. Voor essentiële entiteiten loopt de boete op tot 10 miljoen euro of 2 % van de wereldwijde jaaromzet, voor belangrijke entiteiten tot 7 miljoen euro of 1,4 % — steeds geldt het hoogste van beide bedragen. Ook de termijn van 18 april 2027 raakt alleen essentiële entiteiten: wie een certificeringstraject volgt, moet dan volledig gecertificeerd zijn; wie onder de inspectie van het CCB valt, dient een stand van zaken in. Welke categorie op uw onderneming van toepassing is, hangt af van de sector en de omvang van de onderneming zoals de wet die omschrijft. De registratie via Safeonweb@Work is het moment waarop die indeling voor het eerst zwart op wit staat.
CyFun en de meldplicht in de praktijk
Schermafbeeldingen uit de Belgische editie (Engelstalige interface), gevuld met voorbeeldgegevens.
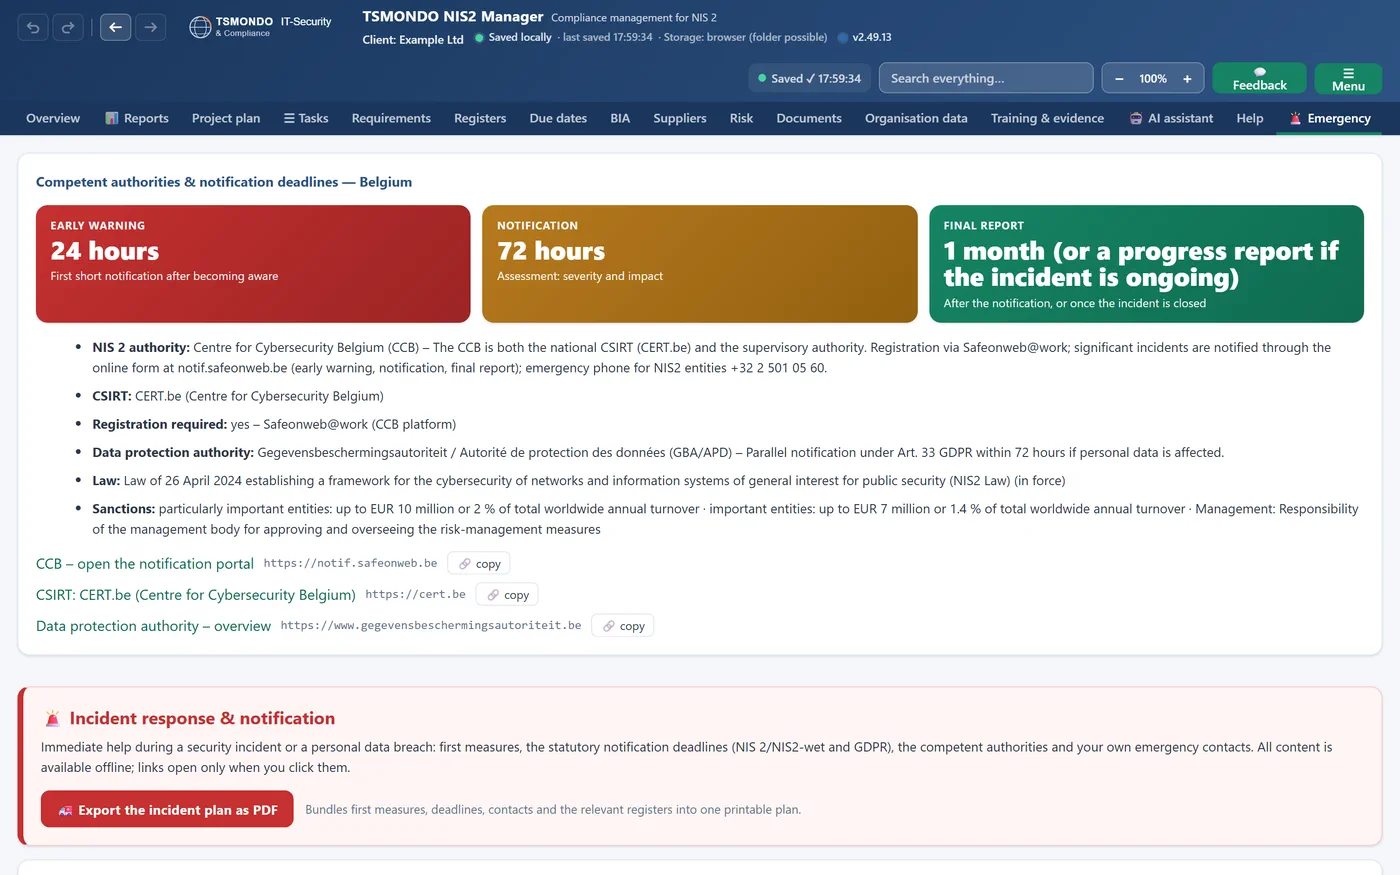
Melden bij het CCB
De termijn van 24 uur en van 72 uur staat naast het Centre for Cybersecurity Belgium en het meldportaal, klaar voor het moment dat het nodig is.
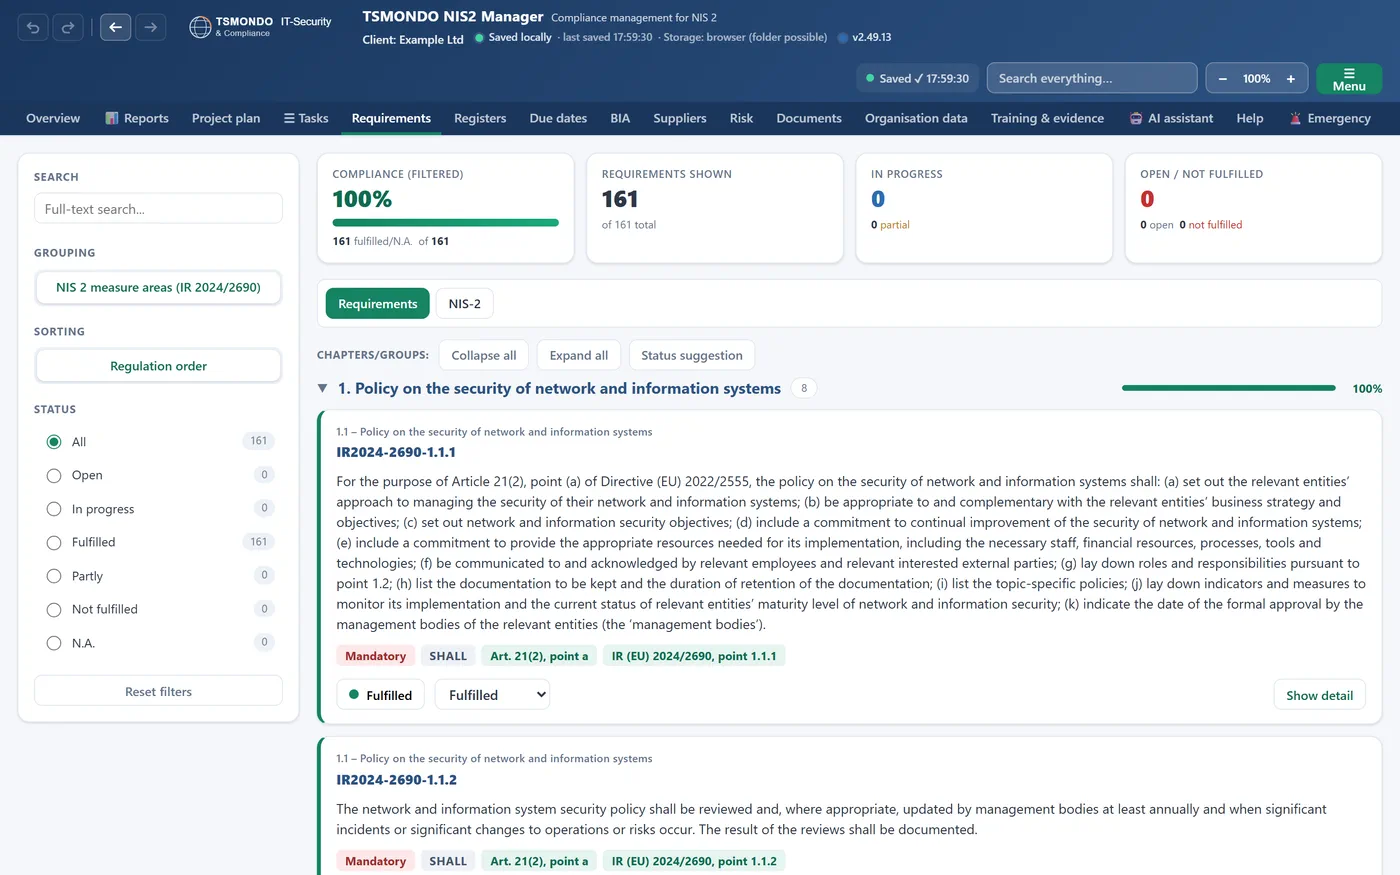
Maatregelen met wetstekst
Filter op status en verplichting; elke eis toont de bijbehorende bepaling uit de Europese verordening waarop de Belgische wet steunt.
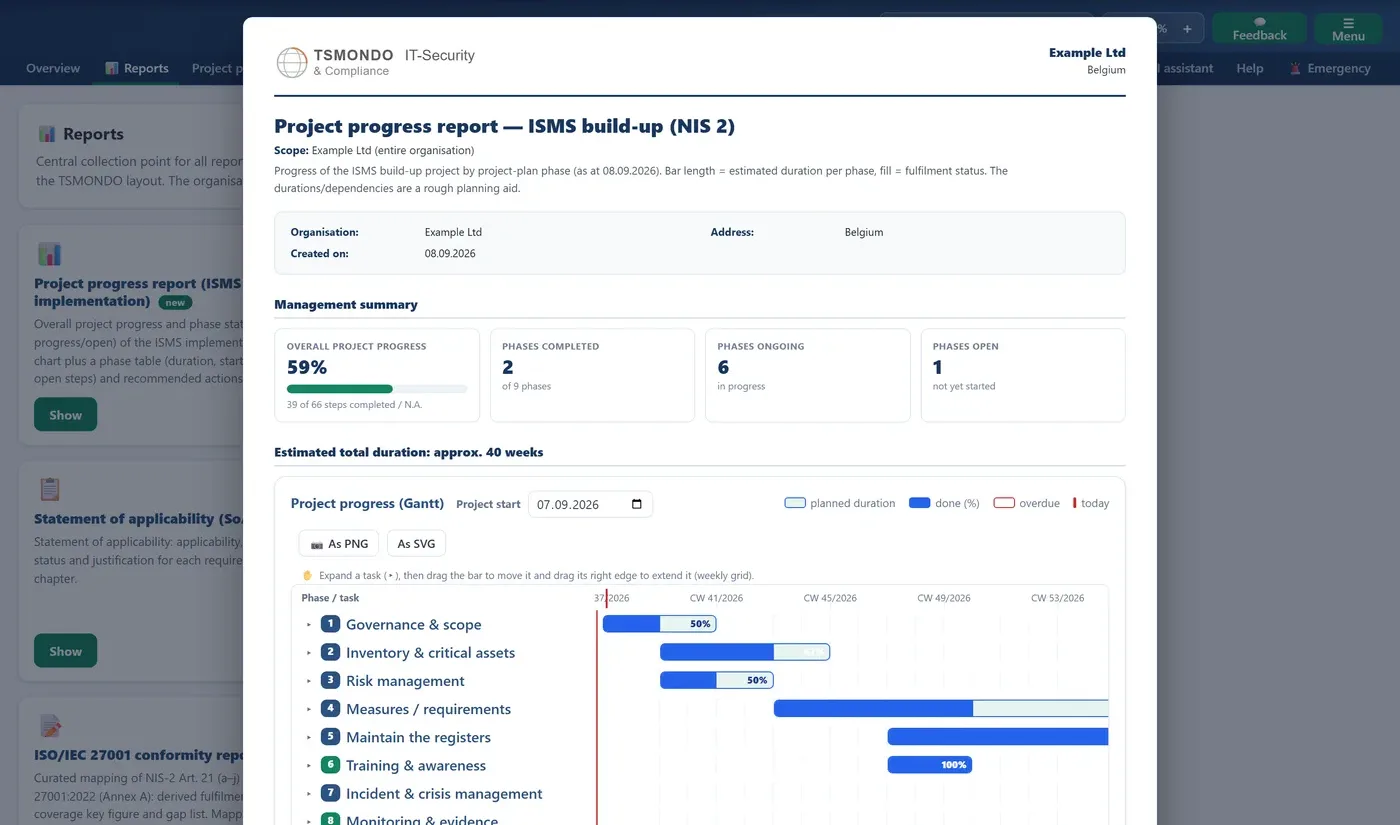
Voortgang zwart op wit
Een voortgangsrapport met samenvatting en een tijdlijn per fase, klaar om te exporteren en voor te leggen aan de bedrijfsleiding.
Registratie bij Safeonweb@Work
Entiteiten registreren zich via het onlineformulier op Safeonweb@Work, het platform van het CCB. Het formulier vraagt om de gegevens van de organisatie, het ondernemingsnummer, actuele contactgegevens, IP-reeksen en de sector of subsector waaronder u valt. Maatregelen voor risicobeheer horen daar níét bij — die komen pas bij de conformiteitsbeoordeling aan bod. De registratietermijn liep tot 18 maart 2025, vijf maanden na de inwerkingtreding van de wet; voor digitale dienstverleners liep hij tot 18 december 2024. Beide termijnen zijn verstreken. Een onderneming die zich nog niet heeft aangemeld, gebruikt hetzelfde formulier — de registratie is de eerste stap die het CCB van een entiteit ziet, en zonder die stap ontbreekt ook het aanspreekpunt voor een incidentmelding. Houd er rekening mee dat de gevraagde beschrijving van diensten en maatregelen intern afstemming vraagt: wie tekent, welke diensten in scope liggen en welke contactpersoon dag en nacht bereikbaar is, zijn beslissingen van de bedrijfsleiding en niet van de IT-afdeling alleen.
Wat is CyFun
CyFun, voluit CyberFundamentals, is het raamwerk van het CCB voor de minimale maatregelen voor risicobeheer uit de NIS2-wet. Het raamwerk kent vier niveaus — Small, Basic, Important en Essential; van die vier houdt de wet er drie aan voor de conformiteitsbeoordeling: basis, belangrijk en essentieel. De niveaus lopen op in diepgang: hoe zwaarder de rol van de entiteit, hoe hoger het niveau dat het CCB passend acht. Het praktische nut zit in de koppeling met de wet: een conformiteitsbeoordeling door een erkende conformiteitsbeoordelingsinstantie levert een vermoeden van conformiteit op met de maatregelen voor risicobeheer — ongeacht of u CyFun of NBN EN ISO/IEC 27001 als referentiekader kiest. Een zelfbeoordeling die u in het kader van een inspectie indient, levert dat vermoeden niet op. U toont daarmee aan wat u hebt gedaan, in plaats van het per maatregel te moeten beargumenteren. Wie al met ISO/IEC 27001 werkt, heeft een tweede weg: de wet erkent ook de ISO/IEC 27001-scope met bijbehorend statement of applicability als verificatiestap. Welke van de twee wegen goedkoper uitvalt, hangt af van wat er al ligt — een bestaand managementsysteem weegt zwaarder dan de keuze van het raamwerk.
De niveaus: Small, Basic, Important en Essential
CyFun kent vier niveaus. Ze lopen op met het dreigingsbeeld waartegen ze beschermen, niet met de omvang van de onderneming alleen. Het CCB stelt een selectietool ter beschikking die op basis van een korte risicobeoordeling het passende niveau aanwijst. Voor de Belgische NIS2-wet is vooral de derde kolom van belang: voor de verificatiestap van 18 april 2026 noemt het CCB uitsluitend Basic en Important.
| Niveau | Waartegen het beschermt | Rol bij de NIS2-wet |
|---|---|---|
| Small | Micro-organisaties of organisaties met beperkte technische kennis. | Instapniveau. Het CCB noemt het niet als verificatieniveau voor de termijn van 18 april 2026. |
| Basic | Standaardmaatregelen voor informatiebeveiliging, bedoeld voor elke onderneming. | Een van de twee niveaus waarop een essentiële entiteit haar verificatie kon laten uitvoeren. Het CCB beveelt dit niveau ook aan voor partners in de toeleveringsketen. |
| Important | Gerichte aanvallen door actoren met gangbare vaardigheden. | Het tweede niveau dat voor diezelfde verificatiestap in aanmerking komt. |
| Essential | Geavanceerde aanvallen door actoren met uitgebreide vaardigheden. | Het label rust hier op een certificering in plaats van op een verificatie. |
CyFun en NIS2 in België
CyFun staat niet los van de wet: het is juist in de Belgische NIS2-regelgeving opgenomen om een vermoeden van conformiteit te kunnen geven. Het Centrum voor Cybersecurity België is daarbij zowel nationale cyberbeveiligingsautoriteit als nationale CSIRT — het houdt toezicht en ontvangt de meldingen. Voor essentiële entiteiten is de periodieke conformiteitsbeoordeling verplicht en het toezicht proactief; belangrijke entiteiten worden achteraf gecontroleerd. Zij mogen zich vrijwillig aan dezelfde beoordeling onderwerpen en krijgen dan hetzelfde vermoeden van conformiteit. De conformiteitsbeoordeling zelf wordt uitgevoerd door een geaccrediteerde en gemachtigde conformiteitsbeoordelingsinstantie; de accreditatie loopt via BELAC op grond van verordening (EG) nr. 765/2008. Wie liever met NBN EN ISO/IEC 27001 werkt, gebruikt die weg: een bestaande ISO/IEC 27001-certificering met de juiste scope leidt eveneens tot een CyFun-label.
De termijnen 18 april 2026 en 18 april 2027
18 april 2026 was de eerste verificatiedeadline; die datum is inmiddels verstreken. De volgende termijn is 18 april 2027. Beide data gelden alleen voor essentiële entiteiten: de periodieke conformiteitsbeoordeling rust op hen (art. 39), voor belangrijke entiteiten is zij vrijwillig (art. 41). En ze lopen niet voor iedereen vanaf dezelfde dag: het koninklijk besluit rekent achttien en dertig maanden vanaf de inwerkingtreding van de wet of vanaf de datum waarop het CCB de entiteit heeft geïdentificeerd. Op 18 april 2026 moest een essentiële entiteit haar eerste verificatiestap kunnen aantonen: op de weg van de conformiteitsbeoordeling een verificatie door een conformiteitsbeoordelingsinstantie (CAB) op CyFun-niveau Basic of Important of de ISO/IEC 27001-scope met statement of applicability, op de weg van de inspectie door het CCB een zelfbeoordeling van hetzelfde niveau. Op 18 april 2027, dertig maanden na de inwerkingtreding, moeten essentiële entiteiten die een certificeringstraject volgen de volledige certificering hebben behaald; wie voor de inspectieweg koos, dient dan een stand van zaken van het conformiteitsproces in. Belangrijke entiteiten hoeven op die datum niets in te dienen. Voor een onderneming die de eerste termijn niet heeft gehaald, verandert dat weinig aan de opgave zelf: de weg loopt nog steeds via één verificatiestap en dan verder. Het verschil is dat de tweede termijn nu de planning bepaalt en dat er minder ruimte is om een traject rustig te laten rijpen.
Meldplicht bij incidenten
Bij een incident geldt een vroegtijdige waarschuwing binnen 24 uur bij het CCB, een incidentmelding binnen 72 uur en een eindverslag binnen één maand na die melding. De drie termijnen beginnen niet op hetzelfde moment te lopen: de 24 en de 72 uur lopen vanaf het moment waarop u kennis krijgt van het incident, de maand voor het eindverslag loopt vanaf de indiening van de incidentmelding. Duurt het incident op dat moment nog voort, dan dient u eerst een voortgangsverslag in en volgt het eindverslag binnen een maand na de definitieve afhandeling. De eerste melding is bewust kort — ze bevestigt dat er iets aan de hand is. De melding na 72 uur vult het beeld aan, het eindverslag sluit het dossier. Wat dit in de praktijk vraagt, is minder techniek dan afspraak: iemand moet buiten kantooruren kunnen vaststellen dat de klok is gaan lopen, en iemand moet bevoegd zijn om namens de onderneming te melden. Leg die twee rollen vast voordat u ze nodig hebt; 24 uur is kort als de eerste uren opgaan aan de vraag wie mag beslissen.
Boetes
Voor essentiële entiteiten kan de administratieve boete oplopen tot 10 miljoen euro of 2 % van de wereldwijde jaaromzet; voor belangrijke entiteiten tot 7 miljoen euro of 1,4 %. De omzetgrens verwijst naar de wereldwijde jaaromzet, niet naar de Belgische. Voor een onderneming die deel uitmaakt van een internationale groep verschuift daarmee de orde van grootte aanzienlijk. Belangrijker dan het bedrag is wat het toezicht in de praktijk beoordeelt: of de maatregelen er zijn, en of u dat kunt laten zien. Aantoonbaarheid is de kern — een verificatie op CyFun of een ISO/IEC 27001-scope met statement of applicability is precies dat bewijsstuk.
Wat u nu kunt doen
Voor een onderneming die achterloopt, is de volgorde eenvoudig: eerst registratie, dan categorie, dan één verificatieweg kiezen. Vijf stappen die elkaar opvolgen:
- Controleer de registratie — is uw onderneming aangemeld via Safeonweb@Work? Zo niet, meld u alsnog aan via hetzelfde formulier.
- Bepaal uw categorie — essentiële of belangrijke entiteit. Die indeling bepaalt het toezicht, de boetegrens en wat 18 april 2027 van u vraagt.
- Kies uw toezichtsregime — ofwel de beoordeling door een erkende conformiteitsbeoordelingsinstantie, ofwel de inspectie door het CCB. In het eerste geval is de stap op achttien maanden een CAB-verificatie op niveau Basic of Important of de ISO/IEC 27001-scope met statement of applicability; in het tweede een zelfbeoordeling van hetzelfde niveau.
- Leg het meldproces vast — wie meldt binnen 24 uur bij het CCB, wie levert de incidentmelding na 72 uur en het eindverslag in de maand daarna.
- Plan de stap naar 18 april 2027 — die geldt alleen voor essentiële entiteiten: volledige certificering op de certificeringsweg, een stand van zaken op de inspectieweg.
Zesde stap, zodra de eerste vijf gezet zijn: de software uitproberen die dit overzicht voor u bijhoudt. De NIS2 Manager, Belgische editie (Engelstalige interface, Belgisch landenpakket), neemt CyFun en de meldketen naar het CCB al mee.
Van CyFun naar aantoonbaarheid
Een niveau kiezen is het begin; het bewijs zit in wat u per maatregel kunt laten zien. De zelfbeoordelingstool van het CCB is een rekenblad — bruikbaar om te bepalen waar u staat, minder geschikt om een jaar later nog te laten zien wie welke maatregel wanneer heeft ingevoerd en op grond van welk document. Precies dat vraagt een conformiteitsbeoordelingsinstantie, en precies daar loopt een traject vast dat inhoudelijk in orde is. Wie de maatregelen, de bewijsstukken en de meldketen in één systeem bijhoudt, houdt die vraag beantwoordbaar. Hoe TSMONDO dat invult voor de Belgische editie — inclusief CyFun en de meldketen naar het CCB — staat op de pagina logiciel NIS2 (Belgische editie, Frans); de Nederlandse editie voor de Cyberbeveiligingswet staat op NIS2-software (Nederlandse editie).
Veelgestelde vragen
Wat is CyFun?
CyFun is het raamwerk waarmee u de minimale maatregelen voor risicobeheer uit de NIS2-wet aantoonbaar maakt. Voluit heet het CyberFundamentals; het Centrum voor Cybersecurity België beheert het. Het kent vier niveaus: Small, Basic, Important en Essential, waarvan de wet er drie aanhoudt. Een beoordeling door een erkende conformiteitsbeoordelingsinstantie levert een vermoeden van conformiteit op, of u nu CyFun of NBN EN ISO/IEC 27001 volgt.
Sinds wanneer geldt de Belgische NIS2-wet?
Sinds 18 oktober 2024. De wet zet richtlijn (EU) 2022/2555 om. Het Centrum voor Cybersecurity België is zowel toezichthouder als nationale CSIRT.
Waar registreert een onderneming zich?
Via het onlineformulier op Safeonweb@Work. De registratietermijn liep tot 18 maart 2025, voor digitale dienstverleners tot 18 december 2024. Gevraagd worden organisatiegegevens, het ondernemingsnummer, contactgegevens, IP-reeksen en de sector. Maatregelen voor risicobeheer horen niet bij de registratie.
Welke meldingstermijnen gelden bij een incident?
Een vroegtijdige waarschuwing binnen 24 uur bij het Centrum voor Cybersecurity België, een incidentmelding binnen 72 uur en een eindverslag binnen één maand na die melding. De 24 en 72 uur lopen vanaf het moment waarop u kennis krijgt van het incident.
Wat gold op 18 april 2026 en wat geldt op 18 april 2027?
Beide data gelden alleen voor essentiële entiteiten. Op 18 april 2026 moest zo een entiteit haar eerste verificatiestap kunnen aantonen: een CAB-verificatie op niveau Basic of Important, de ISO/IEC 27001-scope met statement of applicability, of een zelfbeoordeling als zij onder de inspectie van het CCB valt. Op 18 april 2027 moet de certificering behaald zijn op de certificeringsweg en een stand van zaken ingediend zijn op de inspectieweg. Belangrijke entiteiten hebben op die data geen verplichting.
Welk CyFun-niveau heeft een essentiële entiteit nodig?
Voor de verificatiestap van 18 april 2026 noemt het CCB niveau Basic of Important. Tegen 18 april 2027 moet het uiteindelijke niveau gecertificeerd zijn. Welk niveau passend is, volgt uit een risicobeoordeling; het CCB stelt daarvoor een selectietool ter beschikking. Belangrijke entiteiten kennen deze verplichting niet, maar mogen zich vrijwillig aan dezelfde beoordeling onderwerpen.
Hoe hoog zijn de boetes?
Voor essentiële entiteiten tot 10 miljoen euro of 2 % van de wereldwijde jaaromzet, voor belangrijke entiteiten tot 7 miljoen euro of 1,4 % — steeds het hoogste van beide bedragen.
Van weten naar aantonen
Bepaal gratis of uw onderneming onder de Belgische NIS2-wet valt, of bekijk hoe de lokale NIS2-software u van registratie tot meldplicht ondersteunt.
Andere landen: Nederland (Cyberbeveiligingswet) · Oostenrijk (NISG 2026) · EU-breed (Engels) · België (Frans) · France