
NISG 2026: Was ab 1. Oktober 2026 in Österreich gilt
Das NISG 2026 — Netz- und Informationssystemsicherheitsgesetz 2026 — setzt NIS2 in Österreich um. Kundgemacht am 23. Dezember 2025 als BGBl. I Nr. 94/2025, tritt es am 1. Oktober 2026 in Kraft. Registrierung bis 31. Dezember 2026, Selbstdeklaration bis 30. September 2027. Zuständig ist das Bundesamt für Cybersicherheit; erhebliche Vorfälle gehen an das zuständige CSIRT.
Aktualisiert am: 19.08.2026
Die Eckdaten
Gesetzesstand am 19. August 2026
Das NISG 2026 ist beschlossen und kundgemacht, aber noch nicht in Kraft: Am 19. August 2026 weist das Rechtsinformationssystem des Bundes nur § 0 und § 51 als geltend aus. Kundgemacht wurde das Gesetz am 23. Dezember 2025 als Artikel 1 des Bundesgesetzes BGBl. I Nr. 94/2025. Das Inhaltsverzeichnis, die §§ 2 bis 50 und die Anlagen 1 und 2 treten nach § 51 Abs. 1 und 2 erst neun Monate nach der Kundmachung mit dem nächstfolgenden Monatsersten in Kraft — das ist der 1. Oktober 2026. Wer heute prüft, prüft gegen ein Gesetz, das feststeht, aber noch keine Wirkung entfaltet.
Eine Novelle gibt es bisher nicht. Die konsolidierte Fassung im RIS führt das Gesetz mit dem Vermerk „StF: BGBl. I Nr. 94/2025“ und ohne Änderungsbestimmung. Maßgeblich ist damit die Stammfassung. Zuständige Behörde ist nach § 3a Abs. 1 das Bundesamt für Cybersicherheit, im Gesetzestext durchgehend „Cybersicherheitsbehörde“ genannt. Es ist dem Bundesminister für Inneres unmittelbar nachgeordnet, außerhalb der Generaldirektion für die öffentliche Sicherheit eingerichtet und hat seinen Sitz in Wien.
Die Verordnungen fehlen noch. § 51 Abs. 3 erlaubt sie ab dem Tag nach der Kundmachung, lässt sie aber frühestens mit dem Gesetz selbst in Kraft treten. Am 19. August 2026 lag weder eine Verordnung zur Form der Registrierung noch eine zu den näheren Anforderungen an die Risikomanagementmaßnahmen nach § 32 Abs. 5 vor. Ebenso wenig steht die künftige Meldeplattform fest: Die NIS-Anlaufstelle des Innenministeriums listet weiterhin die vier sektoralen Plattformen des bisherigen NISG, und die von der Wirtschaftskammer genannte Adresse nis2.cert.at beantwortet einen Abruf am 19. August 2026 mit dem Status 404. Was sich bis zum 1. Oktober 2026 noch ändern kann, ist damit benannt — und was nicht.
Was das NISG 2026 ist und ab wann es gilt
Das NISG 2026 ist das österreichische Gesetz, das die NIS-2-Richtlinie (EU) 2022/2555 in nationales Recht umsetzt; es tritt am 1. Oktober 2026 in Kraft. Zeitgleich tritt das NISG 2018 außer Kraft — das NISG 2026 ist damit nicht eine Ergänzung, sondern der Nachfolger.
Ab dem 1. Oktober 2026 gelten zwei Pflichtenkreise unmittelbar: die Risikomanagement-Maßnahmen einschließlich der Sicherheit der Lieferkette und die Meldepflichten bei erheblichen Vorfällen. Die inhaltlichen Vorgaben stammen aus der Richtlinie (EU) 2022/2555; für bestimmte Einrichtungstypen konkretisiert die Durchführungsverordnung (EU) 2024/2690 die technischen und methodischen Anforderungen.
Zwei weitere Termine liegen hinter dem Inkrafttreten und werden in der Praxis leicht übersehen: die Registrierung bis 31. Dezember 2026 und die Selbstdeklaration bis 30. September 2027. Zwischen Inkrafttreten und Registrierungsfrist liegen drei Monate; wer erst am 1. Oktober 2026 beginnt, klärt Sektor, Einstufung und Stammdaten neben dem laufenden Betrieb.
Wer vom NISG 2026 betroffen ist
Betroffen sind Einrichtungen aus 18 festgelegten Sektoren, die die Größenschwellen für mittlere oder große Unternehmen erreichen. Die Betroffenheit ergibt sich also aus zwei Merkmalen zugleich: Sektor und Unternehmensgröße.
- Mittlere Unternehmen — ab 50 Beschäftigte oder über 10 Mio. EUR Umsatz und über 10 Mio. EUR Bilanzsumme.
- Große Unternehmen — ab 250 Beschäftigte oder über 50 Mio. EUR Umsatz und über 43 Mio. EUR Bilanzsumme.
Darauf setzt die Einstufung auf. Die Sektoren stehen in zwei Anlagen: Anlage 1 führt die elf Sektoren mit hoher Kritikalität, Anlage 2 die sieben sonstigen kritischen Sektoren. Wesentliche Einrichtungen sind nach § 24 Abs. 1 große Unternehmen aus Anlage 1, wichtige Einrichtungen nach § 24 Abs. 2 mittlere Unternehmen aus Anlage 1 sowie große und mittlere Unternehmen aus Anlage 2. Die Einstufung entscheidet später über den Strafrahmen.
Von der Unternehmensgröße unabhängig ist die Einstufung in mehreren Fällen. Als wesentliche Einrichtung gelten ohne Rücksicht auf die Größe qualifizierte Vertrauensdiensteanbieter, Namenregister der Domäne oberster Stufe, DNS-Diensteanbieter, Einrichtungen der öffentlichen Verwaltung auf Bundesebene und Einrichtungen, die als kritische Einrichtungen nach der Richtlinie (EU) 2022/2557 ermittelt wurden. Als wichtige Einrichtung gelten ohne Rücksicht auf die Größe Anbieter öffentlicher elektronischer Kommunikationsnetze und öffentlich zugänglicher Kommunikationsdienste sowie Vertrauensdiensteanbieter, soweit sie nicht ohnehin wesentliche Einrichtungen sind. Wer in eine dieser Gruppen fällt, kommt über die Größenschwelle nicht heraus.
Registrierung bis 31.12.2026, Selbstdeklaration bis 30.09.2027
Betroffene Einrichtungen müssen sich bis 31. Dezember 2026 registrieren und bis 30. September 2027 eine Selbstdeklaration abgeben. Die Registrierungsfrist von drei Monaten läuft ab dem Inkrafttreten am 1. Oktober 2026.
Empfängerin ist die Cybersicherheitsbehörde, also das Bundesamt für Cybersicherheit; an sie geht auch die Selbstdeklaration. In welcher Form beides erfolgt, wird per Verordnung festgelegt. Bis diese Verordnung vorliegt, lässt sich die Frist trotzdem vorbereiten: § 29 Abs. 2 nennt die Angaben bereits abschließend — Name, Anschrift und Kontaktdaten, Sektor und Teilsektor nach Anlage 1 oder 2, die Mitgliedstaaten mit Diensterbringung, gegebenenfalls die IP-Adressbereiche, die Anschrift der Hauptniederlassung sowie die Angaben zu den Schwellenwerten und zur Einstufung.
Die Registrierung ist kein einmaliger Vorgang. Änderungen an Name, Anschrift, Kontaktdaten, Sektor oder IP-Adressbereichen sind nach § 29 Abs. 4 innerhalb von zwei Wochen zu melden, Änderungen an Niederlassungen und Einstufung innerhalb von drei Monaten. Zusätzlich verlangt § 29 Abs. 6 eine Kontaktstelle aus mindestens einer Telefonnummer und einer E-Mail-Adresse für den Austausch mit der Behörde. Beides sind Pflichten, die nach der ersten Meldung weiterlaufen.
Beide Pflichten sind organisatorischer Natur und deshalb leicht zu übersehen — sie sind aber eigenständig sanktioniert. Für organisatorische Verstöße wie eine unterlassene Registrierung oder Selbstdeklaration sieht das NISG 2026 bis zu 50.000 EUR vor, im Wiederholungsfall bis zu 100.000 EUR. Das trifft eine Einrichtung unabhängig davon, wie gut ihre technischen Maßnahmen sind.
Meldepflicht bei erheblichen Vorfällen: 24 h, 72 h, 1 Monat
Bei einem erheblichen Vorfall gilt eine dreistufige Meldung: Frühwarnung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden und Abschlussbericht spätestens einen Monat nach dieser Meldung. Die ersten beiden Fristen laufen ab dem Zeitpunkt, zu dem die Einrichtung Kenntnis vom Vorfall erlangt. Die Frist für den Abschlussbericht läuft nach § 34 Abs. 2 Z 4 dagegen ab der Übermittlung der 72-Stunden-Meldung, nicht ab der Frühwarnung — eine Unterscheidung, die in vielen Übersichten verlorengeht.
Gemeldet wird an das zuständige CSIRT. Die NIS-Anlaufstelle des Innenministeriums führt dafür bis heute vier nach Sektoren getrennte Plattformen: nis.cert.at für Betreiber wesentlicher Dienste und Anbieter digitaler Dienste, nis.govcert.gv.at für die öffentliche Verwaltung, nis.energy-cert.at für den Energiesektor und meldeportal.a-healthcert.at für den Gesundheitssektor.
Welche Plattform ab dem 1. Oktober 2026 gilt, ist noch offen; der geprüfte Stand dazu steht oben unter Gesetzesstand. Für die Vorbereitung ändert das nichts: Der Meldeweg gehört eingerichtet und einmal durchgespielt, bevor er gebraucht wird — 24 Stunden sind eine Frist, die einen Vorfall am Wochenende einschließt. Praktisch bedeutet das eine benannte Zuständigkeit, eine erreichbare Vertretung und einen Zugang, der nicht an einer einzelnen Person hängt. Umgekehrt ist die Meldung kein Einbahnweg: Das CSIRT hat nach § 34 Abs. 4 spätestens 24 Stunden nach der Frühwarnung zu antworten und leistet auf Ersuchen technische Unterstützung.
Die drei Stufen gehören zu einem Vorgang und beziehen sich auf denselben Vorfall: Die Frühwarnung eröffnet ihn, die Meldung nach 72 Stunden ergänzt sie, der Abschlussbericht schließt ihn ab. Dauert der Vorfall am Tag der Fälligkeit noch an, tritt zunächst ein Fortschrittsbericht an dessen Stelle; der Abschlussbericht folgt dann spätestens einen Monat nach dem Ende der Vorfallsbehandlung. Erheblich ist ein Vorfall nach § 35 Abs. 1, wenn er schwerwiegende Betriebsstörungen oder schwerwiegende finanzielle Verluste verursacht hat oder verursachen kann oder andere Personen erheblich schädigt.
| Frist | Was zu übermitteln ist | Ab wann sie läuft | Fundstelle |
|---|---|---|---|
| 24 Stunden | Frühwarnung, gegebenenfalls mit dem Hinweis, ob der Verdacht auf rechtswidrige und schuldhafte Handlungen oder auf grenzüberschreitende Auswirkungen besteht | Kenntnisnahme des erheblichen Vorfalls | § 34 Abs. 2 Z 1 |
| 24 Stunden | Abweichende Regel für Vertrauensdiensteanbieter: Unterrichtung des CSIRT über Vorfälle, die die Erbringung ihrer Vertrauensdienste beeinträchtigen | Kenntnisnahme des erheblichen Vorfalls | § 34 Abs. 2 Schlusssatz |
| 72 Stunden | Meldung mit erster Bewertung, Schweregrad, Auswirkungen und gegebenenfalls Kompromittierungsindikatoren | Kenntnisnahme des erheblichen Vorfalls | § 34 Abs. 2 Z 2 |
| Auf Ersuchen | Zwischenbericht über relevante Statusaktualisierungen | Ersuchen des CSIRT oder der Cybersicherheitsbehörde | § 34 Abs. 2 Z 3 |
| 1 Monat | Abschlussbericht mit Beschreibung des Vorfalls, Art der Bedrohung und Ursachen, getroffenen und laufenden Abhilfemaßnahmen sowie grenzüberschreitenden Auswirkungen | Übermittlung der 72-Stunden-Meldung | § 34 Abs. 2 Z 4 |
| Bei Fälligkeit | Fortschrittsbericht, wenn der Vorfall noch andauert; der Abschlussbericht folgt dann spätestens einen Monat nach Ende der Vorfallsbehandlung | Fälligkeit des Abschlussberichts | § 34 Abs. 2 Z 5 |
| Unverzüglich | Unterrichtung der Empfänger der Dienste über den Vorfall und über mögliche Gegenmaßnahmen | Beeinträchtigung der Diensterbringung | § 34 Abs. 3 |
Nachweis der Wirksamkeit: was nach der Selbstdeklaration kommt
Nach der Selbstdeklaration kann die Cybersicherheitsbehörde einen Nachweis durch eine unabhängige Stelle verlangen; die erste Aufforderung ist nach § 33 Abs. 2 frühestens zwei Jahre nach dem Inkrafttreten zulässig, also frühestens ab 1. Oktober 2028. Die Selbstdeklaration ist damit nicht der Abschluss, sondern die erste Stufe eines zweistufigen Nachweisverfahrens.
Die Fristen der zweiten Stufe unterscheiden sich nach Einstufung. Für die technische, operative und organisatorische Umsetzung insgesamt sieht § 33 Abs. 2 zwei Jahre ab der Aufforderung vor. Wesentliche Einrichtungen haben die operative und organisatorische Umsetzung abweichend davon innerhalb von zwei Monaten nach der Aufforderung nachzuweisen. Für diesen Teil lässt das Gesetz ausdrücklich auch einschlägige gültige Zertifikate zu — eine bestehende Zertifizierung ersetzt also nicht das Verfahren, verkürzt es aber.
Der Prüfbericht ist von den Leitungsorganen und den eingesetzten unabhängigen Prüfern zu unterzeichnen und enthält die festgestellten Mängel samt einem Maßnahmenplan zu deren Beseitigung. Die Kosten der Prüfung trägt die geprüfte Einrichtung. Geplante Prüfungen sind der Behörde spätestens einen Monat im Voraus mit einem Prüfplan anzuzeigen. Wer erst auf die Aufforderung wartet, hat für die Auswahl der Stelle, den Prüfplan und die Prüfung selbst wenig Spielraum — für wesentliche Einrichtungen sind es dann zwei Monate.
Was die Geschäftsführung selbst verantwortet
Die Leitungsorgane — Geschäftsführung oder Vorstand — sind für die Einhaltung und die Aufsicht der Risikomanagement-Maßnahmen verantwortlich. Die Verantwortung lässt sich nicht vollständig an die IT-Abteilung oder einen Dienstleister abgeben; die Aufsicht bleibt bei der Leitung. Das Gesetz nennt dabei zwei getrennte Aufgaben — die Einhaltung der Risikomanagement-Maßnahmen und die Aufsicht darüber.
Dazu kommt eine persönliche Pflicht: Leitungsorgane müssen an eigens gestalteten Cybersicherheitsschulungen teilnehmen. Gemeint ist keine allgemeine Mitarbeiterunterweisung, sondern eine auf die Leitungsebene zugeschnittene Schulung.
Für die Praxis folgt daraus vor allem eines: Beides sollte nachweisbar sein. Wer die Aufsicht über die Maßnahmen ausübt, sollte das anhand von Terminen, Beschlüssen und Berichten belegen können, und die Teilnahme an der Schulung anhand einer Teilnahmebestätigung.
Welche Strafen das NISG 2026 vorsieht
Für wesentliche Einrichtungen beträgt der Strafrahmen bis zu 10 Mio. EUR oder 2 % des weltweiten Jahresumsatzes, für wichtige Einrichtungen bis zu 7 Mio. EUR oder 1,4 %; maßgeblich ist jeweils der höhere Betrag. Damit hängt der Strafrahmen unmittelbar an der Einstufung als wesentliche oder wichtige Einrichtung — die Einstufung ist also keine formale Übung. Maßgeblich ist jeweils der höhere der beiden Werte: bei umsatzstarken Einrichtungen der prozentuale Betrag, bei kleineren die absolute Obergrenze.
Daneben steht ein zweiter, niedrigerer Rahmen für organisatorische Verstöße: bis zu 50.000 EUR für eine unterlassene Registrierung oder Selbstdeklaration, im Wiederholungsfall bis zu 100.000 EUR. Diese Beträge sind der wahrscheinlichere Fall, weil sie keinen Vorfall voraussetzen — eine versäumte Frist genügt.
Verhängt werden die Strafen nicht von der Cybersicherheitsbehörde, sondern nach § 44 Abs. 1 von der Bezirksverwaltungsbehörde; die Behörde zeigt den Verdacht dort nur an. Eine Geldstrafe kann sich unmittelbar gegen die juristische Person richten, wenn eine Person in Führungsposition gehandelt hat oder wenn mangelnde Überwachung den Verstoß ermöglicht hat. Hat die Datenschutzbehörde für dasselbe Verhalten bereits eine Geldbuße nach Art. 58 Abs. 2 lit. i DSGVO verhängt, darf daneben keine Strafe nach dem NISG 2026 verhängt werden.
Wie Sie sich vorbereiten
Der Weg zum 1. Oktober 2026 besteht aus fünf Schritten, die sich in dieser Reihenfolge abarbeiten lassen. Jeder Schritt endet mit einem Ergebnis, das sich vorzeigen lässt — das ist der Unterschied zwischen vorbereitet und beruhigt.
- Betroffenheit feststellen — Sektor und Größenschwelle prüfen, Einstufung als wesentliche oder wichtige Einrichtung festhalten.
- Registrierung vorbereiten — Stammdaten und Ansprechpartner zusammenstellen, damit die Frist zum 31.12.2026 ohne Eile eingehalten wird.
- Meldeprozess einrichten — Zuständigkeit, Erreichbarkeit und den Weg über die Meldeplattform festlegen, bevor der erste Vorfall eintritt.
- Risikomanagement-Maßnahmen belegen — einschließlich Lieferkettensicherheit, mit Nachweisen statt Absichtserklärungen.
- Leitungsorgane schulen — die Teilnahme an Cybersicherheitsschulungen ist Pflicht und gehört dokumentiert.
- Nachweis vorbereiten — die Selbstdeklaration bis 30.09.2027 planen und die spätere Prüfung durch eine unabhängige Stelle mitdenken.
Häufige Fragen zum NISG 2026
Was bedeutet NIS 2 für Österreich?
NIS 2 in Österreich gilt über das NISG 2026. Die Richtlinie (EU) 2022/2555 wirkt nicht unmittelbar, sondern über dieses nationale Gesetz — mit österreichischen Fristen: Inkrafttreten am 1. Oktober 2026, Registrierung bis 31. Dezember 2026, Selbstdeklaration bis 30. September 2027. Wer in Österreich nach NIS2 fragt, meint in der Sache das NISG 2026.
Ab wann gilt das NISG 2026?
Das NISG 2026 tritt am 1. Oktober 2026 in Kraft. § 51 Abs. 1 und 2 knüpfen daran an, dass neun Monate nach der Kundmachung vom 23. Dezember 2025 der nächstfolgende Monatserste erreicht ist. Zeitgleich treten § 1 und die §§ 2 bis 31 des NISG 2018 sowie die NISV und die QuaSteV außer Kraft. Ab dem 1. Oktober 2026 gelten die Risikomanagement-Maßnahmen einschließlich Lieferkettensicherheit und die Meldepflichten.
Wer ist vom NISG 2026 betroffen?
Einrichtungen aus 18 festgelegten Sektoren, die die Größenschwellen für mittlere oder große Unternehmen erreichen. Anlage 1 führt die elf Sektoren mit hoher Kritikalität, Anlage 2 die sieben sonstigen kritischen Sektoren. Große Unternehmen aus Anlage 1 gelten als wesentliche Einrichtungen; mittlere Unternehmen aus Anlage 1 sowie große und mittlere Unternehmen aus Anlage 2 gelten als wichtige Einrichtungen. Unabhängig von der Unternehmensgröße erfasst sind unter anderem qualifizierte Vertrauensdiensteanbieter, Namenregister der Domäne oberster Stufe, DNS-Diensteanbieter und Einrichtungen der öffentlichen Verwaltung auf Bundesebene.
Muss ich mich registrieren?
Ja, sofern Ihre Einrichtung betroffen ist. Die Registrierung erfolgt beim Bundesamt für Cybersicherheit und hat nach § 29 Abs. 3 innerhalb von drei Monaten ab Inkrafttreten zu erfolgen, also bis 31. Dezember 2026. In welcher Form sie erfolgt, wird per Verordnung festgelegt; am 19. August 2026 lag diese Verordnung noch nicht vor. Änderungen der Stammdaten sind danach innerhalb von zwei Wochen zu melden.
Welche Meldefristen gelten?
Eine Frühwarnung innerhalb von 24 Stunden und eine Meldung innerhalb von 72 Stunden, jeweils ab Kenntnisnahme des erheblichen Vorfalls. Der Abschlussbericht folgt nach § 34 Abs. 2 Z 4 spätestens einen Monat nach der 72-Stunden-Meldung, nicht nach der Frühwarnung. Gemeldet wird an das zuständige sektorspezifische CSIRT, in Ermangelung eines solchen an das nationale CSIRT; welche Plattform das NISG 2026 vorschreibt, war am 19. August 2026 noch nicht veröffentlicht.
Wie hoch sind die Strafen?
Für wesentliche Einrichtungen bis zu 10 Mio. EUR oder 2 % des weltweiten Jahresumsatzes, für wichtige Einrichtungen bis zu 7 Mio. EUR oder 1,4 %; maßgeblich ist der höhere Betrag. Für organisatorische Verstöße wie eine unterlassene Registrierung oder Selbstdeklaration sind bis zu 50.000 EUR vorgesehen, im Wiederholungsfall bis zu 100.000 EUR. Verhängt werden die Strafen nach § 44 Abs. 1 von der Bezirksverwaltungsbehörde, nicht von der Cybersicherheitsbehörde.
Was ist die Selbstdeklaration?
Die Selbstdeklaration ist eine eigenständige Pflicht neben der Registrierung. Nach § 33 Abs. 1 sind der Cybersicherheitsbehörde binnen zwölf Monaten ab Eintritt der Registrierungspflicht Informationen zu den umgesetzten Risikomanagementmaßnahmen zu übermitteln, einschließlich der Sicherheit der Lieferketten und der Ergebnisse der Risikoanalyse — das ist der 30. September 2027. Wird sie unterlassen, sieht das NISG 2026 wie bei der Registrierung bis zu 50.000 EUR vor, im Wiederholungsfall bis zu 100.000 EUR.
Was am Ende auf dem Tisch liegt
Das NISG 2026 verlangt nicht nur Maßnahmen, sondern den Beleg dafür. Vier Ansichten aus der Software zeigen, woran der Stand festgehalten wird und wie der fertige Bericht aussieht. Die Aufnahmen zeigen die deutsche Fassung der Software mit Beispieldaten einer Musterfirma; eine österreichische Fassung der Oberfläche gibt es derzeit nicht.
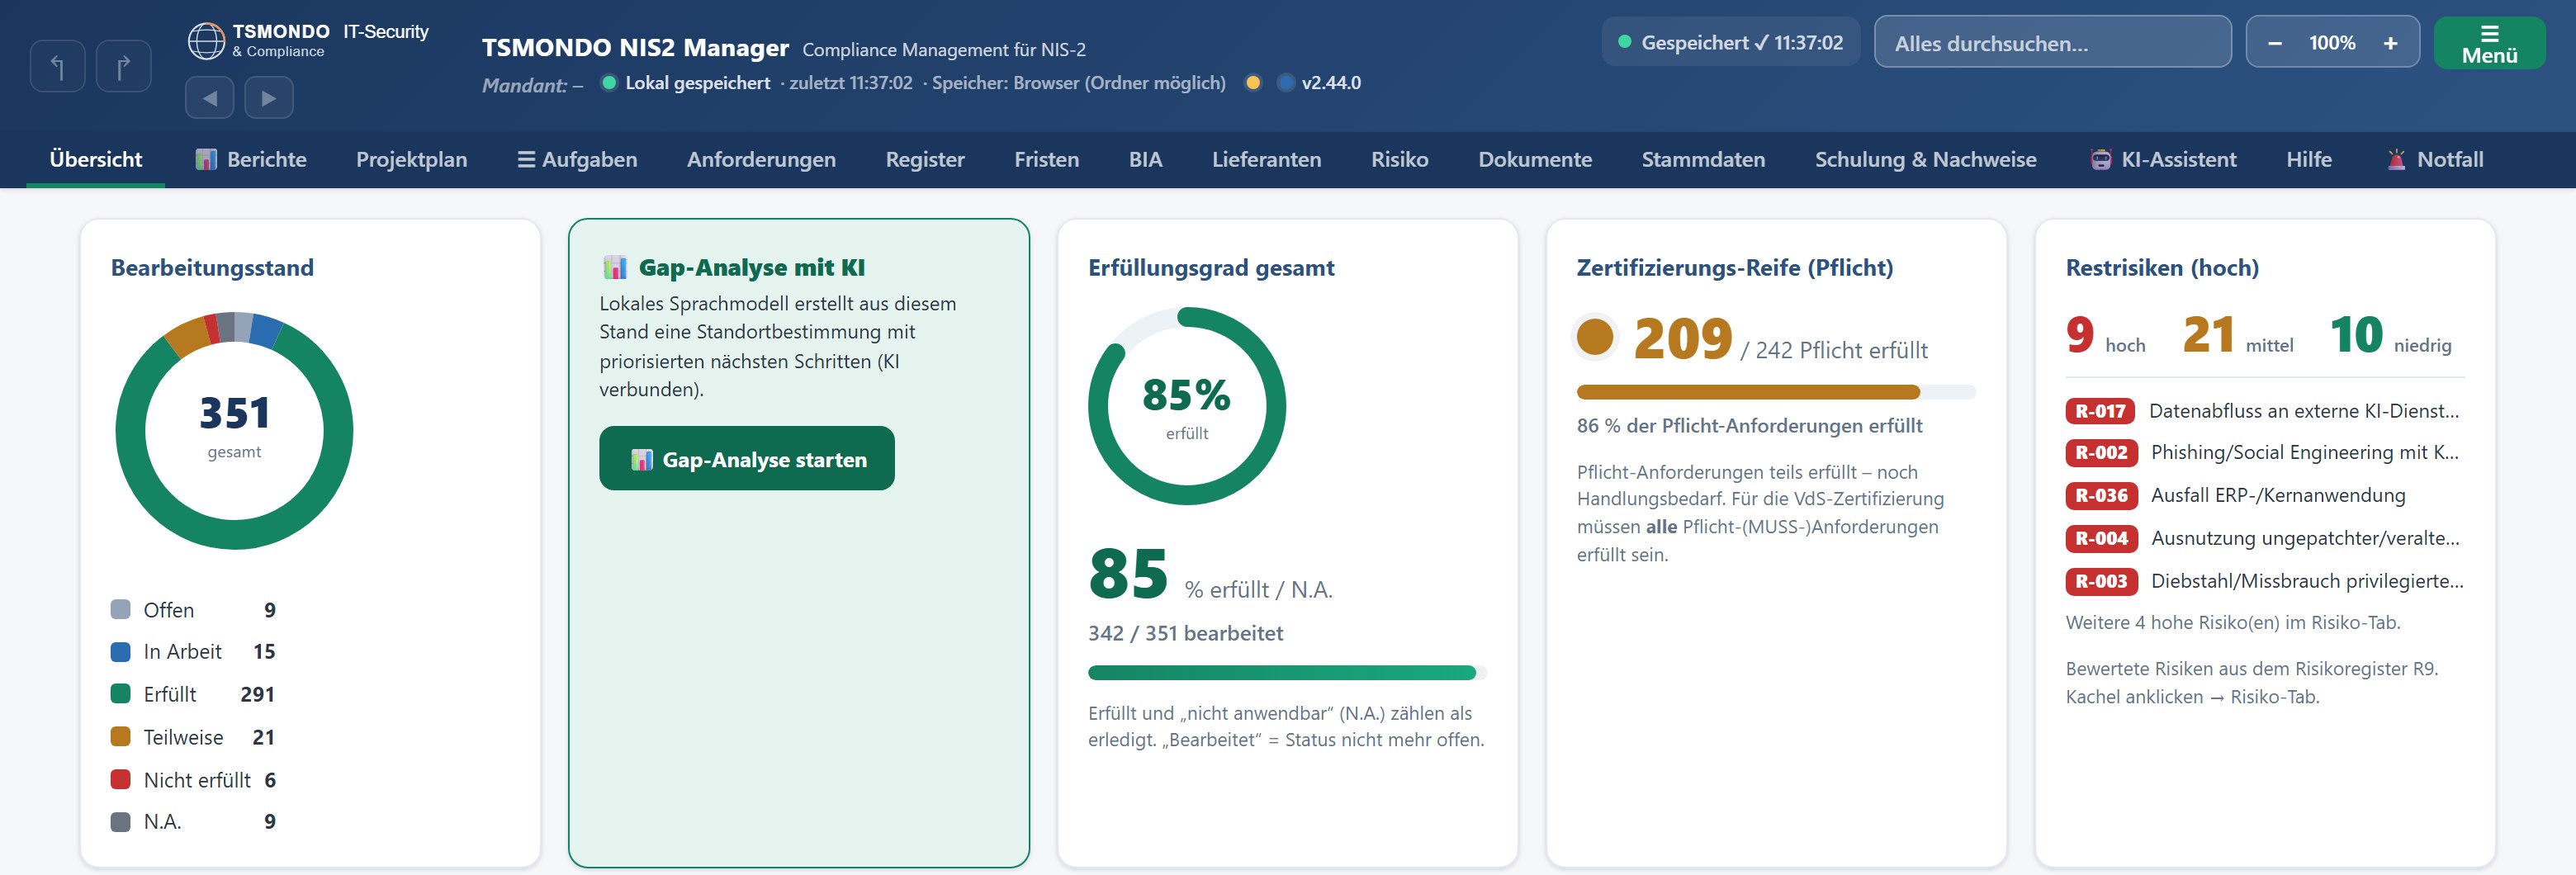
Ein Stand, der sich beziffern lässt
Offen, in Arbeit, erfüllt, nicht anwendbar — je Anforderung einzeln gesetzt und zu einer Zahl verdichtet. Wer gefragt wird, wie weit er ist, muss dafür keine Liste durchgehen.
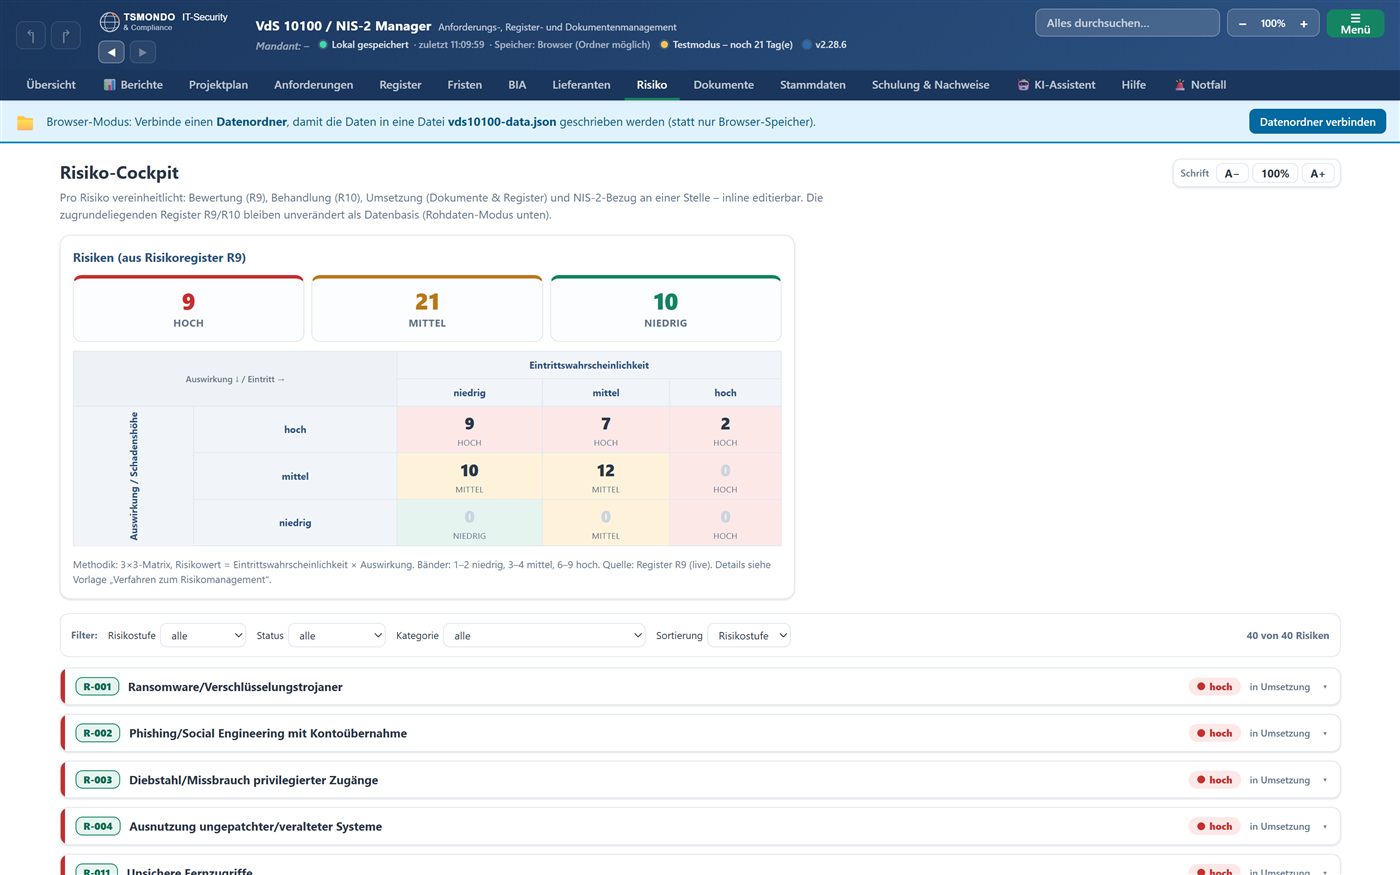
Risiken bewertet, nicht nur gesammelt
Bewertung, Behandlung und Umsetzung stehen an einer Stelle. Die Matrix zeigt die Verteilung, die Liste darunter sagt, wer woran arbeitet — beides ist im Prüfgespräch die eigentliche Frage.
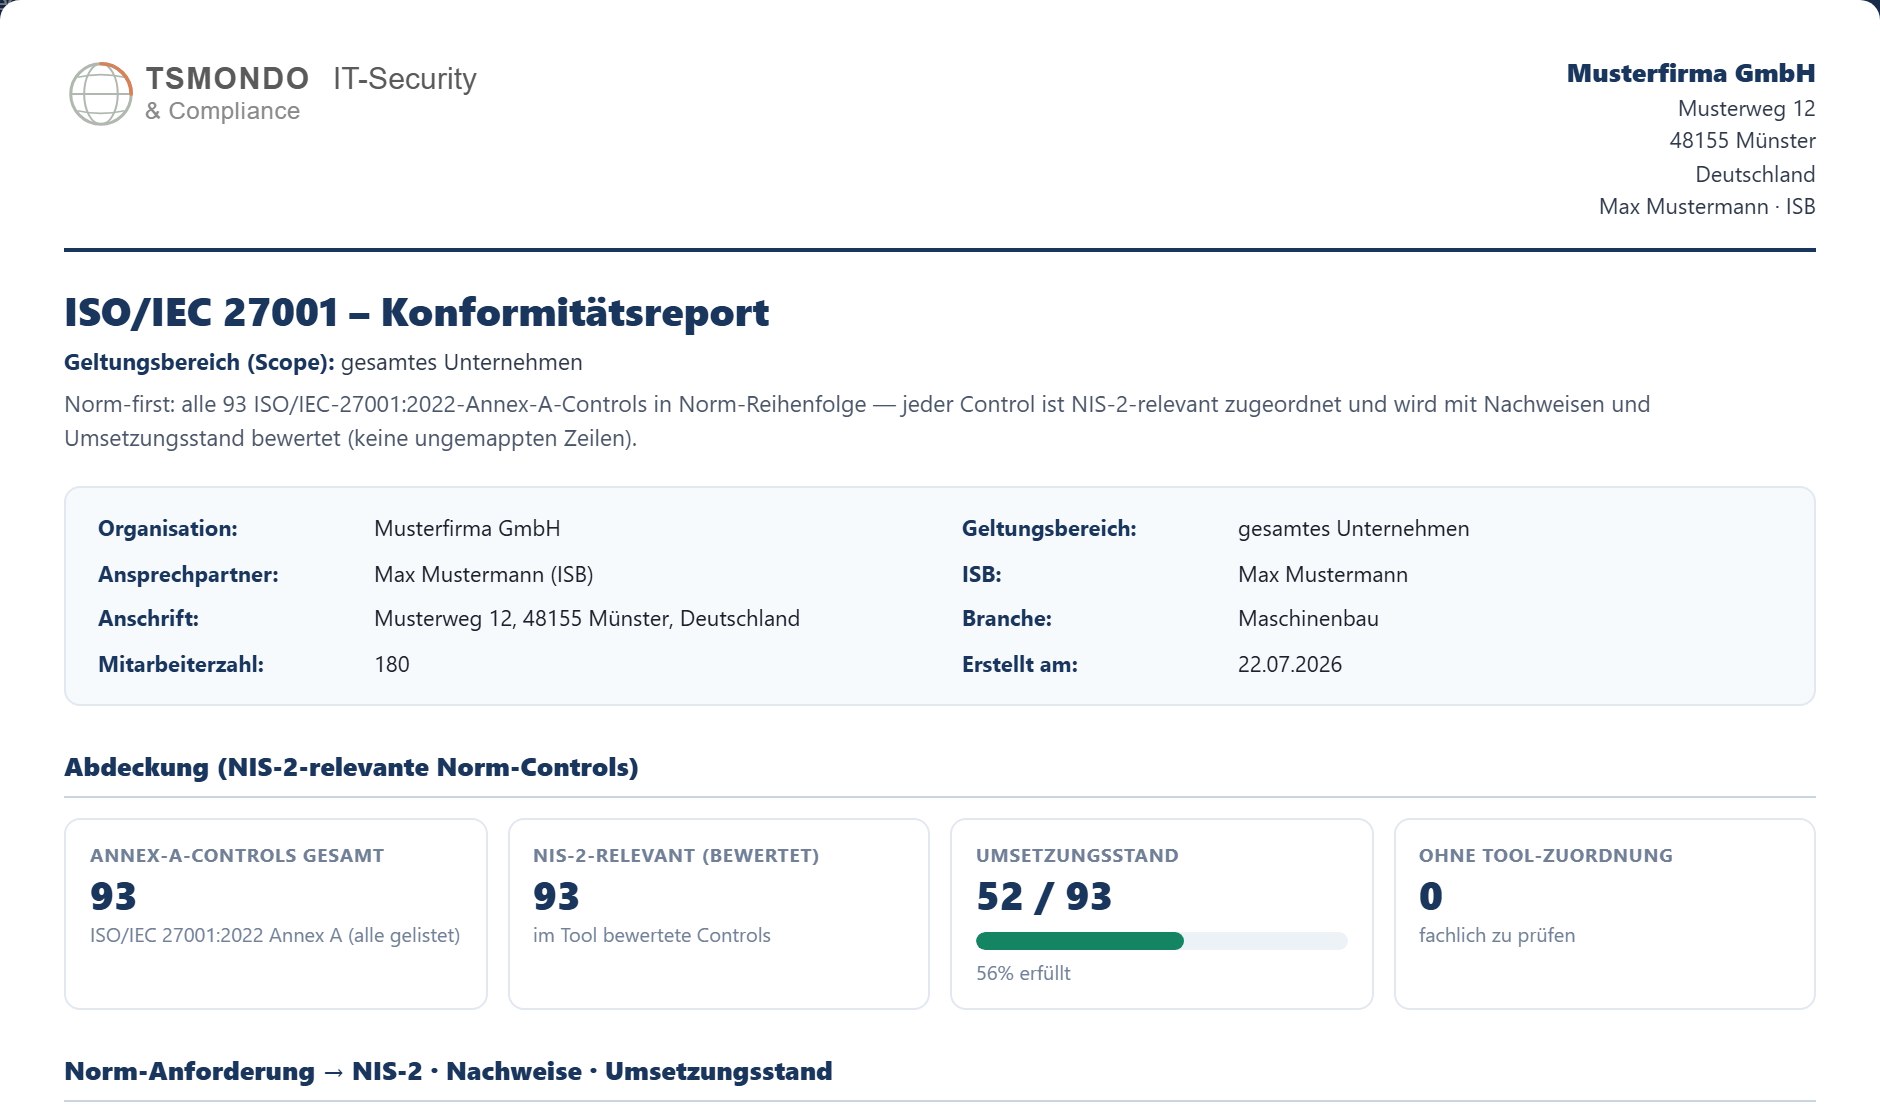
Der fertige Bericht, nicht die Rohdaten
Ein Klick erzeugt das Dokument, das Sie weitergeben: Kopf, Geltungsbereich, Kennzahlen, danach jede Anforderung mit Nachweis und Umsetzungsstand. Als PDF und als DOCX.
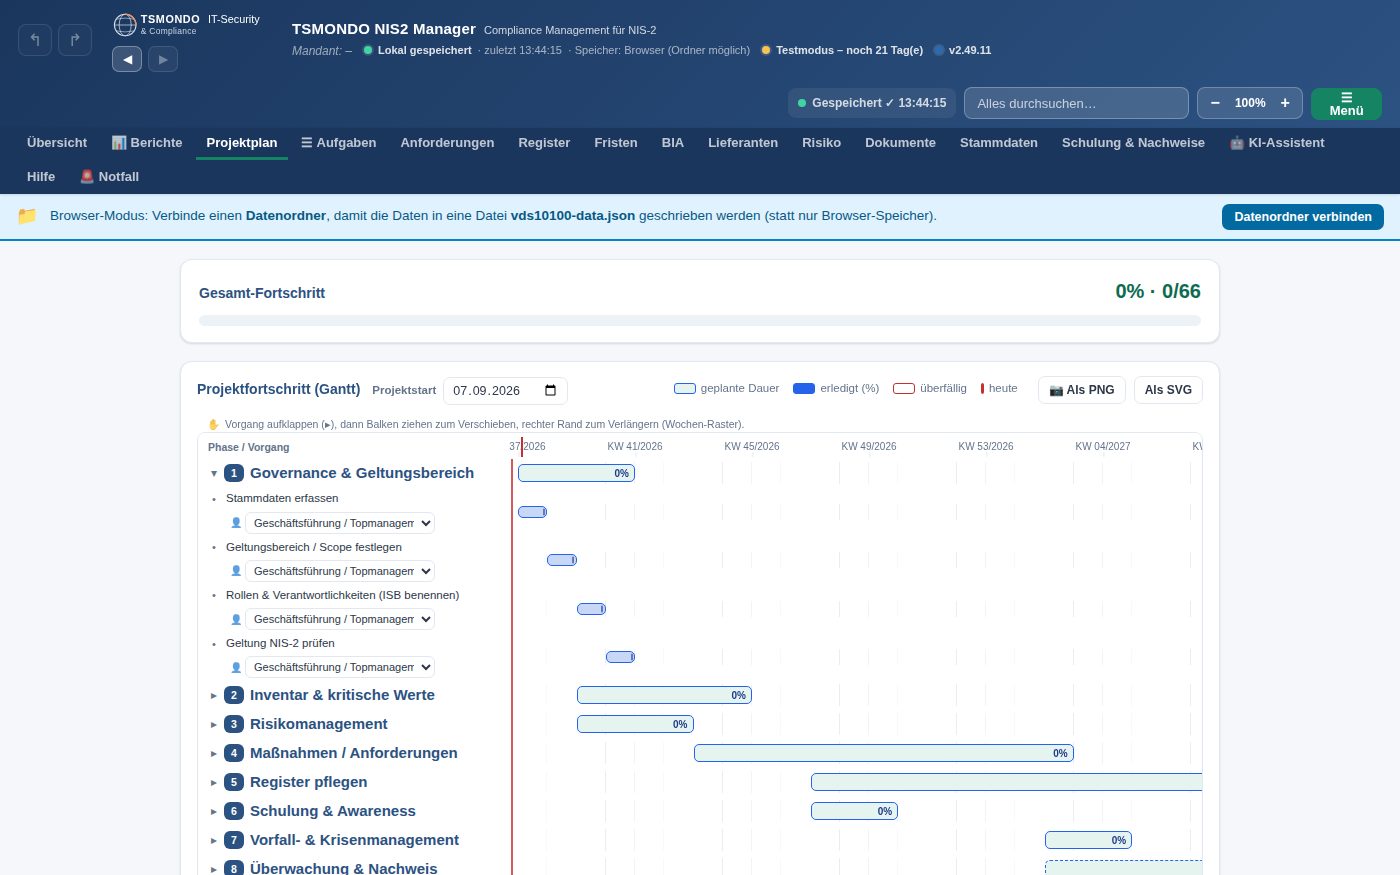
Ein Weg statt einer Wunschliste
Zehn Phasen, 91 Schritte, je Schritt eine zuständige Rolle und ein Termin. Das ist die Antwort auf die Frage, die nach der Betroffenheit kommt: womit fange ich an.
Von einer Person entwickelt, nicht von einer Plattform weiterverkauft
Ein Ansprechpartner mit den passenden Nachweisen
- ISO 27001 Lead Auditor und Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Zertifizierter Datenschutzbeauftragter und IT-Security-Beauftragter (TÜV)
- Mitglied der Allianz für Cyber-Sicherheit (BSI)
Organisationen, die damit arbeiten
- Industrie, Medien, Gesundheitswesen, öffentliche Hand und digitale Plattformen
- Themen: Sicherheit, NIS 2 und Datenschutz
- Namensnennung nur mit Zustimmung — vollständige Liste unter tsmondo.de/referenzen
Erst prüfen, dann entscheiden
- Portable Demo als ZIP — keine Registrierung, kein Konto
- Läuft lokal auf Windows, ohne Cloud und ohne Datenabgabe an Dritte
- Ihre Register, Maßnahmen und Bewertungen bleiben auf Ihrem Rechner
- Wenn es nicht passt: Ordner löschen, es bleibt nichts zurück
Nach Unternehmensgröße, nicht je Arbeitsplatz
- Jahres-Abo ab 499 € pro Jahr, Monats-Abo ab 49 € pro Monat, jeweils netto
- Eine Lizenz je Unternehmen, unbegrenzt viele Nutzer an allen Betriebsstätten — die Preisstufe richtet sich nach der Zahl der Beschäftigten
- Monats-Abo zum Monatsende kündbar, Jahres-Abo mit einem Monat Frist
- Bei gültiger UID aus einem anderen EU-Staat greift das Reverse-Charge-Verfahren
Datenhoheit: keine Cloud · keine Datenweitergabe · läuft offline · entwickelt von einem ISO 27001 Lead Auditor und ISACA CISM. Das Angebot richtet sich ausschließlich an Unternehmer; ein Widerrufsrecht besteht nicht. Es gelten unsere AGB.
Vom Wissen zum Nachweis
Klären Sie zuerst kostenlos, ob das NISG 2026 für Sie gilt — und sehen Sie danach, wie die Software Registrierung, Maßnahmen und Meldeprozess an einer Stelle führt.
Weitere Länder: Niederlande (Cyberbeveiligingswet) · Belgien (CyFun) · EU-weit (englisch) · Belgien (französisch) · France