
NIS2 en France : où en est la transposition
La transposition française de NIS2 n'est pas encore promulguée (état au 16 septembre 2026) ; les obligations décrites correspondent au projet de loi et à la directive (UE) 2022/2555. Cette page suit, avec les sources officielles, l'état du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, ce que fait déjà l'ANSSI en préparation, et ce que vous pouvez faire dès maintenant.
Mis à jour le : 16.09.2026
Les faits, au 16.09.2026
Où en est la transposition
La transposition française de NIS2 n'est pas encore promulguée (état au 16 septembre 2026) ; les obligations décrites correspondent au projet de loi et à la directive (UE) 2022/2555. Le Sénat a adopté le projet de loi le 12 mars 2025 (texte n° 78) ; à l'Assemblée nationale, texte de la commission n° 1779 déposé le 10 septembre 2025 (mis en ligne le 16 septembre 2025) ; aucune étape depuis. Il n'existe à ce jour ni loi n°, ni décret, ni publication au Journal officiel.
L'ANSSI l'écrit elle-même le 18 mars 2026 : « tant que les travaux législatifs et réglementaires relatifs à la transposition n'ont pas eu lieu ». Sa foire aux questions précise que NIS2 ne s'appliquera en France qu'avec « l'ensemble des textes de transposition (loi, décrets, arrêtés) ».
Sources : Dossier législatif du Sénat · Dossier de l'Assemblée nationale · Communiqué ANSSI du 18.03.2026 · FAQ transposition — état au 16 septembre 2026, vérifié sur assemblee-nationale.fr et legifrance.gouv.fr.
Qui serait concerné : entités essentielles et importantes
La directive (UE) 2022/2555 distingue les entités essentielles et les entités importantes selon leur secteur d'activité et leur taille ; le projet de loi français reprend cette distinction. La transposition française de NIS2 n'est pas encore promulguée (état au 16 septembre 2026) ; les obligations décrites correspondent au projet de loi et à la directive (UE) 2022/2555. Tant que le texte n'est pas promulgué, cette qualification n'a pas de portée juridique contraignante pour les entreprises françaises.
- Secteurs hautement critiques et critiques au sens de l'annexe de la directive
- Seuils de taille (effectifs, chiffre d'affaires) selon le secteur
- La qualification définitive dépendra des décrets d'application, pas encore publiés
ANSSI, ClubSSI, CERT-FR
L'Agence nationale de la sécurité des systèmes d'information (ANSSI) agit déjà comme autorité nationale de cybersécurité ; sa désignation formelle au titre de l'article 8 de la directive figure dans le projet de loi non encore adopté. Depuis le 24 novembre 2025, l'ANSSI invite les entités concernées à un pré-enregistrement volontaire (« démarche volontaire », pour l'instant ouvert seulement aux entreprises) via ClubSSI : club.ssi.gouv.fr/#/nis2/introduction. Les déclarations d'incident se font sur un espace distinct de la même plateforme : club.ssi.gouv.fr/#/declarations. Le CERT-FR (cert.ssi.gouv.fr), qui se présente lui-même comme le « Cert national et gouvernemental français », fait partie de l'ANSSI. La voie de déclaration d'incident vers l'ANSSI décrite ici ne remplace pas un dépôt de plainte : pour la cybercriminalité relevant du droit pénal, la Police nationale, la Gendarmerie nationale et Cybermalveillance.gouv.fr proposent le point de contact commun 17Cyber (numéro d'urgence 17, ou 112 dans toute l'UE, 114 par SMS) ; les contenus illicites se signalent via la plateforme PHAROS.
Les délais indiqués par ailleurs (24 h / 72 h / 1 mois) sont ceux du texte adopté par le Sénat (article 17) et ne sont pas encore en vigueur en France.
Le Référentiel Cyber France (ReCyF v2.5)
Depuis le 17 mars 2026, l'ANSSI publie le Référentiel Cyber France (ReCyF), actuellement en version 2.5. Le document porte lui-même l'en-tête « DOCUMENT DE TRAVAIL » et s'appuie sur l'article 14 du projet de loi : les objectifs de sécurité qu'il fixe sont obligatoires à atteindre, les moyens de mise en œuvre qu'il propose ne le sont pas. Une entité qui applique le ReCyF peut s'en prévaloir en cas de contrôle de l'ANSSI. Il n'existe à ce jour ni certification comparable à VdS 10100, ni label équivalent pour la France. Le ReCyF est un profil de norme NIS 2 / ReCyF, propre au pack pays français ; le catalogue d'exigences du NIS2-Manager lui-même suit la directive et le règlement d'exécution (UE) 2024/2690, pas le ReCyF.
Source : ReCyF v2.5, 17.03.2026 (PDF, ANSSI)
Les sanctions prévues par le projet
Le texte adopté par le Sénat (article 37) prévoit, pour les entités essentielles, une amende administrative pouvant atteindre 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial total, hors taxes ; pour les entités importantes, jusqu'à 7 millions d'euros ou 1,4 % de ce même chiffre d'affaires. La direction porte la responsabilité de l'approbation et de la surveillance des mesures de gestion des risques. Aucune de ces sanctions n'est en vigueur dans le droit français applicable au 16 septembre 2026 : elles sont prévues par le projet de loi, pas encore promulguées.
La CNIL et le RGPD
Indépendamment de l'état de la transposition de NIS2, l'obligation de notifier une violation de données à caractère personnel à la Commission nationale de l'informatique et des libertés (CNIL) dans un délai de 72 heures (article 33 du RGPD) s'applique dès aujourd'hui en France. Cette obligation existe déjà et ne dépend pas du projet de loi NIS2.
Source : cnil.fr — les missions de la CNIL
Ce que vous pouvez faire dès maintenant
Vous n'avez pas besoin d'attendre la promulgation du projet de loi pour commencer. Quatre étapes préparent une entreprise, quel que soit le calendrier définitif :
- Inventaire — recenser vos systèmes d'information, vos processus et vos fournisseurs critiques
- Appréciation des risques — identifier les risques pesant sur ces systèmes et les mesures déjà en place
- Fournisseurs — passer en revue la chaîne d'approvisionnement, un des axes centraux de la directive
- Voies de notification — préparer, sans attendre l'obligation légale, le circuit interne d'alerte en cas d'incident
Le NIS2-Manager, édition française, structure ces quatre étapes dans un seul outil local, avec le profil de norme NIS 2 / ReCyF déjà intégré comme pack pays — le catalogue d'exigences lui-même suit la directive et le règlement d'exécution (UE) 2024/2690.
À quoi ressemble la préparation
Captures d'écran de l'édition française (interface en anglais), remplies de données d'exemple.
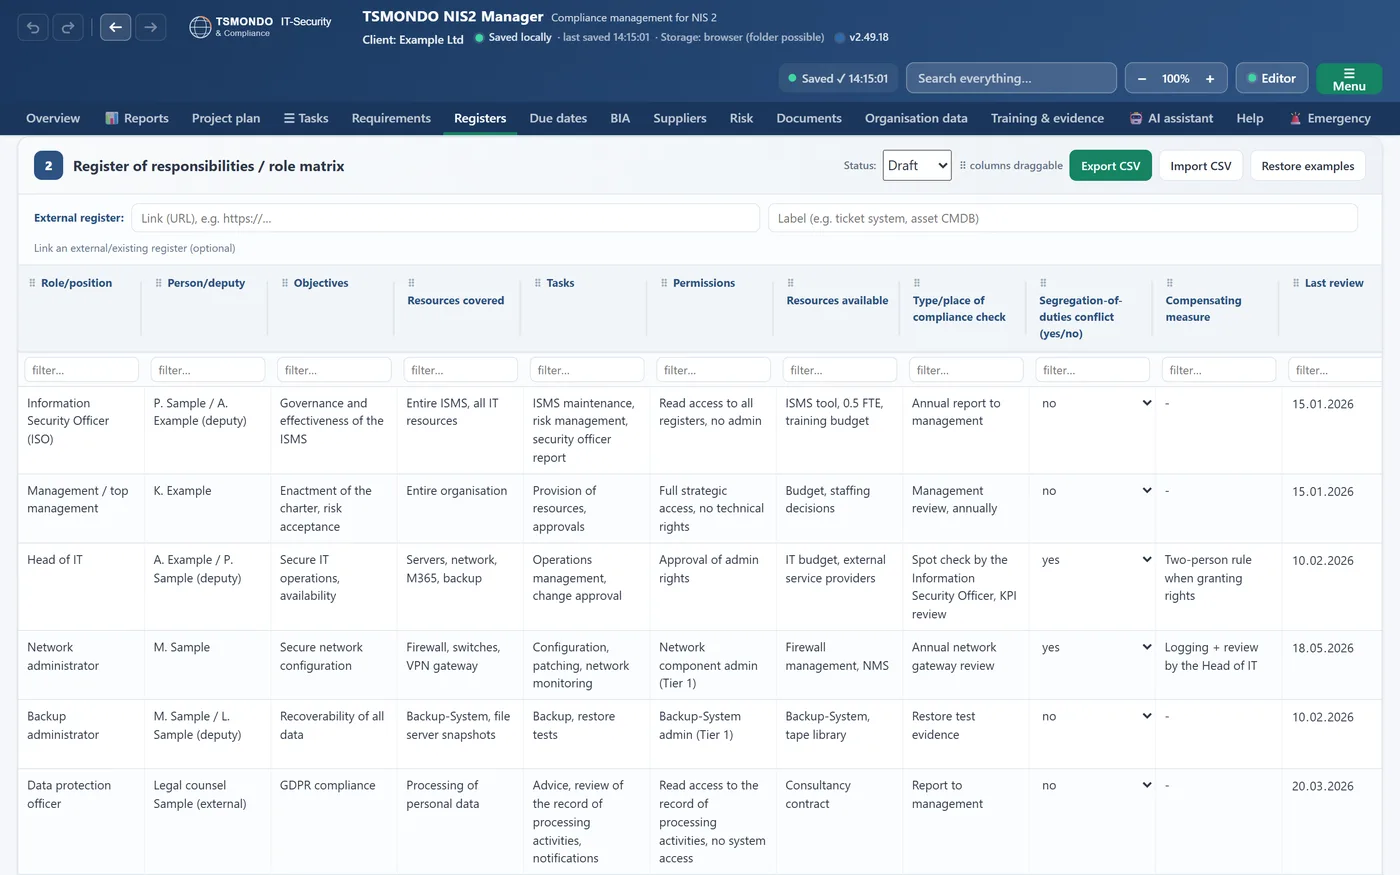
Les responsabilités réparties
Rôles, personnes et tâches consignés dans un registre, pas dans une mémoire collective.
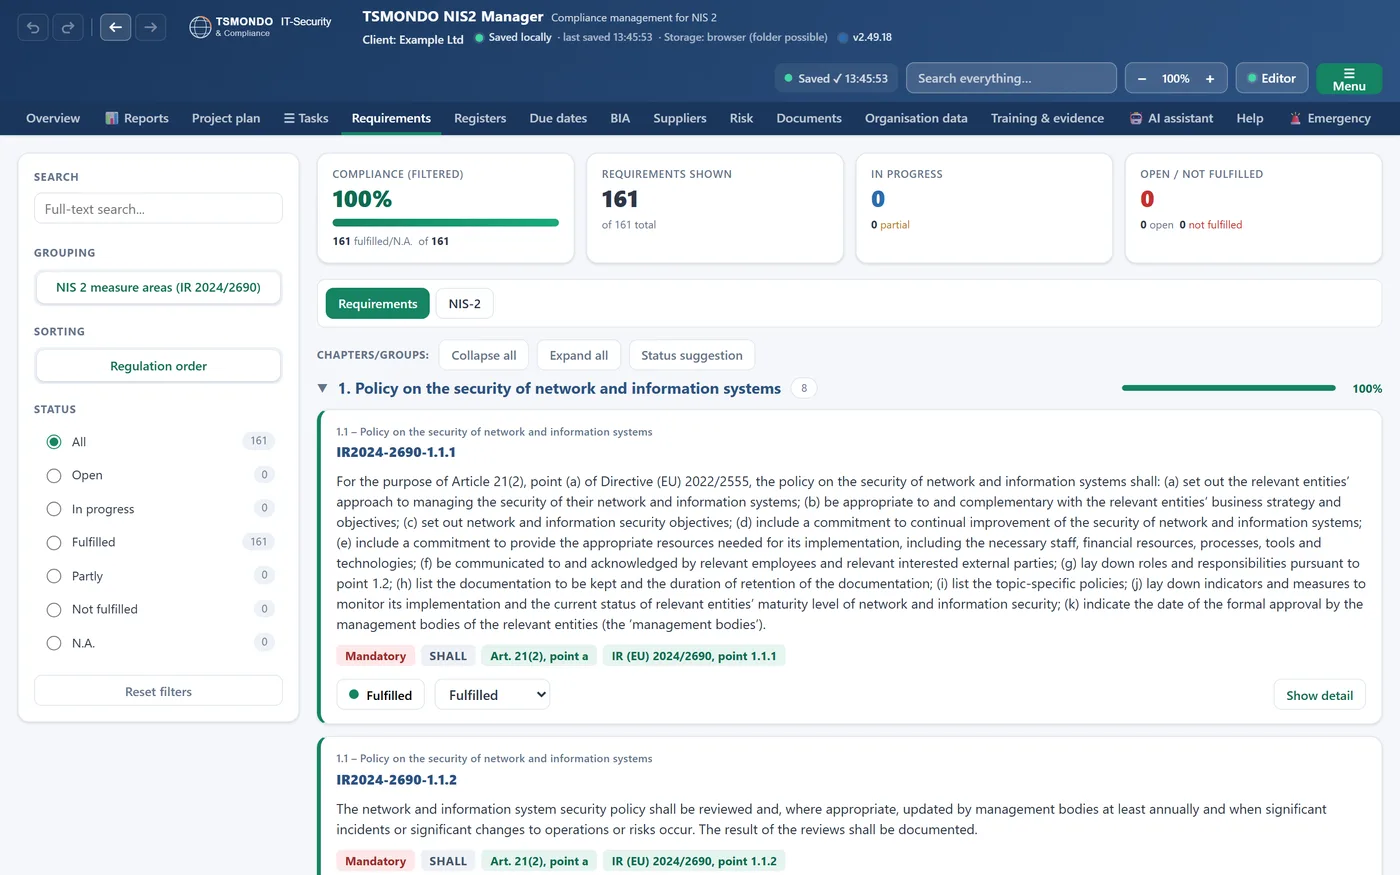
Le catalogue complet
Chaque exigence renvoie à l'article de la directive dont elle découle.
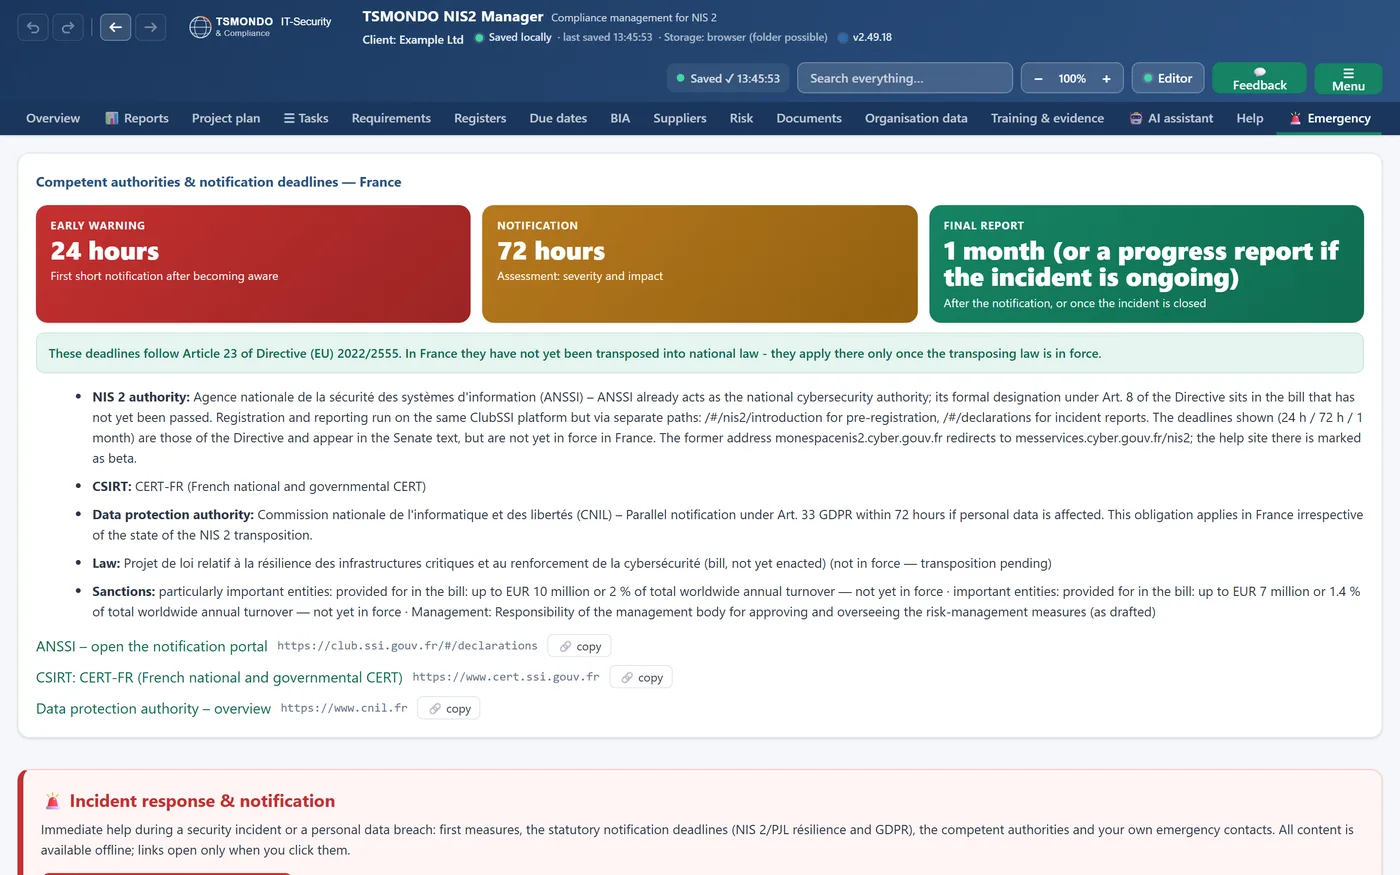
Notification préparée
Les délais prévus par le projet de loi et le renvoi vers ClubSSI, prêts pour le jour où ils s'appliqueront.
Sources officielles citées sur cette page
- Sénat — dossier législatif PRMD2412608L
- Assemblée nationale — dossier DLR5L17N50731
- Sénat — texte adopté T.A. n° 78
- ANSSI — communiqué du 18.03.2026
- ANSSI — FAQ sur l'avancement de la transposition
- ANSSI — communiqué du 24.11.2025 (pré-enregistrement)
- ClubSSI — pré-enregistrement
- ClubSSI — déclarations d'incident
- messervices.cyber.gouv.fr/nis2
- CERT-FR
- ReCyF v2.5, 17.03.2026 (PDF)
- CNIL — missions
- 17Cyber
Court et concret
La loi NIS2 est-elle déjà en vigueur en France ?
Non. La transposition française de NIS2 n'est pas encore promulguée (état au 16 septembre 2026) ; les obligations décrites correspondent au projet de loi et à la directive (UE) 2022/2555.
Qui serait concerné par le projet de loi ?
Les entités essentielles et les entités importantes selon leur secteur et leur taille, comme le prévoient la directive (UE) 2022/2555 et le projet de loi français — mais tant que celui-ci n'est pas promulgué, cette qualification n'a pas encore de portée juridique contraignante en France.
Faut-il dès à présent s'enregistrer auprès de l'ANSSI ?
Il n'existe aujourd'hui aucune obligation légale d'enregistrement. L'ANSSI propose depuis le 24 novembre 2025 un pré-enregistrement volontaire via ClubSSI, pour l'instant ouvert seulement aux entreprises.
Qu'est-ce que le ReCyF (Référentiel Cyber France) ?
Le Référentiel Cyber France, version 2.5 du 17 mars 2026, publié par l'ANSSI. Le document porte lui-même l'en-tête « DOCUMENT DE TRAVAIL » : les objectifs de sécurité qu'il fixe sont obligatoires à atteindre, les moyens de mise en œuvre qu'il propose ne le sont pas. Une entité qui l'applique peut s'en prévaloir en cas de contrôle de l'ANSSI.
Quelles sanctions sont prévues ?
Le projet de loi prévoit jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial pour les entités essentielles, et jusqu'à 7 millions d'euros ou 1,4 % pour les entités importantes. Aucune de ces sanctions n'est en vigueur tant que le texte n'est pas promulgué.
Le RGPD s'applique-t-il déjà, indépendamment de NIS2 ?
Oui. L'obligation de notifier une violation de données personnelles à la CNIL dans les 72 heures (art. 33 du RGPD) s'applique dès aujourd'hui, quel que soit l'état d'avancement de la transposition de NIS2.
Que puis-je faire dès maintenant ?
Dresser l'inventaire de vos systèmes et fournisseurs, évaluer vos risques, documenter vos mesures et préparer vos voies de notification — pour être prêt le jour où le projet de loi sera promulgué, pas seulement à ce moment-là.
De l'état de la transposition à la preuve
Le NIS2-Manager, édition française, structure dès aujourd'hui ce que le projet de loi demandera demain.