
NIS-2-Software für Österreich — lokal, ohne Cloud-Zwang.
Das NISG 2026 tritt am 1. Oktober 2026 in Kraft. Der NIS2-Manager bildet die Risikomanagement-Maßnahmen nach Artikel 21 strukturiert ab, unterstützt bei Registrierung und Meldung und läuft lokal auf Windows — Ihre sensibelsten Sicherheitsdaten bleiben im Haus.
Lokal · ohne Cloud-Zwang · Abonnement ab 499 EUR pro Jahr netto · geschäftlich (B2B)
Was gilt
Ein Werkzeug für die NIS-2-Umsetzung
Ein Abonnement, ein durchgehendes Werkzeug für die Dokumentation der Sorgfaltspflicht — keine Gebühr je Modul.
Verarbeitungs- und Asset-Register
Maßnahmen und Risikobewertung
Melde-Assistent 24 h / 72 h / 1 Monat
Berichte als DOCX und PDF
NIS-2 geführt umsetzen: von der Einstufung bis zum Bericht für die Geschäftsleitung
Der Umsetzungsassistent im Reiter „Geführte Umsetzung“ führt Sie in Etappen durch die Umsetzung, in der Tiefe, die zur Größe Ihres Unternehmens passt. Er schreibt in die vorhandenen Register des NIS2-Managers; einen zweiten Datenbestand gibt es nicht. Er ersetzt keine Beratung. Er führt.
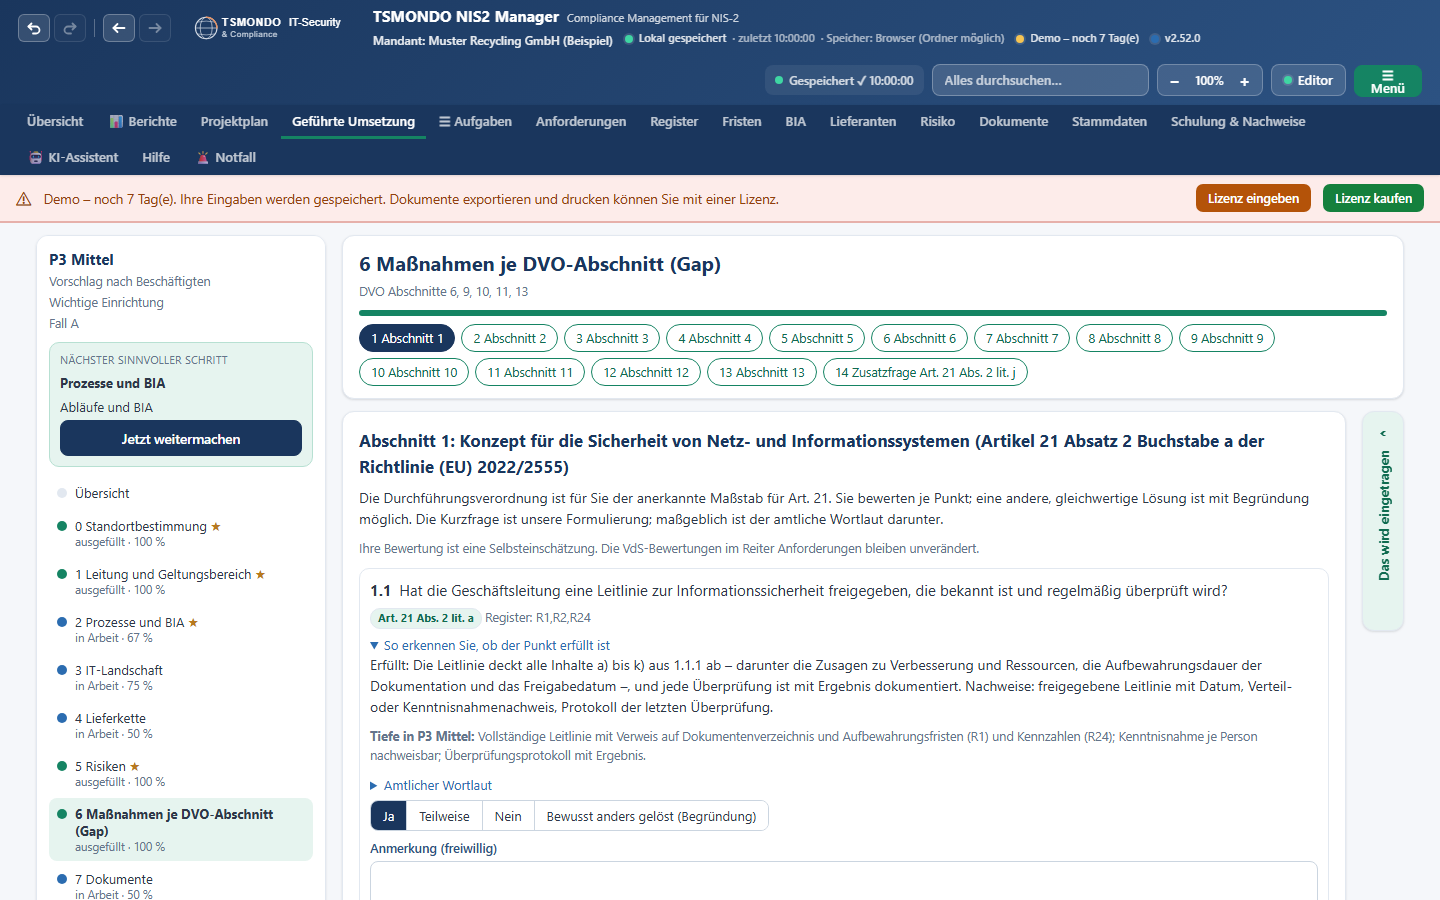
Das Rückgrat: die Durchführungsverordnung
13 Abschnitte, 53 Punkte, 161 Einzelanforderungen der Durchführungsverordnung (EU) 2024/2690. Jeder Punkt erscheint als kurze Frage mit einer Hilfe zur Einschätzung; der amtliche Wortlaut lässt sich aufklappen, auf Deutsch oder Englisch. Antworten: Ja, Teilweise, Nein oder Bewusst anders gelöst, das mit einer Begründung.
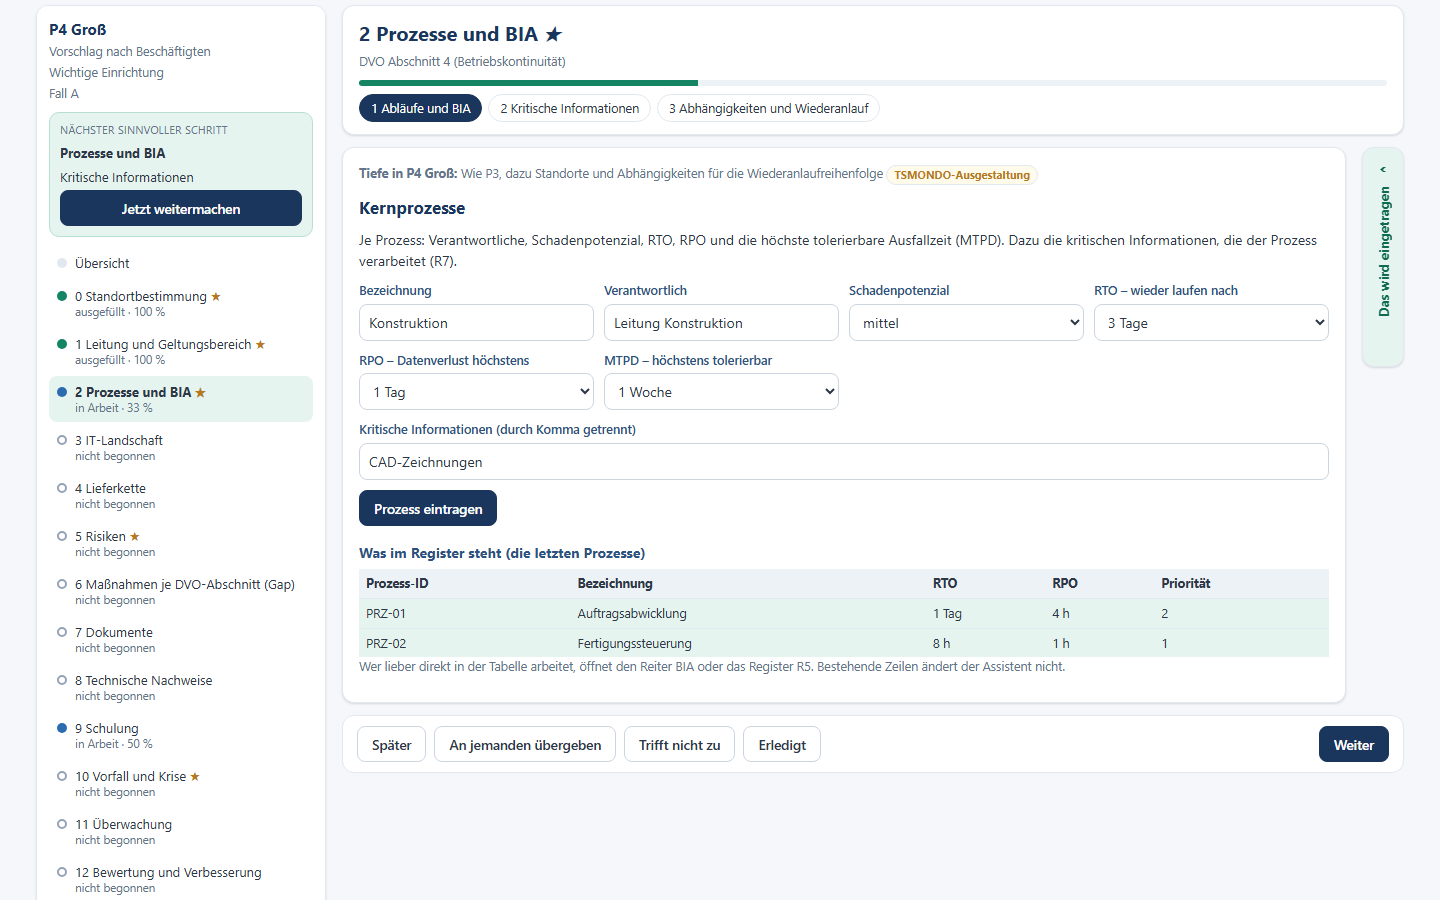
Betriebsfortführung: Tiefe nach Größe
Das Profil bestimmt die Tiefe. Das Bild zeigt das Profil „Groß“ (ab 250 Beschäftigte) mit Standorten und Abhängigkeiten; im Profil „Klein“ genügen die fünf wichtigsten Abläufe mit Wiederanlaufzeit und tolerierbarem Datenverlust.
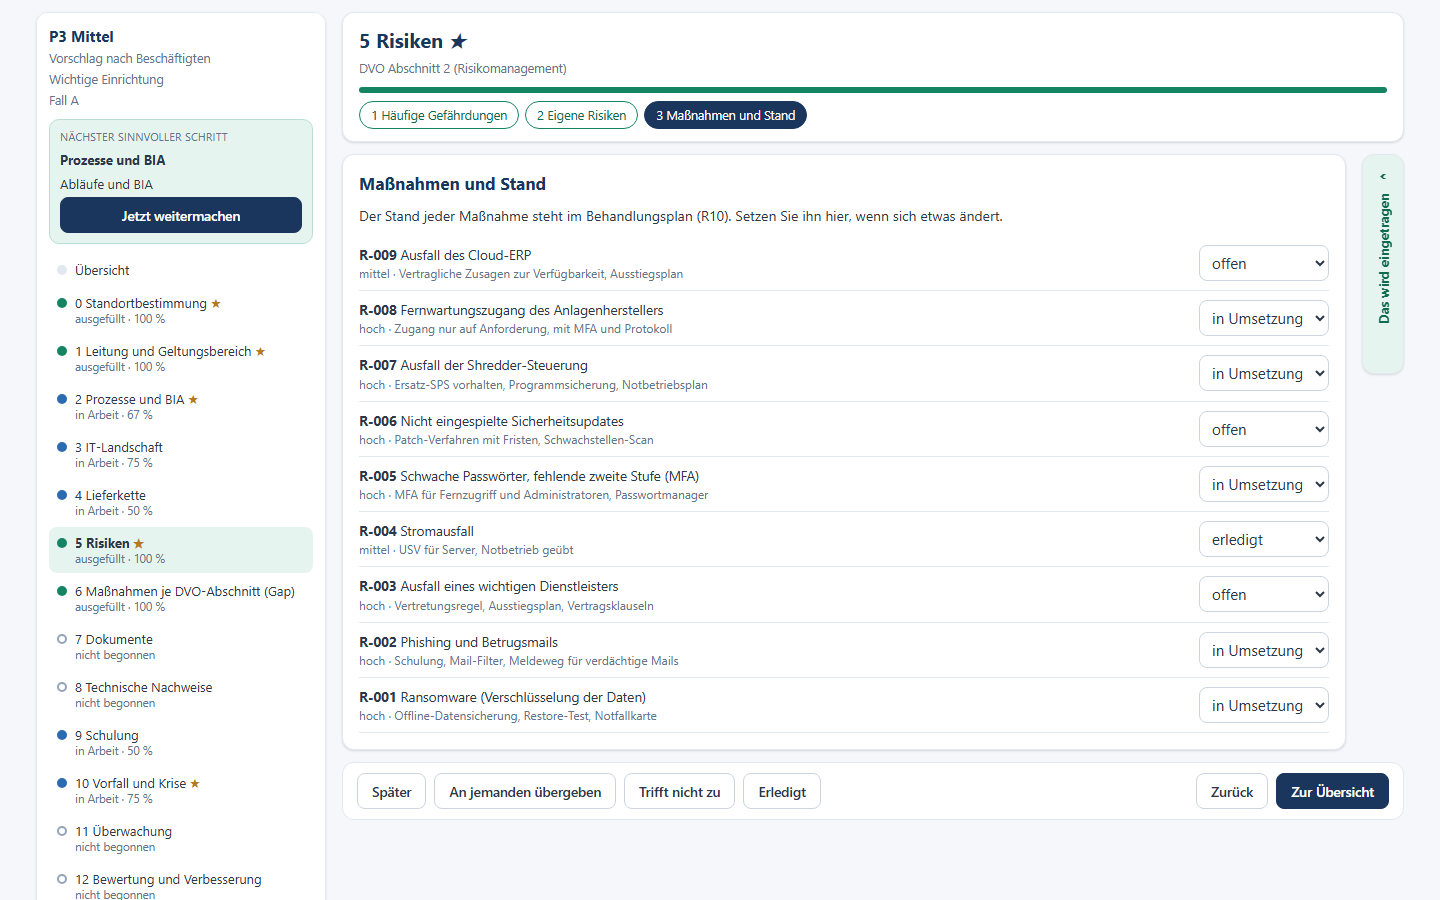
Risiken mit Maßnahme und Stand
Aus häufigen Gefährdungen entstehen Risiken im Risikoregister, jeweils mit Maßnahme und Stand, auch für Anlagensteuerungen und Fernwartung und nicht nur für das Büro.
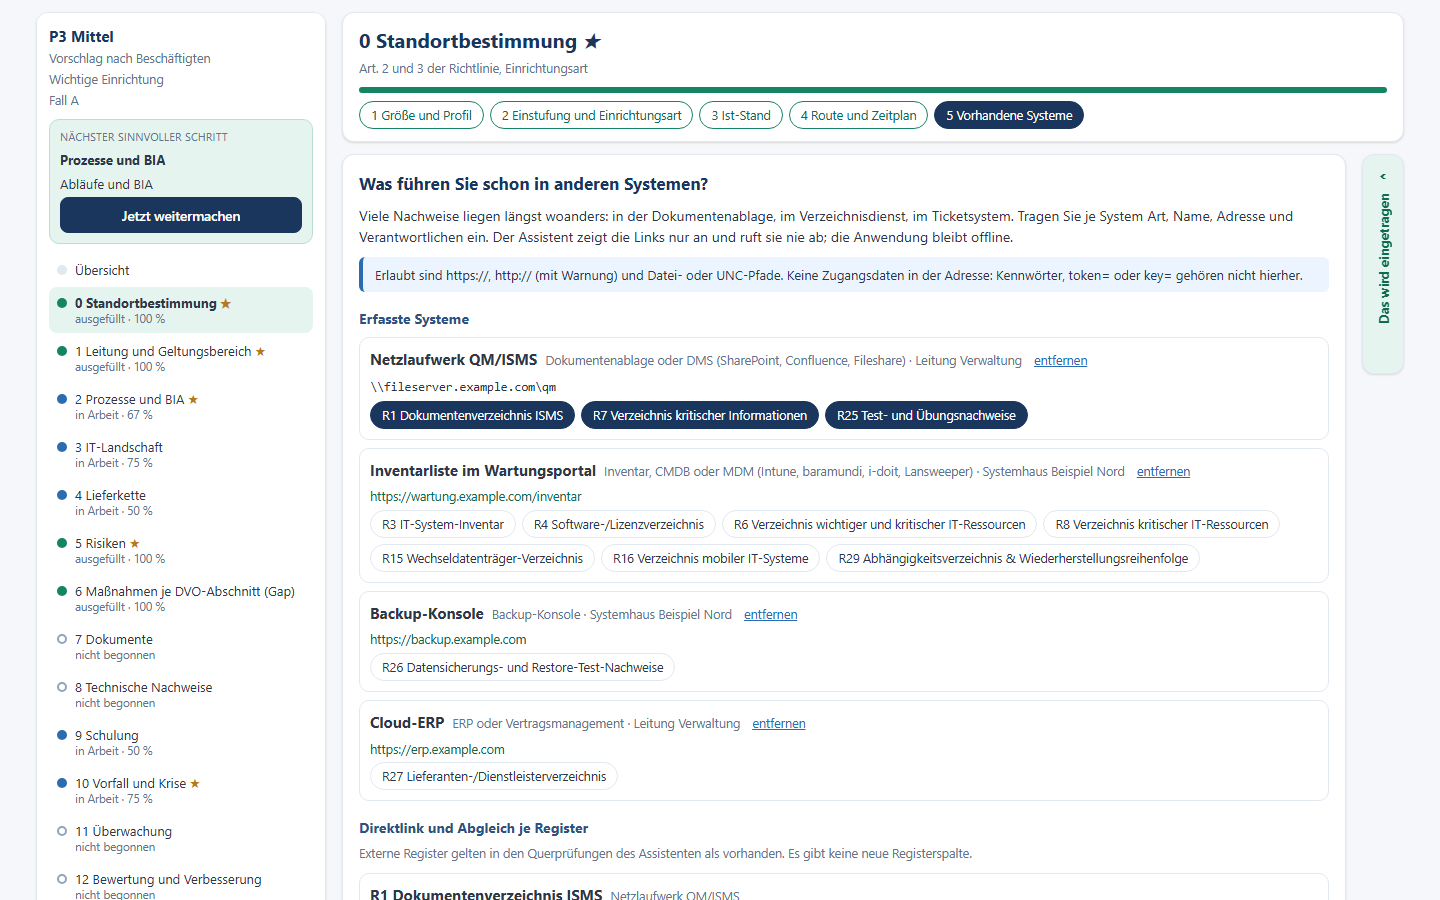
Vorhandene Nachweise verlinken
Je Register lässt sich eine vorhandene Quelle verlinken, etwa Dokumentenablage, Inventar, Backup-Konsole oder Ticketsystem. Adressen werden nur angezeigt, nicht abgerufen; Zugangsdaten in der Adresse werden nicht gespeichert.
Vier Profile, damit die Tiefe zur Größe passt
Kompakt
Klein
Mittel
Groß
Die Größenklassen folgen der EU-Empfehlung 2003/361/EG. Die Profile sind die TSMONDO-Ausgestaltung der Verhältnismäßigkeit; das Profil ist ein Vorschlag und lässt sich umschalten. Keine Pflicht entfällt, es ändert sich nur die Tiefe der Fragen.
Grundlage ist die NIS-2-Richtlinie (EU) 2022/2555, in Österreich umgesetzt durch das NISG. Die Durchführungsverordnung (EU) 2024/2690 konkretisiert die Risikomanagement-Maßnahmen nach Art. 21; verbindlich ist sie für bestimmte digitale Anbieter, für alle anderen dient sie als Maßstab. Die Geschäftsleitung muss die Maßnahmen billigen, ihre Umsetzung überwachen und selbst Schulungen absolvieren (Art. 20). Gemeldet wird in drei Stufen: Frühwarnung innerhalb von 24 Stunden und Meldung innerhalb von 72 Stunden nach Kenntnis, Abschlussbericht spätestens einen Monat nach der Meldung (Art. 23). Registrierung, zuständige Stelle und Meldeweg regelt das NISG. Keine Rechtsberatung; verbindlich ist der Gesetzestext.
Beim ersten Start führt ein Einrichtungsassistent in acht Schritten durch Speicherort, Verschlüsselung, Stammdaten, Rollen und Kontakte, die erste NIS-2-Einschätzung und den KI-Assistenten bis zur Zusammenfassung. Geschrieben wird erst beim Abschluss. Die Daten bleiben lokal; die Datendatei lässt sich mit einem Master-Passwort verschlüsseln, ein gemeinsamer Teamordner ist möglich.
30 Minuten, kostenlos: Betroffenheit, Einstufung, passendes Profil.
Die Bilder sind Aufnahmen der App (NIS2-Manager 2.52.0, Demoversion) mit frei erfundenen Beispielfirmen (Muster … GmbH) und zeigen die deutsche Oberfläche. Alle rechtlichen Aussagen sind eine vorläufige Einordnung und keine Rechtsberatung. Der NIS2-Manager ersetzt keine Beratung, er führt durch die Umsetzung.
Lokal statt Cloud — Ihre Daten bleiben bei Ihnen
Register, Maßnahmen und Risikobewertungen enthalten die sensibelsten Sicherheitsinformationen Ihrer Organisation. Die gehören nicht in eine fremde Cloud-Datenbank.
- Läuft lokal auf Windows, ohne Cloud-Zwang und ohne Datenabgabe an Dritte
- Netzwerkfähig: mehrere Bearbeiter arbeiten gemeinsam an denselben Datensätzen
- KI-Schreibhilfe lokal oder wahlweise über Mistral EU — Ihre Entscheidung
- Sicherung und Export jederzeit in Ihrer eigenen Hand
Kein leeres Rahmenwerk, sondern eine gefüllte Grundlage
Der NIS2-Manager bringt die vollständige Struktur der Richtlinie und fertige Vorlagen mit, damit Sie nicht bei null anfangen.
Ein Managementsystem, kein Häkchen für eine Pflicht
Der TSMONDO NIS2-Manager hakt nicht eine Pflicht ab, er betreibt ein Informationssicherheits-Managementsystem. Anforderungen, Risiken, Nachweise, Lieferanten und Dokumente liegen in einer einzigen Datenbasis — und dieselbe Datenbasis beantwortet gleichzeitig NIS2, ISO/IEC 27001, ISO 22301 und Artikel 32 DSGVO. Sie pflegen einen Stand und erzeugen daraus elf Berichte, darunter die Anwendbarkeitserklärung, zwei Norm-Konformitätsreports und die jährliche Managementbewertung. Wer heute nur die gesetzliche Pflicht erfüllen will, hat damit morgen das Gerüst stehen, falls eine Zertifizierung dazukommt. Die Anwendung läuft lokal auf Ihrem Rechner, ohne Cloud und ohne Serverkonto.
- Compliance-Report — sagt Ihnen in einer Zahl, wie weit Sie sind, und in einer Tabelle, an welchem Kapitel es hängt.
- ISO/IEC-27001-Konformitätsreport — zeigt, wie viel Ihrer NIS2-Arbeit bereits auf ISO/IEC 27001:2022 einzahlt; der Stand wird aus einer kuratierten Zuordnung abgeleitet und ist fachlich zu prüfen.
- ISO-22301-Konformitätsreport (BCM) — dasselbe für die Geschäftsfortführung, mit Lückenliste statt Gefühl, ebenfalls fachlich zu prüfen.
- Anwendbarkeitserklärung (SoA) — beantwortet je Anforderung, ob sie für Sie gilt, wie weit sie umgesetzt ist und welches Dokument das belegt.
- DSGVO Art. 32 — TOM-Konformitätsreport — liefert die Antwort auf die Frage der Aufsichtsbehörde, welche technischen und organisatorischen Maßnahmen bei Ihnen wirklich greifen.
- Managementbewertung (kombinierte Jahresbewertung) — ersetzt die Foliensammlung, die sonst einmal im Jahr von Hand entsteht.
- Dokumentations-Nachweis je Pflicht — zeigt vor dem Audit, wo ein Nachweis fehlt, statt danach.
- Notfallplan — legt im Ernstfall Meldefristen, Kontakte und Wiederanlauf-Reihenfolge auf ein Blatt.
- Lieferantenreport — macht aus einer Selbstauskunft Ihres Dienstleisters einen nachvollziehbaren Wert mit Verlauf; er ersetzt keine vollständige Lieferantenprüfung.
- Projekt-Fortschrittsbericht (ISMS-Aufbau) — beantwortet der Geschäftsführung die Frage, wann Sie fertig sind, mit Phasen statt mit Zuversicht.
- Geschäftsführungs-/Management-Report — verdichtet Erfüllungsgrad, Restrisiken, Fristen und offene Maßnahmen auf die Seiten, die die Leitung liest.
Was die Anwendbarkeitserklärung leistet
Die Anwendbarkeitserklärung ist die Liste, in der für jede einzelne Anforderung steht, ob sie bei Ihnen gilt, wie weit sie umgesetzt ist und warum — sie ist das Dokument, mit dem ein Prüfer die Reichweite Ihres Managementsystems auf wenigen Seiten erfassen kann, und das Sie ohne ein solches System aus Excel-Listen zusammentragen müssten.
Von einem Fachmann, aufgebaut auf den amtlichen Texten
Keine weiterverkaufte Plattform, sondern die Praxis eines einzelnen Fachmanns — mit den Qualifikationen, die dazugehören, und einer Grundlage im Quelltext selbst.
Ein Ansprechpartner mit den passenden Qualifikationen
- ISO 27001 Lead Auditor und Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Zertifizierter Datenschutzbeauftragter und IT-Security-Beauftragter (TÜV)
- Mitglied der Allianz für Cyber-Sicherheit (BSI)
Auf der Quelle, nicht auf einer Zusammenfassung
- Aufgebaut auf der Durchführungsverordnung (EU) 2024/2690
- Ausgerichtet an der ENISA Technical Implementation Guidance
- Die 161 Anforderungen stammen aus dem Anhang der Durchführungsverordnung (EU) 2024/2690 selbst
Organisationen aus Industrie, Medien, Gesundheitswesen, öffentlicher Hand und von digitalen Plattformen arbeiten mit TSMONDO — an Sicherheit, NIS 2 und Datenschutz.


Datenschutz · datenschutzeinfach.com


Nennung mit Zustimmung. Vollständige Liste unter tsmondo.de/referenzen und datenschutzeinfach.com/referenzen.
So sieht der NIS2-Manager aus
Sechs Ansichten aus der laufenden Österreich-Fassung. Oberfläche und Dokumentvorlagen sind auf Deutsch. Ein Klick vergrößert das Bild; ohne JavaScript führt jedes Bild als Verweis auf die Bilddatei.
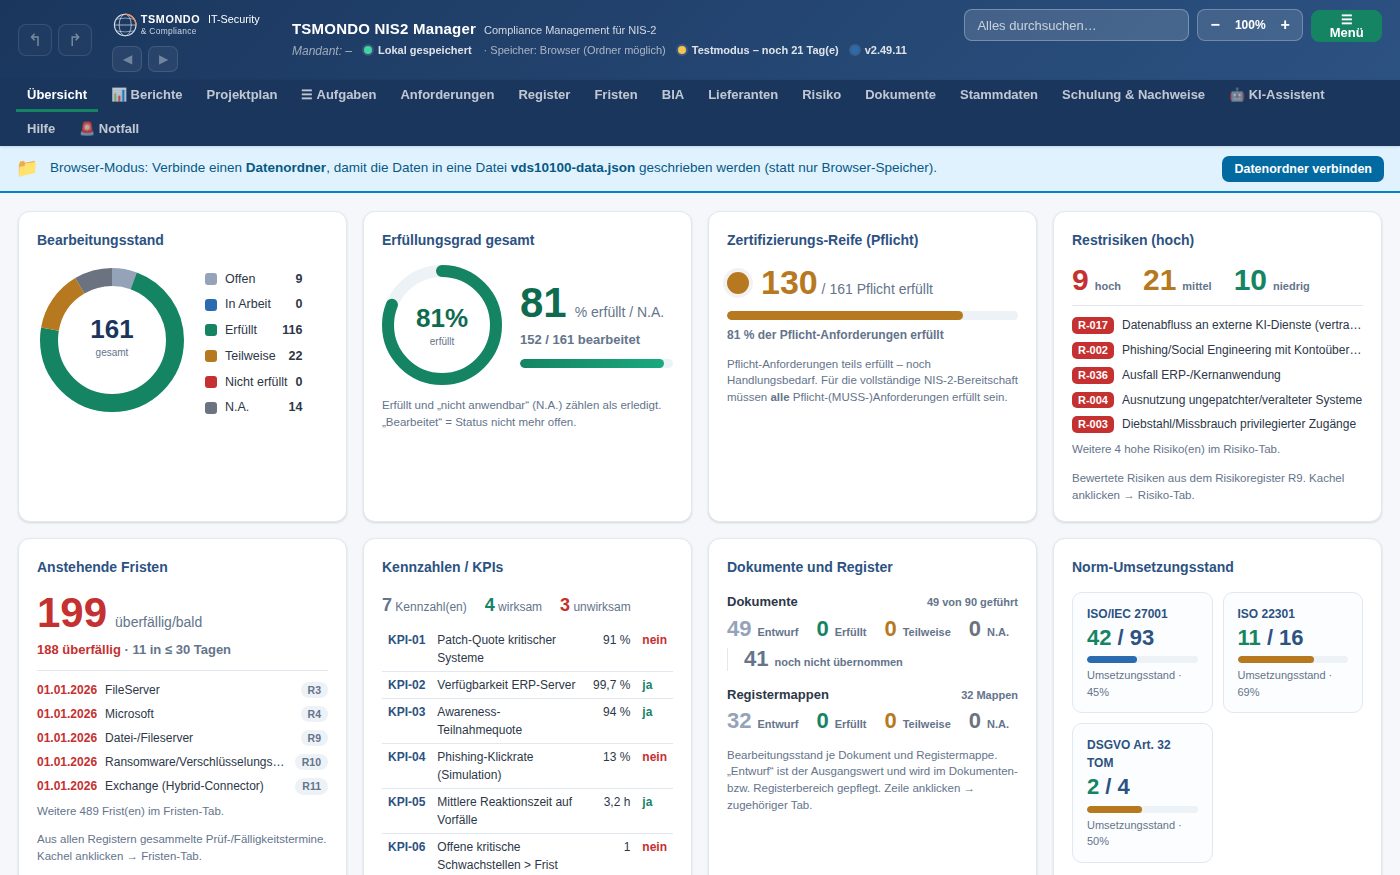
Reifegrad-Dashboard
Die Übersicht fasst den Stand in Kacheln zusammen: Bearbeitungsstand über 161 Anforderungen, Erfüllungsgrad, Handlungsbedarf nach Status, hohe Restrisiken, anstehende Fristen, Kennzahlen und der Umsetzungsstand je Norm. Ein Klick auf eine Kachel springt in den zugehörigen Bereich.
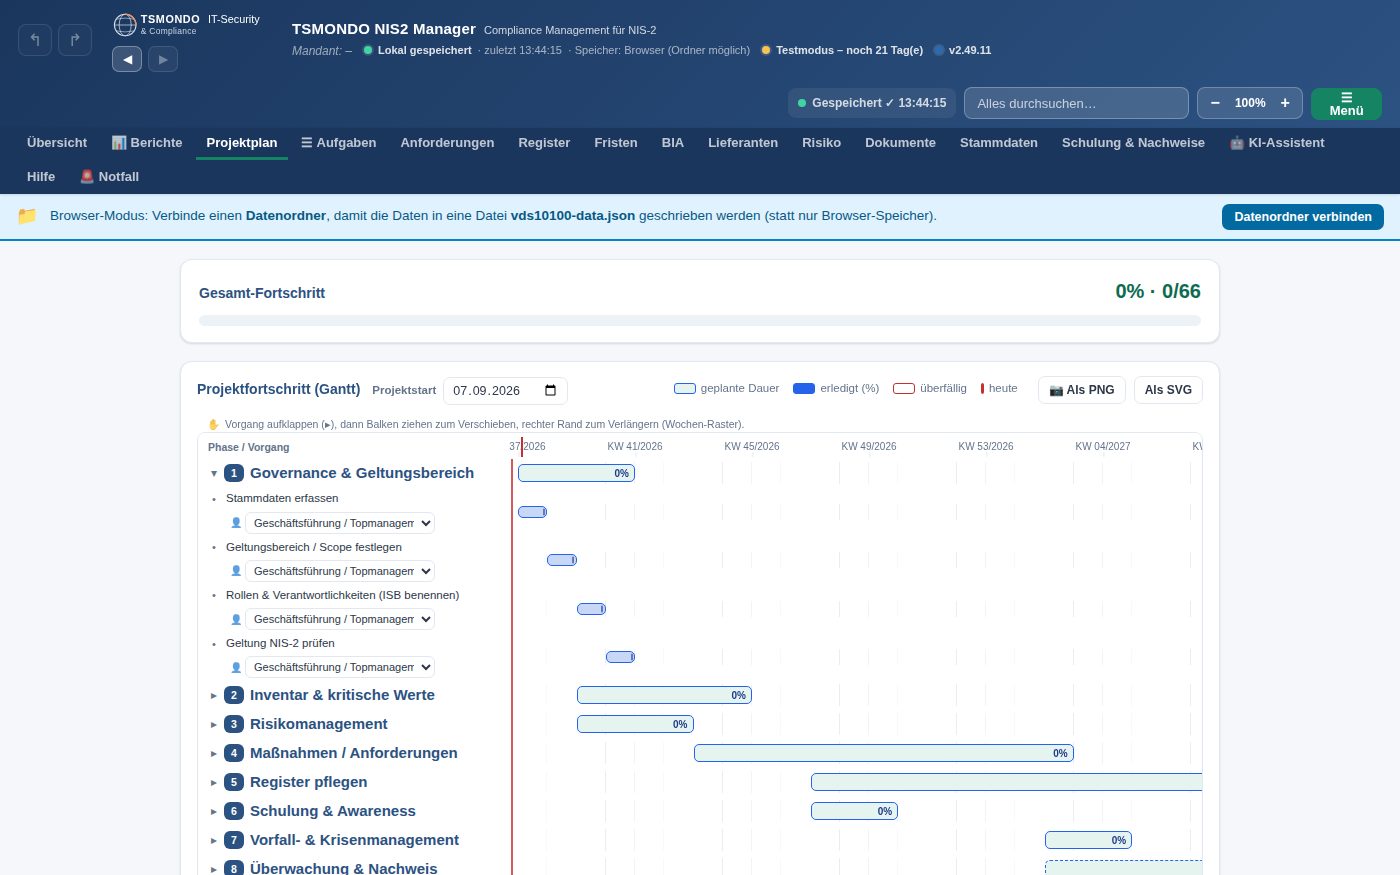
Projektplan als Gantt
Neun Phasen mit 66 Schritten als Balken über echte Kalenderwochen, darüber der Gesamt-Fortschritt. Die erste Phase ist aufgeklappt und zeigt ihre Einzelschritte mit der jeweils zuständigen Rolle; die Zeitleiste lässt sich als PNG oder SVG ausgeben.
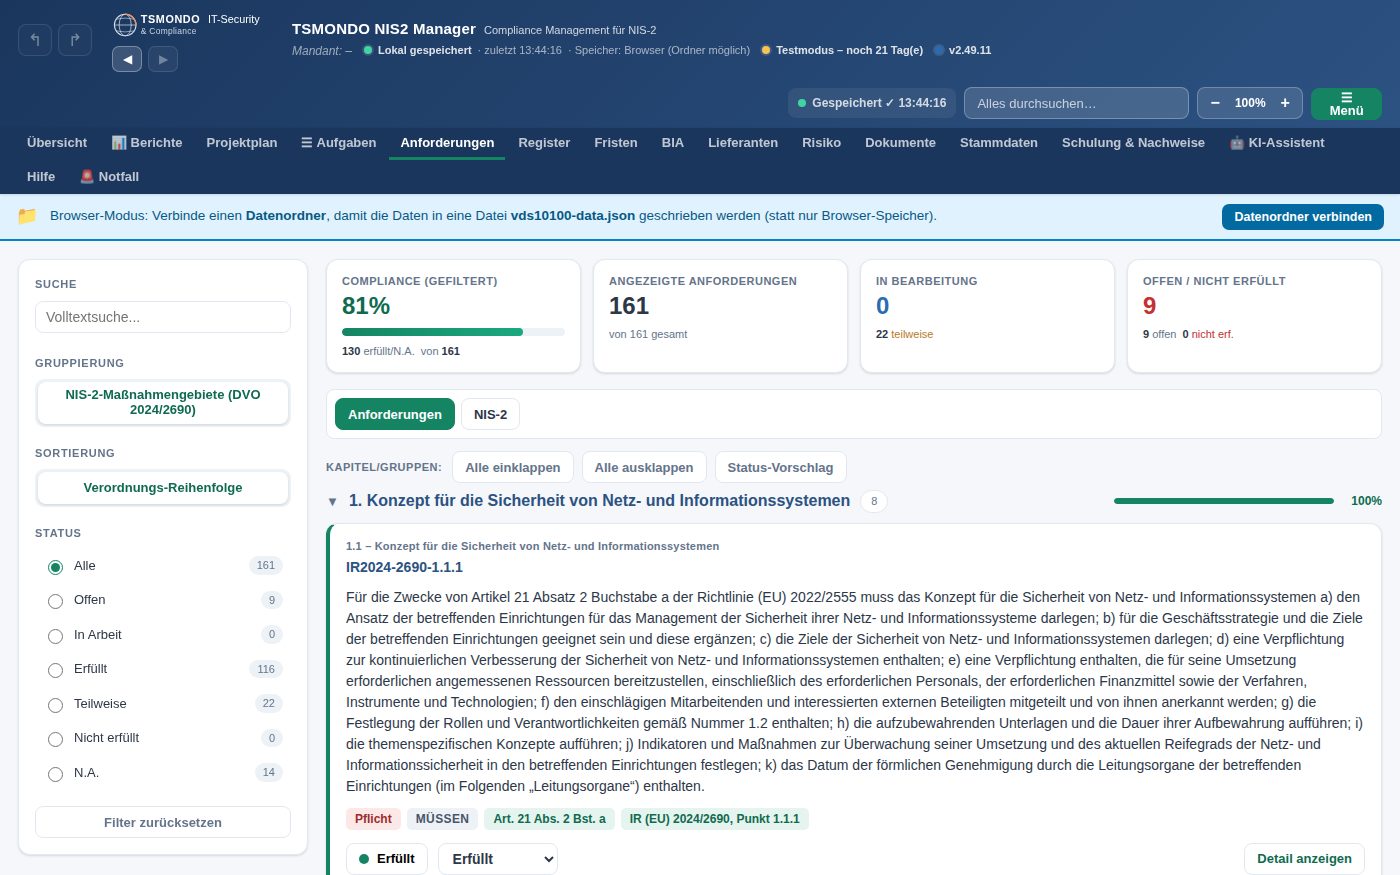
Maßnahmenkatalog
161 Anforderungen, nach den 13 Maßnahmengebieten der Durchführungsverordnung gruppiert. Links wird nach Status, Verbindlichkeit und Geltungsbereich gefiltert, rechts steht je Kapitel die Anzahl der Anforderungen und der Erfüllungsgrad.
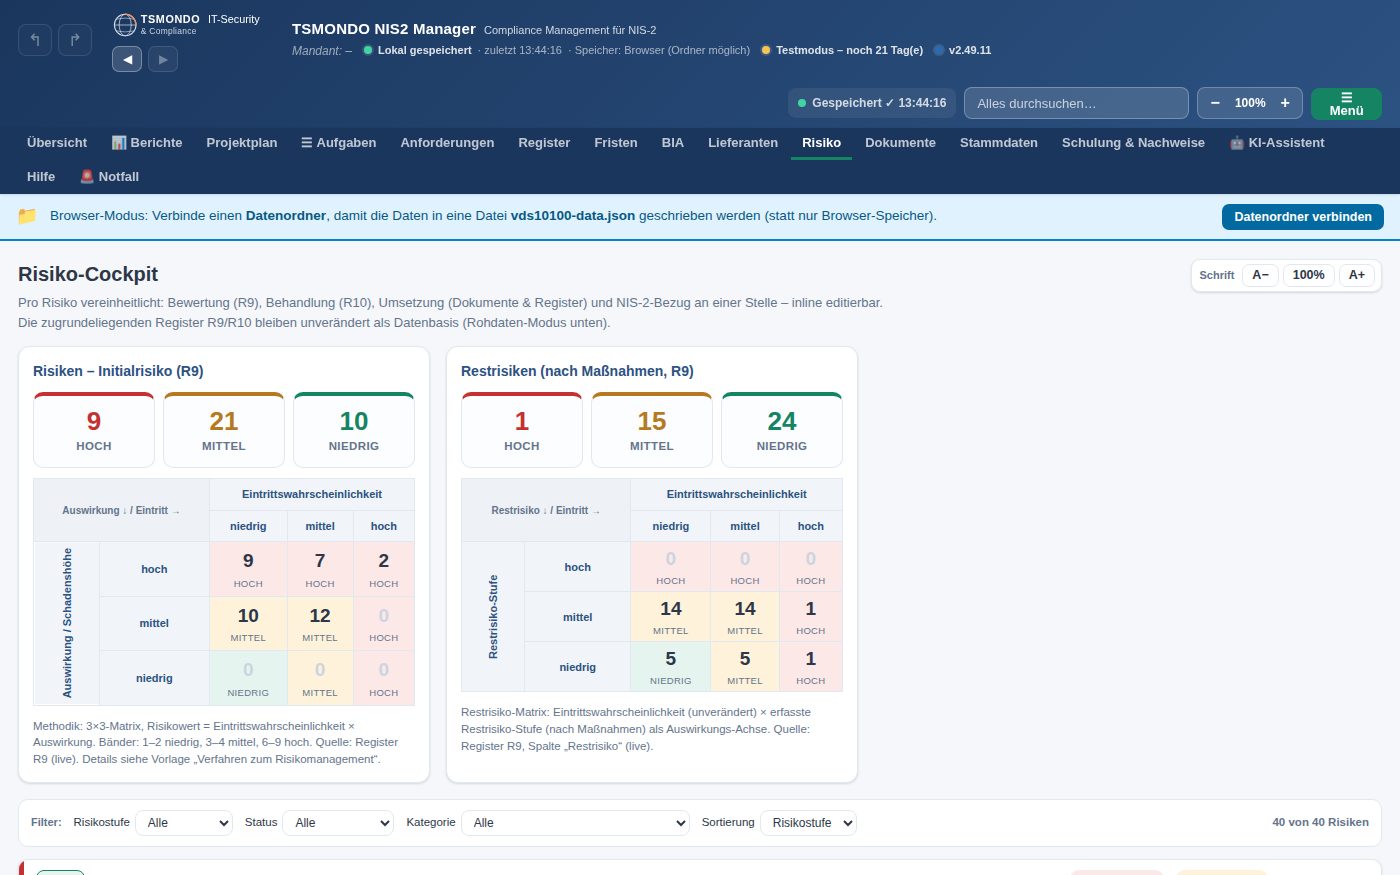
Risiko-Cockpit
Die Risiken aus dem Risikoregister, zusammengefasst nach hoch, mittel und niedrig, dazu eine Matrix aus Eintrittswahrscheinlichkeit und Auswirkung. Darunter stehen die Einzelrisiken mit Kennung, Stufe und Behandlungsstand.
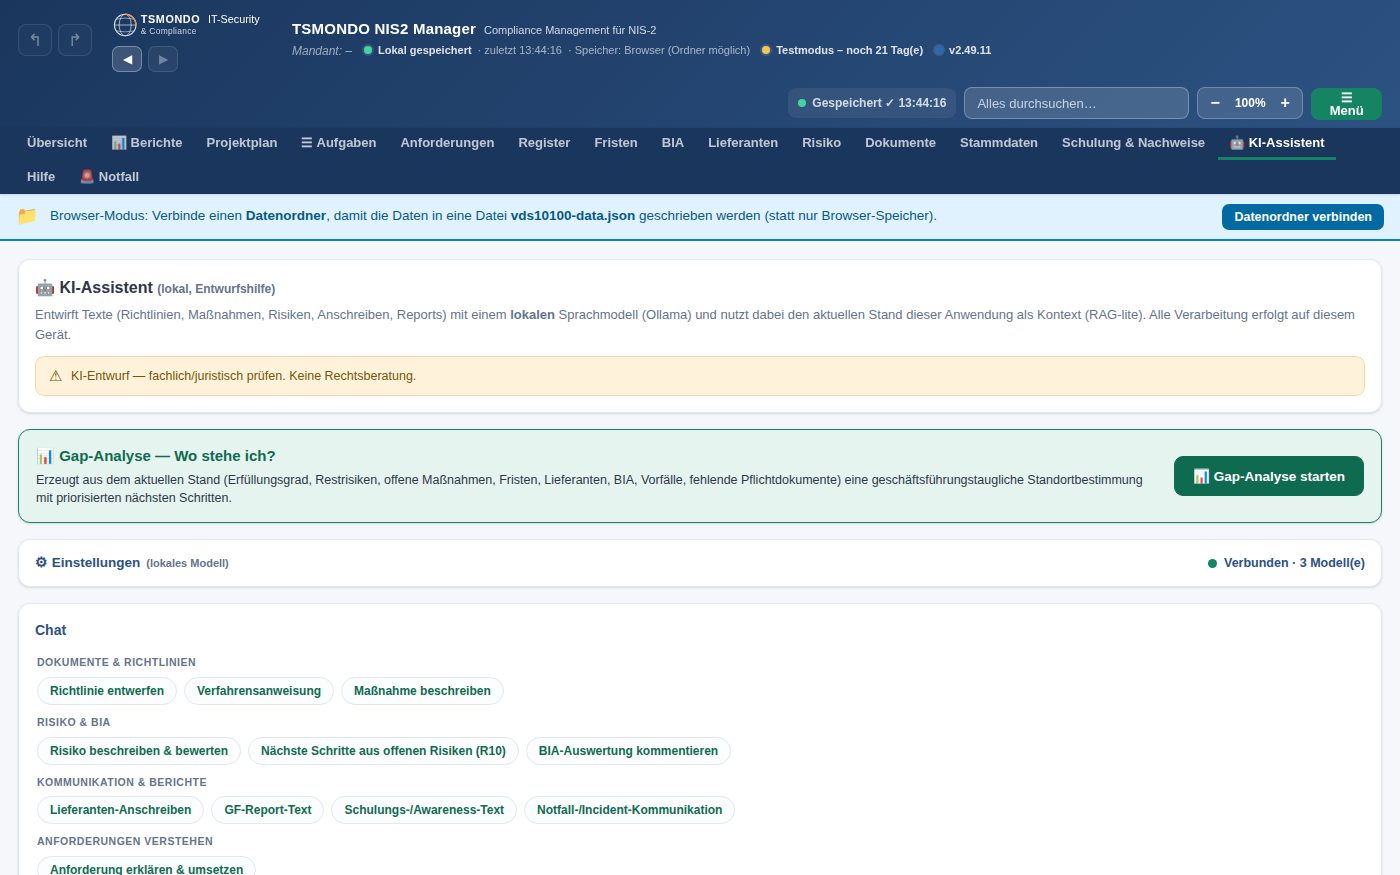
Lokale KI
Der Assistent arbeitet mit einem Sprachmodell auf dem eigenen Gerät. Schnellaktionen entwerfen Richtlinien, Risikobewertungen, Lieferanten-Anschreiben, Berichte und Meldungstexte; die Gap-Analyse erzeugt aus dem aktuellen Stand eine Standortbestimmung. Jeder Entwurf ist als solcher gekennzeichnet und fachlich zu prüfen.
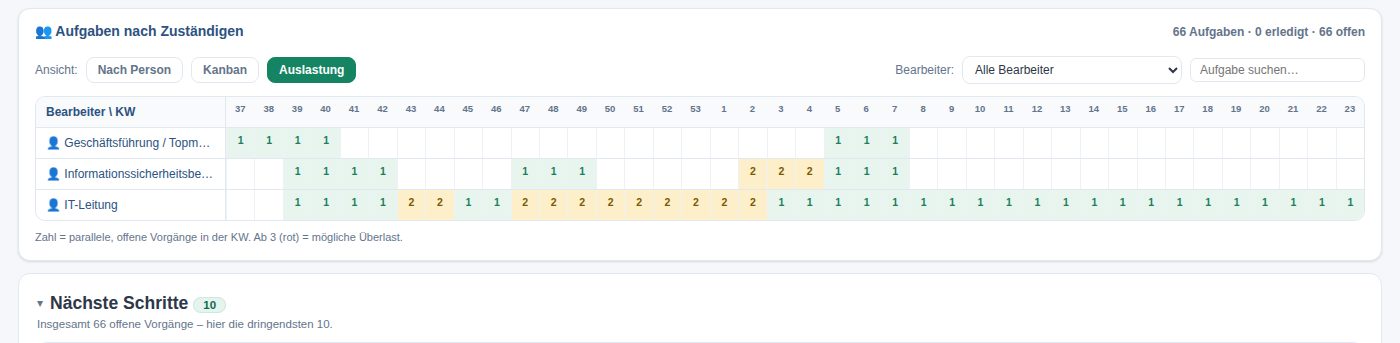
Board-Ansicht Auslastung
Offene Vorgänge je Person und Kalenderwoche als Raster. Ab drei parallelen Vorgängen in einer Woche markiert die Ansicht mögliche Überlast.
Der NIS2-Manager, Schritt für Schritt
Vom Cockpit bis zum Lieferanten-Fragebogen: die geführte Tour durch alle Funktionen. Als vertontes Video ansehen, online blättern, als PDF lesen oder als PowerPoint für Ihr Team herunterladen.
Vertonter Walkthrough, 10 Minuten
Oder Folie für Folie blättern
Mit den Pfeiltasten blättern, sobald der Betrachter ausgewählt ist. Auf dem Telefon genügt eine Wischbewegung.
Eine Lizenz je Unternehmen, gestaffelt nach Größe
Der Preis richtet sich nach der Anzahl der Beschäftigten des lizenzierten Unternehmens — über alle Betriebsstätten hinweg und mit unbegrenzt vielen Nutzern in Ihrem Unternehmen, ohne Aufpreis je Arbeitsplatz. Eine GmbH & Co. KG zählt dabei als ein Unternehmen; Tochter- und Schwestergesellschaften eines Konzerns benötigen je eine eigene Lizenz. Alle Preise netto zuzüglich Umsatzsteuer; bei gültiger UID aus einem anderen EU-Staat greift das Reverse-Charge-Verfahren.
Sie erhalten die Österreich-Fassung des NIS2-Managers (deutsche Oberfläche, NISG 2026, Cybersicherheitsbehörde, CERT.at, Datenschutzbehörde). Anforderungskatalog: der EU-Anforderungskatalog der Durchführungsverordnung (EU) 2024/2690; Dokumentvorlagen und Berichte mit österreichischen Rechtsverweisen (NISG 2026).
Starter-Aktion bis : 20 % auf das erste Jahr (Jahres-Abo) bzw. die ersten drei Monate (Monats-Abo). Code START20 im Bezahlvorgang eingeben — oder Aktion übernehmen für automatischen Rabatt.
Stufe 1 · bis 49 Mitarbeiter
49 € / Monat netto · oder 499 € / Jahr netto
- Eine Lizenz für das gesamte Unternehmen, alle Standorte, unbegrenzt viele Nutzer
- Alle Programmstände der Laufzeit inbegriffen
- Jahres-Abo: verlängert sich um zwölf Monate, Kündigung in Textform mit einem Monat Frist zum Laufzeitende
- Monats-Abo: verlängert sich monatlich, kündbar zum Ende des laufenden Monats
Stufe 2 · 50-249 Mitarbeiter
99 € / Monat netto · oder 999 € / Jahr netto
- Eine Lizenz für das gesamte Unternehmen, alle Standorte, unbegrenzt viele Nutzer
- Alle Programmstände der Laufzeit inbegriffen
- Jahres-Abo: verlängert sich um zwölf Monate, Kündigung in Textform mit einem Monat Frist zum Laufzeitende
- Monats-Abo: verlängert sich monatlich, kündbar zum Ende des laufenden Monats
Stufe 3 · 250-999 Mitarbeiter
199 € / Monat netto · oder 1.990 € / Jahr netto
- Eine Lizenz für das gesamte Unternehmen, alle Standorte, unbegrenzt viele Nutzer
- Alle Programmstände der Laufzeit inbegriffen
- Jahres-Abo: verlängert sich um zwölf Monate, Kündigung in Textform mit einem Monat Frist zum Laufzeitende
- Monats-Abo: verlängert sich monatlich, kündbar zum Ende des laufenden Monats
Stufe 4 · 1.000-4.999 Mitarbeiter
299 € / Monat netto · oder 2.990 € / Jahr netto
- Eine Lizenz für das gesamte Unternehmen, alle Standorte, unbegrenzt viele Nutzer
- Alle Programmstände der Laufzeit inbegriffen
- Jahres-Abo: verlängert sich um zwölf Monate, Kündigung in Textform mit einem Monat Frist zum Laufzeitende
- Monats-Abo: verlängert sich monatlich, kündbar zum Ende des laufenden Monats
Ab 5.000 Mitarbeitern: individuelles Angebot nach kurzer Bedarfsklärung.
Angebot anfordernDemo per E-Mail anfordern
Der NIS2-Manager läuft als Demo ohne Installation, ohne Konto, keine Verpflichtung. Es ist ein portables ZIP für Windows (3,7 MB). Die Demo läuft 7 Tage ab dem ersten Start kostenlos: eigene Daten eingeben und speichern; Word-Export und Druck ohne Wasserzeichen gibt es mit der Lizenz. Danach bleiben Ihre Daten lesbar.
Österreich-Fassung: Behördenkarte, Meldewege und Notfallplan nennen die Cybersicherheitsbehörde (nis.gv.at), CERT.at, die Datenschutzbehörde und das NISG 2026. Der Anforderungskatalog ist der EU-Anforderungskatalog der Durchführungsverordnung (EU) 2024/2690 (161 Punkte, amtliche Nummerierung); die Dokumentvorlagen und Berichte tragen österreichische Rechtsverweise.
Tragen Sie Ihre E-Mail-Adresse ein — der Download-Link kommt sofort, dazu die Terminwahl und die nächsten Schritte.
Das Angebot richtet sich ausschließlich an Unternehmer im Sinne des § 14 BGB — nach unseren AGB gilt deutsches Recht; für österreichische Kunden entspricht das dem Unternehmer nach § 1 UGB. Ein Widerrufs- bzw. Rücktrittsrecht besteht nicht. Die Zahlung läuft über Stripe (SEPA-Lastschrift oder Kreditkarte), die Rechnung kommt per E-Mail. Es gelten unsere AGB.
Kurz und konkret
Läuft der NIS2-Manager lokal oder in der Cloud?
Vollständig lokal auf Windows. Kein Cloud-Zwang, keine Datenabgabe an Dritte.
Ab wann gilt das NISG 2026?
Das NISG 2026 tritt am 1. Oktober 2026 in Kraft; zeitgleich tritt das NISG 2018 außer Kraft. Die Registrierung ist bis 31. Dezember 2026 vorzunehmen, die Selbstdeklaration bis 30. September 2027.
Wie unterstützt die Software bei der Sorgfaltspflicht?
Die Struktur folgt Artikel 21 der NIS-2-Richtlinie (EU) 2022/2555 und der Durchführungsverordnung (EU) 2024/2690. Die Pflicht erfüllt Ihre Organisation — die Software führt Sie durch die Anforderungen und erzeugt die Dokumentation dazu.
Unterstützt der Melde-Assistent die Meldung in Österreich?
Ja, mit den Fristen von 24 Stunden für die Frühwarnung, 72 Stunden für die Meldung und einem Monat für den Abschlussbericht. Gemeldet wird an das zuständige CSIRT über die Meldeplattformen der NIS-Anlaufstelle des Innenministeriums (nis.gv.at); welche Plattform das NISG 2026 vorschreibt, ist noch nicht veröffentlicht.
Was kostet es?
Der Preis richtet sich nach der Zahl der Beschäftigten des Unternehmens: vier Stufen zu 49, 99, 199 oder 299 EUR pro Monat netto beziehungsweise 499, 999, 1.990 oder 2.990 EUR pro Jahr netto. Ab 5.000 Beschäftigten gibt es ein individuelles Angebot.
In welcher Sprache läuft die Software?
Die Oberfläche und alle Dokumentvorlagen gibt es auf Deutsch und auf Englisch. Bevorzugen Sie eine bestimmte Fassung, schreiben Sie uns vor dem Kauf an info@tsmondo.eu.
Lokaler KI-Assistent — auf Wunsch
Der optionale KI-Assistent läuft vollständig auf Ihrem Rechner: kein Cloud-Konto, keine Datenweitergabe. Ein Installer richtet die lokale KI-Laufzeit „Ollama“ und das passende Sprachmodell ein — auch dann, wenn Ollama noch nicht vorhanden ist. Der NIS2-Manager erkennt das Modell automatisch.
Kostenlos · Windows · optional · ZIP, 1,6 MB. Der NIS2-Manager arbeitet auch vollständig ohne diesen Assistenten. Wer kein lokales Sprachmodell installieren möchte, kann die KI-Verarbeitung stattdessen auf Mistral in der EU-Cloud (Frankreich) umschalten — mit eigenem Zugangsschlüssel, der auf Ihrem Rechner bleibt.
Bereit für das NISG 2026
Sehen Sie sich die NIS-2-Software an — oder lesen Sie zuerst nach, was das NISG 2026 ab 1. Oktober 2026 verlangt.
Erst wissen, was auf Sie zukommt
Das NISG 2026 im Überblick: für wen es gilt, welche Pflichten daraus folgen, wie die Meldung läuft und welche Strafen im Gesetz stehen — mit den Fundstellen dazu.
Der Entwickler hinter der Software
Thorsten Schmitz-Hübsch ist Gründer der TSMONDO GmbH und hat NIS2-Manager selbst entwickelt. Als externer CISO und Informationssicherheitsbeauftragter begleitet er aktuell mehrere Unternehmen bei ihrer NIS2-Umsetzung auf Basis von ISO 27001. Die Software entsteht aus dieser praktischen Erfahrung und echten Kundenaufträgen.