
NIS2 en Belgique : la loi du 26 avril 2024, CyFun et le CCB
En Belgique, NIS2 est mis en œuvre par la loi du 26 avril 2024, qui transpose la directive (UE) 2022/2555 en droit belge et est en vigueur depuis le 18 octobre 2024. Elle s'applique aux entités essentielles et aux entités importantes, qui doivent s'enregistrer via Safeonweb@Work, prendre des mesures de gestion des risques et notifier leurs incidents au Centre pour la Cybersécurité Belgique (CCB).
Mis à jour le : 08.09.2026
Les faits
Ce que la loi NIS2 belge impose
La loi du 26 avril 2024 transpose la directive (UE) 2022/2555 en droit belge et est en vigueur depuis le 18 octobre 2024. Depuis cette date, trois obligations courent en parallèle : une entreprise qui relève de la loi s'enregistre, prend des mesures de gestion des risques et notifie ses incidents. Le Centre pour la Cybersécurité Belgique (CCB) est à la fois l'autorité nationale et le CSIRT ; il a été désigné par arrêté royal du 9 juin 2024. Le CCB reçoit donc les notifications, mais il n'est pas seul à surveiller : l'arrêté royal désigne des autorités sectorielles pour l'énergie, les transports, la santé, les prestataires de services de confiance, les fournisseurs numériques, l'espace et la recherche. Elles participent aux contrôles, peuvent imposer des mesures et des amendes, et le CSIRT national leur transmet immédiatement les notifications d'incident. Les exigences de fond proviennent de la directive elle-même et, pour certaines catégories de fournisseurs de services numériques, du règlement d'exécution (UE) 2024/2690, qui précise les mesures de gestion des risques et la notion d'incident significatif. Pour l'application pratique de ces mesures, le CCB renvoie à son propre référentiel, CyberFundamentals. La loi ne demande pas un dispositif parfait : elle demande des mesures proportionnées et la capacité de les démontrer.
Qui est concerné : entités essentielles et importantes
La loi distingue deux catégories, les entités essentielles et les entités importantes ; ce classement détermine la surveillance et le plafond de l'amende. Les deux catégories portent les mêmes obligations de fond — s'enregistrer, prendre des mesures, notifier les incidents — mais le régime qui les entoure diffère. Pour une entité essentielle, l'amende administrative peut atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial annuel ; pour une entité importante, 7 millions d'euros ou 1,4 % — le montant le plus élevé étant retenu. L'échéance du 18 avril 2027 ne pèse que sur les entités essentielles : celles qui sont engagées dans une démarche de certification doivent alors l'avoir obtenue, celles qui relèvent de l'inspection par le CCB remettent un état d'avancement. La catégorie applicable à votre entreprise dépend du secteur et de la taille, tels que la loi les définit. L'enregistrement via Safeonweb@Work est le moment où ce classement est consigné noir sur blanc : c'est aussi la raison pour laquelle il vaut mieux le traiter comme une décision de direction et non comme une formalité administrative.
De la loi au tableau de bord
Captures d'écran de l'édition belge (interface en anglais), remplies de données d'exemple.
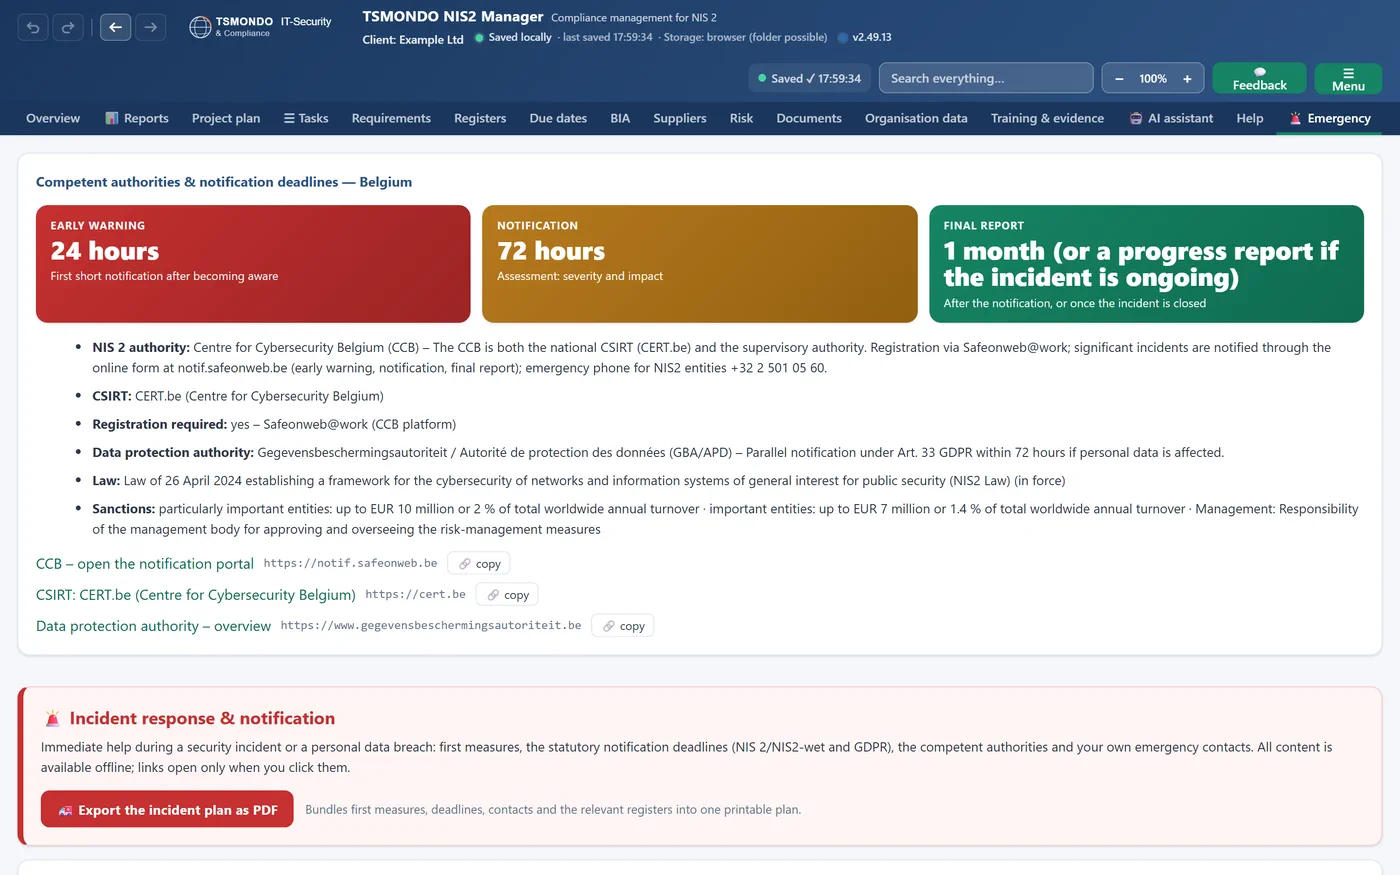
La notification, prête
Les délais de 24 heures et de 72 heures apparaissent à côté du CCB et du portail de notification, sans recherche le jour où cela compte.
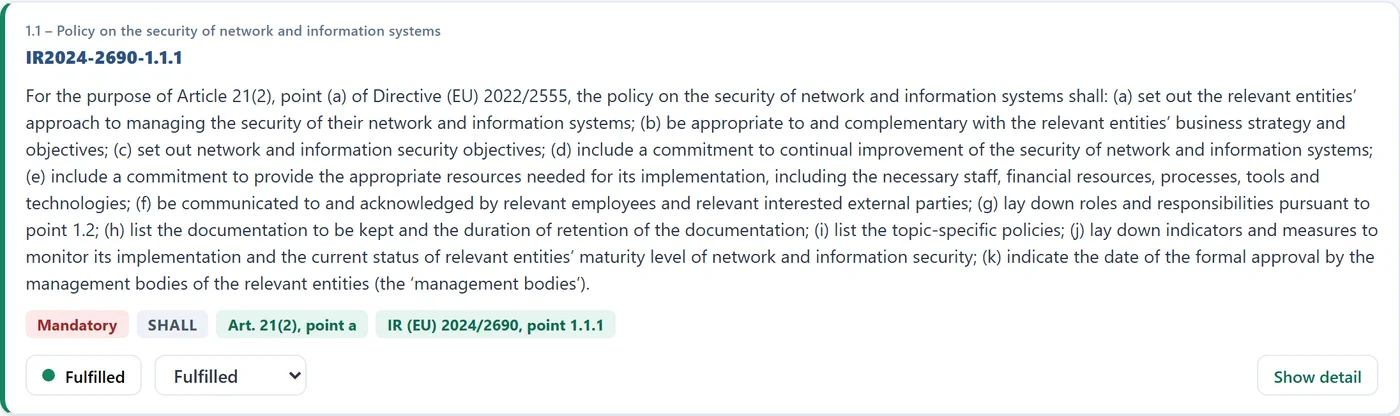
Une exigence, une fiche
La référence à l'article, l'obligation et le statut figurent sur une seule fiche, pour voir d'un coup d'œil ce qui reste à prouver.
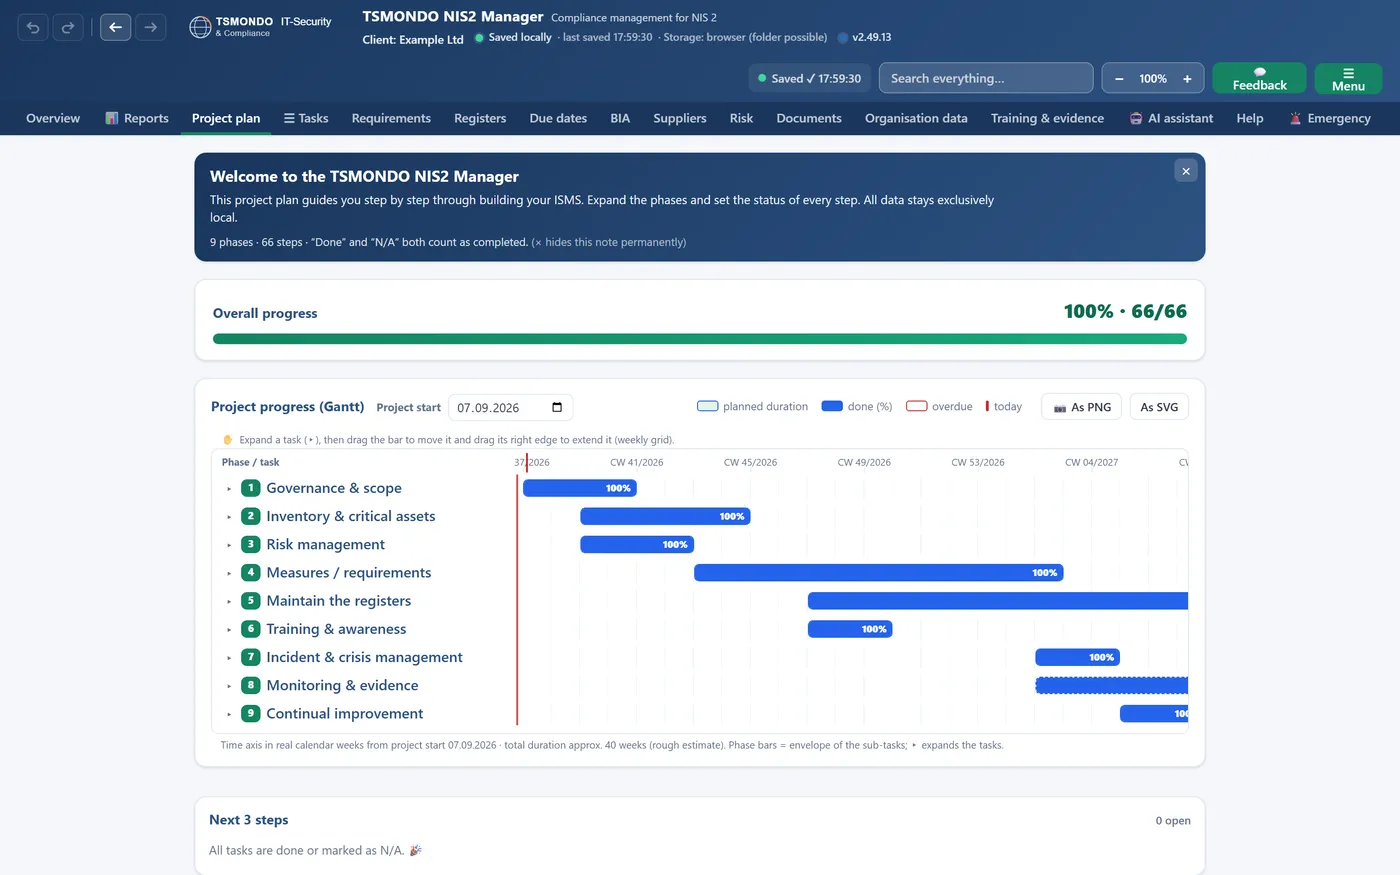
Un plan, neuf phases
Une barre de progression globale et une frise de Gantt sur neuf phases situent chaque semaine du chantier de mise en conformité.
L'enregistrement auprès de Safeonweb@Work
Les entités concernées s'enregistrent auprès du CCB via la plateforme Safeonweb@Work. Le délai général courait jusqu'au 18 mars 2025, soit cinq mois après l'entrée en vigueur de la loi. Pour les fournisseurs de services DNS, les registres de noms de domaine, les fournisseurs de cloud, de centres de données, de CDN, de services gérés et de sécurité gérée, ainsi que pour les places de marché en ligne, les moteurs de recherche et les plateformes de réseaux sociaux, le délai n'était que de deux mois : le 18 décembre 2024. Les deux délais sont échus. Une entreprise qui ne s'est pas encore annoncée passe par la même plateforme : l'enregistrement reste la première étape que le CCB voit d'une entité, et sans lui, le point de contact pour une notification d'incident manque également. En pratique, la difficulté n'est pas la procédure mais ce qu'elle suppose déjà tranché en interne : quelles activités relèvent du périmètre, qui signe, et quelle personne reste joignable en dehors des heures de bureau. Ce sont des décisions de direction, pas des décisions du service informatique. Traitez donc l'enregistrement comme le premier jalon d'un dossier plutôt que comme une case à cocher : ce que vous y déclarez fixe le cadre de tout ce qui suit.
Ce qu'est CyFun (CyberFundamentals) et quels niveaux existent
CyFun, en toutes lettres CyberFundamentals, est le référentiel du CCB pour les mesures minimales de gestion des risques prévues par la loi NIS2 belge. Il comporte quatre niveaux — Small, Basic, Important et Essential —, dont les trois derniers sont ceux que la loi retient pour l'évaluation de la conformité. Les niveaux montent en profondeur : plus le rôle de l'entité est sensible, plus le niveau que le CCB juge approprié est élevé. L'intérêt pratique tient au lien avec la loi : l'évaluation périodique réalisée par un organisme d'évaluation de la conformité agréé ouvre une présomption de conformité aux mesures de gestion des risques — que le référentiel choisi soit CyFun ou NBN EN ISO/IEC 27001. Une auto-évaluation transmise dans le cadre d'une inspection du CCB n'ouvre pas cette présomption. Vous démontrez alors ce qui a été fait, au lieu d'avoir à l'argumenter mesure par mesure. Une entreprise qui travaille déjà avec ISO/IEC 27001 dispose d'une seconde voie : le périmètre ISO/IEC 27001, accompagné de la déclaration d'applicabilité, est reconnu comme étape de vérification. Laquelle des deux voies revient le moins cher dépend surtout de ce qui existe déjà : un système de management en place pèse davantage dans le calcul que le choix du référentiel lui-même.
Les échéances du 18 avril 2026 et du 18 avril 2027
Le 18 avril 2026 était la première échéance de vérification ; cette date est passée. L'échéance suivante est le 18 avril 2027. Ces deux dates ne concernent que les entités essentielles : l'évaluation périodique de la conformité ne pèse que sur elles (art. 39 de la loi), tandis qu'elle reste volontaire pour les entités importantes (art. 41). Elles ne courent pas non plus à partir du même jour pour tout le monde : l'arrêté royal compte dix-huit et trente mois à partir de l'entrée en vigueur de la loi ou de la date d'identification par le CCB. Au 18 avril 2026, une entité essentielle devait pouvoir démontrer une première étape de vérification : soit une vérification réalisée par un organisme d'évaluation de la conformité au niveau Basic ou Important, soit le périmètre ISO/IEC 27001 avec la déclaration d'applicabilité. Au 18 avril 2027, trente mois après l'entrée en vigueur, les entités essentielles engagées dans une démarche de certification doivent l'avoir obtenue ; celles qui ont choisi la voie de l'inspection par le CCB remettent un état d'avancement de leur mise en conformité. Les entités importantes, elles, n'ont rien à remettre à cette date. Pour une entreprise qui n'a pas tenu la première échéance, la tâche elle-même ne change pas : le chemin passe toujours par une étape de vérification, puis par la suite du parcours. Ce qui change, c'est que la seconde échéance commande désormais le calendrier et qu'il reste moins de marge pour laisser un dossier mûrir tranquillement. Le rattrapage se planifie donc à rebours du 18 avril 2027.
La notification des incidents
En cas d'incident, la loi prévoit une alerte précoce dans les 24 heures auprès du CCB, une notification d'incident dans les 72 heures et un rapport final dans le mois qui suit cette notification. Les trois délais ne partent pas du même point : les 24 et les 72 heures courent à partir du moment où vous avez connaissance de l'incident, le mois du rapport final court à partir de la notification à 72 heures. Si l'incident est encore en cours à ce moment-là, vous remettez d'abord un rapport d'avancement, et le rapport final suit dans le mois qui suit son traitement définitif. La première notification est volontairement brève : elle confirme qu'il se passe quelque chose. Le rapport à 72 heures complète le tableau, le rapport final clôt le dossier. Ce que cela demande relève moins de la technique que de l'organisation : quelqu'un doit pouvoir constater, en dehors des heures de bureau, que l'horloge a démarré, et quelqu'un doit être habilité à notifier au nom de l'entreprise. Fixez ces deux rôles avant d'en avoir besoin. Vingt-quatre heures passent vite lorsque les premières heures servent à établir qui a le droit de décider.
Les amendes
Pour les entités essentielles, l'amende administrative peut atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial annuel ; pour les entités importantes, 7 millions d'euros ou 1,4 %. Dans les deux cas, c'est le montant le plus élevé qui est retenu, et l'amende est doublée en cas de récidive pour les mêmes faits dans un délai de trois ans. La référence est le chiffre d'affaires mondial annuel, et non le chiffre d'affaires réalisé en Belgique. Pour une entreprise qui fait partie d'un groupe international, l'ordre de grandeur se déplace donc sensiblement. Plus important que le montant : ce que la surveillance apprécie en pratique, c'est l'existence des mesures et votre capacité à les montrer. La capacité de preuve est le point central — une vérification CyberFundamentals ou un périmètre ISO/IEC 27001 assorti de sa déclaration d'applicabilité est exactement cette pièce justificative.
Ce que vous pouvez faire maintenant
Pour une entreprise en retard, l'ordre reste simple : d'abord l'enregistrement, ensuite la catégorie, puis une seule voie de vérification. Cinq étapes qui s'enchaînent :
- Vérifiez l'enregistrement — votre entreprise est-elle annoncée via Safeonweb@Work ? Si ce n'est pas le cas, faites-le par la même plateforme.
- Déterminez votre catégorie — entité essentielle ou entité importante. Ce classement fixe la surveillance, le plafond de l'amende et ce que le 18 avril 2027 attendra de vous.
- Choisissez votre régime de surveillance — soit l'évaluation par un organisme d'évaluation de la conformité agréé, soit l'inspection par le CCB. Dans le premier cas, l'étape des dix-huit mois est une vérification au niveau Basic ou Important, ou le périmètre ISO/IEC 27001 avec la déclaration d'applicabilité ; dans le second, c'est la transmission d'une auto-évaluation de même niveau, ou de la politique de sécurité avec le périmètre et la déclaration d'applicabilité.
- Fixez le processus de notification — qui alerte le CCB dans les 24 heures, qui livre la notification à 72 heures et le rapport final dans le mois qui suit.
- Planifiez l'étape du 18 avril 2027 — elle ne vise que les entités essentielles : certification obtenue pour la voie certification, état d'avancement pour la voie inspection.
Questions fréquentes
Depuis quand la loi NIS2 belge est-elle en vigueur ?
La loi du 26 avril 2024 transpose la directive (UE) 2022/2555 en droit belge et est en vigueur depuis le 18 octobre 2024. Le Centre pour la Cybersécurité Belgique (CCB) est à la fois l'autorité nationale et le CSIRT ; il a été désigné par arrêté royal du 9 juin 2024.
Où une entreprise s'enregistre-t-elle ?
Auprès du CCB, via la plateforme Safeonweb@Work. Le délai général courait jusqu'au 18 mars 2025, celui des fournisseurs de services numériques jusqu'au 18 décembre 2024. Les deux sont échus ; une entreprise qui ne s'est pas encore annoncée passe par la même plateforme.
Qu'est-ce que CyFun (CyberFundamentals) ?
CyFun, en toutes lettres CyberFundamentals, est le référentiel du Centre pour la Cybersécurité Belgique pour les mesures minimales de gestion des risques prévues par la loi NIS2 belge. Il comporte quatre niveaux : Small, Basic, Important et Essential, dont les trois derniers sont ceux que la loi retient. L'évaluation réalisée par un organisme d'évaluation de la conformité agréé ouvre une présomption de conformité, que le référentiel soit CyFun ou NBN EN ISO/IEC 27001.
Quels délais de notification s'appliquent en cas d'incident ?
Une alerte précoce dans les 24 heures auprès du Centre pour la Cybersécurité Belgique, une notification d'incident dans les 72 heures et un rapport final dans le mois qui suit cette notification. Les 24 et 72 heures courent à partir du moment où vous avez connaissance de l'incident.
Que s'appliquait au 18 avril 2026 et que s'applique au 18 avril 2027 ?
Les deux dates ne concernent que les entités essentielles. Au 18 avril 2026, une entité essentielle devait pouvoir démontrer une première étape de vérification, soit par un organisme d'évaluation de la conformité au niveau Basic ou Important, soit par le périmètre ISO/IEC 27001 avec la déclaration d'applicabilité, soit par une auto-évaluation si elle relève de l'inspection du CCB. Au 18 avril 2027, la certification doit être obtenue pour la voie certification et un état d'avancement remis pour la voie inspection. Les entités importantes n'ont pas d'échéance à ces dates.
À combien s'élèvent les amendes ?
Pour les entités essentielles, l'amende administrative peut atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial annuel ; pour les entités importantes, 7 millions d'euros ou 1,4 %. Dans les deux cas, le montant le plus élevé est retenu.
Conçu par un spécialiste, pas revendu comme plateforme
Vous décidez ici d'une obligation dont la direction répond personnellement. Vous trouverez donc ci-dessous qui développe le logiciel, ce qu'il coûte et ce qu'il vous reste s'il ne convient pas.
Un interlocuteur unique, avec les titres correspondants
- ISO 27001 Lead Auditor et Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Délégué à la protection des données et responsable sécurité informatique certifié (TÜV)
- Membre de l'Alliance pour la cybersécurité (BSI, Allemagne)
Des organisations qui travaillent déjà avec
- Industrie, médias, santé, secteur public et plateformes numériques
- Sujets : sécurité, NIS2 et protection des données
- Citation des noms avec accord seulement — liste complète sur tsmondo.de/referenzen
Essayer d'abord, décider ensuite
- Démonstration portable en ZIP — sans inscription, sans compte
- Fonctionne en local sous Windows, sans nuage et sans transmission à des tiers
- Vos registres, mesures et appréciations des risques restent chez vous
- Si cela ne convient pas : supprimez le dossier, rien ne subsiste
Selon la taille de l'entreprise, pas par poste de travail
- Abonnement annuel à partir de 499 euros par an, abonnement mensuel à partir de 49 euros par mois, hors TVA
- Une licence par entreprise, avec un nombre d'utilisateurs illimité sur tous les sites — le palier tarifaire dépend du nombre de salariés
- Abonnement mensuel résiliable pour la fin du mois en cours, abonnement annuel avec un préavis d'un mois
- Pour les clients professionnels d'autres États membres de l'UE disposant d'un numéro de TVA valide, l'autoliquidation s'applique
Local · sans nuage · aucune transmission à des tiers · développé par un ISO 27001 Lead Auditor et ISACA CISM. L'édition belge (interface en anglais, pack pays CCB et CyFun) est disponible sur la page logiciel NIS2. L'offre s'adresse exclusivement aux professionnels ; il n'existe pas de droit de rétractation. Nos conditions générales s'appliquent.
De la connaissance à la preuve
Le référentiel CyFun est détaillé sur une page dédiée, en français. La version néerlandophone de cette page traite le même sujet sous l'angle CyFun.
Autres pays : Belgique (néerlandais) · Pays-Bas (Cyberbeveiligingswet) · Autriche (NISG 2026) · UE (anglais) · France