
CyFun — le référentiel du CCB pour la loi belge NIS2
CyFun, ou CyberFundamentals, est le référentiel du Centre pour la Cybersécurité Belgique (CCB) pour les mesures de gestion des risques imposées par la loi NIS2. Il compte quatre niveaux — Small, Basic, Important, Essential — et sert de base à l'évaluation de conformité exigée depuis le 18 avril 2026.
Mis à jour le : 08.09.2026
Centre pour la Cybersécurité Belgique (CCB) · quatre niveaux · évaluation depuis le 18 avril 2026
Les faits
En bref
CyFun (CyberFundamentals) est le référentiel que le Centre pour la Cybersécurité Belgique (CCB) a publié pour aider les entreprises à choisir, mettre en œuvre et faire vérifier les mesures de cybersécurité exigées par la loi NIS2 belge. Il traduit une exigence légale formulée de façon générale en mesures concrètes, réparties sur quatre niveaux de rigueur croissante. Cette page explique ce que CyFun couvre, qui est concerné et comment engager la démarche.
Les faits
Les dates et montants qui encadrent CyFun s'appuient sur la loi belge NIS2 du 26 avril 2024 et sur les communications du Centre pour la Cybersécurité Belgique (CCB). Le résumé ci-dessus reprend l'essentiel : entrée en vigueur, autorité compétente, délais de notification, les deux échéances qui concernent les entités essentielles et le plafond de l'amende qui leur correspond.
De CyFun à la preuve
Captures d'écran de l'édition belge (interface en anglais), remplies de données d'exemple.
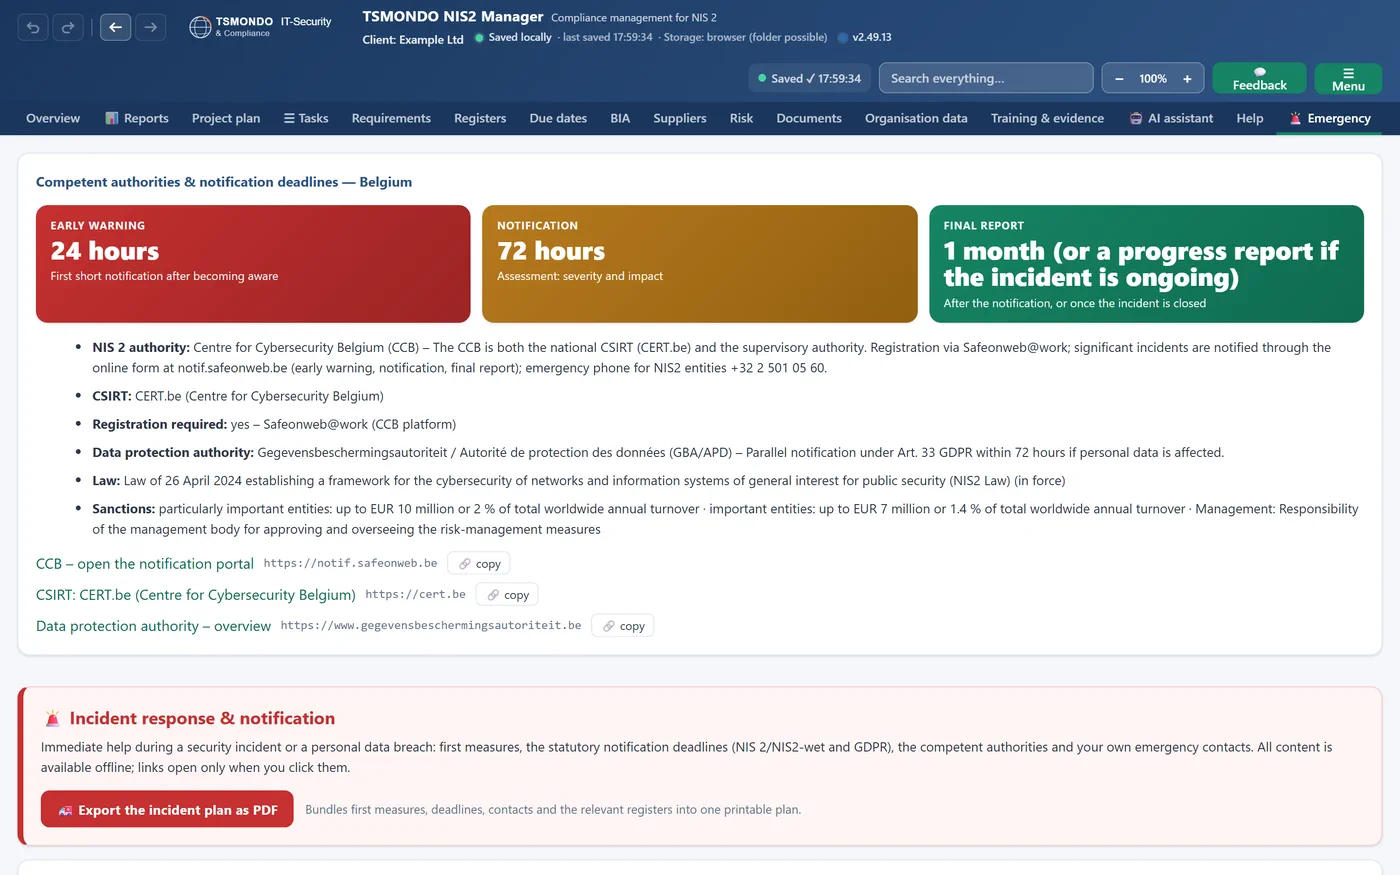
Notification sans recherche
Les délais légaux, l'autorité compétente et le lien vers le portail de notification sont réunis sur un seul écran, prêts en cas d'incident.
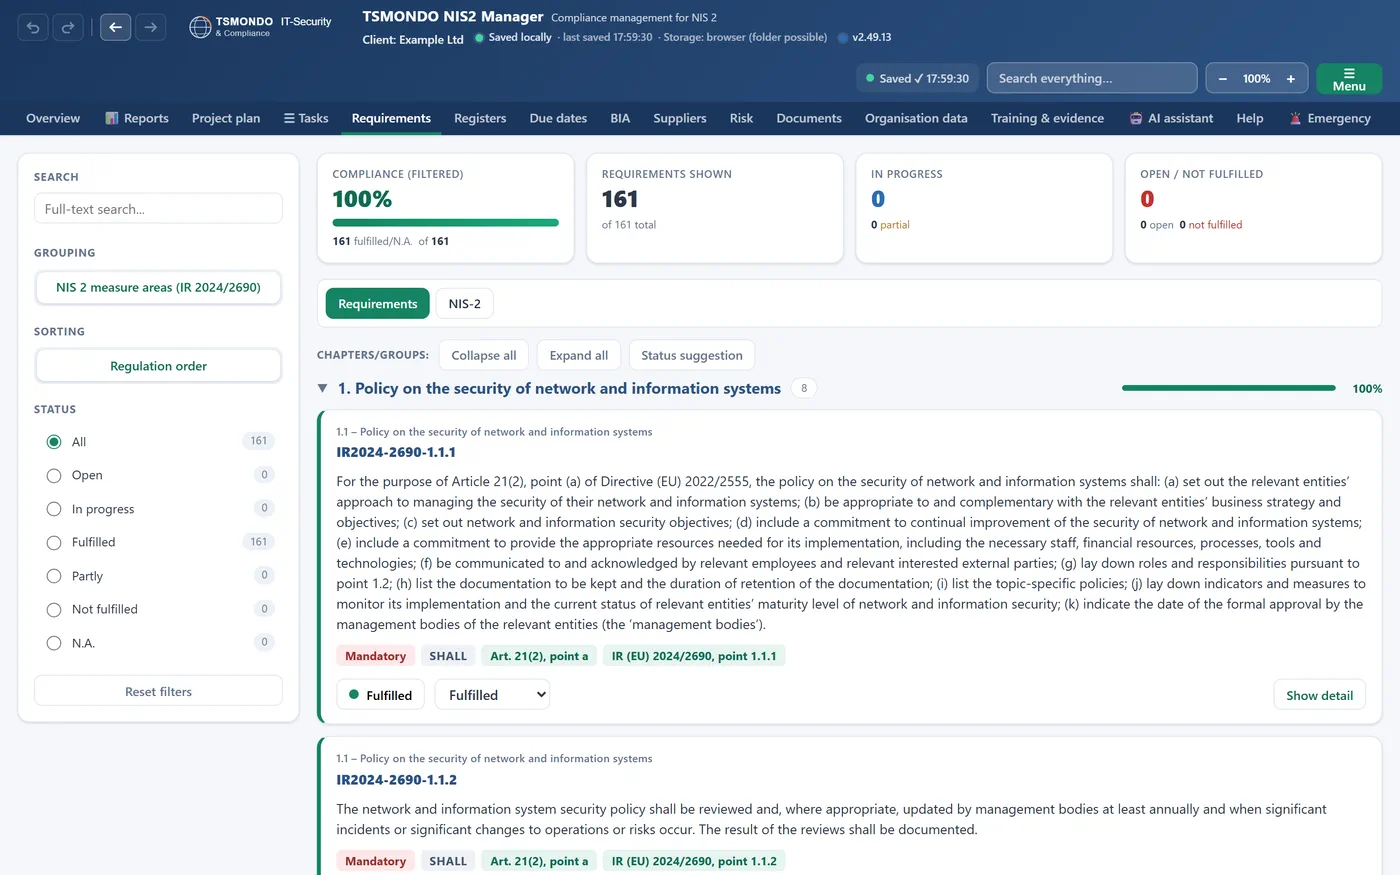
Catalogue avec base légale
Filtrez par statut et par obligation ; chaque exigence affiche directement l'article du règlement européen dont elle découle.
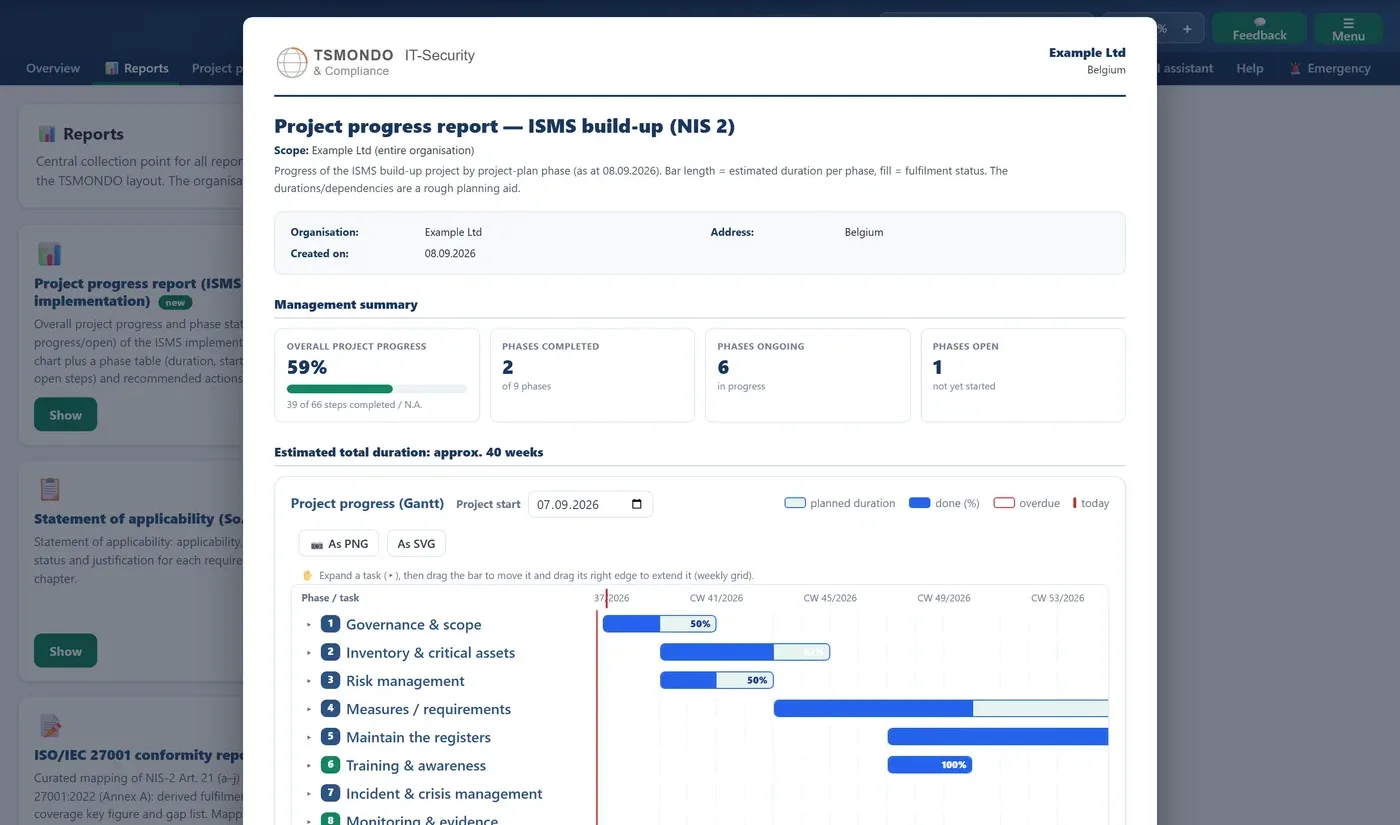
Rapport pour la direction
Un rapport de progression prêt à l'emploi, avec synthèse et frise par phase, prêt à exporter en pdf pour la direction.
Qu'est-ce que CyFun (CyberFundamentals) ?
CyFun, en toutes lettres CyberFundamentals, est le référentiel du CCB pour les mesures minimales de gestion des risques prévues par la loi NIS2 belge. Il traduit des obligations légales formulées de façon générale en un ensemble de contrôles vérifiables : gestion des accès, sauvegardes, journalisation et gestion des incidents, entre autres. Une version 2.0 du référentiel, publiée par le CCB en 2025, s'aligne sur le NIST Cybersecurity Framework 2.0 et sur les textes européens, dont NIS2. Ce n'est pas la seule voie possible : une entreprise déjà certifiée NBN EN ISO/IEC 27001 peut faire reconnaître ce périmètre, accompagné de sa déclaration d'applicabilité, comme étape de vérification équivalente.
Qui est concerné : entités essentielles et importantes
La loi NIS2 belge distingue deux catégories d'entités concernées, les entités essentielles et les entités importantes ; ce classement détermine le niveau de surveillance et le plafond de l'amende. La catégorie applicable dépend du secteur et de la taille de l'organisation, tels que la loi les définit. Seules les entités essentielles sont soumises à l'évaluation périodique de conformité prévue par la loi belge NIS2 et aux échéances qui l'accompagnent ; pour les entités importantes, cette évaluation reste volontaire (art. 41). Les niveaux Small et Basic de CyFun restent par ailleurs ouverts à toute organisation qui veut structurer sa cybersécurité sans y être obligée par la loi.
Les niveaux : Small, Basic, Important, Essential
CyFun compte quatre niveaux, chacun reprenant les exigences du niveau précédent et y ajoutant des contrôles supplémentaires. Small vise les plus petites structures et couvre les mesures les plus élémentaires : gestion des mots de passe, sauvegardes, sensibilisation de base. Basic élargit ce socle et correspond à une première étape de vérification acceptée pour la loi NIS2. Important ajoute des exigences de gouvernance et de suivi, pensées pour des organisations aux processus plus complexes. Essential est le niveau le plus exigeant : c'est celui que les entités essentielles doivent avoir obtenu par certification au 18 avril 2027. Le nombre exact de mesures par niveau évolue avec les versions du référentiel : la version de référence à consulter est celle publiée par le CCB, pas un résumé tiers.
CyFun et la loi NIS2 en Belgique
CyFun n'est pas un texte de loi : c'est un outil que la loi NIS2 belge reconnaît pour démontrer le respect de l'obligation de gestion des risques. Une vérification réalisée par un organisme d'évaluation de la conformité agréé par le CCB ouvre une présomption de conformité aux mesures de gestion des risques prévues par la loi : que le référentiel choisi soit CyFun ou la norme NBN EN ISO/IEC 27001. Une auto-évaluation transmise dans le cadre d'une inspection du CCB n'ouvre pas cette présomption : elle documente ce qui a été fait, mais ne dispense pas de l'apprécier au cas par cas. Le choix entre CyFun et ISO/IEC 27001 dépend surtout de ce qui existe déjà dans l'organisation.
Les échéances du 18 avril 2026 et du 18 avril 2027
Le 18 avril 2026 était la première échéance de vérification pour les entités essentielles ; cette date est passée. Elles devaient alors pouvoir démontrer une première étape : soit une vérification par un organisme d'évaluation de la conformité au niveau Basic ou Important, soit le périmètre ISO/IEC 27001 accompagné de sa déclaration d'applicabilité. La seconde échéance, le 18 avril 2027, porte sur la certification complète au niveau Essential pour les entités qui ont engagé cette démarche, ou sur un état d'avancement pour celles qui ont choisi la voie de l'inspection par le CCB. Les entités importantes n'ont rien à remettre à ces deux dates : l'évaluation périodique reste volontaire pour elles. Pour une entreprise en retard sur la première échéance, le chemin reste le même : seule la marge de manœuvre se réduit.
L'évaluation de conformité : comment ça marche
L'évaluation passe par un organisme d'évaluation de la conformité (CAB) agréé par le CCB, qui vérifie les mesures mises en œuvre par rapport au niveau visé et délivre une attestation de vérification ou un certificat, selon le niveau. Une entreprise peut aussi documenter elle-même son état d'avancement dans le cadre d'une inspection directe du CCB, sans passer par un organisme externe : cette voie n'ouvre toutefois pas la présomption de conformité décrite plus haut. Dans les deux cas, l'essentiel du travail se situe en amont de l'audit : recenser les mesures existantes, combler les manques, puis rassembler les pièces qui permettent de prouver ce qui a été fait.
Ce que vous pouvez faire maintenant
Pour une entreprise qui démarre ou qui rattrape du retard, l'ordre reste simple. Cinq étapes qui s'enchaînent :
- Vérifier si l'entité est essentielle ou importante au sens de la loi NIS2 belge, et si elle est déjà enregistrée auprès de Safeonweb@Work
- Choisir un niveau CyFun cohérent avec cette catégorie et avec ce qui existe déjà en matière de sécurité
- Faire un état des lieux par rapport aux mesures du niveau visé, sans attendre l'audit pour découvrir les manques
- Décider de la voie de vérification : organisme d'évaluation agréé, périmètre ISO/IEC 27001, ou inspection directe par le CCB
- Documenter au fur et à mesure : la capacité à prouver ce qui a été fait compte davantage que le nombre de pages
Sixième étape, une fois les cinq premières posées : essayer le logiciel qui tient ce suivi à votre place. Le NIS2-Manager, édition belge, reprend le cadre CyFun et le pack pays belge (CCB, notification, délais) dans un outil local pour Windows.
Questions fréquentes
Qu'est-ce que CyFun (CyberFundamentals) ?
CyFun, en toutes lettres CyberFundamentals, est le référentiel du Centre pour la Cybersécurité Belgique (CCB) pour les mesures minimales de gestion des risques prévues par la loi NIS2 belge. Il comporte quatre niveaux : Small, Basic, Important et Essential.
CyFun est-il obligatoire ?
CyFun lui-même n'est pas obligatoire : la loi NIS2 belge exige des mesures de gestion des risques et, pour les entités essentielles, une évaluation périodique de conformité. CyFun est l'une des voies reconnues pour la démontrer, au même titre que la norme NBN EN ISO/IEC 27001.
Qui doit obtenir une vérification CyFun ?
L'évaluation périodique de conformité est obligatoire pour les entités essentielles et reste volontaire pour les entités importantes (selon la loi belge NIS2 du 26 avril 2024). La catégorie applicable dépend du secteur et de la taille de l'organisation.
Que se passait-il au 18 avril 2026 et que se passe-t-il au 18 avril 2027 ?
Le 18 avril 2026 était la première échéance : une entité essentielle devait démontrer une vérification de niveau Basic ou Important, ou un périmètre ISO/IEC 27001. Le 18 avril 2027, la certification complète au niveau Essential doit être obtenue, ou un état d'avancement remis pour la voie de l'inspection par le CCB.
Quelle est la différence entre CyFun et ISO/IEC 27001 ?
Les deux ouvrent une présomption de conformité aux mesures de gestion des risques de la loi NIS2 belge lorsqu'elles sont vérifiées par un organisme agréé. CyFun est un référentiel belge conçu spécifiquement autour de NIS2 et structuré en quatre niveaux ; ISO/IEC 27001 est une norme internationale de système de management, reconnue via son périmètre et sa déclaration d'applicabilité.
Existe-t-il un outil TSMONDO en français pour NIS2 ?
Pas d'interface en français. Il existe depuis peu une édition belge du NIS2-Manager (interface en anglais, pack pays belge : CCB, CyFun, notification via le CCB). Découvrez le logiciel sur sa page dédiée ou téléchargez la démo gratuite.
De CyFun à la preuve de conformité
CyFun donne la structure ; la preuve se construit mesure par mesure, avant l'audit plutôt que pendant. Trois points de départ, selon ce qui vous convient : découvrir le logiciel NIS2-Manager, édition belge, passer le NIS2-Check, un questionnaire gratuit qui situe votre organisation en quelques minutes (actuellement en anglais), ou écrire directement à TSMONDO pour poser vos questions sur CyFun et la loi NIS2 belge.
Autres pays : Belgique (néerlandais) · Pays-Bas (Cyberbeveiligingswet) · Autriche (NISG 2026) · UE (anglais) · France