
Software per la conformità NIS2: in locale, senza cloud.
Dalla verifica dell’ambito di applicazione all’obbligo di notifica: NIS2 Manager è un software NIS2 e SGSI che copre le misure di gestione dei rischi dell’articolo 21, funziona in locale su Windows e tiene in azienda i suoi dati di conformità, spesso sensibili.
In locale · nessun obbligo di cloud · interfaccia in inglese · abbonamento da 499 € all’anno, IVA esclusa · per imprese e professionisti (B2B)
Pacchetto paesi UE, senza pacchetto Italia: le misure di base dell’ACN non sono precaricate.
Aggiornato il 6 ottobre 2026
Quadro normativo in Italia
NIS2 Manager si basa sulla direttiva (UE) 2022/2555 e sul regolamento di esecuzione (UE) 2024/2690 e collega le proprie misure ai controlli della ISO/IEC 27001. Non è uno strumento di certificazione ISO/IEC 27001.
Gli elementi centrali della NIS2 in un unico strumento
Un solo acquisto, tutti gli elementi degli obblighi di gestione dei rischi — nessun costo per modulo.
Registro dei processi e dei beni
Misure e valutazione dei rischi
Assistente alla notifica 24 h / 72 h / 1 mese
Rapporti in DOCX e PDF
Attuare la NIS2 passo dopo passo: dalla definizione dell’ambito al rapporto per la direzione
L’assistente per l’attuazione nella scheda «Guided implementation» (l’interfaccia dell’app è in inglese) la accompagna nel lavoro per fasi, con un livello di dettaglio adeguato alle dimensioni della sua organizzazione. Scrive nei registri già presenti di NIS2 Manager: non esiste un secondo archivio di dati. Non sostituisce la consulenza: fa da guida.
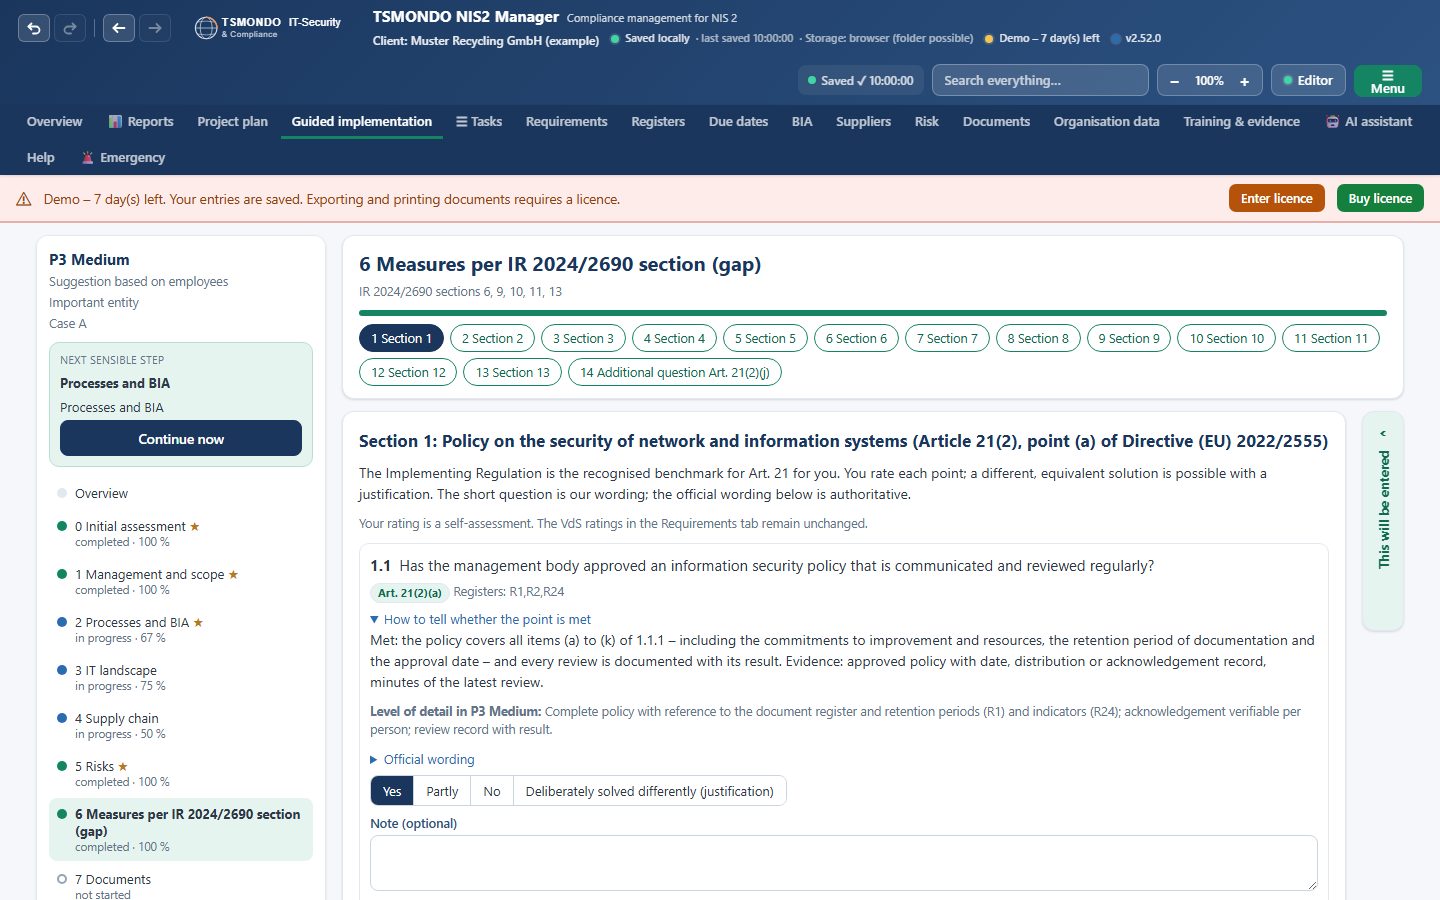
La struttura portante: regolamento di esecuzione (UE) 2024/2690
13 sezioni, 53 punti, 161 requisiti singoli. Ogni punto compare come una breve domanda con le indicazioni; il testo ufficiale può essere espanso, in tedesco o in inglese. Lei risponde sì, in parte, no oppure «risolto deliberatamente in altro modo» (nell’interfaccia inglese: Yes, Partly, No, Deliberately solved differently); in quest’ultimo caso serve una motivazione. L’edizione inglese lavora con il catalogo UE.
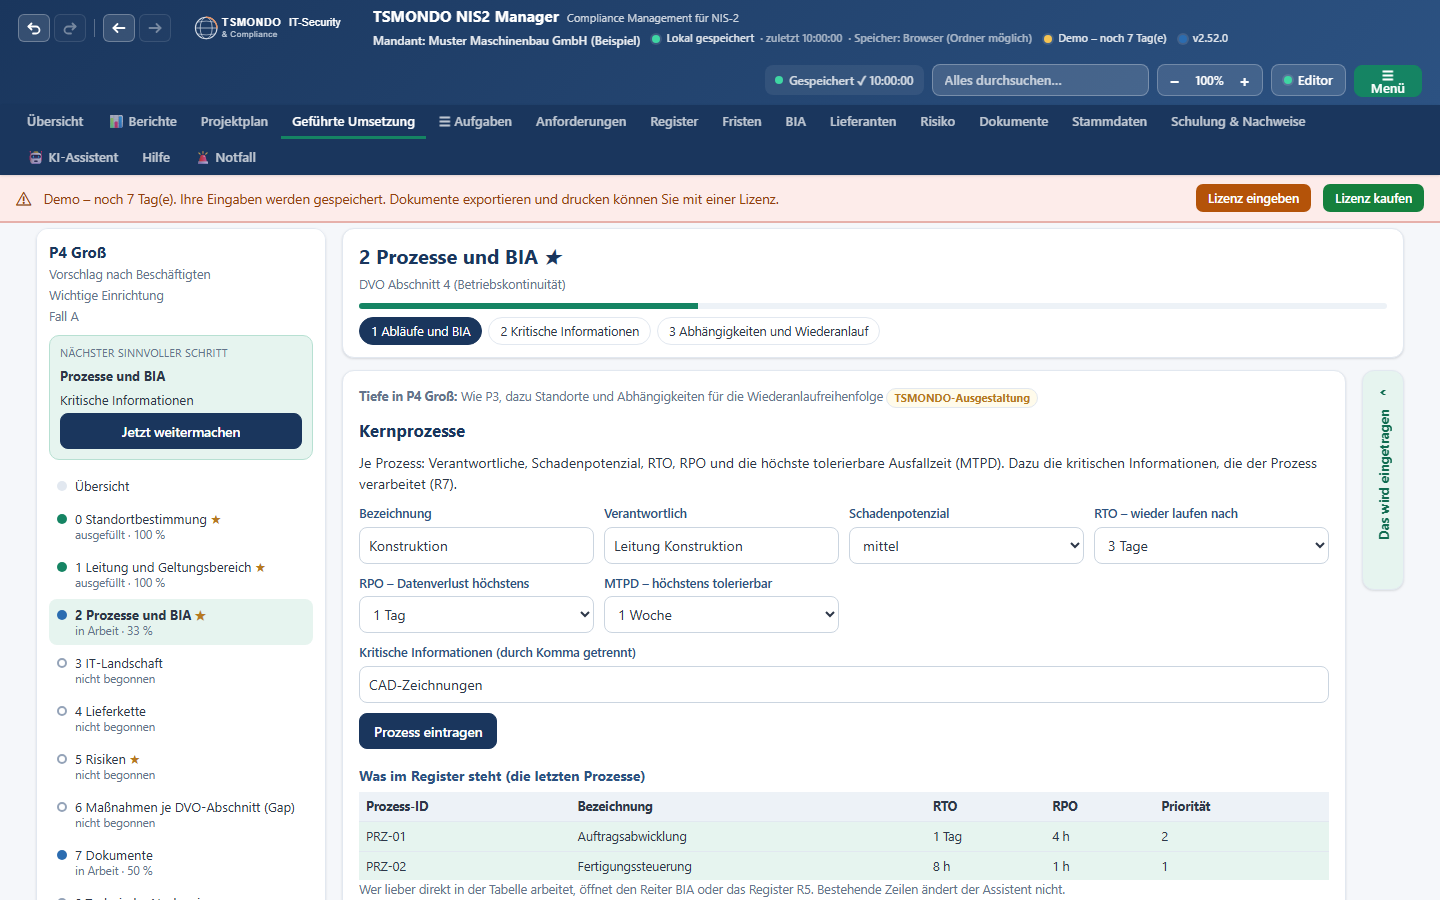
Continuità operativa: il livello di dettaglio segue le dimensioni
Il profilo stabilisce il livello di dettaglio. L’immagine mostra il profilo Large (250 dipendenti o più) con sedi e dipendenze; nel profilo Small bastano i cinque processi più importanti con il tempo di ripristino e la perdita di dati tollerabile.
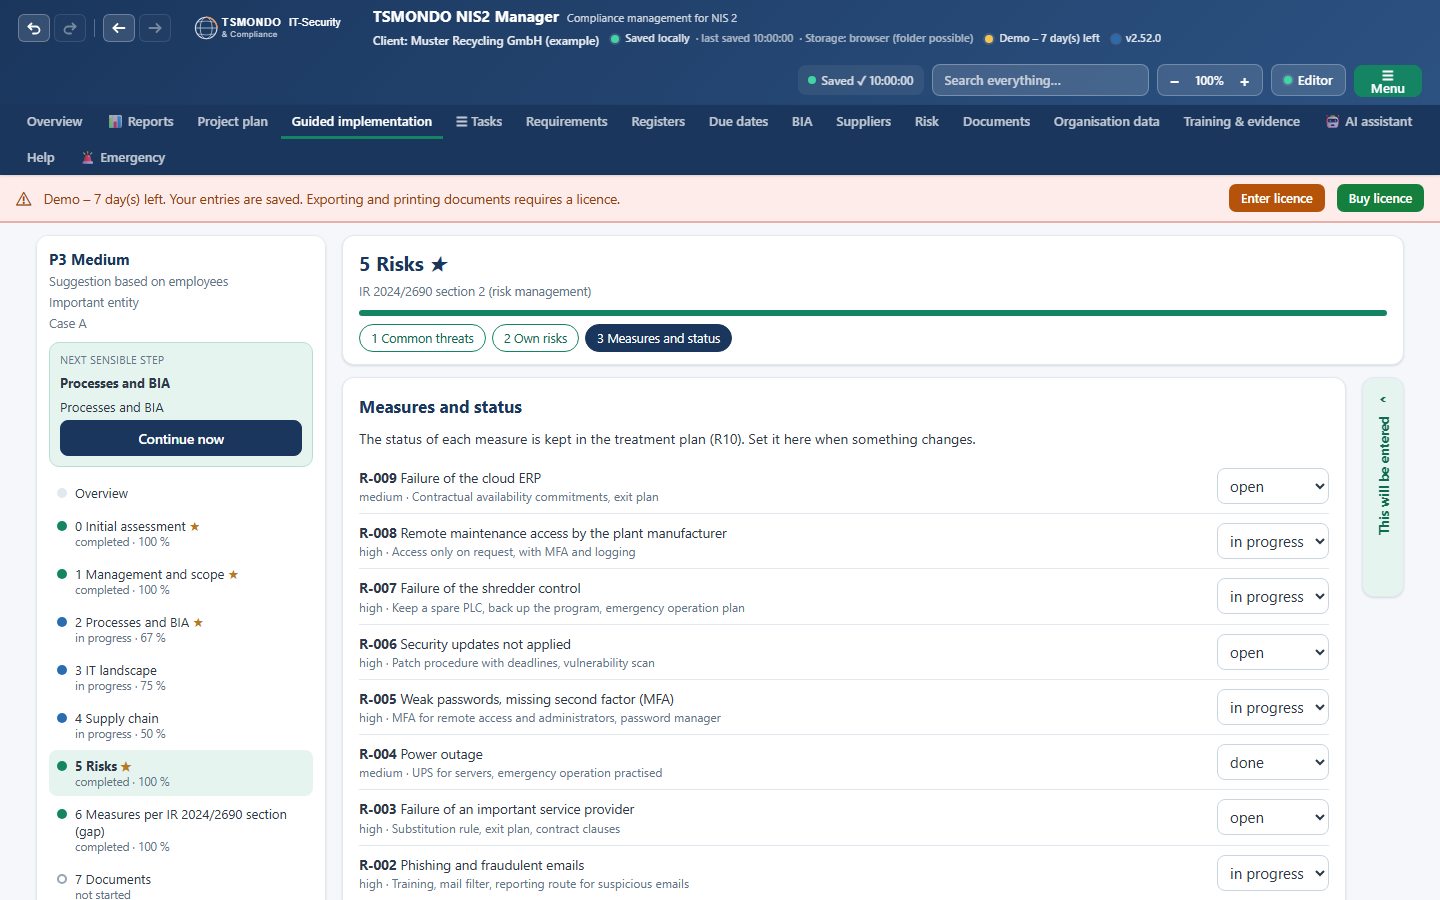
Rischi con misura e stato
Le minacce più comuni diventano rischi nel registro dei rischi, ciascuno con una misura e uno stato, compresi i comandi degli impianti e la manutenzione remota, e non solo l’ufficio.
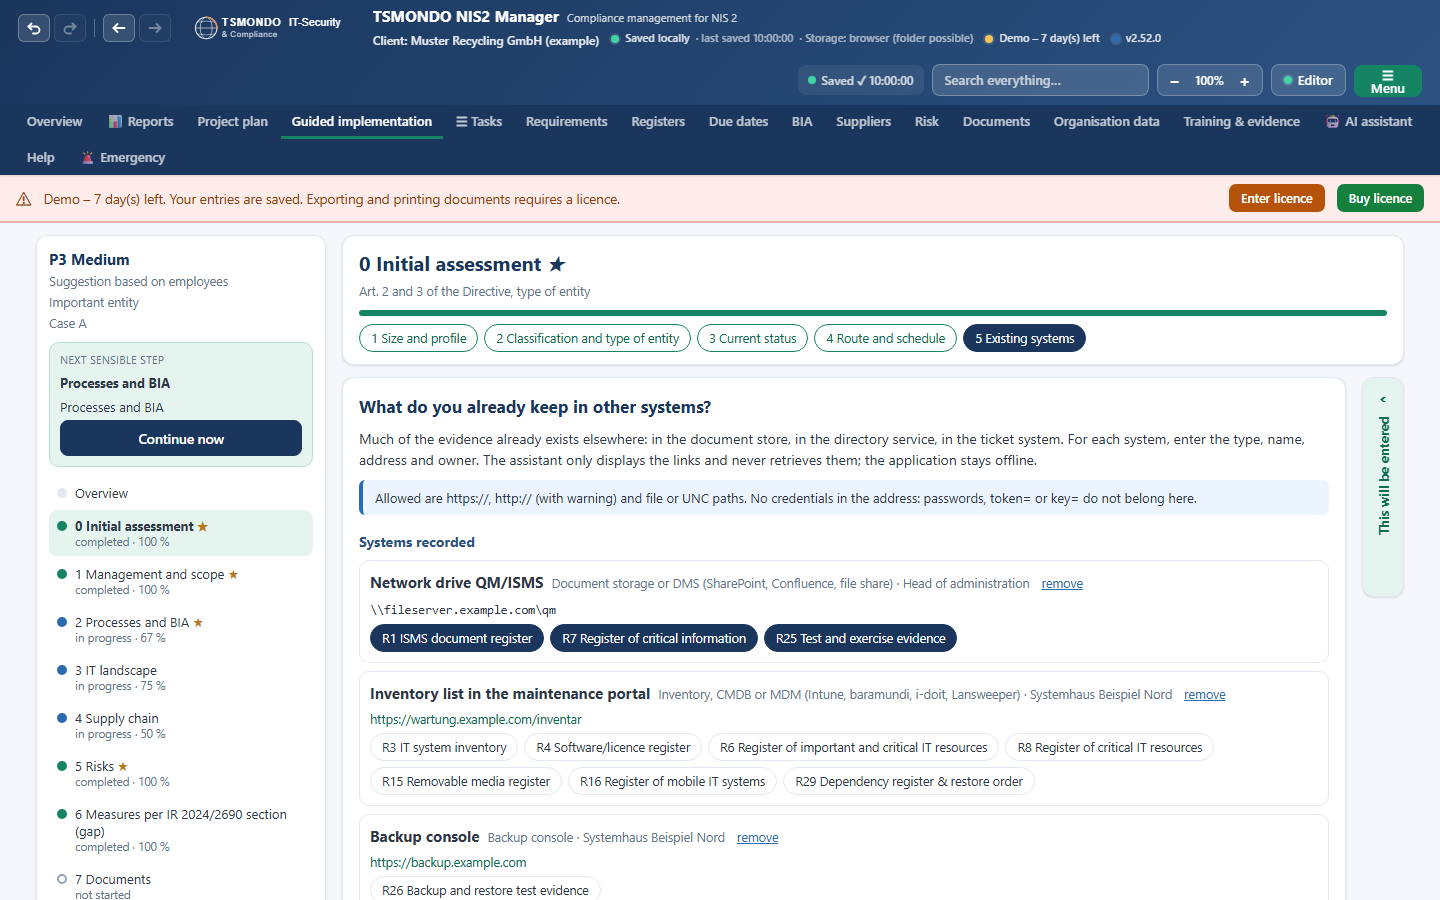
Collegare le evidenze già disponibili
Ogni registro può rimandare a una fonte già esistente, come un archivio documentale, un inventario, una console di backup o un sistema di ticketing. Gli indirizzi vengono solo visualizzati, mai richiamati; le credenziali contenute in un indirizzo non vengono salvate.
Quattro profili, perché il livello di dettaglio corrisponda alle dimensioni
Compact
Small
Medium
Large
Le classi dimensionali seguono la raccomandazione 2003/361/CE della Commissione. I profili sono il modo in cui TSMONDO applica la proporzionalità; il profilo è un suggerimento e può essere cambiato. Nessun obbligo viene meno: cambia solo il livello di dettaglio delle domande.
La base è la direttiva (UE) 2022/2555 (NIS2), recepita nel diritto nazionale da ciascuno Stato membro. Il regolamento di esecuzione (UE) 2024/2690 precisa le misure di gestione dei rischi ai sensi dell’articolo 21; è vincolante per alcuni fornitori di servizi digitali e fa da riferimento per tutti gli altri. La direzione deve approvare le misure, vigilare sulla loro attuazione e seguire essa stessa una formazione (articolo 20). La notifica avviene in tre passaggi: un preallarme entro 24 ore e una notifica dell’incidente entro 72 ore dalla conoscenza, e una relazione finale al più tardi un mese dopo la notifica (articolo 23). Registrazione, autorità competente e canale di notifica sono stabiliti dal diritto nazionale. Questa non è consulenza legale; fa fede il testo normativo.
Al primo avvio, un assistente di configurazione la guida in otto passaggi: percorso di archiviazione, cifratura, anagrafica dell’azienda, ruoli e contatti, la prima valutazione NIS2 e l’assistente IA, fino al riepilogo. Non viene scritto nulla finché non termina. I suoi dati restano in locale; il file dei dati può essere cifrato con una password principale ed è possibile usare una cartella di team condivisa.
30 minuti, gratuiti: ambito di applicazione, classificazione, il profilo giusto.
Le immagini sono schermate dell’app (NIS2 Manager 2.52.0, versione di prova) con aziende di esempio del tutto fittizie (Muster … GmbH) e mostrano l’interfaccia in inglese (l’immagine dell’analisi d’impatto mostra l’interfaccia in tedesco). Tutte le affermazioni giuridiche sono una valutazione preliminare e non costituiscono consulenza legale. NIS2 Manager non sostituisce la consulenza: la guida nell’attuazione.
Che cosa si ottiene davvero
Schermate dell’edizione inglese con il pacchetto paesi UE, compilate con dati di esempio.
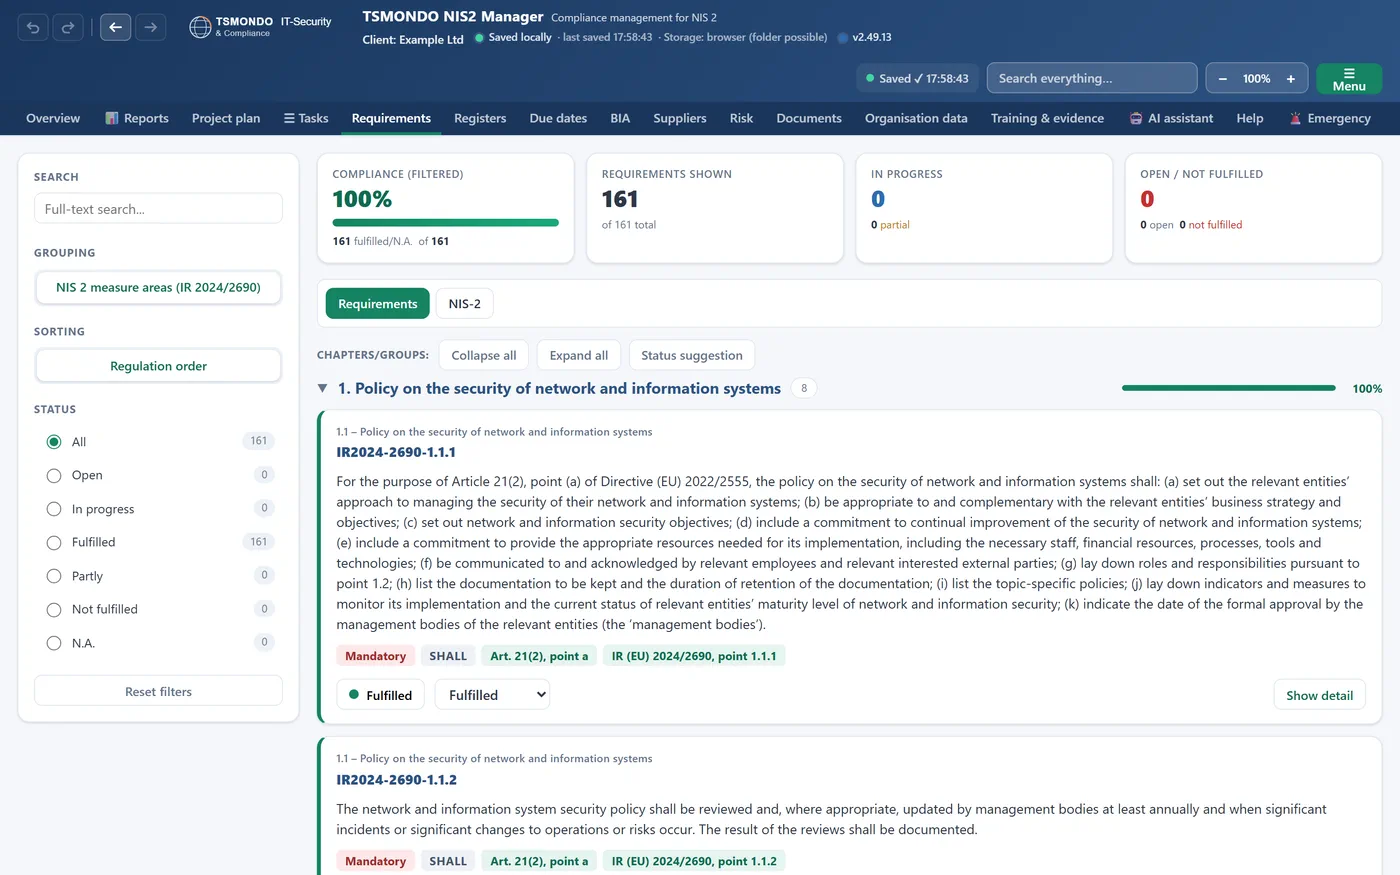
Filtrati, non solo elencati
Ogni misura del regolamento di esecuzione sta dietro un filtro per stato e livello di obbligatorietà, così si lavora prima su quelle obbligatorie.
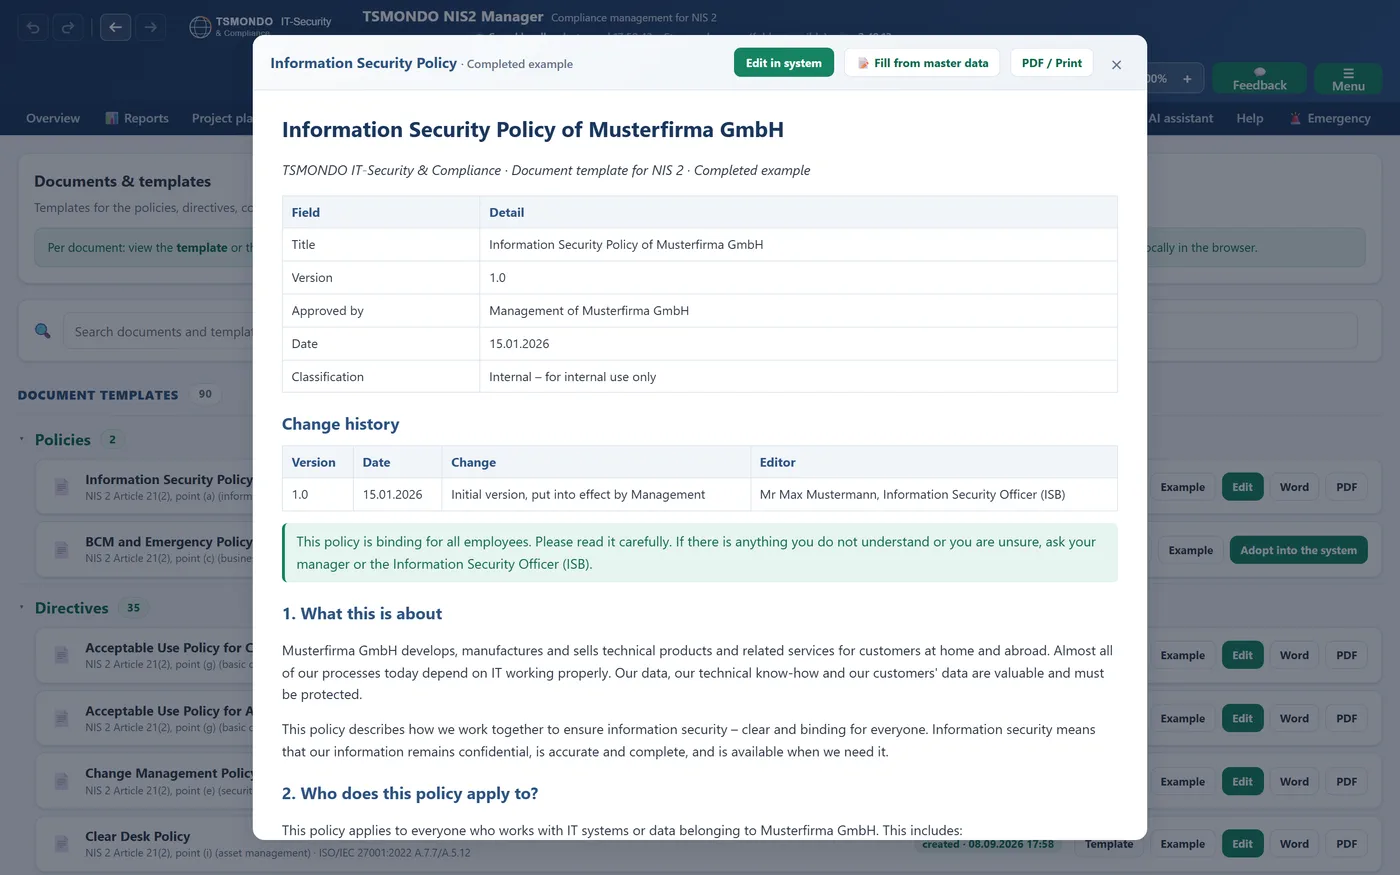
Documenti, non pagine bianche
Un esempio di politica già compilata mostra la struttura, la cronologia delle modifiche e il testo da adattare, invece di un modello vuoto da cui partire.
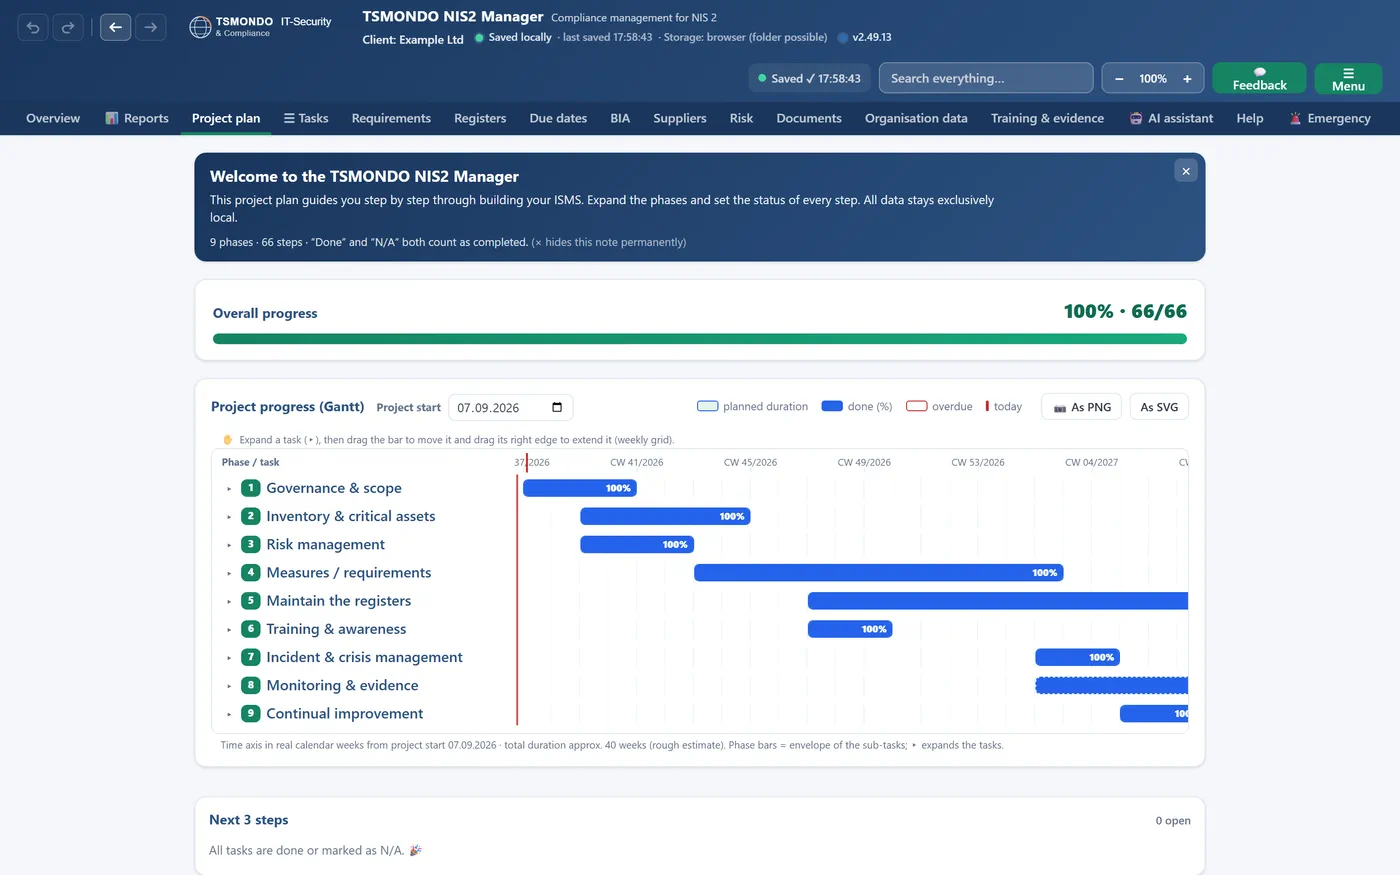
Un piano, non un’ipotesi
Nove fasi distribuite sulle settimane di calendario trasformano gli obblighi di gestione dei rischi in un programma che il team può seguire davvero.
In locale invece che nel cloud — i suoi dati restano suoi
Il registro, le misure e le valutazioni dei rischi contengono le informazioni di sicurezza più sensibili della sua organizzazione. Non devono stare nel database cloud di una terza parte.
- Funziona in locale su Windows, senza obbligo di cloud e senza che i dati escano dal suo controllo
- Utilizzabile in rete: più collaboratori lavorano sugli stessi dati
- Aiuto alla redazione con IA locale o, facoltativamente, con Mistral EU — a sua scelta
- Backup ed esportazione sempre nelle sue mani
Non un contenitore vuoto, ma una base già popolata
NIS2 Manager include l’intera struttura della direttiva e modelli già pronti, così non si parte da zero.
Software SGSI, non una casella da spuntare
TSMONDO NIS2 Manager non spunta un obbligo da un elenco: gestisce un sistema di gestione della sicurezza delle informazioni. Requisiti, rischi, evidenze, fornitori e documenti stanno in un unico insieme di dati, e quello stesso insieme di dati risponde contemporaneamente a NIS2, ISO/IEC 27001, ISO 22301 e articolo 32 del GDPR. Si mantiene un solo stato e da esso si generano undici rapporti, tra cui la dichiarazione di applicabilità, due rapporti di conformità agli standard e il riesame annuale della direzione. Chi inizia oggi perché la legge lo richiede ha già la struttura pronta, se in seguito arriverà la certificazione. L’applicazione funziona in locale sul suo computer, senza cloud e senza account su un server.
- Rapporto di conformità — dice in una cifra a che punto si è arrivati e in una tabella quale capitolo frena.
- Rapporto di conformità ISO/IEC 27001 — mostra quanta parte del lavoro NIS2 vale già per la ISO/IEC 27001:2022; lo stato deriva da una mappatura curata ed è soggetto a verifica da parte di un esperto.
- Rapporto di conformità ISO 22301 (BCM) — la stessa vista per la continuità operativa, con un elenco delle lacune invece di una sensazione, anch’esso soggetto a verifica da parte di un esperto.
- Dichiarazione di applicabilità (SoA) — risponde, per ogni requisito, se si applica, a che punto è l’attuazione e quale documento la dimostra.
- Articolo 32 GDPR — rapporto di conformità delle misure tecniche e organizzative — dà la risposta che chiede un’autorità di controllo: quali misure sono davvero in atto.
- Riesame della direzione (riesame annuale combinato) — sostituisce la presentazione che altrimenti si assembla a mano una volta all’anno.
- Evidenze documentali per ogni obbligo — mostra prima dell’audit, e non durante, dove manca una prova.
- Piano di emergenza — riunisce in un solo foglio termini di notifica, contatti e ordine di ripristino per il giorno in cui servono.
- Rapporto sui fornitori — trasforma l’autovalutazione di un fornitore in un punteggio tracciabile con storico; non sostituisce un audit completo del fornitore.
- Rapporto sullo stato del progetto (attuazione dell’SGSI) — risponde alla domanda del vertice su quando si avrà finito, per fasi e non a colpi di ottimismo.
- Rapporto per la direzione — condensa tasso di completamento, rischi residui, scadenze e azioni aperte nelle pagine che il vertice legge davvero.
A che cosa serve la dichiarazione di applicabilità
La dichiarazione di applicabilità è l’elenco che registra, per ogni singolo requisito, se si applica, a che punto è l’attuazione e perché: è il documento che permette a un auditor di cogliere in poche pagine l’intero perimetro del sistema di gestione, e quello che altrimenti si dovrebbe assemblare a mano da fogli di calcolo.
Da uno specialista, costruito sui testi ufficiali
Non una piattaforma rivenduta, ma la pratica di un singolo esperto — con le qualifiche che ne derivano e un fondamento nel testo normativo stesso.
Un unico interlocutore con le qualifiche giuste
- ISO 27001 Lead Auditor e Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Responsabile della protezione dei dati e responsabile della sicurezza informatica certificato (TÜV)
- Membro dell’iniziativa «Allianz für Cyber-Sicherheit» del BSI (Ufficio federale tedesco per la sicurezza informatica)
Sulla fonte, non su un riassunto
- Costruito sul regolamento di esecuzione (UE) 2024/2690
- Allineato alle linee guida tecniche di attuazione dell’ENISA
- I 161 requisiti provengono dall’allegato del regolamento di esecuzione (UE) 2024/2690 stesso
Organizzazioni dell’industria, dei media, della sanità, del settore pubblico e delle piattaforme digitali lavorano con TSMONDO — su sicurezza, NIS2 e protezione dei dati.


Protezione dei dati · datenschutzeinfach.com


Citate solo con il consenso degli interessati. Elenco completo su tsmondo.de/referenzen e datenschutzeinfach.com/referenzen (in tedesco).
NIS2 Manager, passo dopo passo
Dal cruscotto al questionario per i fornitori: un percorso guidato attraverso tutte le funzioni. Guardi il video commentato, sfogli online, legga il PDF o scarichi la presentazione PowerPoint per il suo team. Video, diapositive e file sono in inglese.
Presentazione commentata, 10 minuti (in inglese)
Oppure sfogli diapositiva per diapositiva
Usi i tasti freccia quando il visualizzatore ha il focus. Su smartphone, scorra con il dito.
Una licenza per azienda, a fasce secondo le dimensioni
Il prezzo dipende dal numero di dipendenti dell’azienda titolare della licenza — su tutte le sedi, con utenti illimitati in tutta l’azienda e senza costi aggiuntivi per postazione. Una società con tutte le sue sedi conta come una sola azienda; le società controllate e le società sorelle di un gruppo hanno ciascuna bisogno di una licenza propria. Tutti i prezzi sono IVA esclusa, ove dovuta; per le imprese con sede in Italia o in un altro Stato membro dell’UE diverso dalla Germania e con un numero di identificazione IVA valido (in Italia: partita IVA) si applica l’inversione contabile (reverse charge).
Offerta di lancio fino al : 20 % di sconto sul primo anno (abbonamento annuale) o sui primi tre mesi (abbonamento mensile). Inserisca il codice START20 al pagamento — oppure applichi l’offerta per ottenere lo sconto in automatico.
Fascia 1 · fino a 49 dipendenti
49 € al mese, IVA esclusa · oppure 499 € all’anno, IVA esclusa
- Una licenza per tutta l’azienda, tutte le sedi, utenti illimitati
- Tutte le versioni del programma rilasciate durante la durata sono incluse
- Abbonamento annuale: si rinnova per dodici mesi, disdicibile per iscritto, anche via e-mail, con preavviso di un mese per la fine del periodo
- Abbonamento mensile: si rinnova ogni mese, disdicibile con effetto dalla fine del mese in corso
Fascia 2 · 50-249 dipendenti
99 € al mese, IVA esclusa · oppure 999 € all’anno, IVA esclusa
- Una licenza per tutta l’azienda, tutte le sedi, utenti illimitati
- Tutte le versioni del programma rilasciate durante la durata sono incluse
- Abbonamento annuale: si rinnova per dodici mesi, disdicibile per iscritto, anche via e-mail, con preavviso di un mese per la fine del periodo
- Abbonamento mensile: si rinnova ogni mese, disdicibile con effetto dalla fine del mese in corso
Fascia 3 · 250-999 dipendenti
199 € al mese, IVA esclusa · oppure 1.990 € all’anno, IVA esclusa
- Una licenza per tutta l’azienda, tutte le sedi, utenti illimitati
- Tutte le versioni del programma rilasciate durante la durata sono incluse
- Abbonamento annuale: si rinnova per dodici mesi, disdicibile per iscritto, anche via e-mail, con preavviso di un mese per la fine del periodo
- Abbonamento mensile: si rinnova ogni mese, disdicibile con effetto dalla fine del mese in corso
Fascia 4 · 1.000-4.999 dipendenti
299 € al mese, IVA esclusa · oppure 2.990 € all’anno, IVA esclusa
- Una licenza per tutta l’azienda, tutte le sedi, utenti illimitati
- Tutte le versioni del programma rilasciate durante la durata sono incluse
- Abbonamento annuale: si rinnova per dodici mesi, disdicibile per iscritto, anche via e-mail, con preavviso di un mese per la fine del periodo
- Abbonamento mensile: si rinnova ogni mese, disdicibile con effetto dalla fine del mese in corso
Da 5.000 dipendenti in su: offerta su misura dopo un breve colloquio.
Richiedi un’offertaRichiedi via e-mail la prova gratuita di 7 giorni
ZIP portatile per Windows, interfaccia in inglese — nessun account, nessuna installazione, nessun dato inviato a noi oltre all’indirizzo e-mail qui sotto. La versione completa attuale e la chiave di licenza arrivano via e-mail non appena acquista una licenza qui sopra.
Inserisca il suo indirizzo e-mail: il link per il download arriva subito, insieme alla prenotazione di un appuntamento e ai prossimi passi.
L’offerta si rivolge esclusivamente a imprese e professionisti; non esiste alcun diritto di recesso. Il pagamento avviene tramite Stripe (addebito diretto SEPA o carta) e la fattura arriva via e-mail; la finestra di acquisto e la pagina di pagamento sono in inglese. Si applicano le nostre condizioni generali (in inglese).
Breve e concreto
NIS2 Manager funziona in locale o nel cloud?
Interamente in locale su Windows. Nessun obbligo di cloud, nessun dato esce dal suo controllo.
Il software copre gli obblighi di gestione dei rischi previsti dalla NIS2?
Sì, nella parte che discende dalla direttiva: la struttura si basa sull’articolo 21 della direttiva NIS2 e sul regolamento di esecuzione (UE) 2024/2690. Per l’Italia non esiste un pacchetto dedicato: le misure di base dell’ACN non sono precaricate.
L’assistente alla notifica supporta la notifica degli incidenti?
Sì, con i termini di 24 ore, 72 ore e un mese della direttiva. Il portale dell’ACN e il canale verso il CSIRT Italia non sono precaricati: i riferimenti nazionali vanno verificati sulle fonti ufficiali.
Quanto costa?
Il prezzo dipende dal numero di dipendenti dell’azienda: quattro fasce da 49, 99, 199 o 299 € al mese, IVA esclusa, oppure da 499, 999, 1.990 o 2.990 € all’anno, IVA esclusa. Da 5.000 dipendenti in su prepariamo un’offerta su misura.
In quale lingua è il software?
L’interfaccia e tutti i rapporti sono in inglese (versione attuale, settembre 2026). Alcuni registri possono contenere ancora dati di esempio in tedesco. L’edizione usa il pacchetto paesi UE; non esiste un pacchetto Italia.
Pronti per la NIS2
Scopra il software NIS2 oppure verifichi prima, gratuitamente, se la sua organizzazione rientra nella NIS2.
Prima di tutto, capire a che punto si è
La NIS2 spiegata
Autovalutazione NIS2
Norme nazionali
Chi c’è dietro NIS2 Manager
Thorsten Schmitz-Hübsch è il fondatore di TSMONDO GmbH e ha sviluppato personalmente NIS2 Manager. Come CISO esterno e responsabile della sicurezza delle informazioni accompagna attualmente diverse organizzazioni nell’attuazione della NIS2 sulla base della ISO 27001. Il software nasce da questa esperienza pratica e da incarichi reali presso i clienti.