
Logiciel NIS2 pour la Belgique — édition belge, sans cloud.
Le NIS2-Manager, édition belge, est un logiciel NIS2 et SGSI local qui aide les entités essentielles et importantes belges à documenter leur devoir de diligence. L'interface est en anglais ; le pack pays intègre les obligations belges : le cadre CyFun du Centre pour la Cybersécurité Belgique (CCB), l'enregistrement via Safeonweb@Work et la notification d'incident auprès du CCB (notif.safeonweb.be). Registres, appréciation des risques, mesures, documents de politique et notifications d'incident sont réunis dans un seul dossier, sur vos propres systèmes — prêt à présenter à votre organisme de contrôle ou à un auditeur.
Mis à jour le : 15.09.2026
De la vérification d'applicabilité à la notification d'incident : l'édition belge couvre le devoir de diligence de la loi du 26 avril 2024, fonctionne en local sur Windows et garde vos données de conformité chez vous.
Local · aucune obligation de cloud · abonnement à partir de 499 EUR par an hors taxe · professionnel (B2B)
Ce qui s'applique
Tout pour la loi NIS2 belge dans un seul outil
Un seul achat, tous les blocs du devoir de diligence — aucun supplément par module.
Registre des traitements et des actifs
Mesures et appréciation des risques
Assistant de notification 24 h / 72 h / 1 mois
Rapports en DOCX et PDF
En local plutôt que dans le cloud — vos données restent les vôtres
Votre registre, vos mesures et vos appréciations des risques contiennent les informations de sécurité les plus sensibles de votre organisation. Elles n'ont pas leur place dans une base de données cloud tierce.
- Fonctionne en local sous Windows, aucune obligation de cloud ; vos données restent chez vous
- Compatible réseau : plusieurs collaborateurs travaillent ensemble sur les mêmes dossiers
- Aide à la saisie par IA locale, ou en option Mistral (UE) — à vous de choisir
- Sauvegarde et export à tout moment, entre vos mains
Logiciel de SGSI pour l'ISO 27001
Un SGSI — un système de management de la sécurité de l'information — est l'ensemble des politiques, rôles, appréciations des risques et mesures par lesquels une organisation pilote sa sécurité de l'information. Le NIS2-Manager est un logiciel de SGSI qui tient cet ensemble à un seul endroit : périmètre et contexte, actifs, risques, mesures avec responsables et délais, documents de politique et les preuves qui vont avec.
Construit sur les normes
Ce que le logiciel fait et ne fait pas
Un système de management, pas une case à cocher pour une seule obligation
Le NIS2-Manager de TSMONDO ne coche pas une seule obligation, il fait tourner un système de management de la sécurité de l'information. Exigences, risques, preuves, fournisseurs et documents sont réunis dans un seul jeu de données, et ce même jeu de données répond à la fois à NIS2, à l'ISO/IEC 27001, à l'ISO 22301 et à l'article 32 du RGPD. Vous tenez un seul état des lieux et en tirez onze rapports, dont la déclaration d'applicabilité, deux rapports de conformité normative et la revue de direction annuelle. Qui commence aujourd'hui parce que la loi NIS2 belge l'exige a déjà la structure en place demain si une certification s'y ajoute. L'application fonctionne en local sur votre propre ordinateur, sans cloud et sans compte serveur.
- Rapport de conformité — indique en un chiffre où vous en êtes, et en un tableau où cela bloque.
- Rapport de conformité ISO/IEC 27001 — montre la part de votre travail NIS2 qui compte déjà pour l'ISO/IEC 27001:2022 ; le statut est déduit d'une correspondance composite et doit être vérifié sur le fond.
- Rapport de conformité ISO 22301 (continuité d'activité) — la même vue pour la continuité d'activité, avec une liste d'écarts plutôt qu'une impression, également à vérifier sur le fond.
- Déclaration d'applicabilité (SoA) — répond, pour chaque exigence, si elle vous concerne, où en est sa mise en œuvre et quel document le démontre.
- RGPD art. 32 — rapport des mesures techniques et organisationnelles — donne la réponse que demande un organisme de contrôle : quelles mesures sont réellement en vigueur chez vous.
- Revue de direction (revue annuelle combinée) — remplace la présentation qui naît autrement une fois par an, à la main.
- Preuve documentaire par obligation — montre avant l'audit où manque une pièce, pas pendant l'audit.
- Plan d'urgence — réunit sur une page les délais de notification, les personnes à contacter et l'ordre de reprise, pour le jour où cela compte.
- Rapport fournisseurs — transforme l'auto-évaluation de votre fournisseur en un score suivi dans le temps ; il ne remplace pas un audit fournisseur complet.
- Rapport d'avancement du projet (mise en place du SGSI) — répond à la question de la direction sur l'échéance, par phase plutôt que sur la confiance.
- Rapport de direction — condense le taux de conformité, les risques résiduels, les délais et les mesures ouvertes dans les pages que la direction lit réellement.
Ce que fait la déclaration d'applicabilité
La déclaration d'applicabilité est la liste qui indique, pour chaque exigence prise isolément, si elle vous concerne, où en est sa mise en œuvre et pourquoi — c'est le document avec lequel un auditeur peut embrasser toute la portée de votre système de management en quelques pages, et que vous devriez sinon rassembler à la main à partir de feuilles de calcul.
Pas un cadre vide, mais une base déjà remplie
Le NIS2-Manager arrive avec la structure complète de la directive et des modèles prêts à l'emploi, pour ne pas commencer de zéro.
Conçu par un spécialiste, pas revendu comme plateforme
Vous décidez ici d'une obligation dont la direction répond personnellement. Voici donc qui développe le logiciel, sur quelle base il est construit, et comment l'essayer sans risque.
Un interlocuteur unique, avec les titres correspondants
- ISO 27001 Lead Auditor et Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Délégué à la protection des données et responsable sécurité informatique certifié (TÜV)
- Membre de l'Alliance pour la cybersécurité (BSI, Allemagne)
Sur la source, pas sur un résumé
- Construit sur le règlement d'exécution (UE) 2024/2690
- Aligné sur l'ENISA Technical Implementation Guidance
- Pack pays belge fondé sur la loi du 26 avril 2024 et les publications du CCB
Essayer d'abord, décider ensuite
- Démonstration portable en ZIP — sans compte, sans installation
- Fonctionne en local sous Windows, sans cloud et sans transmission à des tiers
- Vos registres, mesures et appréciations des risques restent chez vous
- Si cela ne convient pas : supprimez le dossier, rien ne subsiste
Dès l'achat d'une licence ci-dessous, vous recevez par courriel la version complète actuelle de l'édition belge et votre clé de licence.
Indiquez votre adresse e-mail — le lien de téléchargement arrive aussitôt, avec la prise de rendez-vous et les prochaines étapes.
Selon la taille de l'entreprise, pas par poste de travail
- Abonnement annuel à partir de 499 euros par an, abonnement mensuel à partir de 49 euros par mois, hors TVA
- Une licence par entreprise, avec un nombre d'utilisateurs illimité sur tous les sites — la tranche tarifaire dépend du nombre de salariés
- Abonnement mensuel résiliable pour la fin du mois en cours, abonnement annuel avec un préavis d'un mois
- Pour les clients professionnels d'autres États membres de l'UE disposant d'un numéro de TVA valide, l'autoliquidation s'applique
Local · sans cloud · aucune transmission à des tiers · développé par un ISO 27001 Lead Auditor et ISACA CISM. L'interface de l'édition belge est en anglais ; le pack pays belge (CCB, CyFun, notification via le CCB) est déjà intégré. L'offre s'adresse exclusivement aux professionnels ; il n'existe pas de droit de rétractation. Nos conditions générales s'appliquent.
De la loi à l'audit
Le chemin d'un premier diagnostic vers un audit qui tient la route comprend quatre étapes : déterminer si vous relevez de la loi NIS2 belge, passer en revue les mesures attendues, combler les écarts et consigner la preuve. Comprendre la loi pose les deux premières étapes sur le papier ; à partir de la troisième, il faut un système qui suit le statut par mesure.
- Qualification — la loi NIS2 belge distingue entités essentielles et entités importantes selon le secteur et la taille
- État des lieux — noter, mesure par mesure, ce qui existe déjà et ce qui manque encore
- Mise en œuvre — chaque mesure affectée à un responsable, avec un délai et un statut
- Preuve — politiques, registres, appréciations des risques et dossiers d'incident prêts pour l'audit
Le NIS2-Manager reprend les étapes deux à quatre : la même structure, de l'état des lieux au dossier que vous présentez lors d'un contrôle. La vue d'ensemble montre à tout moment quelles mesures restent ouvertes et qui doit agir. Pour comprendre d'abord la loi elle-même, direction NIS2 en Belgique ; pour le référentiel CyFun du CCB, direction CyFun.
Voici ce que vous achetez
Captures d'écran de l'édition belge (interface en anglais), remplies de données d'exemple.
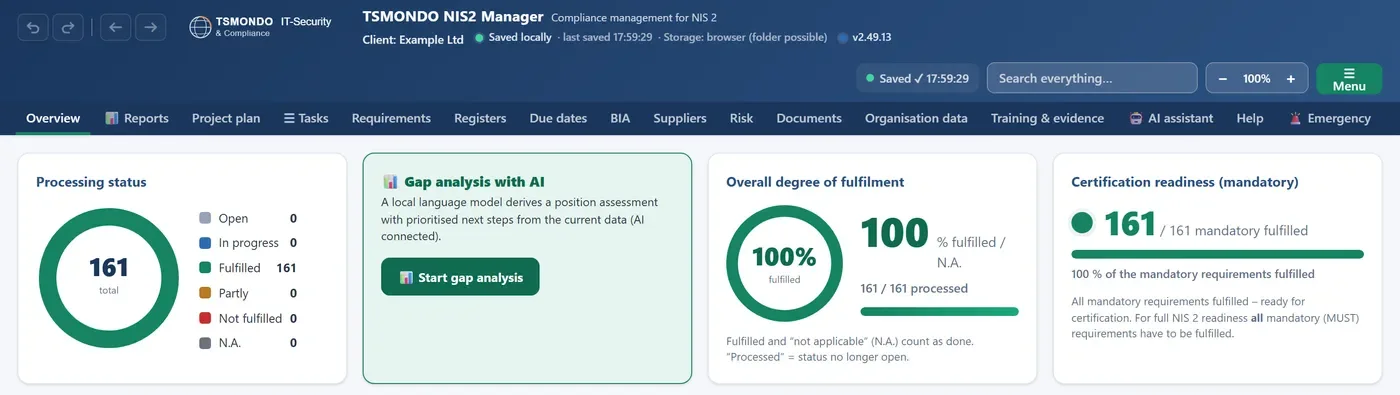
Aperçu clair de l'avancement
L'état de traitement, le taux de conformité et la préparation à la certification en un coup d'œil, dès la page d'accueil.
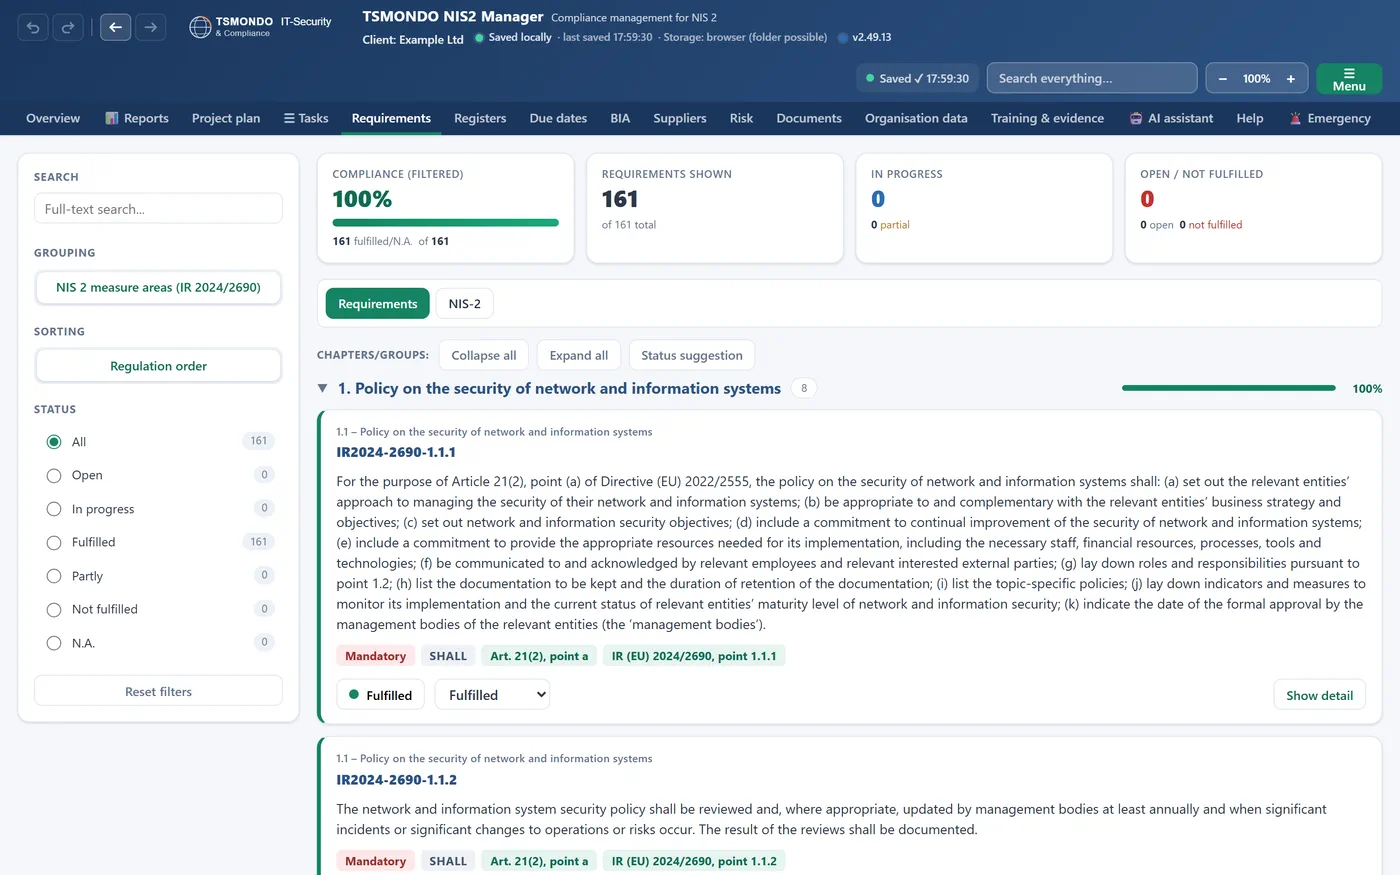
Toutes les exigences filtrées
Filtrez par statut et par obligation ; chaque exigence affiche directement l'article du règlement dont elle découle — vous savez exactement ce qu'il reste à faire.
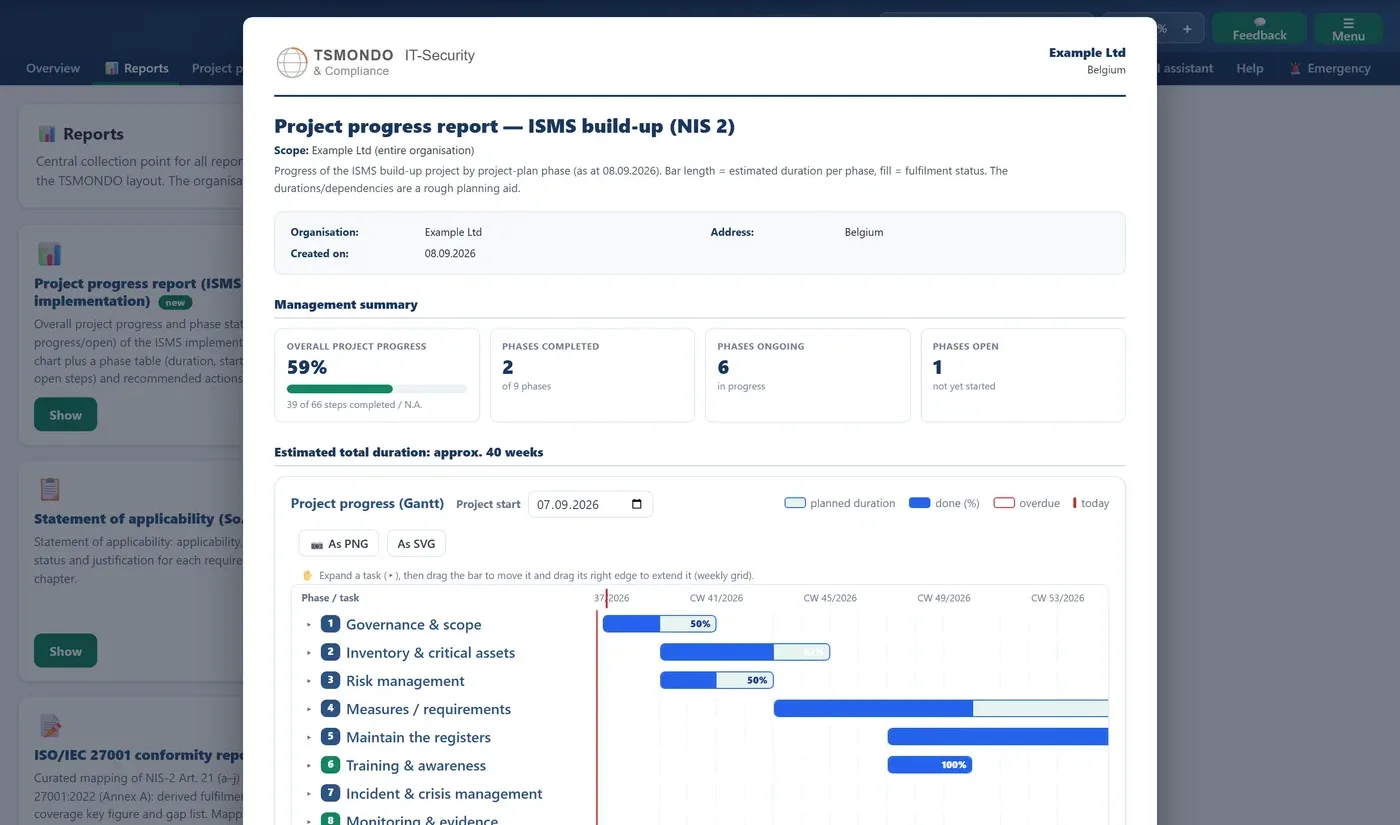
Rapport pour la direction
Un rapport d'avancement prêt à l'emploi, synthèse de direction comprise — pour la réunion où vous devez rendre compte, pas pour la reconstituer à la main.
Une licence par entreprise, échelonnée selon la taille
Le prix dépend du nombre de salariés de l'entreprise titulaire de la licence — tous établissements confondus, avec un nombre illimité d'utilisateurs au sein de votre entreprise et sans supplément par poste de travail. Une société et l'ensemble de ses établissements comptent comme une seule entreprise ; les filiales et sociétés sœurs d'un groupe ont chacune besoin de leur propre licence. Tous les prix sont hors taxe ; pour les clients professionnels d'autres États membres de l'UE disposant d'un numéro de TVA valide, l'autoliquidation s'applique.
Offre de lancement jusqu’au : 20 % sur la première année (abonnement annuel) ou sur les trois premiers mois (abonnement mensuel). Saisissez le code START20 lors du paiement — ou appliquez l’offre pour une remise automatique.
Tranche 1 · jusqu'à 49 salariés
49 euros par mois HT · ou 499 euros par an HT
- Une licence pour toute l'entreprise, tous les sites, utilisateurs illimités
- Toutes les versions publiées pendant la période sont incluses
- Abonnement annuel : reconduit pour douze mois, résiliable par écrit (forme textuelle) avec un préavis d'un mois pour la fin de la période
- Abonnement mensuel : reconduit chaque mois, résiliable pour la fin du mois en cours
Tranche 2 · 50-249 salariés
99 euros par mois HT · ou 999 euros par an HT
- Une licence pour toute l'entreprise, tous les sites, utilisateurs illimités
- Toutes les versions publiées pendant la période sont incluses
- Abonnement annuel : reconduit pour douze mois, résiliable par écrit (forme textuelle) avec un préavis d'un mois pour la fin de la période
- Abonnement mensuel : reconduit chaque mois, résiliable pour la fin du mois en cours
Tranche 3 · 250-999 salariés
199 euros par mois HT · ou 1 990 euros par an HT
- Une licence pour toute l'entreprise, tous les sites, utilisateurs illimités
- Toutes les versions publiées pendant la période sont incluses
- Abonnement annuel : reconduit pour douze mois, résiliable par écrit (forme textuelle) avec un préavis d'un mois pour la fin de la période
- Abonnement mensuel : reconduit chaque mois, résiliable pour la fin du mois en cours
Tranche 4 · 1 000–4 999 salariés
299 euros par mois HT · ou 2 990 euros par an HT
- Une licence pour toute l'entreprise, tous les sites, utilisateurs illimités
- Toutes les versions publiées pendant la période sont incluses
- Abonnement annuel : reconduit pour douze mois, résiliable par écrit (forme textuelle) avec un préavis d'un mois pour la fin de la période
- Abonnement mensuel : reconduit chaque mois, résiliable pour la fin du mois en cours
À partir de 5 000 salariés : devis sur mesure après un court entretien.
Demander un devisL'offre s'adresse exclusivement aux professionnels ; il n'existe pas de droit de rétractation. Le paiement passe par Stripe (prélèvement SEPA ou carte) et la facture arrive par courriel. Nos conditions générales s'appliquent.
Court et concret
Le logiciel est-il fait pour la Belgique ?
Oui. L'édition belge intègre le pack pays belge : le cadre CyFun du CCB, l'enregistrement via Safeonweb@Work et la notification d'incident auprès du CCB, sur la base de la loi du 26 avril 2024.
Pourquoi l'interface est-elle en anglais ?
La version actuelle (septembre 2026) a une interface et des rapports en anglais ; seul le pack pays — délais, autorité, base légale — est spécifique à la Belgique. Une interface francophone n'est pas prévue à ce stade ; écrivez à info@tsmondo.eu pour être informé d'une évolution.
Combien coûte la licence selon la taille de l'entreprise ?
Le prix dépend du nombre de salariés de l'entreprise : quatre tranches de 49, 99, 199 ou 299 euros par mois HT, ou 499, 999, 1 990 ou 2 990 euros par an HT. À partir de 5 000 salariés, nous établissons un devis sur mesure.
La licence vaut-elle pour un poste ou pour l'entreprise ?
Pour l'entreprise entière, tous les sites compris, avec un nombre illimité d'utilisateurs. Une entreprise du même groupe (filiale, société sœur) a besoin de sa propre licence.
Les données restent-elles chez nous ?
Le logiciel fonctionne entièrement en local sous Windows, sans obligation de cloud. Vos registres, mesures et appréciations des risques restent sur vos propres systèmes.
Comment fonctionnent les mises à jour ?
Toutes les versions publiées de l'édition belge pendant la durée de votre abonnement sont incluses, sans frais supplémentaire.
Comment résilier ?
L'abonnement mensuel est résiliable pour la fin du mois en cours, l'abonnement annuel avec un préavis d'un mois avant la fin de la période, tous deux par écrit.
Prêt pour la loi NIS2 belge
Découvrez le logiciel NIS2 ou comprenez d'abord la loi et le cadre CyFun.
D'abord savoir où vous en êtes
NIS2 en Belgique
CyFun
Cyberbeveiligingswet
Le développeur derrière NIS2-Manager
Thorsten Schmitz-Hübsch est le fondateur de TSMONDO UG et a développé lui-même le NIS2-Manager. En tant que RSSI externe et délégué à la sécurité de l'information, il accompagne actuellement plusieurs organisations dans leur mise en œuvre de NIS2 sur la base de l'ISO 27001. Le logiciel naît de cette pratique et de mandats réels.
Autres pays : Pays-Bas (néerlandais) · Autriche (allemand) · UE (anglais) · Allemagne · France