
NIS2-software die met u meewerkt — lokaal, zonder cloud.
De NIS2-Manager is lokale NIS2- en ISMS-software waarmee Nederlandse organisaties die onder de Cyberbeveiligingswet vallen, hun zorgplicht uit artikel 21 NIS2 aantoonbaar maken. Registers, risicobeoordeling, maatregelen, beleidsdocumenten en incidentmeldingen staan gedocumenteerd in één dossier op uw eigen systemen — klaar om aan uw toezichthouder of auditor te overleggen.
Bijgewerkt op: 08.09.2026
Van toepassingscheck tot meldplicht: de NIS2-Manager dekt de zorgplicht van art. 21 af, draait lokaal op Windows en houdt uw gevoelige compliance-data in eigen huis.
Lokaal · geen cloud-verplichting · abonnement vanaf EUR 499 per jaar netto · zakelijk (B2B)
Wat gaat er gelden
Alles voor de Cyberbeveiligingswet in één tool
Één aankoop, alle bouwstenen van de zorgplicht — geen module-toeslag.
Verwerkings- en assetregister
Maatregelen en risicobeoordeling
Meld-assistent 24u / 72u / 1 maand
Rapportages als DOCX en PDF
Lokaal in plaats van cloud — uw data blijft van u
Uw register, maatregelen en risicobeoordelingen bevatten de gevoeligste beveiligingsinformatie van uw organisatie. Die hoort niet in een vreemde clouddatabase.
- Draait lokaal op Windows, geen cloud-verplichting; uw gegevens blijven in eigen huis
- Netwerkgeschikt: meerdere medewerkers werken samen aan dezelfde dossiers
- Lokale AI-invulhulp of optioneel Mistral EU — u kiest
- Back-up en export op elk moment in eigen hand
ISMS-software voor ISO 27001
Een ISMS — een informatiebeveiligingsmanagementsysteem — is het geheel van beleid, rollen, risicobeoordelingen en maatregelen waarmee een organisatie haar informatiebeveiliging stuurt en bijstuurt. De NIS2-Manager is ISMS-software die dat geheel op één plek bijhoudt: scope en context, assets, risico's, maatregelen met verantwoordelijken en termijnen, beleidsdocumenten en de bewijsstukken die erbij horen.
Normgericht opgezet
Wat de software wel en niet doet
Een managementsysteem, geen vinkje voor één verplichting
De TSMONDO NIS2 Manager vinkt niet één verplichting af, maar voert een managementsysteem voor informatiebeveiliging. Eisen, risico's, bewijsstukken, leveranciers en documenten staan in één gegevensbestand, en datzelfde bestand beantwoordt tegelijk NIS2, ISO/IEC 27001, ISO 22301 en artikel 32 AVG. U houdt één stand bij en maakt daaruit elf rapporten, waaronder de verklaring van toepasselijkheid, twee normconformiteitsrapporten en de jaarlijkse directiebeoordeling. Wie vandaag begint omdat de Cyberbeveiligingswet dat vraagt, heeft morgen de structuur al staan als er een certificering bij komt. De toepassing draait lokaal op uw eigen computer, zonder cloud en zonder serveraccount.
- Compliancerapport — laat in één getal zien hoe ver u bent, en in één tabel waar het vastloopt.
- ISO/IEC 27001-conformiteitsrapport — laat zien hoeveel van uw NIS2-werk al meetelt voor ISO/IEC 27001:2022; de status wordt afgeleid uit een samengestelde koppeling en moet vakinhoudelijk worden getoetst.
- ISO 22301-conformiteitsrapport (BCM) — hetzelfde beeld voor bedrijfscontinuïteit, met een lijst van hiaten in plaats van een onderbuikgevoel, eveneens vakinhoudelijk te toetsen.
- Verklaring van toepasselijkheid (SoA) — beantwoordt per eis of die voor u geldt, hoe ver die is ingevoerd en welk document dat aantoont.
- AVG art. 32 — rapport technische en organisatorische maatregelen — geeft het antwoord waar een toezichthouder om vraagt: welke maatregelen bij u werkelijk van kracht zijn.
- Directiebeoordeling (gecombineerde jaarbeoordeling) — vervangt de presentatie die anders één keer per jaar met de hand ontstaat.
- Documentatiebewijs per verplichting — laat vóór de audit zien waar een bewijsstuk ontbreekt, niet tijdens de audit.
- Noodplan — zet meldtermijnen, contactpersonen en herstelvolgorde op één blad voor de dag dat het nodig is.
- Leveranciersrapport — maakt van een zelfevaluatie van uw leverancier een navolgbare score met verloop; het vervangt geen volledige leveranciersaudit.
- Voortgangsrapport project (opbouw ISMS) — beantwoordt de vraag van de directie wanneer u klaar bent, in fasen in plaats van in vertrouwen.
- Directierapport — verdicht de mate van naleving, restrisico's, termijnen en openstaande maatregelen tot de pagina's die de leiding daadwerkelijk leest.
Wat de verklaring van toepasselijkheid doet
De verklaring van toepasselijkheid is de lijst waarin voor elke afzonderlijke eis staat of die voor u geldt, hoe ver die is ingevoerd en waarom — het is het document waarmee een auditor de volledige reikwijdte van uw managementsysteem in een paar pagina's kan overzien, en dat u zonder zo'n systeem met de hand uit spreadsheets bij elkaar zou moeten zoeken.
Geen leeg raamwerk, maar een gevulde basis
De NIS2-Manager komt met de volledige structuur van de richtlijn en kant-en-klare sjablonen, zodat u niet vanaf nul begint.
Van een specialist, gebouwd op de officiële teksten
Geen doorverkocht platform, maar de praktijk van één vakman — met de papieren die erbij horen en een basis in de brontekst zelf.
Eén aanspreekpunt met de juiste kwalificaties
- ISO 27001 Lead Auditor en Lead Implementer
- ISACA CISM (Certified Information Security Manager)
- Gecertificeerd functionaris gegevensbescherming en IT-security (TÜV)
- Lid van de Allianz für Cyber-Sicherheit (BSI)
Op de bron, niet op een samenvatting
- Gebouwd op de uitvoeringsverordening (EU) 2024/2690
- Afgestemd op de ENISA Technical Implementation Guidance
- De 351 eisen komen uit de officiële tekst zelf
Organisaties in industrie, media, zorg, publieke sector en digitale platforms werken met TSMONDO — bij security, NIS2 en gegevensbescherming.


Gegevensbescherming · datenschutzeinfach.com


Naamsvermelding met toestemming. Volledige lijst op tsmondo.de/referenzen en datenschutzeinfach.com/referenzen.
Van checklist tot audit
De weg van een eerste checklist naar een audit die standhoudt bestaat uit vier stappen: vaststellen of u onder de Cyberbeveiligingswet valt, de maatregelen van artikel 21 langslopen, de gaten dichten en het bewijs vastleggen. Een checklist zet stap één en twee op papier; vanaf stap drie heeft u een systeem nodig dat de status per maatregel bijhoudt.
- Betrokkenheid — de gratis NIS2-check geeft in dertien vragen aan of uw organisatie als essentieel of belangrijk telt
- Nulmeting — per maatregelgebied vastleggen wat er al staat en wat nog ontbreekt
- Uitvoering — elke maatregel bij een verantwoordelijke, met een termijn en een status
- Bewijs — beleid, registers, risicobeoordelingen en incidentdossiers auditklaar bij elkaar
De NIS2-Manager neemt stap twee tot en met vier over: dezelfde structuur, van nulmeting tot het dossier dat u bij een controle overlegt. De statusweergave laat op elk moment zien welke maatregelen nog open staan en wie aan zet is. Begint u liever op papier, doe dan eerst de check.
Dit is wat u koopt
Schermafbeeldingen uit de Nederlandse editie (Engelstalige interface), gevuld met voorbeeldgegevens.
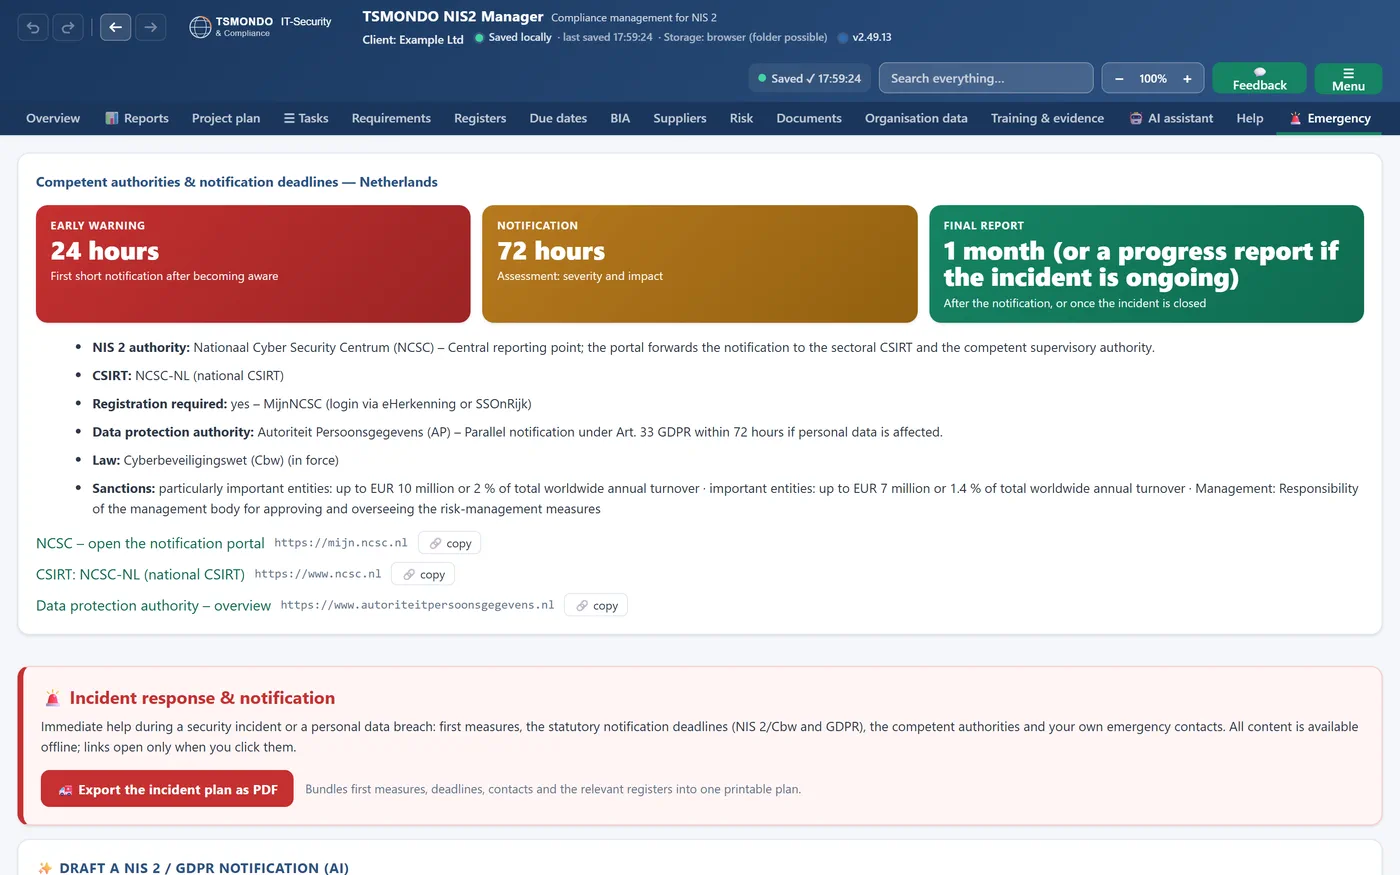
Meldplicht in beeld
De termijnen, de bevoegde toezichthouder en het meldportaal staan direct klaar, zodat u bij een incident niet eerst hoeft te zoeken.
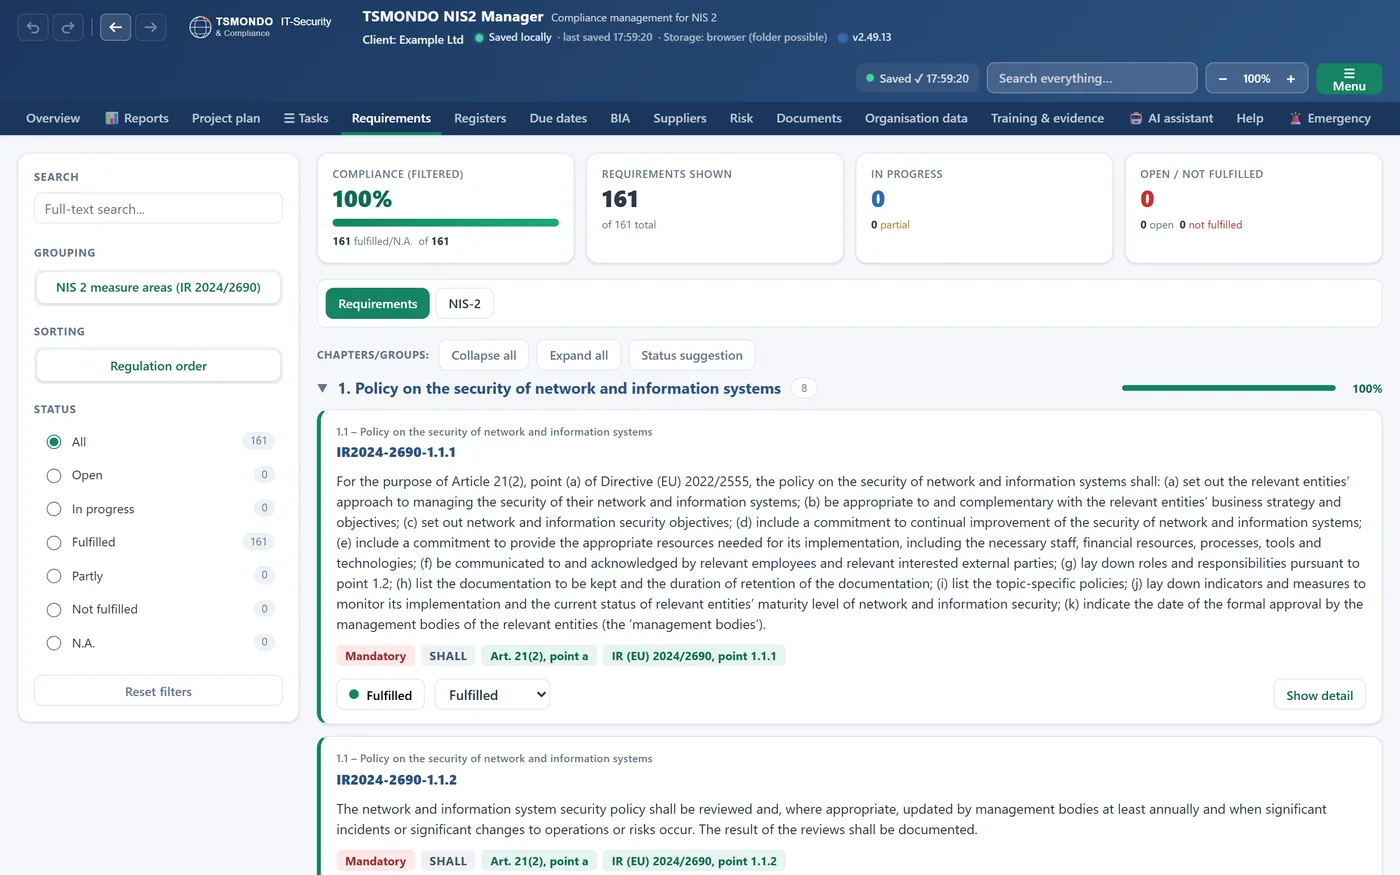
Alle eisen gefilterd
Filter op status en verplichting, en elke eis toont meteen het bijbehorende wetsartikel — zo weet u precies wat nog moet gebeuren.
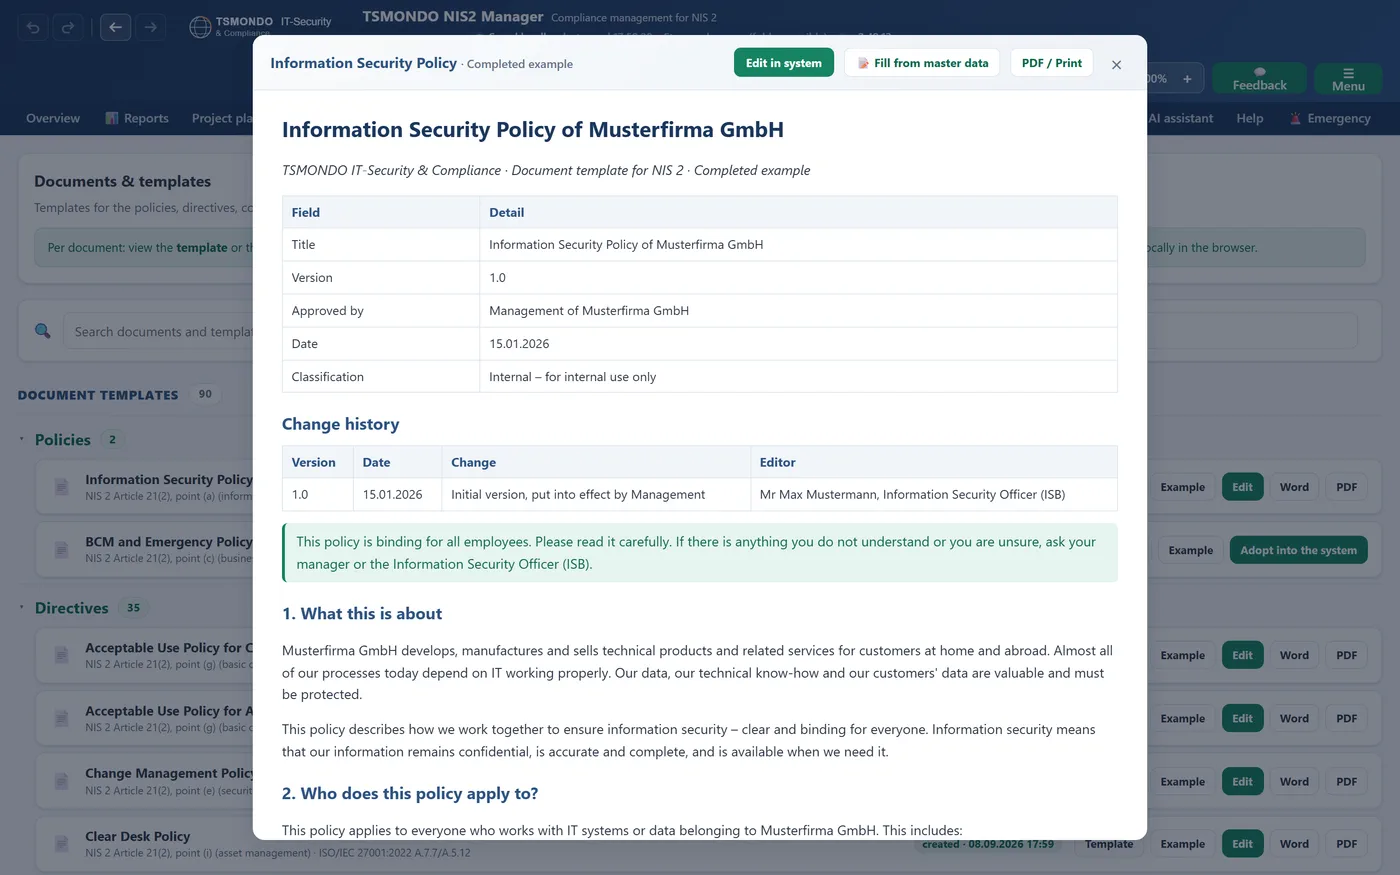
Documenten al ingevuld
Een voorbeelddocument laat zien hoe een beleid eruitziet mét kopgegevens en wijzigingsgeschiedenis — u bewerkt een bestaand stuk, u begint niet blanco.
Eén licentie per onderneming, ingedeeld naar grootte
De prijs is gebaseerd op het aantal medewerkers van de gelicentieerde onderneming — over alle vestigingen heen, met onbeperkt aantal gebruikers binnen uw onderneming en zonder meerprijs per werkplek. Een onderneming met al haar vestigingen geldt daarbij als één onderneming; dochter- en zusterondernemingen van een groep hebben elk een eigen licentie nodig. Alle prijzen zijn netto, exclusief btw; voor zakelijke klanten uit andere EU-lidstaten met een geldig btw-nummer geldt de verleggingsregeling.
Startactie tot en met : 20 % op het eerste jaar (jaarabonnement) of de eerste drie maanden (maandabonnement). Voer code START20 in tijdens het afrekenen — of pas de actie toe voor automatische korting.
Schijf 1 · tot 49 medewerkers
49 euro per maand netto · of 499 euro per jaar netto
- Eén licentie voor de hele onderneming, alle vestigingen, onbeperkt aantal gebruikers
- Alle programmaversies binnen de looptijd inbegrepen
- Jaarabonnement: verlengt met twaalf maanden, opzegging in tekstvorm met één maand opzegtermijn tegen het einde van de looptijd
- Maandabonnement: verlengt maandelijks, opzegbaar tegen het einde van de lopende maand
Schijf 2 · 50-249 medewerkers
99 euro per maand netto · of 999 euro per jaar netto
- Eén licentie voor de hele onderneming, alle vestigingen, onbeperkt aantal gebruikers
- Alle programmaversies binnen de looptijd inbegrepen
- Jaarabonnement: verlengt met twaalf maanden, opzegging in tekstvorm met één maand opzegtermijn tegen het einde van de looptijd
- Maandabonnement: verlengt maandelijks, opzegbaar tegen het einde van de lopende maand
Schijf 3 · 250-999 medewerkers
199 euro per maand netto · of 1.990 euro per jaar netto
- Eén licentie voor de hele onderneming, alle vestigingen, onbeperkt aantal gebruikers
- Alle programmaversies binnen de looptijd inbegrepen
- Jaarabonnement: verlengt met twaalf maanden, opzegging in tekstvorm met één maand opzegtermijn tegen het einde van de looptijd
- Maandabonnement: verlengt maandelijks, opzegbaar tegen het einde van de lopende maand
Schijf 4 · 1.000-4.999 medewerkers
299 euro per maand netto · of 2.990 euro per jaar netto
- Eén licentie voor de hele onderneming, alle vestigingen, onbeperkt aantal gebruikers
- Alle programmaversies binnen de looptijd inbegrepen
- Jaarabonnement: verlengt met twaalf maanden, opzegging in tekstvorm met één maand opzegtermijn tegen het einde van de looptijd
- Maandabonnement: verlengt maandelijks, opzegbaar tegen het einde van de lopende maand
Vanaf 5.000 medewerkers: offerte op maat na een kort gesprek.
Offerte aanvragenDemo per e-mail aanvragen
Een portable ZIP voor Windows, Nederlandse editie met Engelstalige interface (NCSC, MijnNCSC, Cyberbeveiligingswet) — geen installatie, geen andere registratie, er wordt niets anders naar ons verzonden dan het e-mailadres hieronder. De huidige volledige versie en uw licentiesleutel ontvangt u per e-mail zodra u hierboven een licentie koopt.
Vul uw e-mailadres in — de downloadlink komt meteen, samen met de afspraak en de volgende stappen.
Het aanbod richt zich uitsluitend tot ondernemers; er is geen herroepingsrecht. De betaling loopt via Stripe (SEPA-incasso of creditcard), de factuur komt per e-mail. Onze algemene voorwaarden zijn van toepassing.
Kort en concreet
Werkt de NIS2-Manager lokaal of in de cloud?
Volledig lokaal op Windows. Geen cloud-verplichting; uw gegevens blijven in eigen huis.
Dekt de software de zorgplicht van de Cyberbeveiligingswet?
Ja. De structuur is gebouwd op art. 21 NIS2 en de uitvoeringsverordening (EU) 2024/2690.
Ondersteunt de meld-assistent de NCSC-melding?
Ja, met de termijnen 24 uur, 72 uur en 1 maand. De melding loopt via het centrale meldpunt op MijnNCSC en gaat van daaruit automatisch naar uw sectorale CSIRT en naar uw toezichthouder.
Wat kost het?
De prijs is gebaseerd op het aantal medewerkers van de onderneming: vier schijven van 49, 99, 199 of 299 euro per maand netto, of 499, 999, 1.990 of 2.990 euro per jaar netto. Vanaf 5.000 medewerkers stellen we een offerte op maat op.
In welke taal draait de software?
De interface en de rapporten zijn Engelstalig (huidige versie, september 2026). Voorbeeldgegevens in sommige registers kunnen nog Duits zijn.
Klaar voor 15 augustus 2026
Bekijk de NIS2-software of bepaal eerst gratis of uw organisatie onder de Cyberbeveiligingswet valt.
Eerst weten waar u staat
Cyberbeveiligingswet
NIS2-check en checklist
CyFun
De ontwikkelaar achter NIS2-Manager
Thorsten Schmitz-Hübsch is oprichter van TSMONDO UG en heeft NIS2-Manager zelf ontwikkeld. Als externe CISO en functionaris voor informatiebeveiliging begeleidt hij momenteel meerdere organisaties bij hun NIS2-implementatie op basis van ISO 27001. De software ontstaat uit deze praktijkervaring en echte mandaten.
Andere landen: België (Frans) · Oostenrijk (Duits) · EU-breed (Engels) · Duitsland · France